
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Adversarial-Angriff — Tools — Seite 18 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
315 Ergebnisse
uacscript preview

uacscript

GitHubvozzie/uacscript

Windows 7 UAC-Bypass-Schwachstelle im Windows Script Host
privilege-escalationvulnerability-analysisexploitation+4
108vor 11 Jahren
better_opts_attacks preview

better_opts_attacks

GitHubnishitvp/better_opts_attacks

Angriffs-Framework zum Durchbrechen von auf Feintuning basierenden Prompt-Injection-Abwehrmechanismen (SecAlign, SecAlign++, StruQ) mithilfe…
exploit-frameworksvulnerability-analysisred-teaming+2
11vor 7 Monaten
HeapCrypt preview

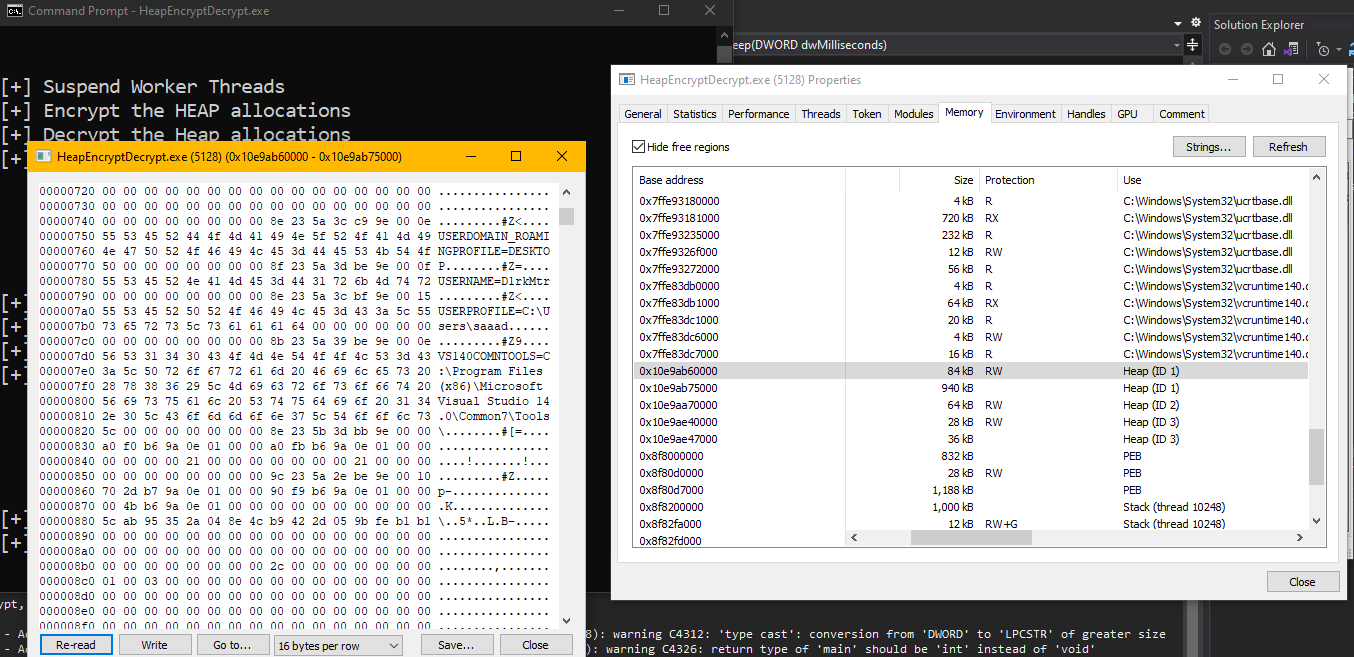
HeapCrypt

GitHubsaadahla/heapcrypt

Verschlüsselung des Heaps im Ruhezustand, indem Sleep per Hooking abgefangen und durch einen eigenen Sleep ersetzt wird, der den Heap verschlüsselt.
post-exploitationred-teamingpayload-development+1
245vor 3 Jahren
TimeException preview

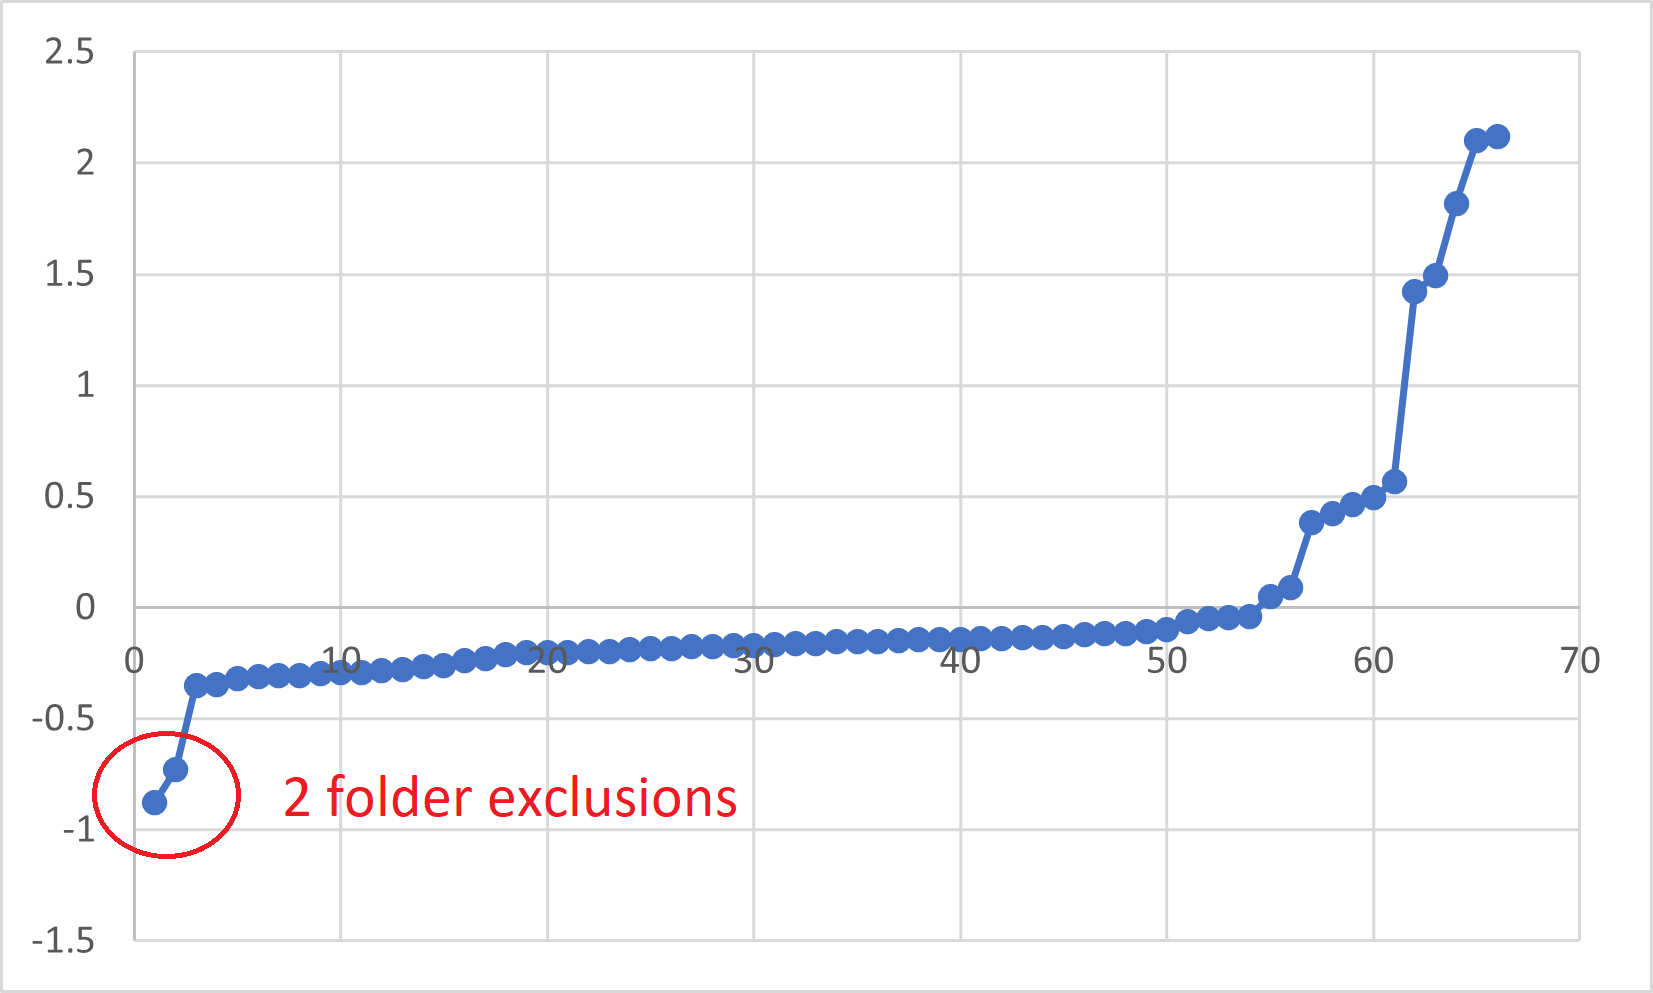
TimeException

GitHubbananabr/timeexception

Ein Tool zum Auffinden von Ordnern, die mithilfe eines Zeit-Orakels vom Echtzeit-Scan der Antivirensoftware ausgeschlossen sind.
reconnaissanceinformation-gatheringpenetration-testing+2
232vor 2 Jahren
PSpersist preview

PSpersist

GitHubsaadahla/pspersist

Ein PowerShell-Skript wird unter %HOMEPATH%\Documents\WindowsPowershell\ abgelegt, das den Pfad des Implants enthält, und sobald ein…
persistence-mechanismspost-exploitationpenetration-testing+2
84vor 3 Jahren
Manipulating-Web-Agents preview

Manipulating-Web-Agents

GitHubsej2020/manipulating-web-agents

Forschungsdemonstration von indirekten Prompt-Injection-Angriffen zur Kontrolle autonomer LLM-basierter Web-Agenten, mit Werkzeugen zur…
exploitationweb-securitypapers-research+3
6vor 1 Jahr
yetAnotherObfuscator preview

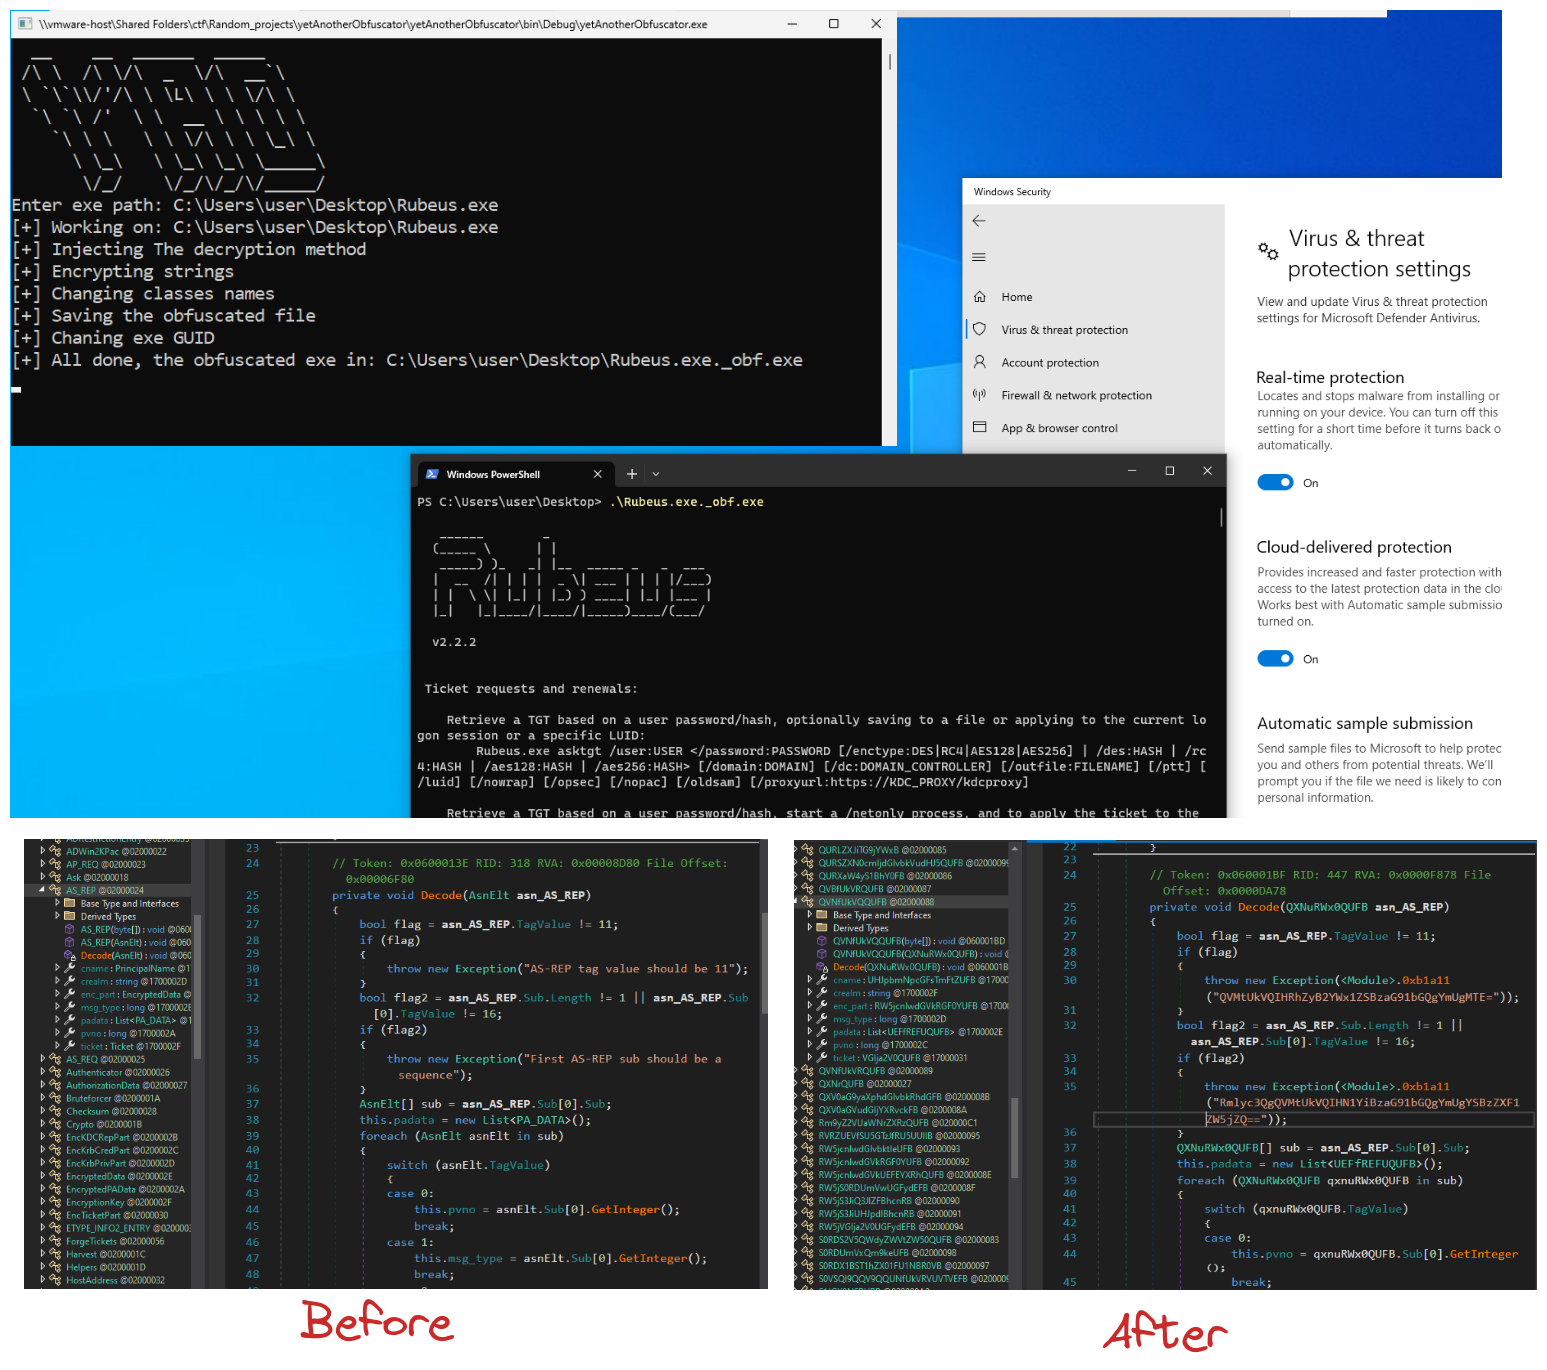
yetAnotherObfuscator

GitHub0xb11a1/yetanotherobfuscator

C#-Obfuskator, der Windows Defender umgeht
red-teamingpayload-developmentadversarial-attack
824vor 3 Jahren
EtwSessionHijacking preview

EtwSessionHijacking

GitHubnul0x4c/etwsessionhijacking

Ein PoC zum Blockieren von Procmon bei der Überwachung von Netzwerkereignissen

ids-ips-evasionpost-exploitationred-teaming+1
112vor 1 Jahr
AI-security-literacy preview

AI-security-literacy

GitHubericyoc/ai-security-literacy

Reproduzierbare Colab-Pipeline, die sechs Kompetenzdimensionen der AI Security Literacy in öffentlichen Benchmarks und Umfrage-Mikrodaten verankert…

machine-learningpapers-researcheducation+4
vor 4 Tagen
Zurück1…1718Weiter