Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Open-Source SOC — Open-Source-SOC-Lab, das Logs mit Fluent Bit und Vector sammelt und normalisiert, Anomalien über Suricata und OpenSearch erkennt und automatisch ITSM-Incident-Tickets in Znuny erstellt. | Kitploit
Tools/GitLabGitLab/pet-projects2845224/open-souce-soc
DefensivwerkzeugeWebsicherheitNetzwerksicherheitEinbruchserkennungLernen & BildungIncident ResponseDNS-AnalyseAnomalieerkennungLog-Analyse
Teilen
Labs & Praxis
GitLabpet-projects2845224/open-souce-soc

Open-Source SOC

Open-Source-SOC-Lab, das Logs mit Fluent Bit und Vector sammelt und normalisiert, Anomalien über Suricata und OpenSearch erkennt und automatisch ITSM-Incident-Tickets in Znuny erstellt.

Repository anzeigen
vor 1 TagNoch nicht geprüft

🛡️ Pet-Project: Open-Source-SIEM-&-ITSM-Lab (Teil 1)

📝 Projektbeschreibung

Dieses Projekt ist eine Laborumgebung, die den vollständigen Zyklus der Verarbeitung von Sicherheitsereignissen demonstriert: von der Sammlung von Logs von Endgeräten bis zur Erstellung von Incidents im Service Management System (ITSM).

Die Architektur basiert ausschließlich auf Open-Source-Lösungen und simuliert den Betrieb eines Security Operations Center (SOC), das Anomalien erkennen, Alerts generieren und automatisch Tickets für Analysten erstellen kann.

Dieser Teil umfasst: Sammlung, Normalisierung, Speicherung, grundlegende Korrelation und Incident-Management.
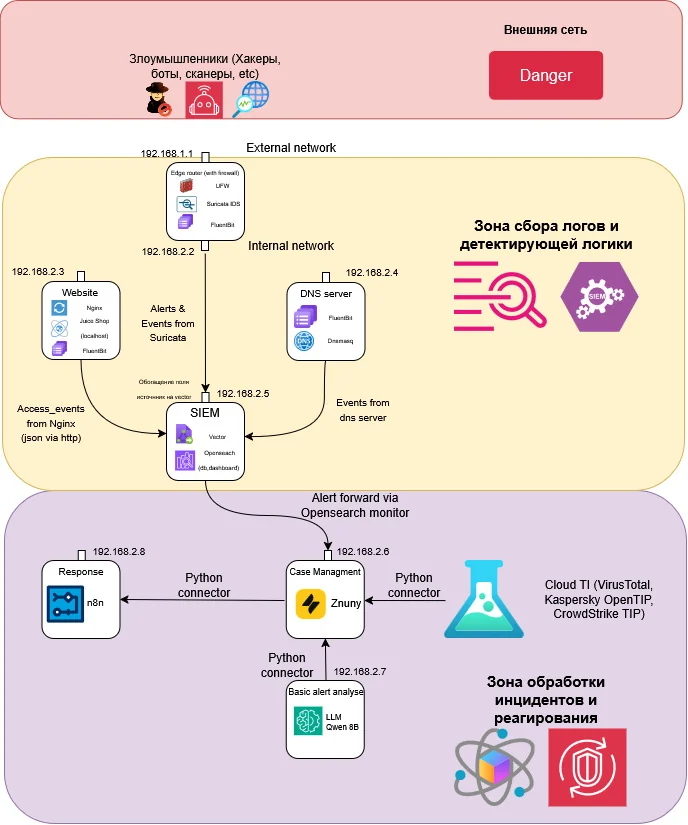

🏗️ Architektur (Schema)

Architekturschema des Projekts

Komponenten und ihre Rollen:

KomponenteRolleIP-Adresse
Nginx + JuiceShopWebserver (Reverse Proxy) mit einer verwundbaren Anwendung.192.168.25.3
dnsmasqLokaler DNS-Server zur Erzeugung von DNS-Logs.192.168.25.4
SuricataIDS/IPS zur Analyse des Datenverkehrs und Generierung von Alerts.192.168.25.2
Fluent BitLeichtgewichtiger Agent zur Sammlung und ersten Weiterleitung von Logs.Auf den Quellen
VectorAggregator, Normalisierer und Router für Logs (VRL).192.168.25.5
OpenSearchDatenspeicher (SIEM) und Korrelations-Engine.192.168.25.5
Znuny (OTRS)ITSM-System für das Incident-Management.192.168.25.6

⚙️ Umsetzung

Empfang normalisierter Ereignisse in OpenSearch:
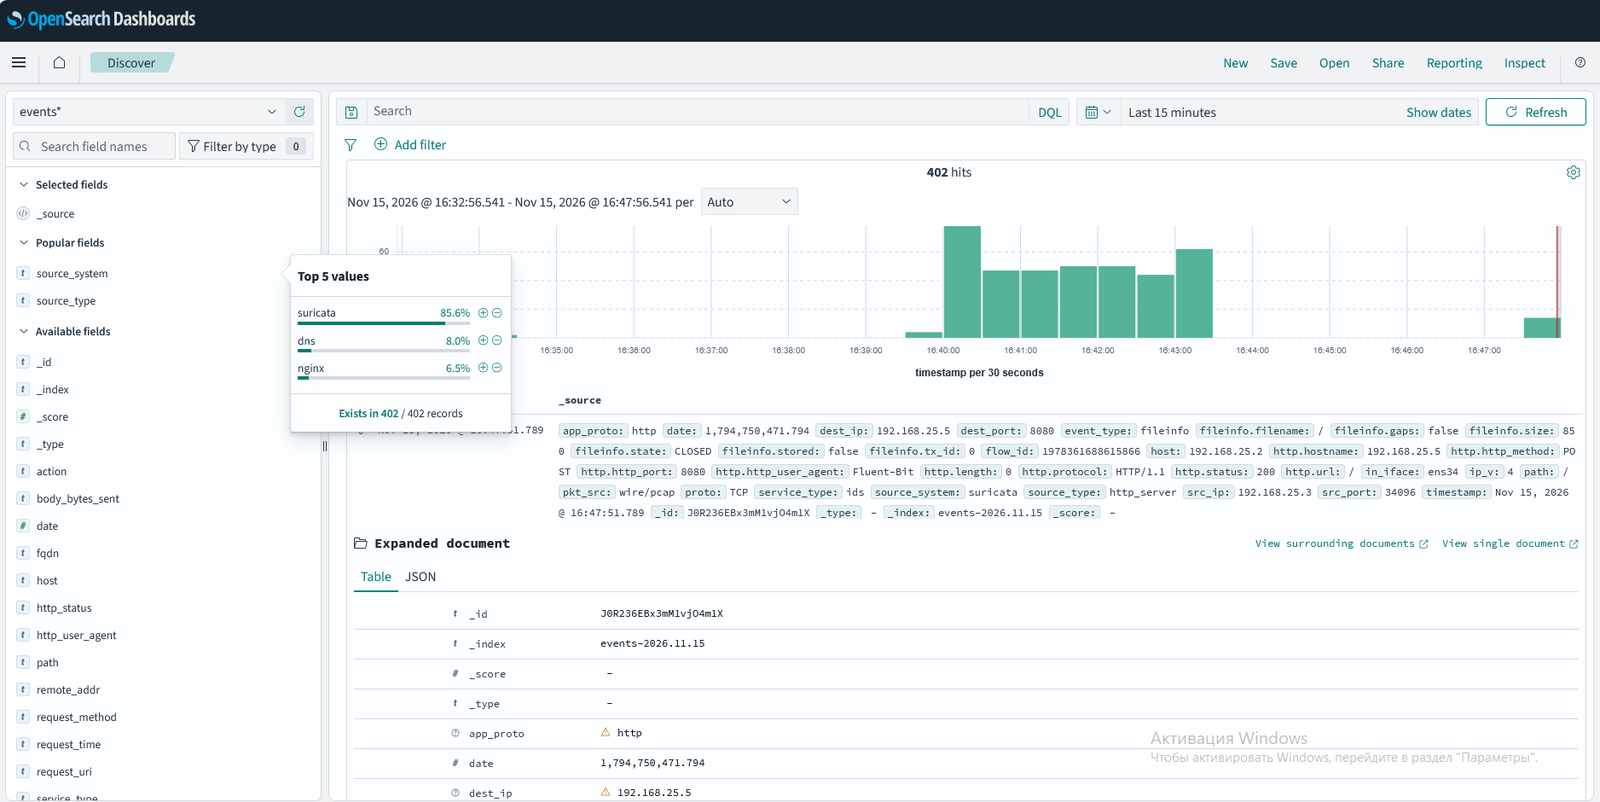
Events

Alarme in OpenSearch empfangen (Suricata):
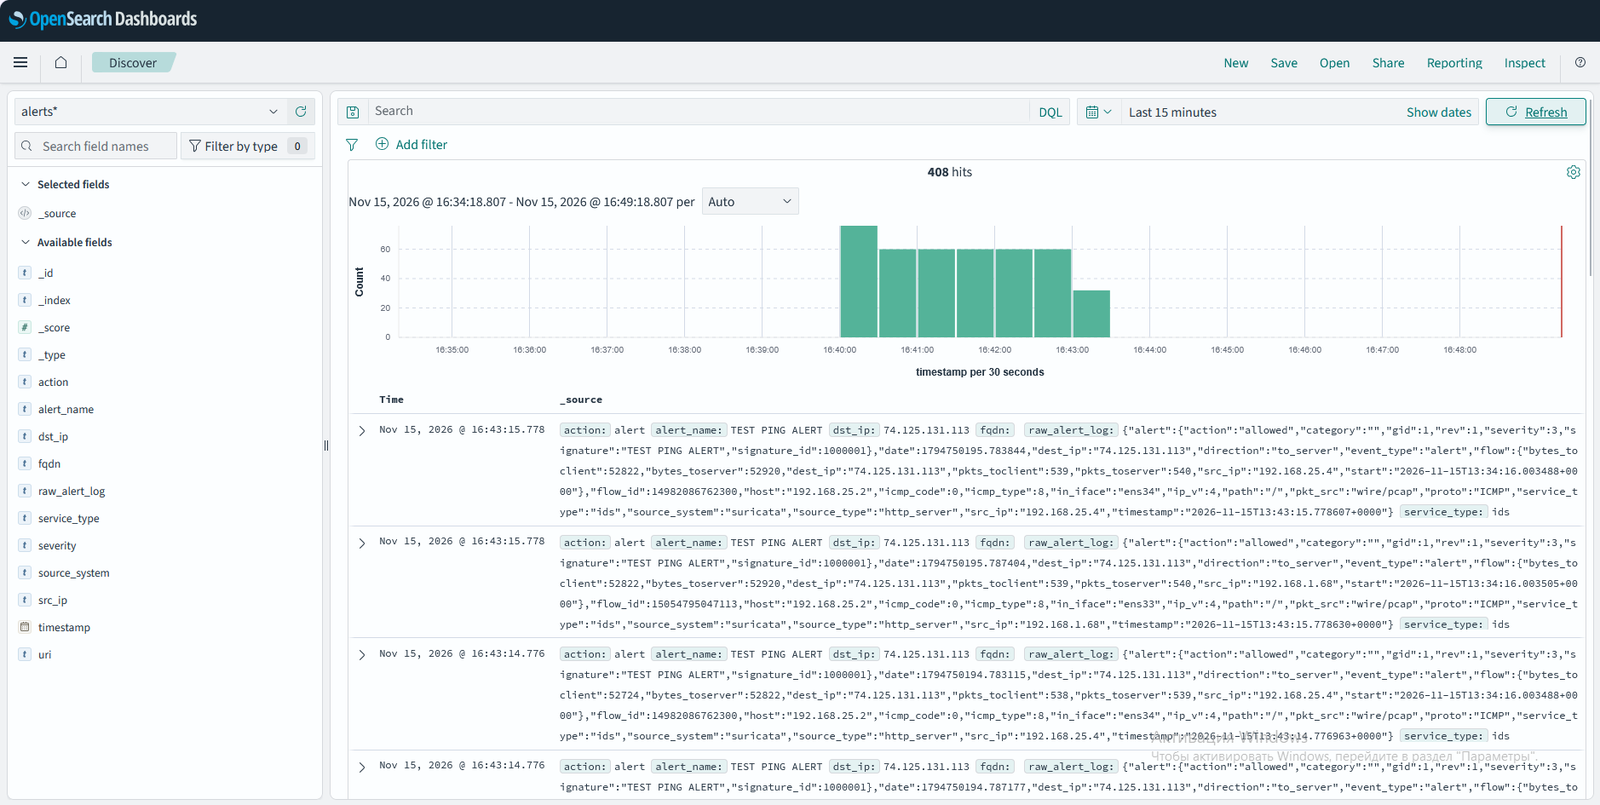
Alerts_Suricata

Erstellter Monitor für Nginx-Ereignisse in OpenSearch (als Beispiel für eine Korrelationsregel):
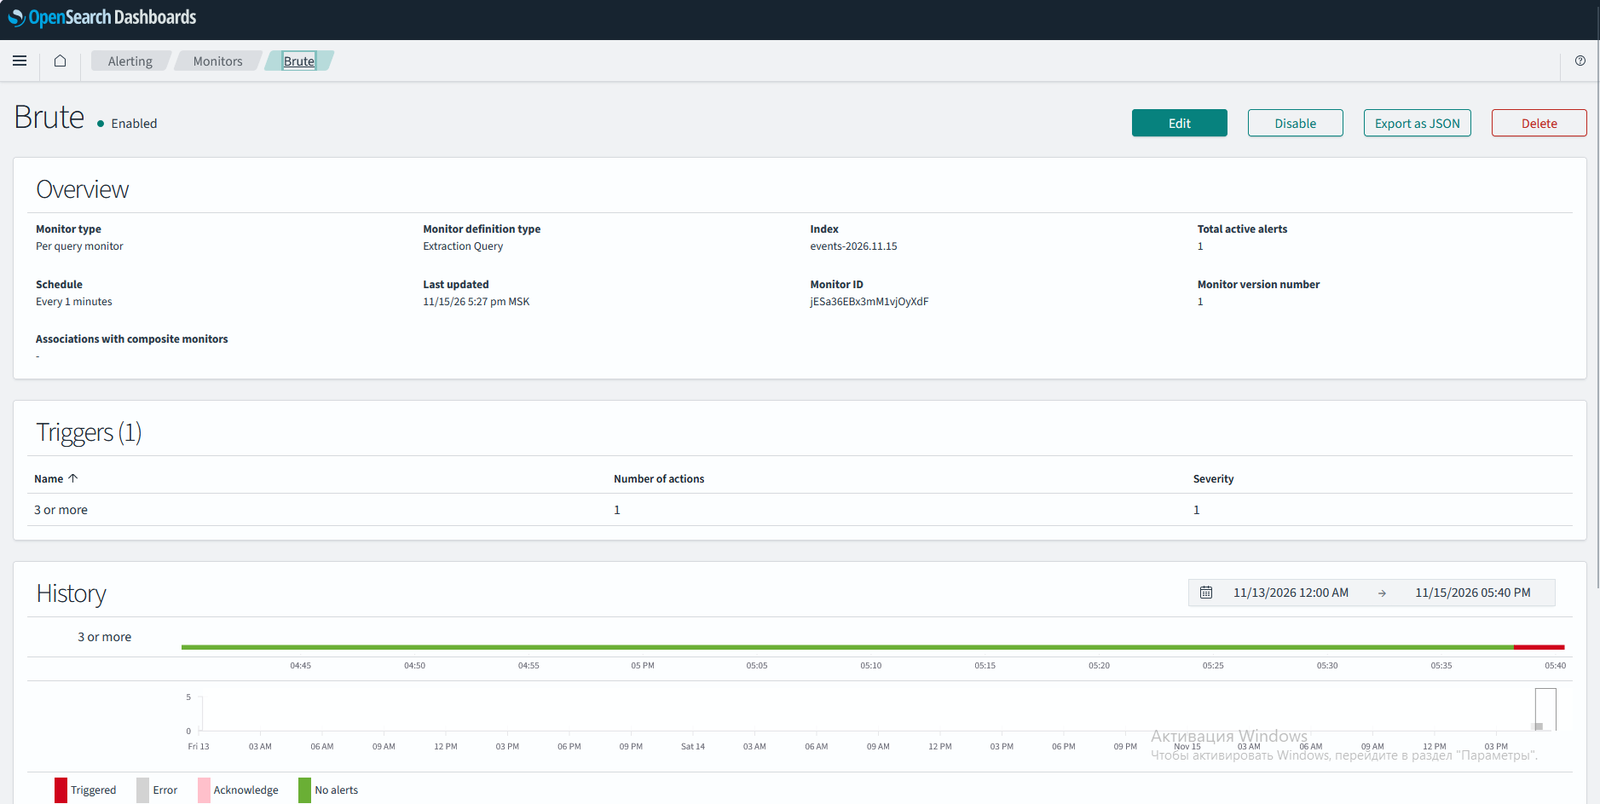
Custom_Monitor

Alarm nach Nginx-Regel in OpenSearch:
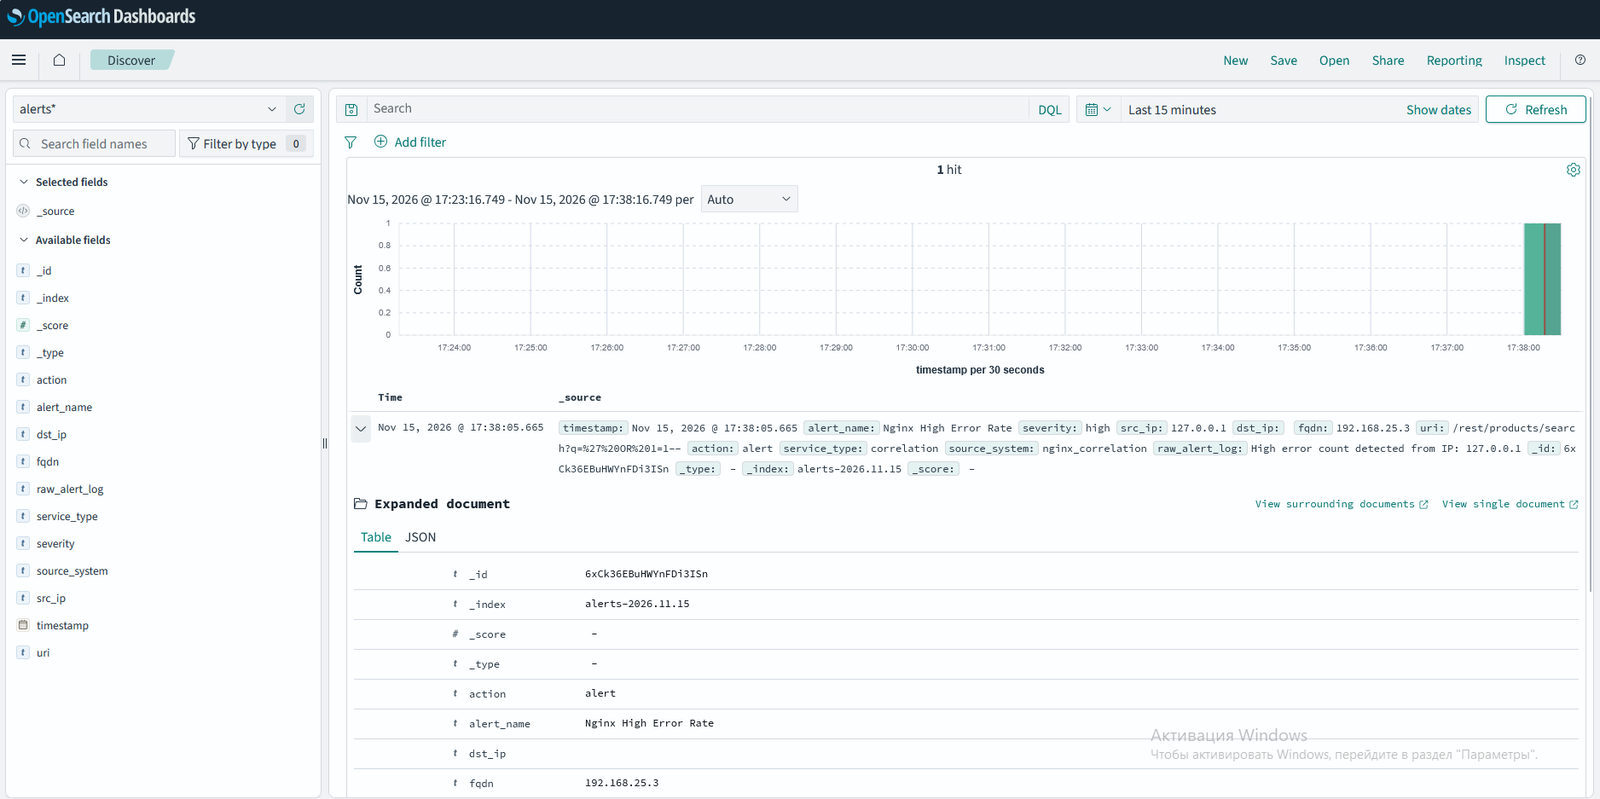
Nginx_Alert

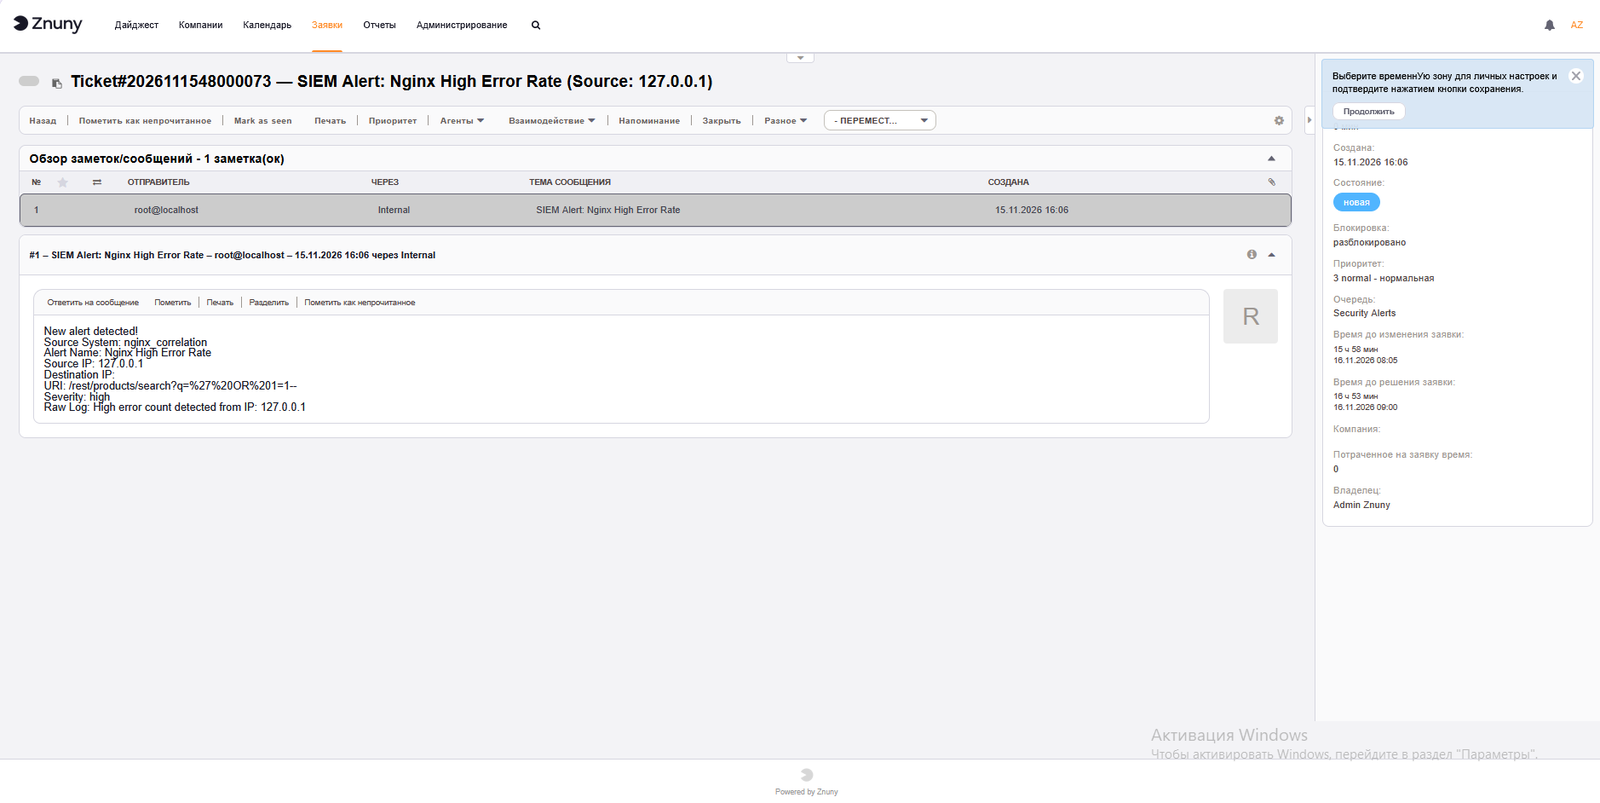
Empfang von Alerts im ITSM für das Case Management:
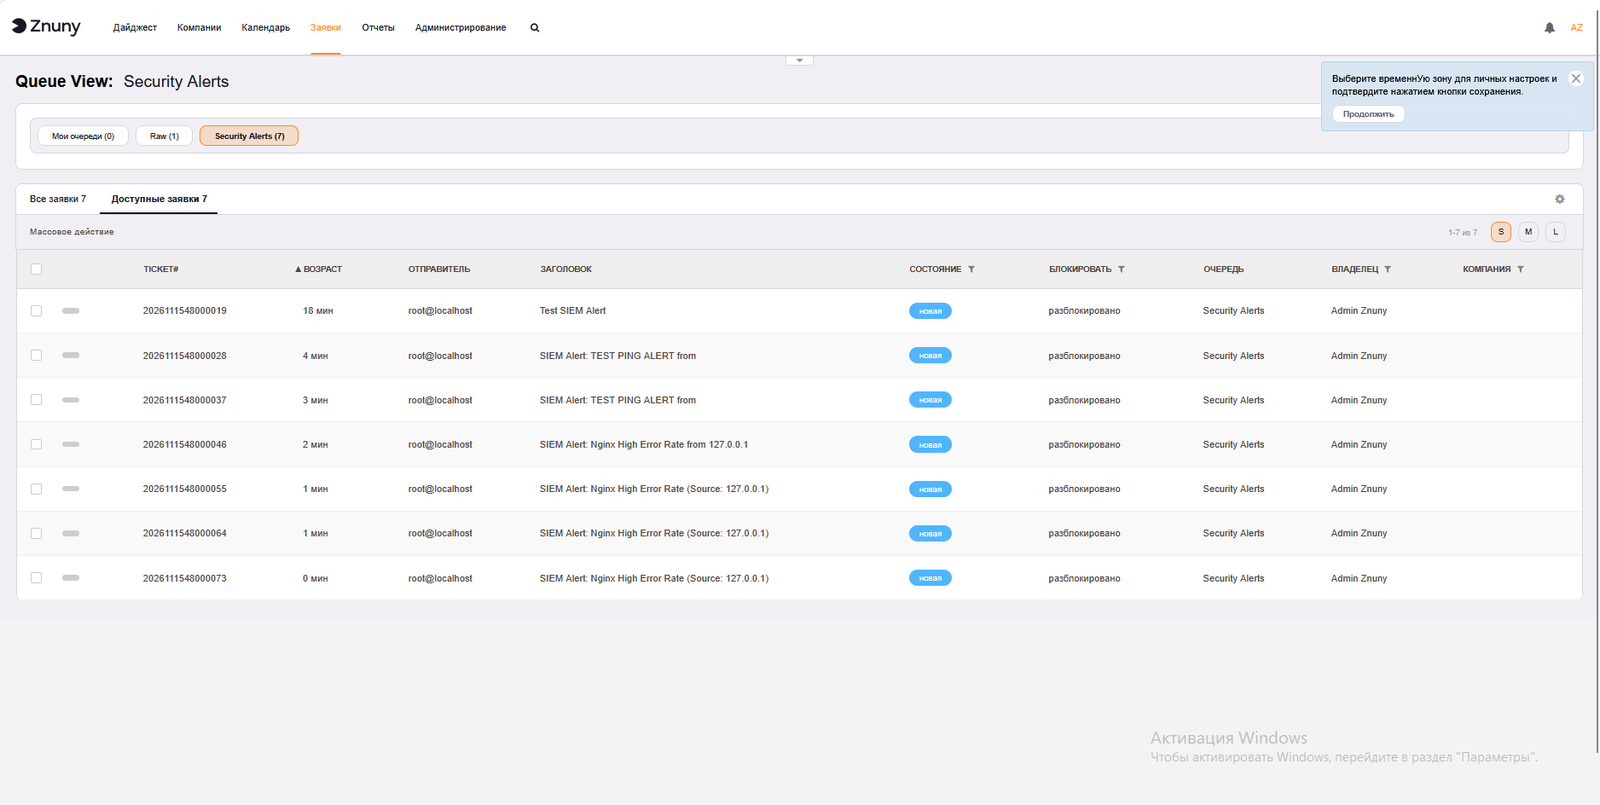
ITSM-query

Alert im ITSM:

ITSM-alert


👤 Autor:

Belov Sergey - @cybersec_road

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    487
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    459
  • 3

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    352
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    335
  • 5

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    304
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    290

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →