 zhangzhuosjtu/web3bugs
Entmystifizierung ausnutzbarer Schwachstellen in Smart Contracts


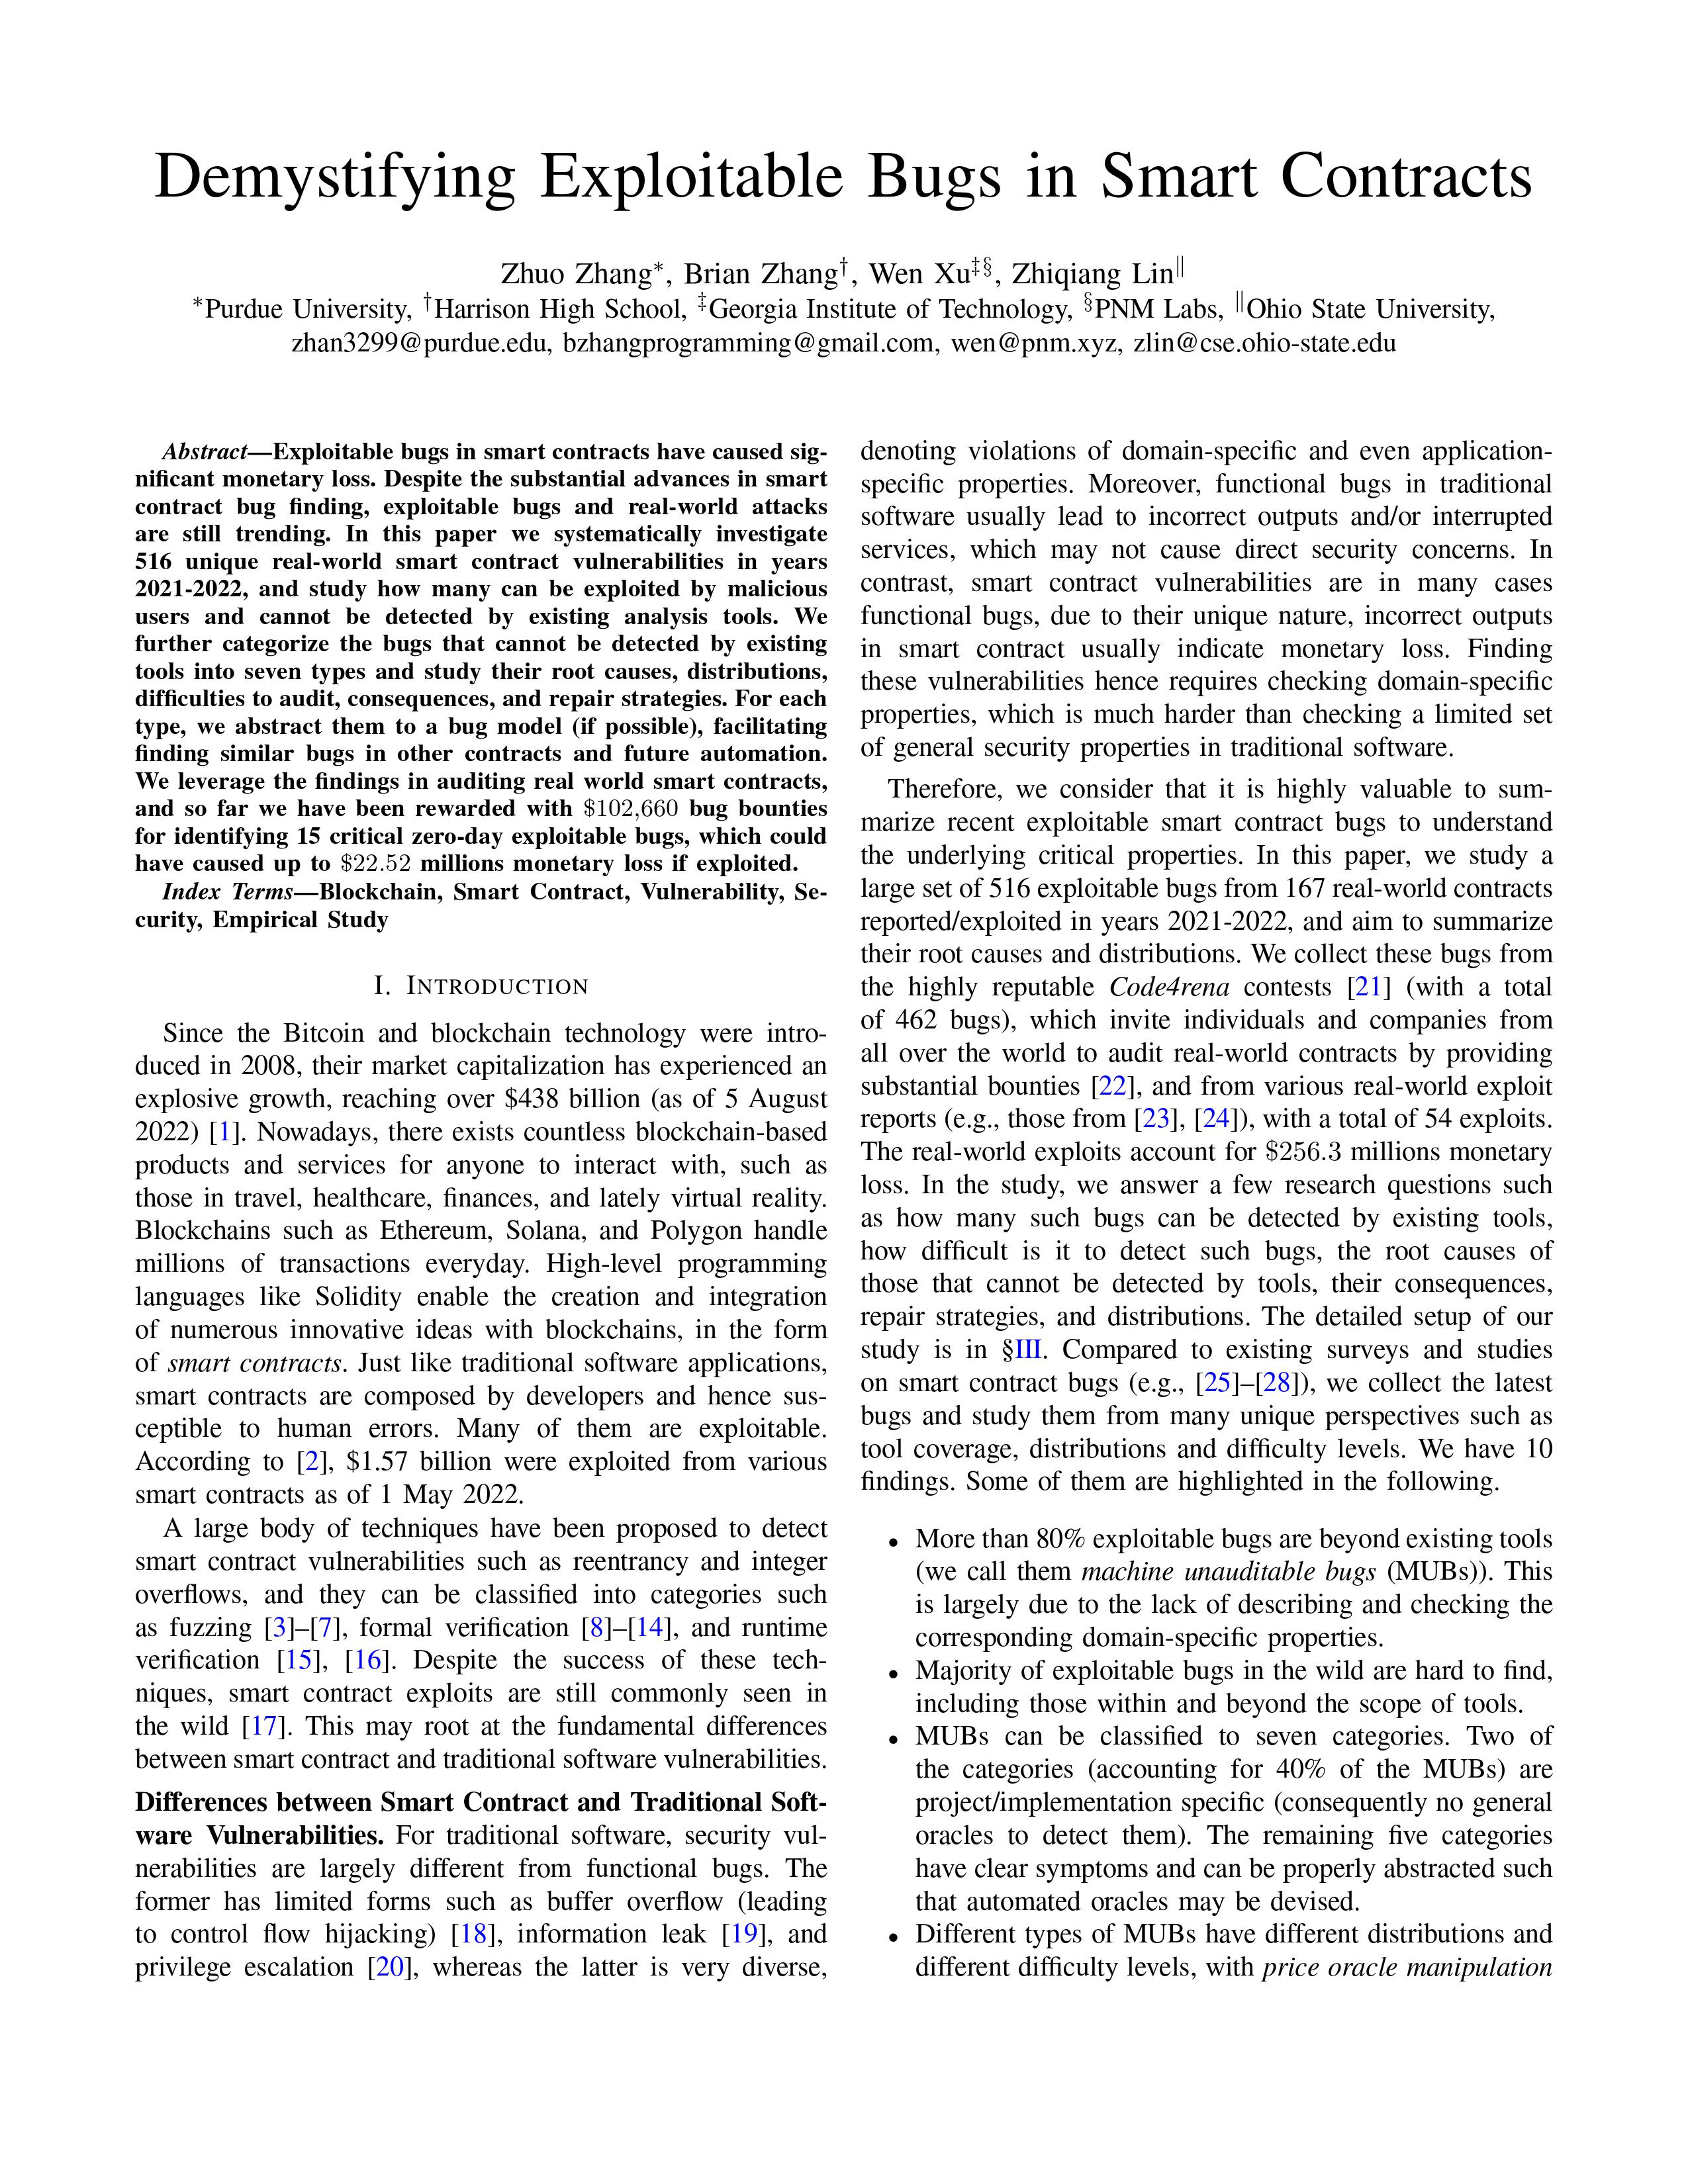
Dieses Projekt soll eine wertvolle Ressource für Web3-Entwickler und Sicherheitsanalysten darstellen, indem es ihr Verständnis ausnutzbarer Bugs in Smart Contracts fördert. Wir führen eine gründliche Analyse der von code4rena extrahierten ausnutzbaren Bugs durch und klassifizieren jeden Bug entsprechend seiner Natur.
Unsere ersten Untersuchungen deuten darauf hin, dass ein beträchtlicher Anteil der ausnutzbaren Bugs in Smart Contracts funktionale Bugs sind, die nicht mit einfachen und allgemeinen Orakeln wie Reentrancy erkannt werden können. Wir möchten das Bewusstsein für die Bedeutung solcher Bugs schärfen und Praktiker dazu anregen, ausgefeiltere und nuanciertere automatische semantische Orakel zu entwickeln, um sie zu erkennen.
𝙴𝚒𝚗𝚎 𝚋𝚎𝚝𝚛ä𝚌𝚑𝚝𝚕𝚒𝚌𝚑𝚎 𝙰𝚗𝚣𝚊𝚑𝚕 𝚊𝚞𝚜𝚗𝚞𝚝𝚣𝚋𝚊𝚛𝚎𝚛 𝙱𝚞𝚐𝚜 𝚒𝚗 𝚂𝚖𝚊𝚛𝚝 𝙲𝚘𝚗𝚝𝚛𝚊𝚌𝚝𝚜 𝚏ä𝚕𝚕𝚝 𝚒𝚗 𝚍𝚒𝚎 𝙺𝚊𝚝𝚎𝚐𝚘𝚛𝚒𝚎 𝚏𝚞𝚗𝚔𝚝𝚒𝚘𝚗𝚊𝚕𝚎𝚛 𝙱𝚞𝚐𝚜, 𝚍𝚒𝚎 𝚗𝚒𝚌𝚑𝚝 𝚖𝚒𝚝 𝚎𝚒𝚗𝚏𝚊𝚌𝚑𝚎𝚗 𝚞𝚗𝚍 𝚊𝚕𝚕𝚐𝚎𝚖𝚎𝚒𝚗𝚎𝚗 𝙾𝚛𝚊𝚔𝚎𝚕𝚗 𝚎𝚛𝚔𝚊𝚗𝚗𝚝 𝚠𝚎𝚛𝚍𝚎𝚗 𝚔ö𝚗𝚗𝚎𝚗.
Bitte beachten Sie, dass dieses Repository derzeit aktiv weiterentwickelt wird und sich die Daten aufgrund laufender code4rena-Wettbewerbe im Laufe der Zeit ändern können.
Der Datensatz ist in vier Ordner gegliedert:
Wir klassifizieren die untersuchten Bugs anhand ihrer Natur in drei Hauptkategorien:
Da die Klassifizierung funktionaler Bugs mehrdeutig sein kann, freuen wir uns über Vorschläge zur Verbesserung unserer Klassifizierungsstandards. Detailliertere Informationen zu den Labels finden Sie in unserer Dokumentation, und wir empfehlen Ihnen, unsere aktuellen Klassifizierungs-Richtlinien zu konsultieren.
Unser Ziel ist es, eine umfassende Liste von Schwachstellenerkennungstechniken zu erstellen, die eine wertvolle Ressource für Web3-Entwickler und Sicherheitsanalysten darstellt. Wir konzentrieren uns auf zwei Hauptkategorien:
Wir freuen uns sehr über weitere Vorschläge oder Beiträge aus der Community, um die Liste zu erweitern und zu verbessern.
Wir glauben, dass künftige Web3-Sicherheitsbemühungen die Identifizierung funktionaler Bugs und die Entwicklung entsprechender Orakel priorisieren werden. Zu diesem Zweck beabsichtigen wir, eine Liste von Techniken zusammenzustellen, die Orientierung für die Erstellung automatischer semantischer Orakel bieten. Diese Techniken stammen aus verschiedenen Quellen, wie begutachteten Forschungspapieren, Preprints, Branchentools und Online-Ressourcen.
| Technique | Bug Category |
|---|---|
| Finding Permission Bugs in Smart Contracts with Role Mining | Zugriffskontrolle |
| AChecker: Statically Detecting Smart Contract Access Control Vulnerabilities | Zugriffskontrolle |
| Towards Automated Verification of Smart Contract Fairness | Fairness-Eigenschaft |
| Clockwork Finance: Automated Analysis of Economic Security in Smart Contracts | TBD |
| Confusum Contractum: Confused Deputy Vulnerabilities in Ethereum Smart Contracts | Confused Deputy |
| Not your Type! Detecting Storage Collision Vulnerabilities in Ethereum Smart Contracts | Speicherkollision |
Dieser Abschnitt enthält Open-Source-Techniken, die öffentlich verfügbar und derzeit in aktiver Entwicklung sind. Diese Techniken können entweder direkt von Web3-Entwicklern und Sicherheitsanalysten verwendet werden oder als Bausteine für andere Tools dienen. Wir priorisieren Techniken auf Quellcode-Ebene, die besser für Web3-Entwicklung und Audits geeignet sind.
