 zedocun/soc-investigation-powershell-edrfreeze
SOC-Untersuchung eines CVE-2024-49138-Ausnutzungsalarms, der PowerShell, EDRFreeze-Ausführung und Verhalten zur Umgehung von Verteidigungsmaßnahmen in einer simulierten Umgebung betrifft.

Dieses Repository enthält eine dokumentierte SOC-Untersuchung basierend auf einem LetsDefend-Szenario, das verdächtige PowerShell-Aktivitäten, einen auf GitHub gehosteten Payload und die Ausführung des EDRFreeze-Tools umfasst.
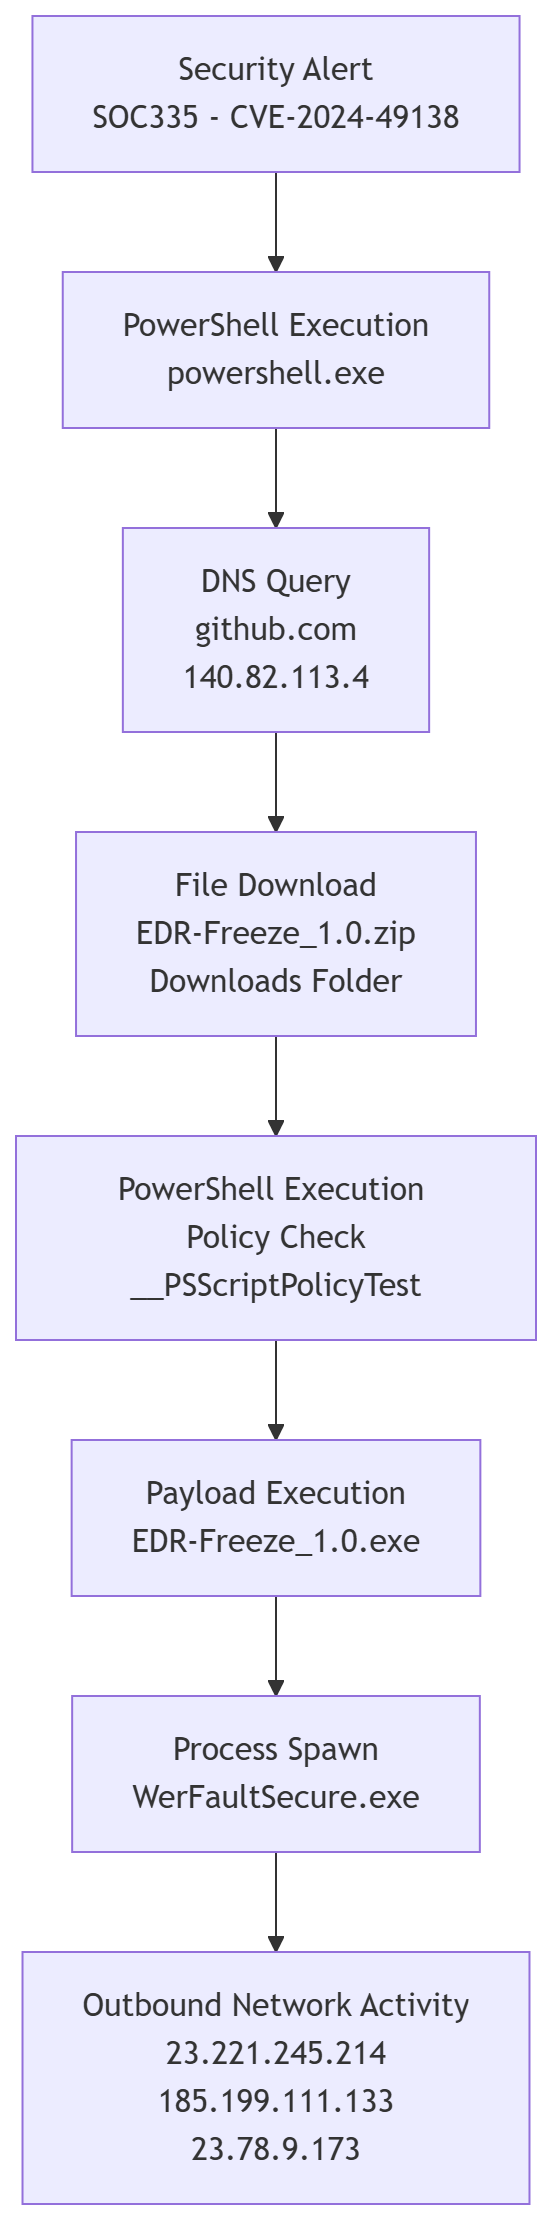
Die Untersuchung identifizierte eine PowerShell-gesteuerte Angriffskette, in der der Host github.com auflöste, EDR-Freeze_1.0.zip herunterlud, während der Ausführungsrichtlinienprüfung eine temporäre Datei __PSScriptPolicyTest erstellte, EDR-Freeze_1.0.exe ausführte und anschließend WerFaultSecure.exe startete.
Diese Fallstudie basiert auf einem LetsDefend-Schulungsszenario und wird zu Portfolio- und Lernzwecken veröffentlicht.

