
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
reverseip_py — Domain-Parser für die Reverse-IP-Suche von IPAddress.com | Kitploit

Tools/GitHubGitHub/yuyudhn/reverseip_py
OSINT (Open-Source-Intelligence)AufklärungDNS- und Subdomain-EnumerationInformationsbeschaffungWebsicherheitPenetrationstestsArchived
GitHubyuyudhn/reverseip_py

reverseip_py

Domain-Parser für die Reverse-IP-Suche von IPAddress.com

Repository anzeigen
841337vor 3 JahrenVon Kitploit geprüft
Teilen

reverseip_py

Domain-Parser für den Reverse-IP-Lookup von IPAddress.com. Geschrieben in Python 3.

Was ist Reverse IP?

Reverse IP bezeichnet den Prozess, alle Domainnamen nachzuschlagen, die auf einer bestimmten IP-Adresse gehostet werden. Dies kann aus verschiedenen Gründen nützlich sein, z. B. um alle Websites zu identifizieren, die auf einem Shared-Hosting-Server gehostet werden, oder um herauszufinden, welche Websites auf derselben IP-Adresse wie eine bestimmte Website gehostet werden.

Anforderungen

  • beautifulsoup4
  • requests
  • urllib3

Getestet auf Debian mit Python 3.10.8

Anforderungen installieren

pip3 install -r requirements.txt

Verwendung

Hilfemenü

python3 reverseip.py -h
usage: reverseip.py [-h] [-t target.com]

options:
  -h, --help            show this help message and exit
  -t target.com, --target target.com
                        Target domain or IP

Reverse-IP

python3 reverseip.py -t google.com
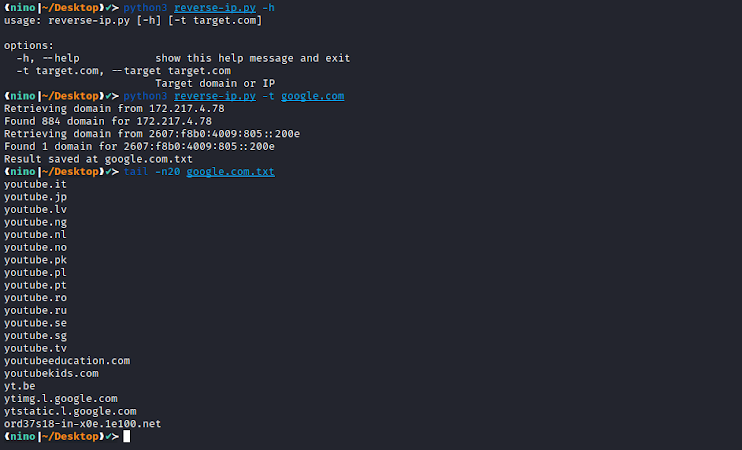
Screenshot

ReverseIP

Haftungsausschluss

Jegliche Handlungen und/oder Aktivitäten im Zusammenhang mit dem in diesem Tool enthaltenen Material liegen in Ihrer alleinigen Verantwortung. Der Missbrauch der Informationen in diesem Tool kann zu strafrechtlichen Anklagen gegen die betreffenden Personen führen.

Hinweis: Änderungen, Modifikationen oder Anpassungen dieses Codes können akzeptiert werden, jedoch muss jede öffentliche Veröffentlichung, die diesen Code verwendet, vom Autor dieses Tools (yuyudhn) genehmigt werden.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




