
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
hm-surf — macOS-Evaluator für CVE-2024-44133 gängiger Browser | Kitploit

Tools/GitHubGitHub/yo-yo-yo-jbo/hm-surf
SchwachstellenanalyseExploitationInformationsbeschaffungWebsicherheitPrivatsphäre
GitHubyo-yo-yo-jbo/hm-surf

hm-surf

macOS-Evaluator für CVE-2024-44133 gängiger Browser

Repository anzeigen
10253vor 2 JahrenNoch nicht geprüft
Teilen

HM-Surf-Evaluator

Bewertet die Anfälligkeit gängiger macOS-Browser gegenüber CVE-2024-44133.
Enthält außerdem das HTML, das einen Screenshot aufnimmt und ihn zusammen mit der Standortermittlung herunterlädt. Screenshot
Verwendung - Evaluator

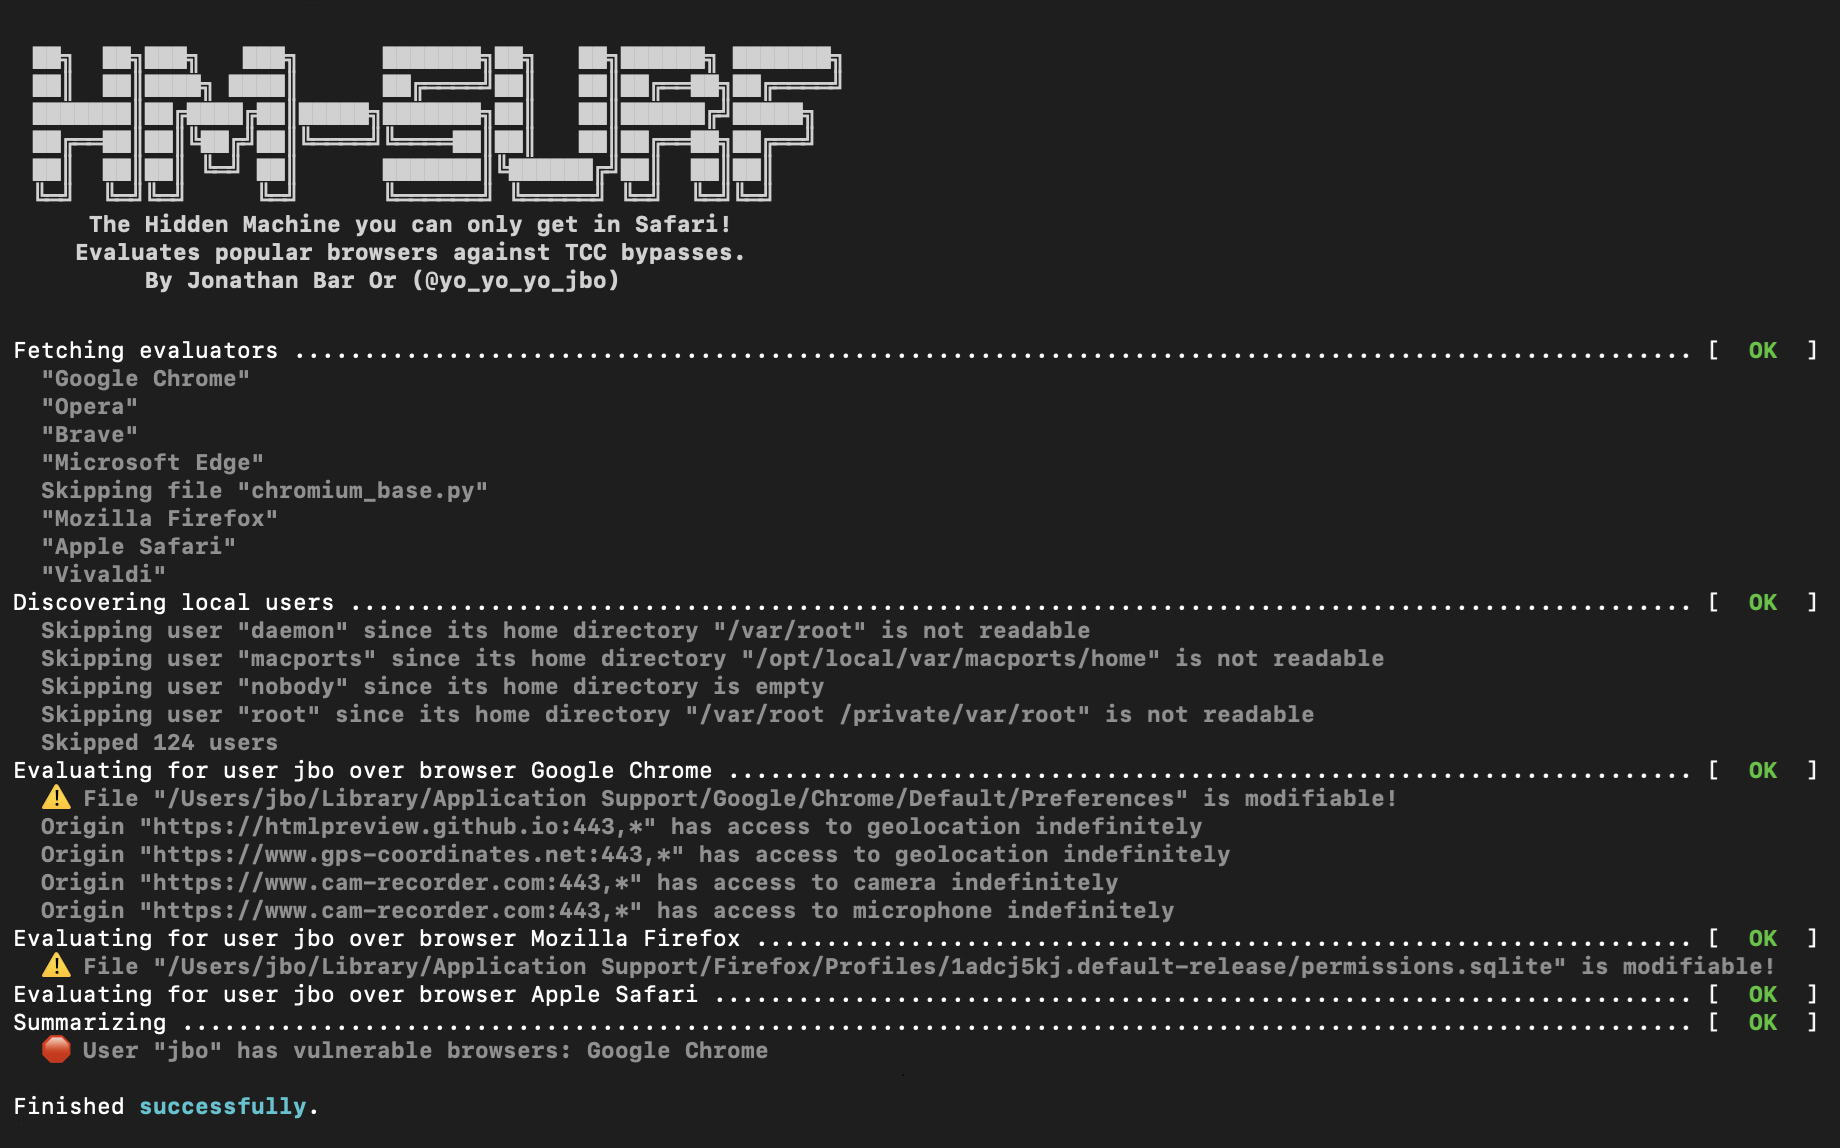
Um den Evaluator auszuführen, der CVE-2024-44133 auf allen gängigen macOS-Browsern bewertet, führen Sie Folgendes aus:

python3 -m pip install -r ./requirements.txt
./hm-surf-eval.py

Nach der Ausführung bewertet das Tool die Fähigkeiten zum TCC-Bypass aller gängigen macOS-Browser.

Verwendung - HTML

Die Datei hm-surf.html ist eine Beispiel-HTML-Seite, die CVE-2024-44133 demonstriert.
Sie greift lediglich auf Kamera und Standort zu, zeigt den Standort an (absichtlich mit geringer Genauigkeit) und lädt den Kamera-Screenshot herunter (sie könnte ihn aber genauso gut auf einem Server speichern).
Diese Datei ist für sich genommen kein Exploit und erfordert, dass Kamera-, Mikrofon- und Standortzugriff für den Browser aktiviert sind, z. B. indem ein lokaler Angreifer die browserspezifischen Einstellungen überschreibt.
Diese Fähigkeit kann mit dem Evaluator bewertet werden.
Um die HTML-Seite bequem anzusehen, können Sie ein beliebiges Werkzeug verwenden, z. B. htmlpreview.

Programmierung

Die Programmierung eines Evaluators ist recht einfach - Sie erben von BrowserEvaluatorBase und implementieren zwei Methoden:

  • get_browser_name - ruft einen menschenlesbaren Browsernamen ab.
  • evaluate - erhält den username und dessen home_dir und bewertet die Anfälligkeit. Die Rückgabe von None bedeutet, dass der Browser nicht anfällig ist, während die Rückgabe einer BrowserResults-Instanz anfällige Ergebnisse liefert.

Beachten Sie, dass es auch eine Basisklasse ChromiumEvaluatorBase für Chromium-basierte Browser gibt, was bedeutet, dass Sie die übliche Methode get_browser_name sowie eine Methode get_preference_filepath implementieren müssen, die einen Präferenzdateipfad für das angegebene Home-Verzeichnis zurückgibt. Sie müssen evaluate für Chromium-basierte Browser nicht implementieren; das wird von der Basisklasse übernommen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




