
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/xernary/cve-2025-63821
Embedded-System-SicherheitIoT-SicherheitSchwachstellenanalyseExploitationWebanwendungs-ExploitationFirmware-Analyse
GitHubxernary/cve-2025-63821

CVE-2025-63821

Proof-of-Concept einer Sicherheitslücke im Totolink A720R Router

Repository anzeigen
44vor 5 MonatenNoch nicht geprüft
Teilen

CVE-2025-63821

Einreicher: Nicola Giuffrida

Informationen

Hersteller: TOTOLINK
Website des Herstellers: TOTOLINK
Modell: A720R
Firmware-Version: V4.1.5cu.630_B20250509
Firmware-Download-Adresse: TOTOLINK

Schweregrad

CVSS v4.0 Basiswert: 4.8 (Mittel)
Vektor: CVSS:4.0/AV:A/AC:L/AT:N/PR:H/UI:N/VC:N/VI:N/VA:L/SC:N/SI:N/SA:N

Details zur Schwachstelle

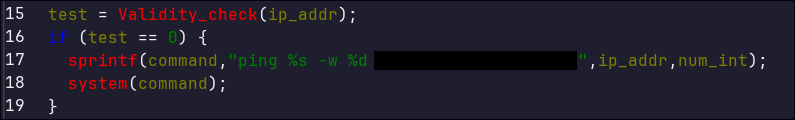
Unzureichende Bereinigung durch die Validity_check-Funktion führt zu Argument-Injection in den Komponenten setDiagnosisCfg und setTracerouteCfg.

Der anfällige Code befindet sich in FUN_0041f1ac() und FUN_0041f0e4() der Firmware-Binärdatei cstecgi.cgi; in beiden Funktionen wird der ip_addr-Puffer direkt aus einem HTTP-Anforderungsparameter befüllt:
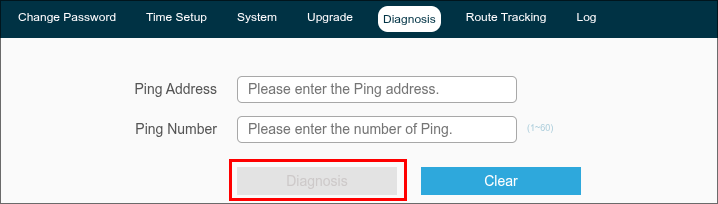
Das Injizieren des '#'-Zeichens im IP-Adressfeld der Diagnosis-Funktion durch eine manipulierte HTTP-Anforderung führt dazu, dass die Schaltfläche "Diagnosis" nicht mehr reagiert, wodurch diese Funktion auf unbestimmte Zeit nicht mehr verfügbar ist:
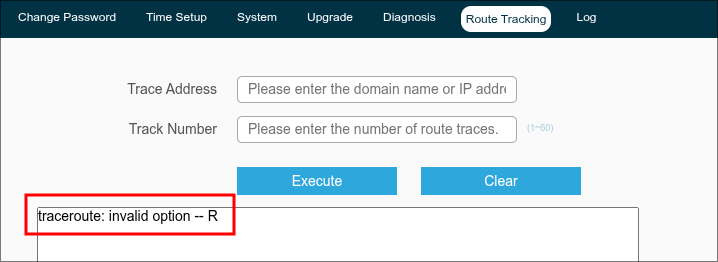
Das Injizieren beliebiger Argumente mit dem '-' Zeichen im IP-Adressfeld der Route Tracking-Funktion (oder Diagnosis-Funktion) durch eine manipulierte HTTP-Anforderung führt zu Argument-Injection:

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





