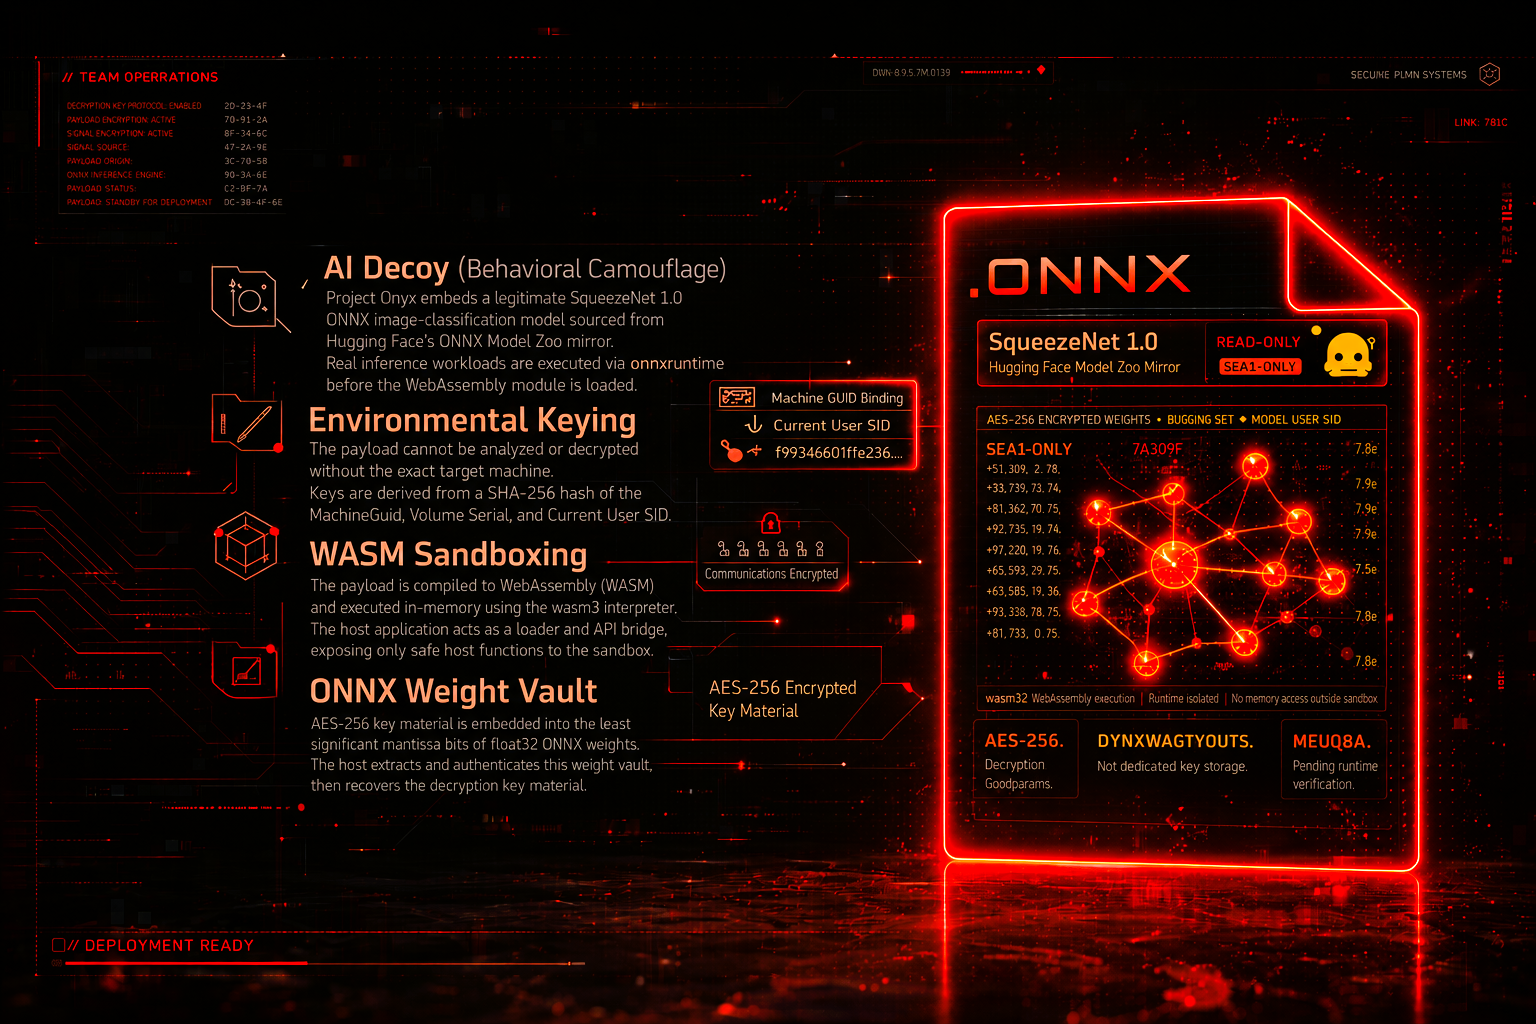

Fortgeschrittene EDR-Umgehung durch KI-Telemetrie-Spoofing & WASM-Sandboxing. Project Onyx ist eine PoC-Red-Team-Pipeline, die entwickelt wurde, um fortgeschrittene Umgehungstechniken gegen moderne EDR-Systeme zu demonstrieren. Es verschiebt sich von traditioneller signaturbasierter Verschleierung hin zu verhaltensbasierter Tarnung und strenger Umgebungsschlüsselung.
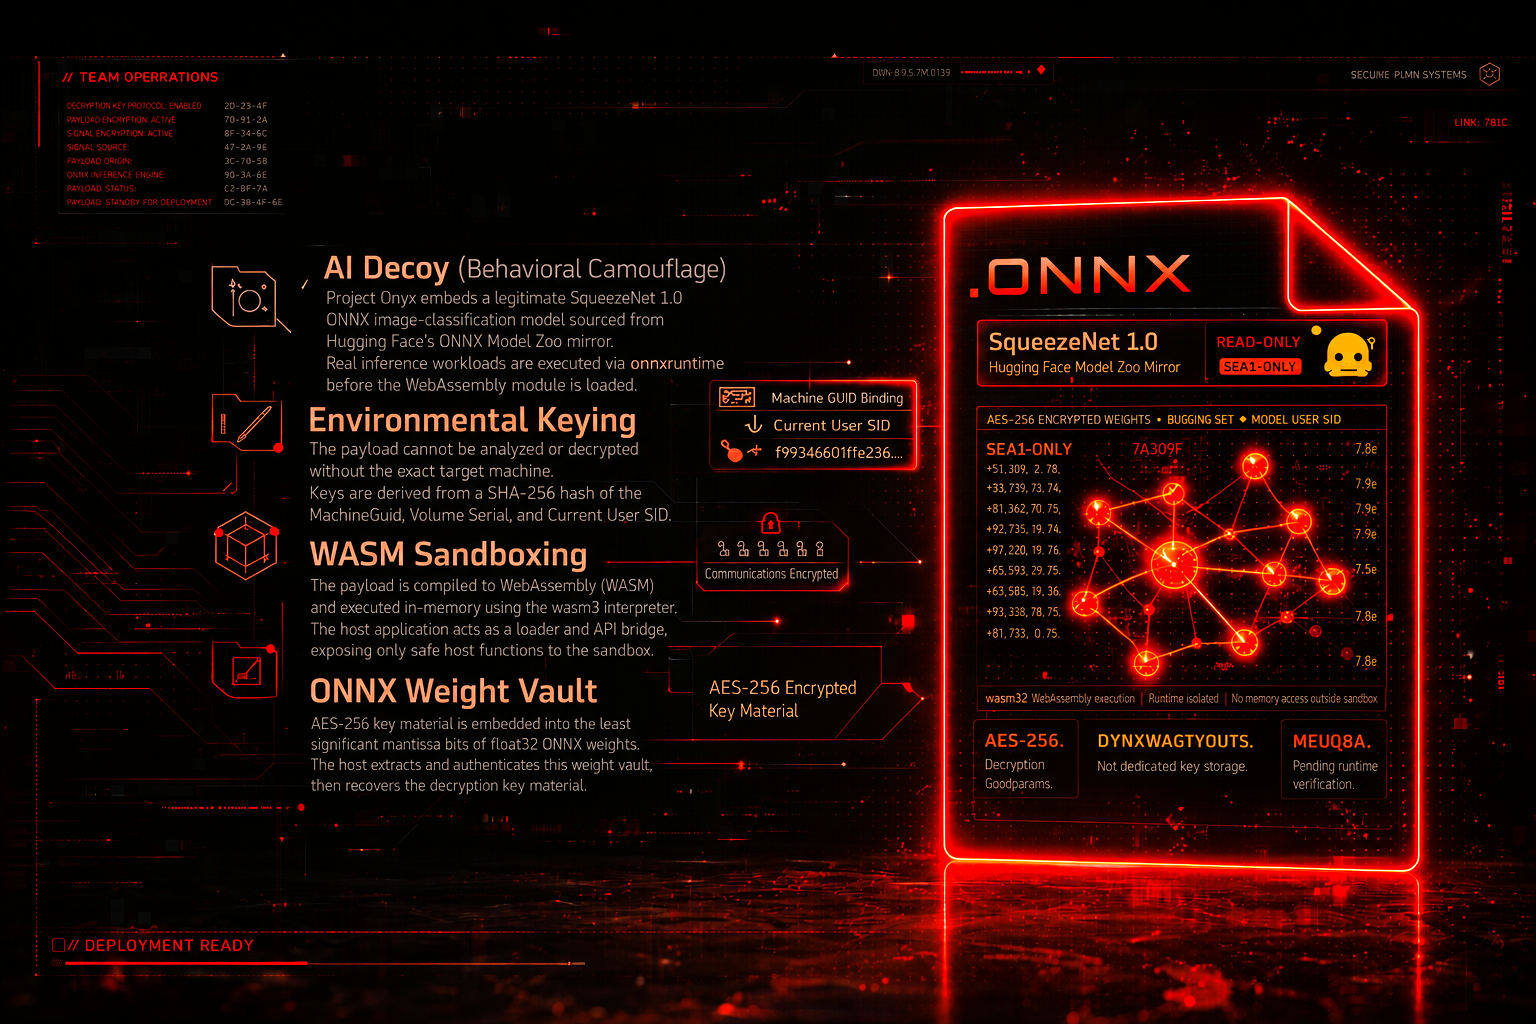
Fortgeschrittene EDR-Umgehung durch KI-Telemetrie-Spoofing und WASM-Sandboxing. Project Onyx ist eine PoC-Red-Team-Pipeline, die entwickelt wurde, um fortgeschrittene Umgehungstechniken gegen moderne EDR-Systeme zu demonstrieren. Sie bewegt sich weg von traditioneller signaturbasierter Verschleierung hin zu verhaltensbezogener Tarnung und strenger Umgebungsschlüsselbindung.
Dieses Projekt ist eine Proof-of-Concept-Red-Team-Forschung, die eine unkonventionelle mehrschichtige Ausführungspipeline untersucht. Die Architektur verknüpft fünf verschiedene Techniken: KI-Telemetrie-Tarnung, hardwaregebundene Umgebungsschlüsselbindung, ONNX-Gewichts-Steganographie, In-Memory-WebAssembly-Sandboxing und Dead-Drop-C2 über Downlink-Modell-Updates --> zu einer einzigen funktionalen Lieferkette.
Project Onyx erhebt nicht den Anspruch auf einen funktionierenden Bypass von Produktions-EDR-Systemen. Es ist eine architektonische Skizze: Jede Komponente ist implementiert und funktional als Teil der Kette, aber jede Schicht würde dedizierte Forschung erfordern, um gegen reale Verteidigungsmaßnahmen bedeutsam zu sein. Project Onyx ist am besten als strukturierter Ausgangspunkt für diese Art der Erkundung zu verstehen. Die Laufzeit-Payload ist absichtlich auf einen Heartbeat-Beacon beschränkt, sodass die gesamte Pipeline untersucht werden kann, ohne destruktives oder Post-Exploitation-Verhalten auszuliefern.
onnxruntime durch. Dadurch wird das ONNX-Artefakt zu einem aktiven Teil der Pipeline und nicht nur zu einer dekorativen Datei wie das vorherige kleine MLP.MachineGuid, der Volume Serial Number und der aktuellen Benutzer-SID des Ziels abgeleitet.wasm3-Interpreter ausgeführt. Die C++-Host-Anwendung fungiert lediglich als Lader und API-Brücke und stellt sichere Host-Funktionen für die WASM-Sandbox bereit.float32 ONNX-Gewichten eingebettet. Der Host extrahiert diesen Gewichtstresor aus den eingebetteten Modellbytes, authentifiziert ihn und stellt erst dann das Demo-Schlüsselmaterial wieder her.heartbeat_ack und set_status, was die Lebensfähigkeit des Kanals demonstriert, ohne die Ausführung beliebiger Befehle zu ermöglichen.
Siehe docs/architecture.md für die VOLLSTÄNDIGe architektonische Skizze von Ende zu Ende. (Ich empfehle es zum besseren Verständnis). und auch den gesamten Prozess: meine Fehler, die Konzepte und Ideen, die ich auf dem Weg dorthin in Betracht gezogen habe, und die architektonischen Kompromisse, die ich beim Aufbau von Project Onyx getroffen habe --> Medium
Dieses Projekt wurde ausschließlich zu Bildungszwecken, für Sicherheitsforschung und autorisierte Red-Team-Operationen erstellt. Die in diesem Repository (Project Onyx) demonstrierten Techniken sollen Sicherheitsexperten helfen, fortgeschrittene Umgehungsmethoden zu verstehen und Endpunktverteidigungen (EDR/XDR) zu verbessern. Verwenden Sie diese Software nicht auf einem System oder Netzwerk, das Sie nicht besitzen oder für das Sie keine ausdrückliche schriftliche Erlaubnis zum Testen haben. Der Autor dieses Projekts (X-3306) übernimmt keine Haftung und ist nicht verantwortlich für Missbrauch, Schäden oder illegale Aktivitäten, die durch die Nutzung dieser Software verursacht werden. Durch das Herunterladen, Kompilieren oder Verwenden dieses Codes erklären Sie sich damit einverstanden, die volle Verantwortung für Ihre Handlungen zu übernehmen.
DiagnosticsTool.cpp - C++ Windows-Host und Wasm3/ONNX-Integration.DiagnosticsTool.rc / resource.h - Ressourcenbindungen für generierte Assets.build.py - Helfer für Fingerprinting, ONNX-Ködererzeugung, Einbettung des Gewichtstresors, Metadaten-Tresor-Kompatibilität, Dead-Drop-C2 über Downlink-Modell-Updates und WASM-Verschlüsselung.wasm_license_module/ - Rust-Quellcode für das WebAssembly-Heartbeat-Modul.wasm3/source/ - minimaler eingebundener Wasm3-Quellcode, der für den CMake-Build erforderlich ist.assets/README2.md - Format generierter Assets.docs/architecture.md - vollständige Laufzeitkette und Architekturhinweise.Installieren Sie diese unter Windows vor dem Bauen:
Python-Abhängigkeiten:
py -m pip install onnx numpy cryptography
Rust-Ziel:
rustup target add wasm32-unknown-unknown
Die CMake-Datei erwartet einen ONNX Runtime-Quell-/Build-Baum unter ./onnxruntime und verlinkt die statischen Komponentenbibliotheken aus:
onnxruntime/build/Windows/Release/Releaseonnxruntime/build/Windows/Release/vcpkg_installed/x64-windows-static-md/libFühren Sie in einer Developer PowerShell für VS 2022 den Build von ONNX Runtime wie folgt durch:
git clone --recursive https://github.com/microsoft/onnxruntime.git onnxruntime
.\onnxruntime\build.bat --config Release --parallel --compile_no_warning_as_error --skip_tests --build_shared_lib --use_vcpkg --cmake_extra_defines VCPKG_TARGET_TRIPLET=x64-windows-static-md onnxruntime_BUILD_UNIT_TESTS=OFF
Die generierte onnxruntime.dll wird nicht mit Project Onyx ausgeliefert. Project Onyx verlinkt die statischen .lib-Dateien der Komponenten, und die endgültige ausführbare Datei sollte onnxruntime.dll nicht in dumpbin /DEPENDENTS auflisten.
Ermitteln Sie den Fingerabdruck-Hash für das aktuelle Windows-Gerät:
python build.py fingerprint --show-components
Verwenden Sie die zweite gedruckte Zeile als --trigger-Wert.
Bauen Sie das Rust-WebAssembly-Modul:
cargo build --manifest-path wasm_license_module/Cargo.toml --target wasm32-unknown-unknown --release

