
Auf dem REDMI K90 Max (Codename prague / OS4.0.0.14) lässt sich mit einem einzigen Tipp vom Smartphone aus ein temporäres Root aktivieren. Dabei wird CVE-2026-64560 (posix-cpu-timers UAF) genutzt, um KernelSU LKM zu laden; nach einem Neustart ist es nicht mehr aktiv. Kein Computer, kein Flashen, kein Entsperren des Bootloaders erforderlich.
 wanwuzhishi/ksu-root

Auf dem Redmi K90 Max (Codename
prague, OS4.0.0.14 / OS4.0.5.0) mit einem Fingertipp auf dem Smartphone ein temporäres Root aktivieren. Kein Computer, kein Flashen, kein Entsperren des Bootloaders erforderlich. Nach einem Neustart ist es ungültig.
Download: Neueste APK · Aktuelle Version v1.1.0
Projektvorstellung: KSU Root: Ein temporäres Root für das Redmi K90 Max, das nach einem Neustart verschwindet – Autorenblog, der die folgenden Punkte erklärt; am besten zuerst lesen und dann die Details.
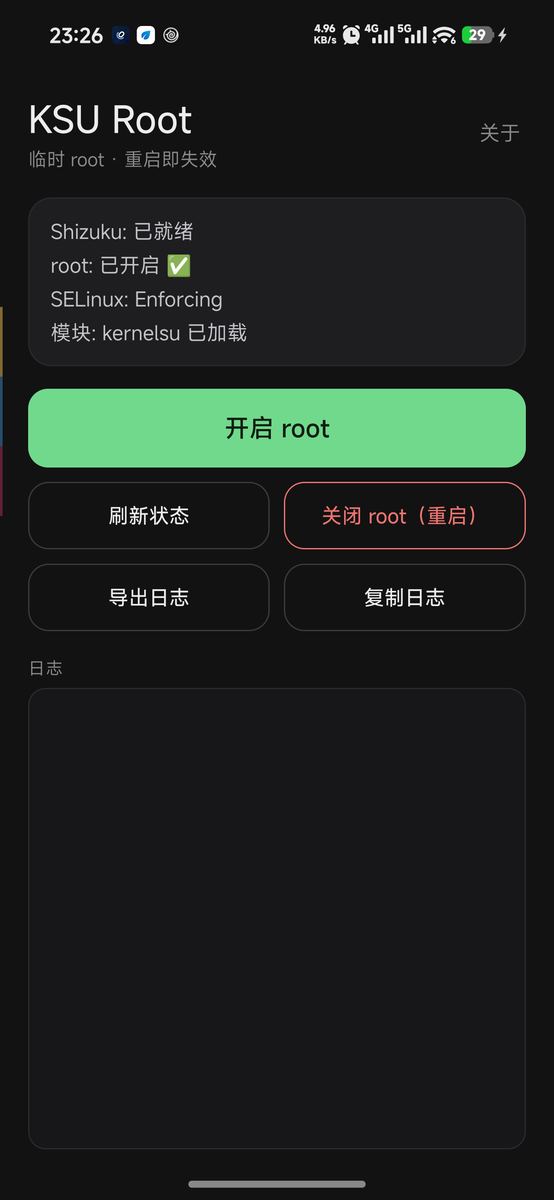
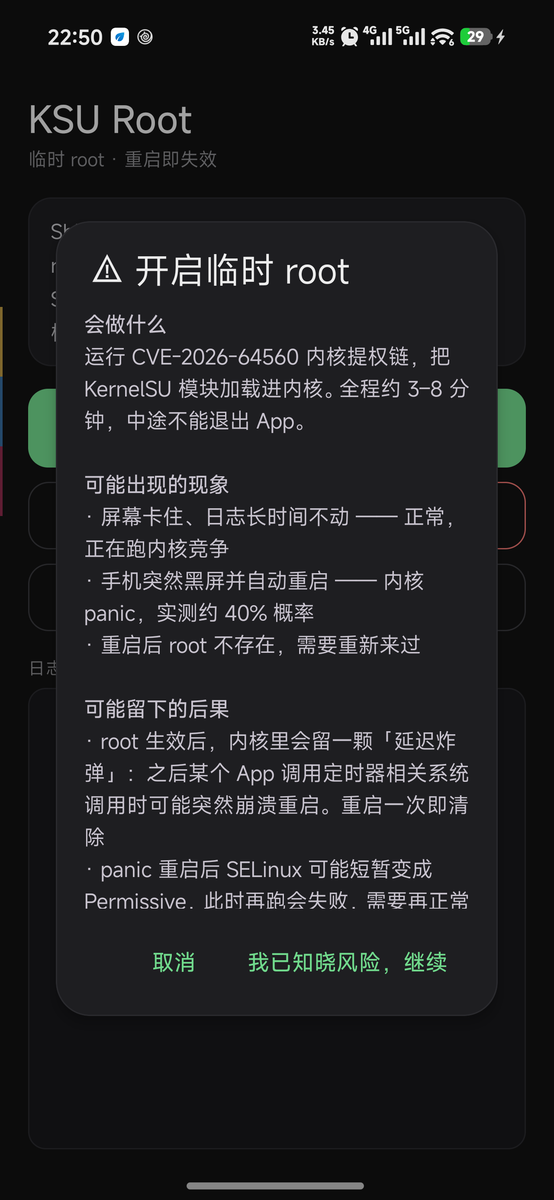
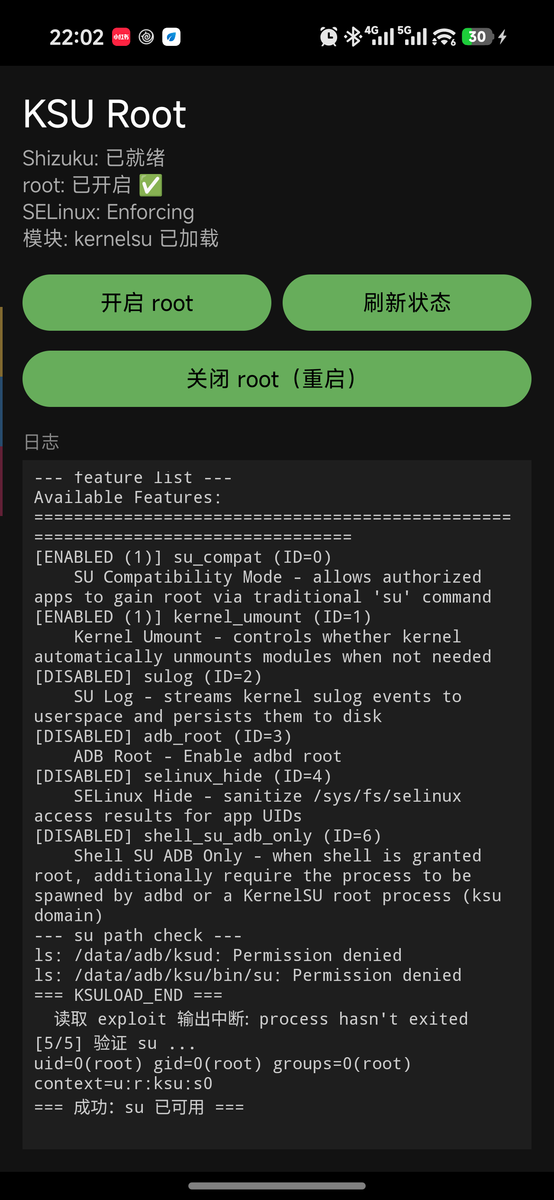
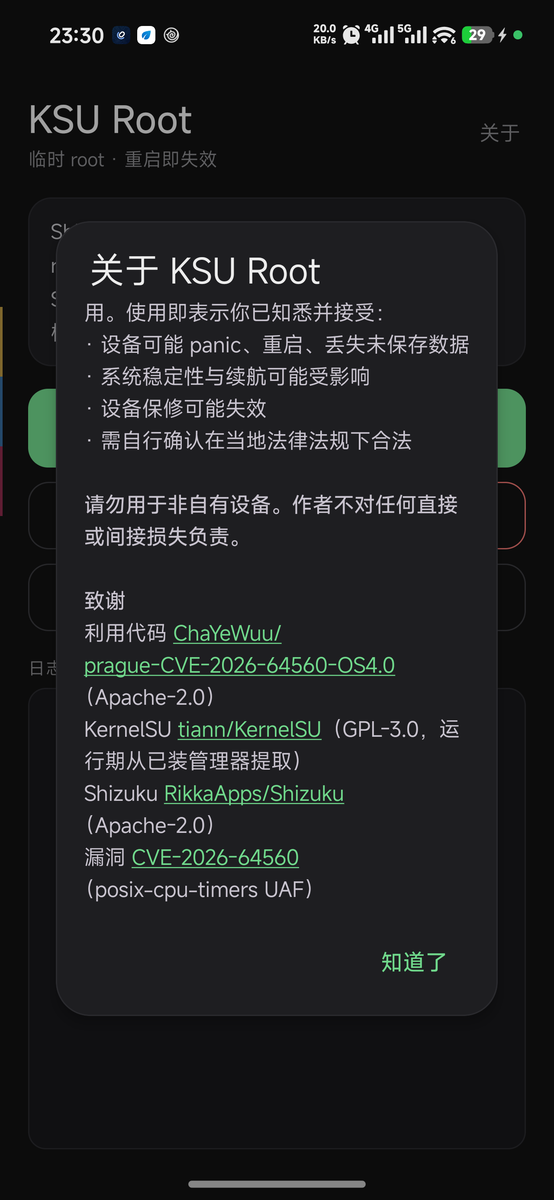
Der Rechteausweitungs-Workflow von prague-CVE-2026-64560-OS4.0, der Computer + adb verwendet, wird in eine Android-App verpackt:
| Was früher am Computer nötig war | Jetzt ein Fingertipp auf dem Smartphone |
|---|---|
Kabel anschließen, adb push von fünf Payloads | Die App stellt sie automatisch bereit |
adb shell sh kp_arm.sh richtet den kprobe ein | Automatische Einrichtung und Überprüfung |
adb shell -tt ./pk64560 --run | ptyrun weist ein pty zu und führt es aus |
| Manuelles Eingeben von ksud-Befehlen in die Root-Shell | Automatische Injektion nach Abfangen von ROOT_CHILD_HOLD_PASS |
Überprüfung mit su -c id | Automatische Überprüfung und Anzeige des Ergebnisses |
Was es dir bietet: su -c id gibt uid=0(root) ... context=u:r:ksu:s0 zurück, und der KernelSU-Manager zeigt „In Betrieb“ an.
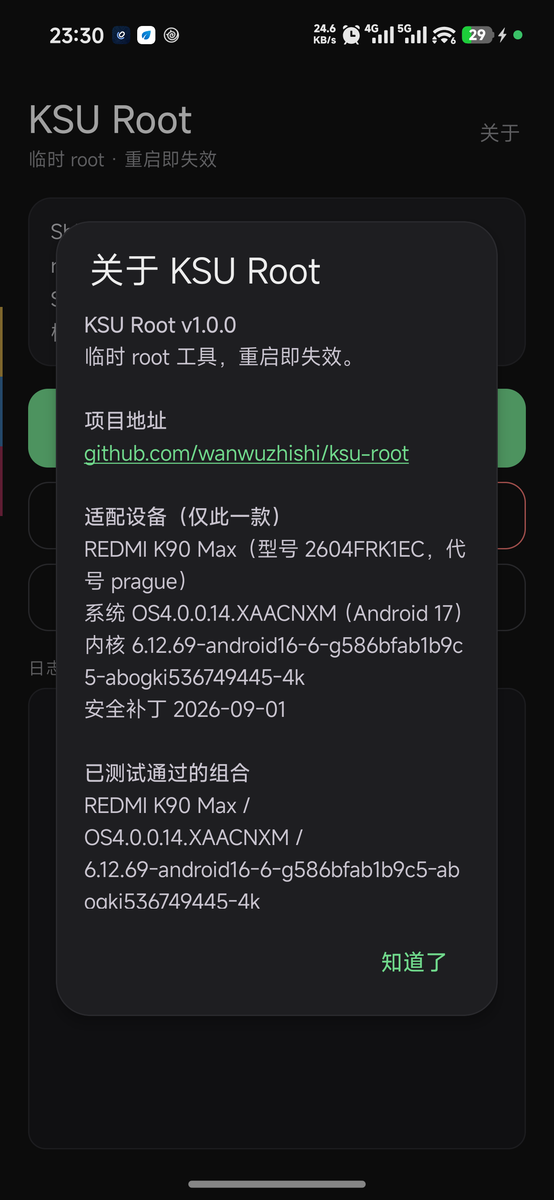
Nur dieses eine Gerät, zwei Systemversionen:
机型        REDMI K90 Max (2604FRK1EC)
代号        prague
内核        6.12.69-android16-6-g586bfab1b9c5-abogki536749445-4k
系统        澎湃 OS 4.0.0.14.XAACNXM     ← 真机实测通过(2026-10-25)
            OS4.0.5.0.XAACNXM           ← 真机实测通过(2026-11-05)
指纹        Redmi/prague/prague:17/CP2A.260605.016/OS4.0.0.14.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/OS4.0.5.0.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/17OS4.0.261020.233332783.MTPECN.S:user/release-keys
安全补丁     2026-09-01 / 2026-10-01
Warum 4.0.5.0 ebenfalls funktioniert: Dieses OTA hat den Kernel nicht neu kompiliert. Extrahiert man die boot-Partition aus dem 8,96 GB großen Full-Payload und entpackt das daraus per LZ4 gewonnene Image, so stimmen Versionsstring, Kompilierzeit und ABO-Build-ID vollständig mit 4.0.0.14 überein; der Upstream-Fix für CVE-2026-64560 (920f893f) ist darin nicht enthalten. Durch adressweises Disassemblieren wurde verifiziert, dass alle 9 hartkodierten Offsets übereinstimmen. Am 2026-11-05 auf einem echten Gerät (OS4.0.5.0.XAACNXM) erfolgreich getestet: Beim ersten Versuch Panic und Neustart in stage0, beim zweiten Versuch erfolgreich, su -c id gibt uid=0 context=u:r:ksu:s0 zurück.
Hinweis: In der
META-INF/com/android/metadatades OTA steht beipost-buildder Vorabversions-String17OS4.0.261020.233332783.MTPECN.S, nach der Installation auf dem echten Gerät meldetgetprop ro.build.fingerprintjedochOS4.0.5.0.XAACNXM. v1.0.4 erkennt nur Ersteren und wird auf der offiziellen Version vom Gate abgelehnt; v1.0.5 erkennt beide Strings.
Das Beurteilungskriterium ist uname -r und die ABO-Build-ID, nicht die Systemversionsnummer. Ändert sich der Kernel, werden alle hartkodierten Offsets ungültig, und die Fehlerart kann ein Kernel-Panic statt einer sauberen Fehlermeldung sein.
Shizuku ist installiert und läuft
Ein Kernel-Manager ist installiert: SukiSU Ultra oder KernelSU, eines von beiden
ksud aus seiner APKksud und das Kernelmodul müssen vom selben Manager stammen: late-load lädt genau die ko-Datei, die ksud mitbringt. Eine Vermischung führt zu einer uapi-Inkompatibilität, und der Manager meldet dauerhaft „Kernel muss aktualisiert werden"kernelsu nicht geladen werden (File exists)Diese Dateien auf dem Gerät belassen (falls zuvor manuell ausgeführt)
/data/local/tmp/kernelsu-prague.ko.disabled —— muss umbenannt werden, sonst lädt der Exploit jenes alte Modul mit uapi=2, und der Manager meldet „Kernel muss aktualisiert werden"Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
