
 wagga40/logstotal
Selbst gehostete Multi-Engine-Sigma-Erkennung für Ereignisprotokolle

LogsTotal ist eine selbst gehostete Plattform zur Log-Analyse. Man lädt eine Log-Datei ab — Windows EVTX oder Event-XML, Winlogbeat/EVTX-JSON, auditd, syslog, einen journald-Export, Sysmon für Linux — und mehrere Detection-Engines führen Sigma-Regeln darauf aus und melden, was jede einzelne gefunden hat: Befunde gruppiert nach Schweregrad, MITRE-ATT&CK-Kontext, die beteiligten Entitäten und Analysten-Werkzeuge obendrauf.
Für das Einreichen einer Datei oder das Lesen öffentlicher Ergebnisse ist kein Konto erforderlich.
Detection-Engines: Zircolite, Chainsaw, Hayabusa, ChopChopGo und RSigma. Das Hinzufügen einer weiteren erfordert einen Katalogeintrag und einen Adapter mit typisiertem Output-Mapping, für eine Binärdatei oder ein Docker-Image — siehe Adding a tool adapter.
| Upload & Workflow | Detection | Analytics |
|---|---|---|
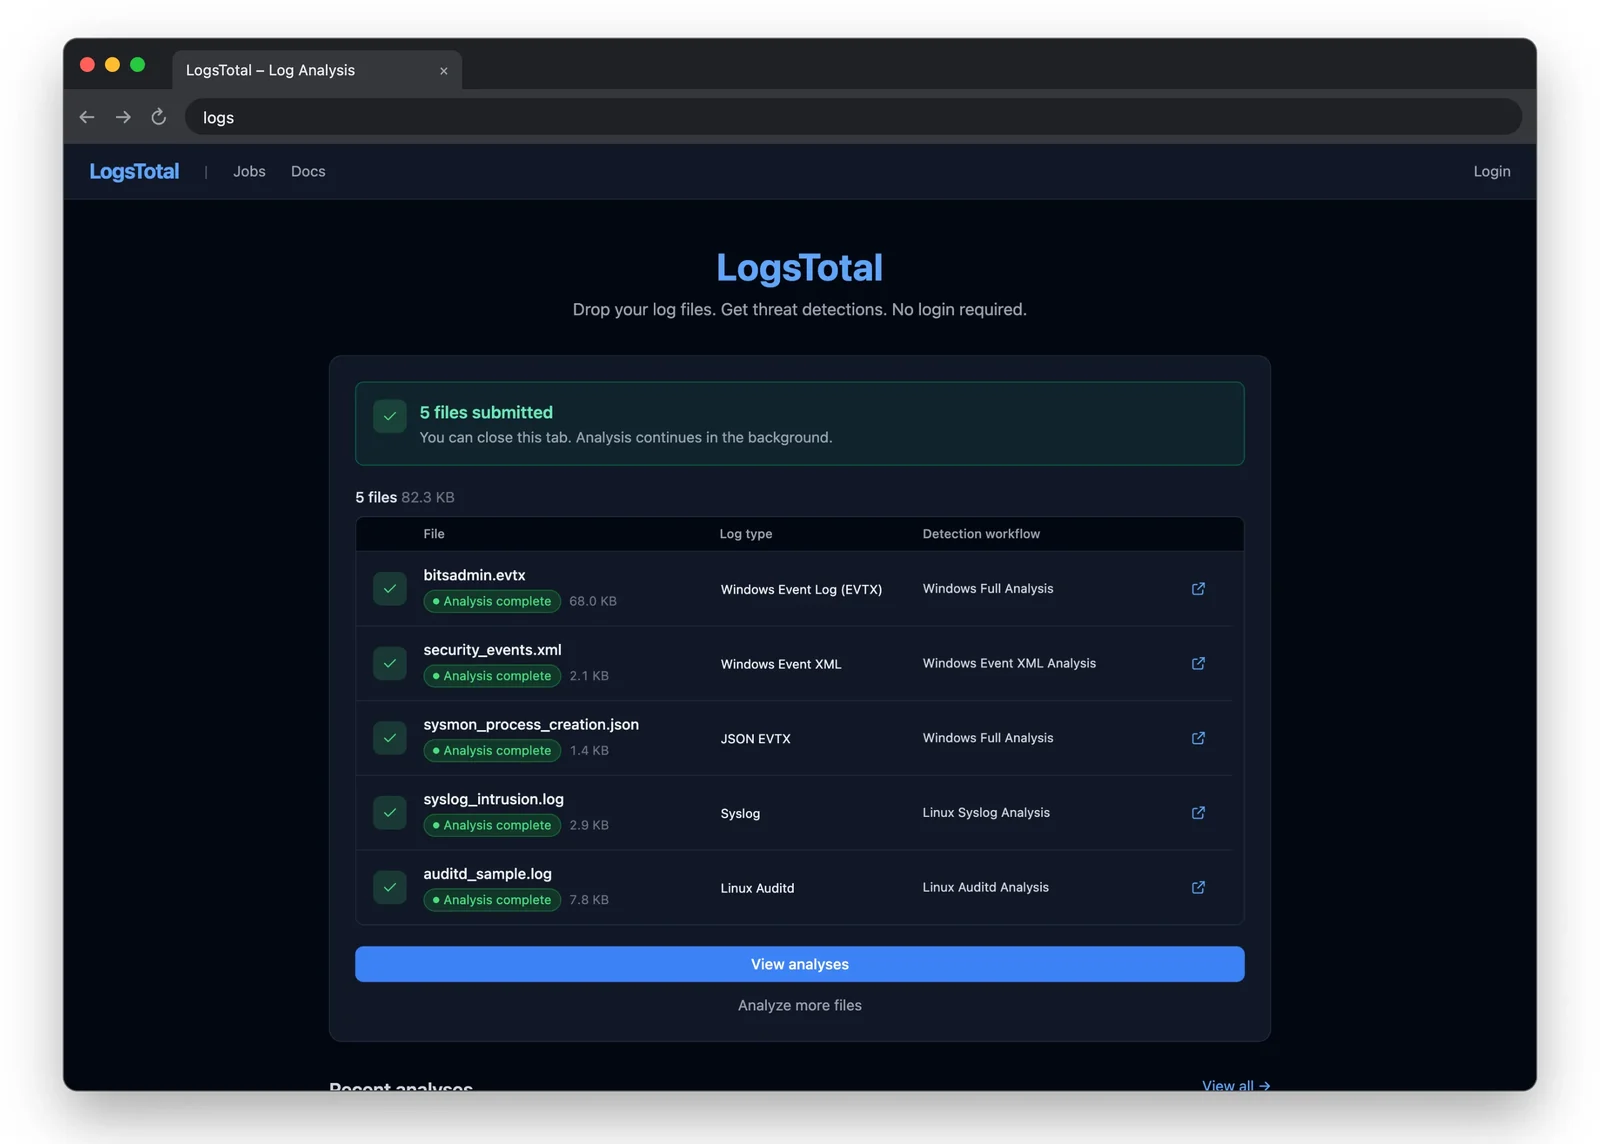 | 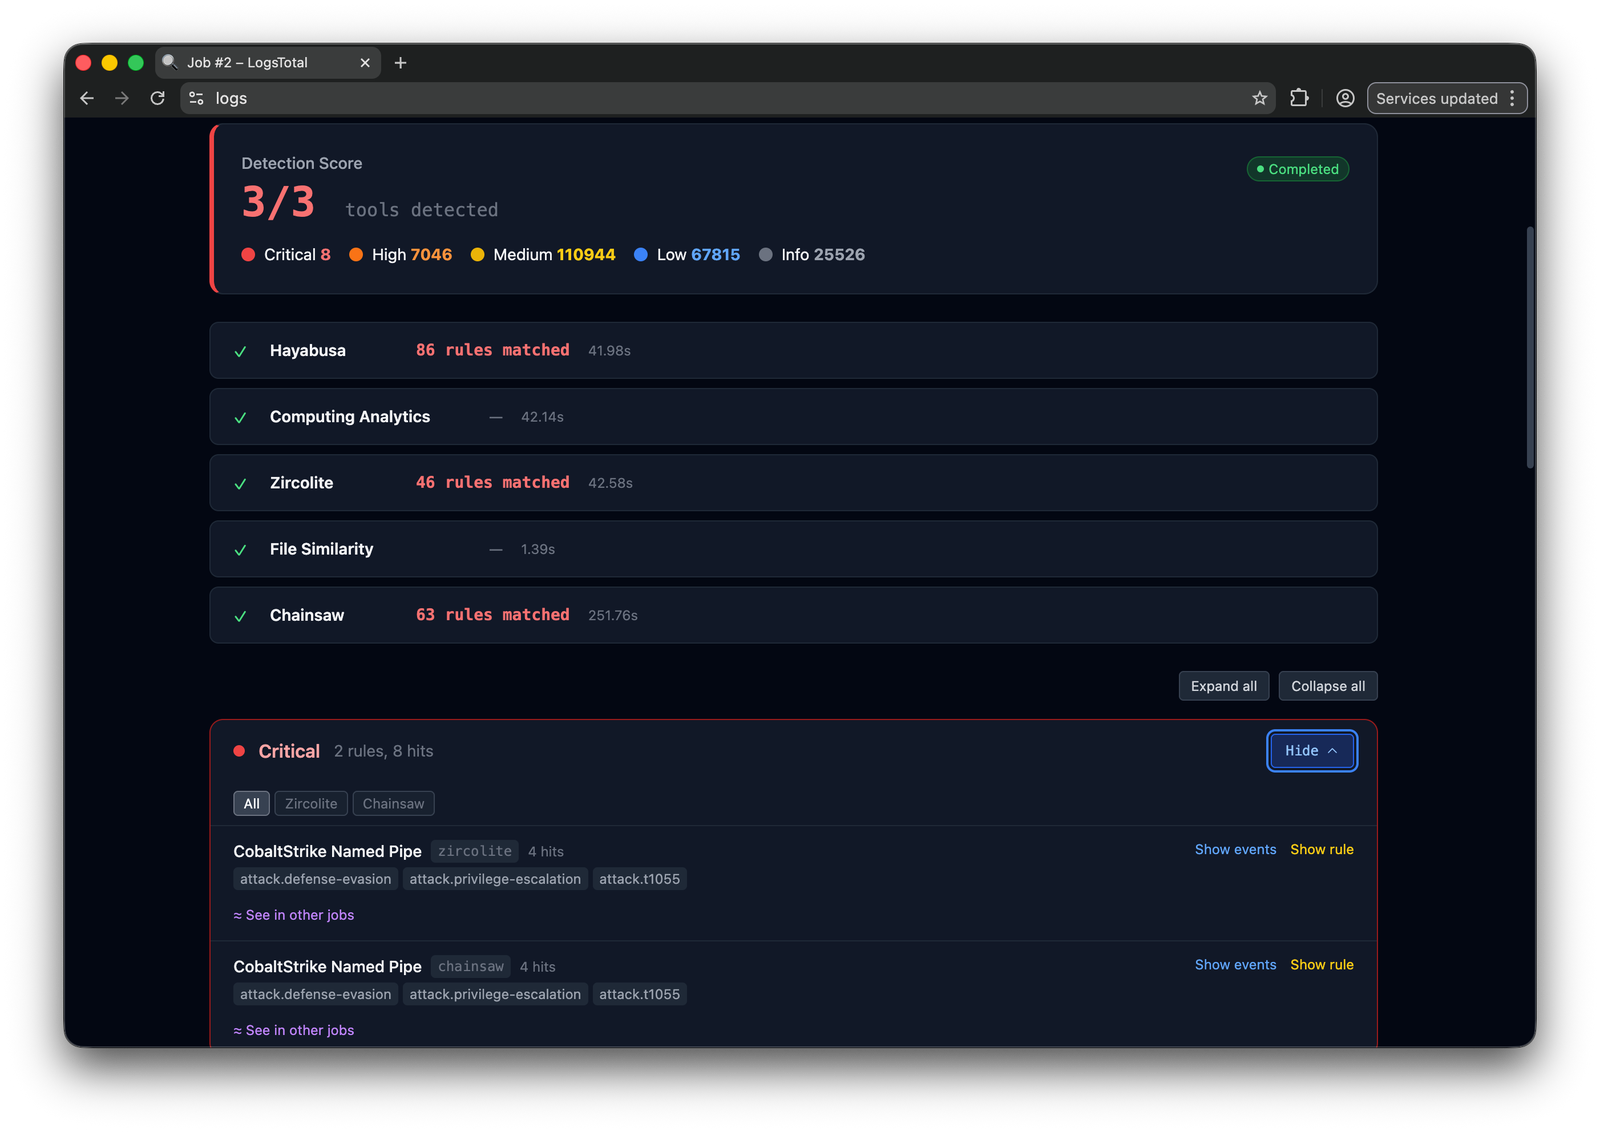 | 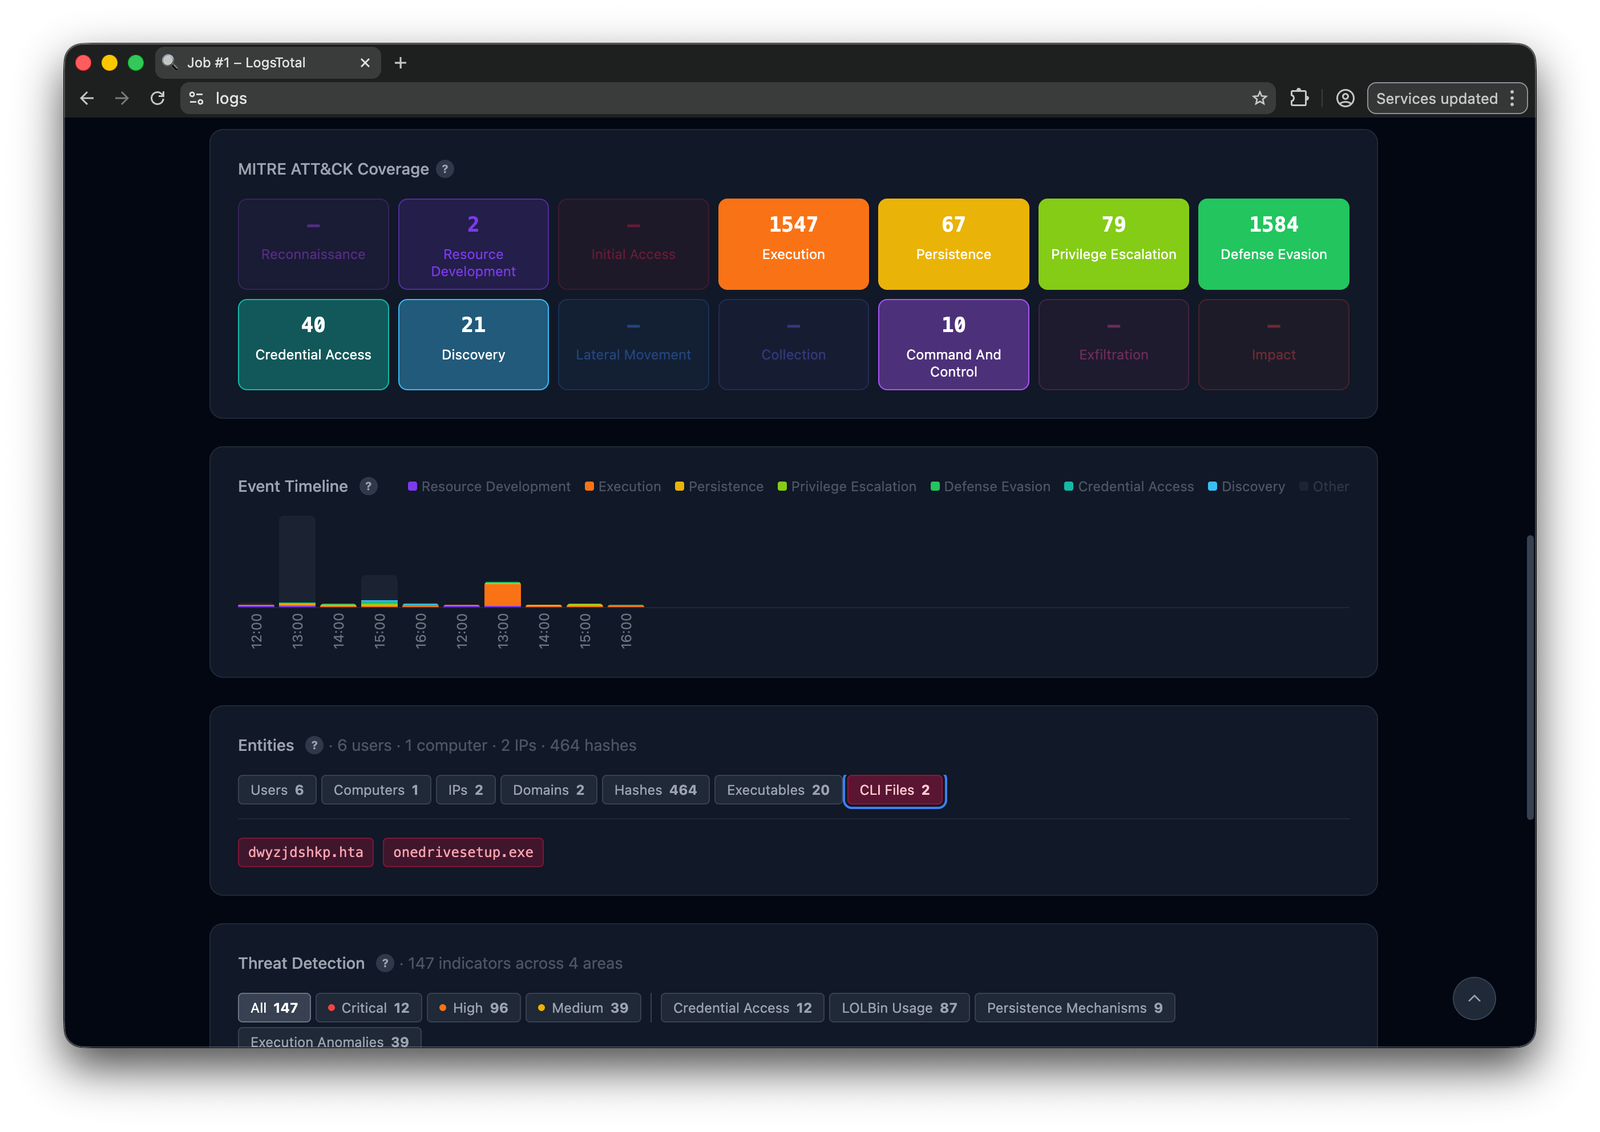 |
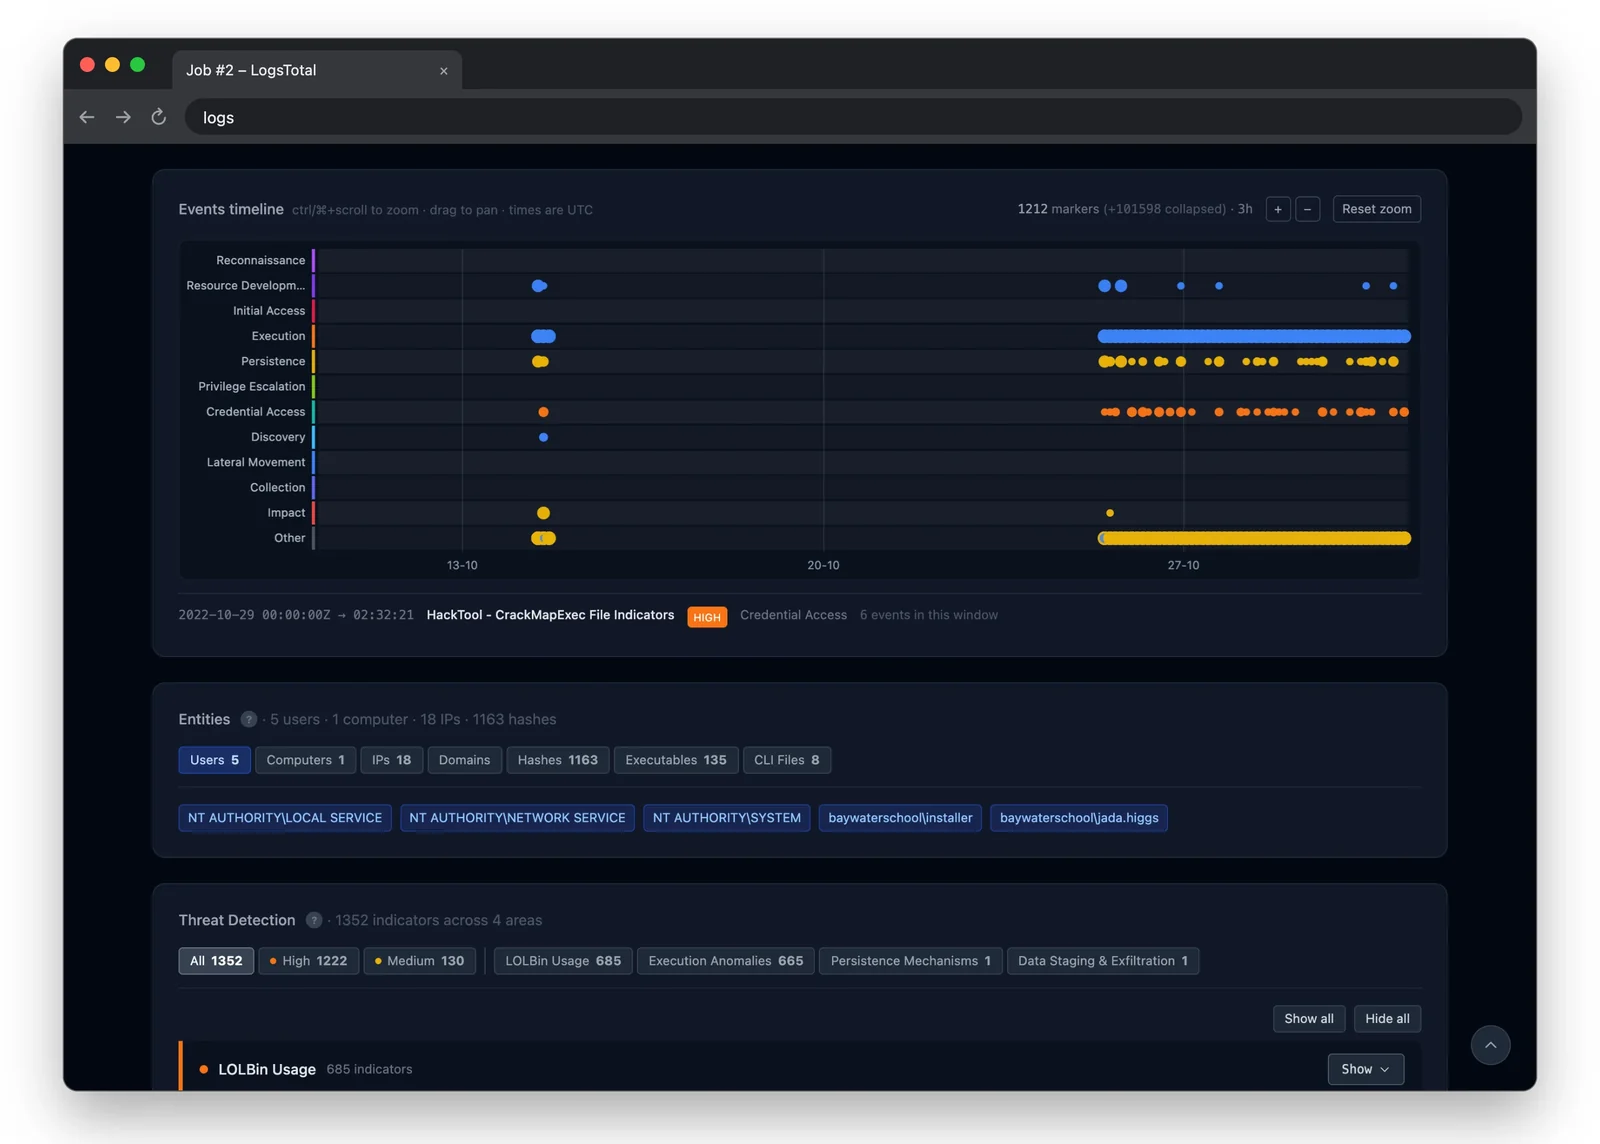
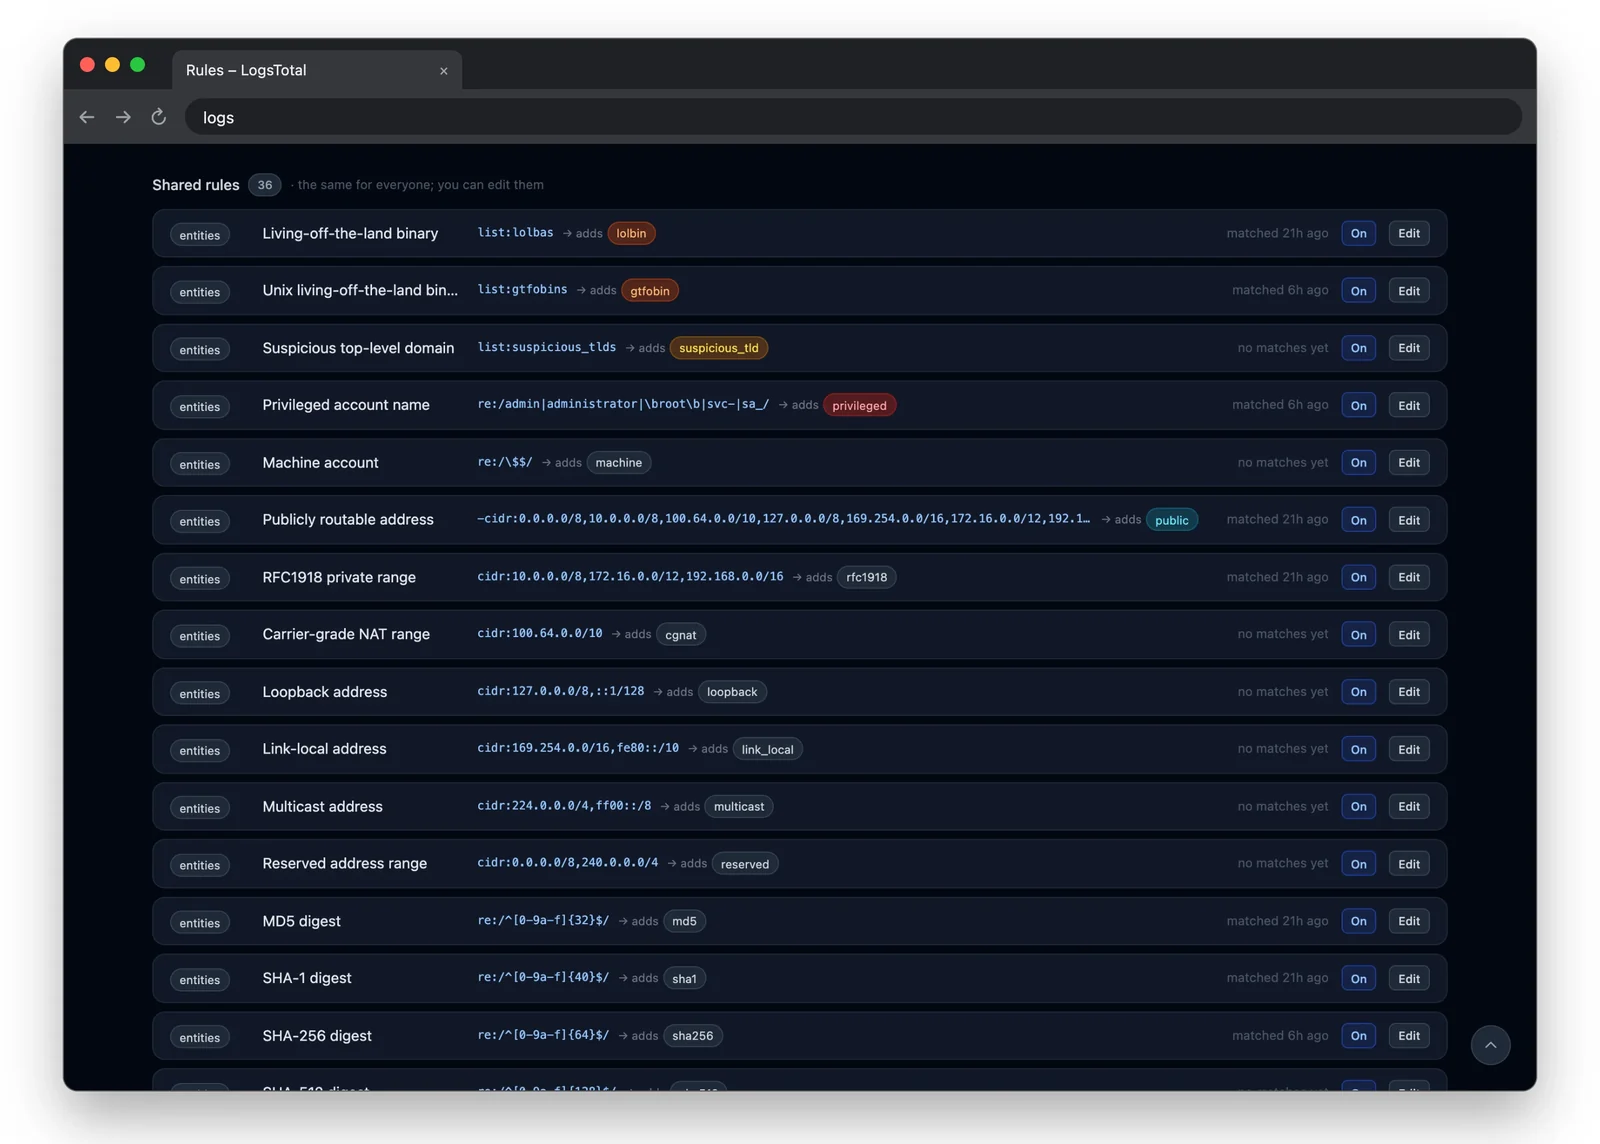
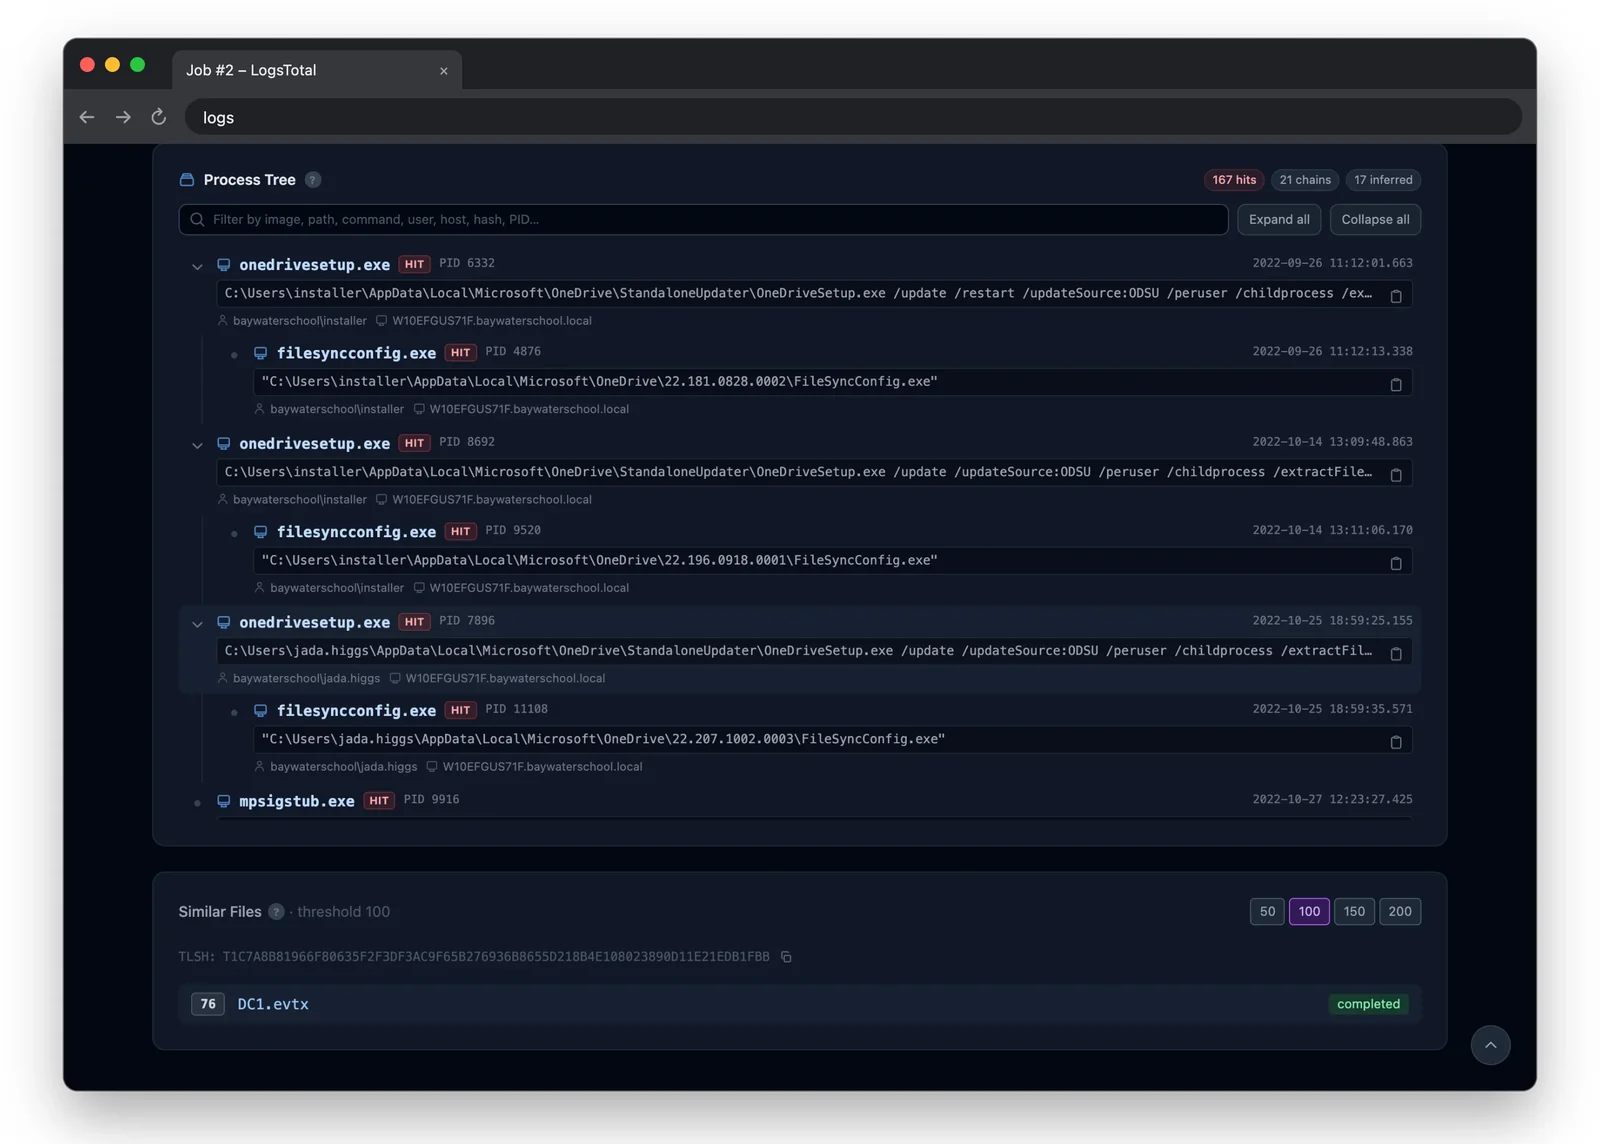
| Event-Zeitachse | Regeln | Prozessbaum |
 |  |  |
| Funktion | Admin | Member | User | Anonymous |
|---|---|---|---|---|
| Upload und Jobs | ja | ja | ja | ja |
| Private Einreichungen | ja | ja | ja | nein |
| Jedes Event eines Jobs erkunden | ja | ja | eigene Jobs | nein |
| Intel (Entitäten, Fälle, Regeln) | ja | ja | nein | nein |
| Admin-Seiten und Workflows | ja | nein | nein | nein |
Administratoren weisen Rollen unter /admin/users zu.
7z (p7zip-full), rsync und curl../logstotal bringt sein eigenes gepinntes Task mit.Die vollständige Liste mit Installationsbefehlen steht in Prerequisites.
Lade logstotal-<version>.7z von der
Releases-Seite herunter. Auf dem Host:
7z x logstotal-<version>.7z -ologstotal
cd logstotal
./logstotal quickstart
./logstotal quickstart erstellt .env, generiert jedes Geheimnis — einschließlich des Admin-Passworts, das einmalig ausgegeben wird, also speichern Sie es — baut und prüft den Stack, startet ihn und wartet, bis er antwortet. Es ist sicher, den Befehl erneut auszuführen.
Öffnen Sie dann http://<host>:8000 und melden Sie sich mit ADMIN_EMAIL aus .env und dem ausgegebenen Passwort an. Die Schritt-für-Schritt-Version, PostgreSQL und die nächsten Schritte finden Sie unter
Single-host installation.
Zum Aktualisieren führen Sie ./logstotal upgrade aus demselben Verzeichnis aus: Es lädt die neueste
Version herunter und wendet sie an. ./logstotal upgrade:rollback stellt die vorherige Version wieder her, auf
diesem Host oder auf jedem Host einer Flotte. Jeder Rollback verbraucht seinen Snapshot, sodass ein zweimaliges Ausführen zwei Versionen zurückspringt. Siehe Upgrade and rollback.
Die Administratordokumentation ist unter https://wagga40.github.io/LogsTotal/ veröffentlicht,
und jede Version liefert sie in docs/ mit:
./logstotal-BefehlDer Leitfaden für Analysten (Logs einreichen, Ergebnisse lesen, Intel) ist in die
Anwendung integriert, unter /docs. Mitwirkende beginnen mit
Local development.
