
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-4439 — CVE-2024-4439 docker und poc | Kitploit
Tools/GitHubGitHub/w0r1i0g1ht/cve-2024-4439
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubw0r1i0g1ht/cve-2024-4439

CVE-2024-4439

CVE-2024-4439 docker und poc

Repository anzeigen
21vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    389
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    333
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    331

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-4439

CVE-2024-4439 docker und poc

Zielumgebung einrichten

Nach dem Starten des Docker-Containers sind noch einige Einstellungen erforderlich. Rufe 127.0.0.1:8080 auf und schließe die Konfiguration ab.

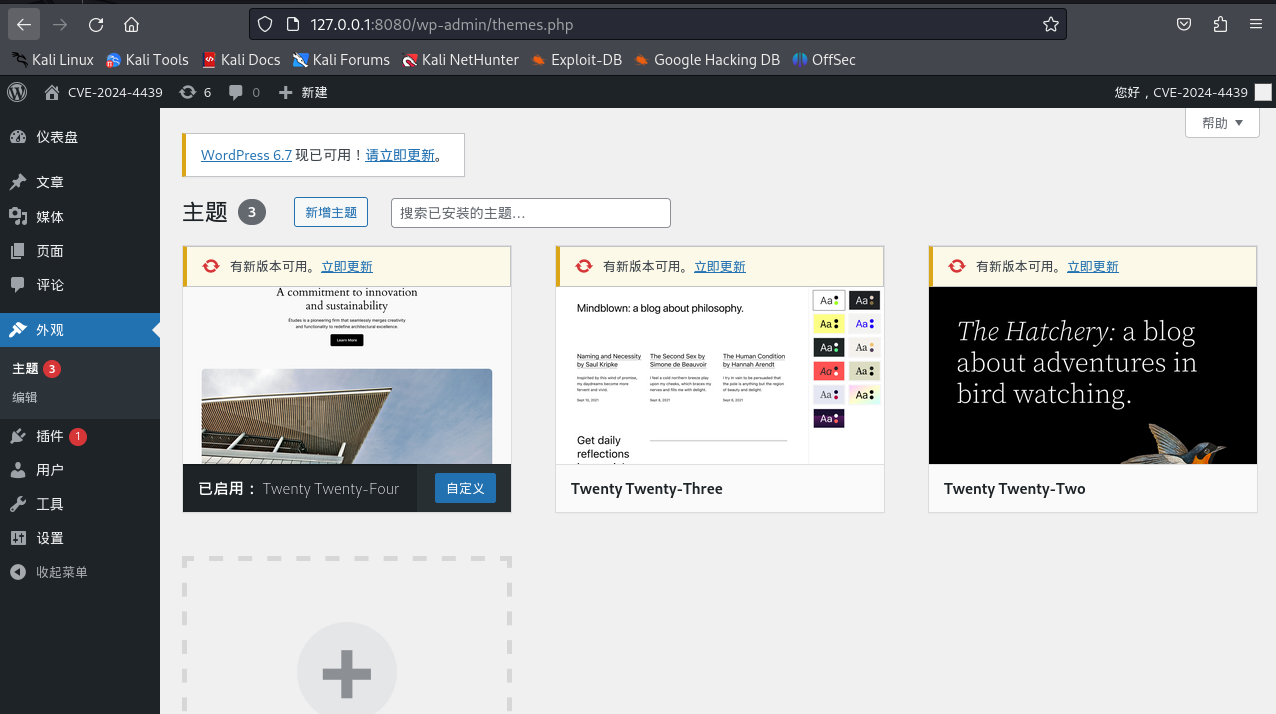
Gehe zu Backend → Design → Themes, wähle ein Theme aus, passe es an und nimm Einstellungen vor. image-20241121211110379
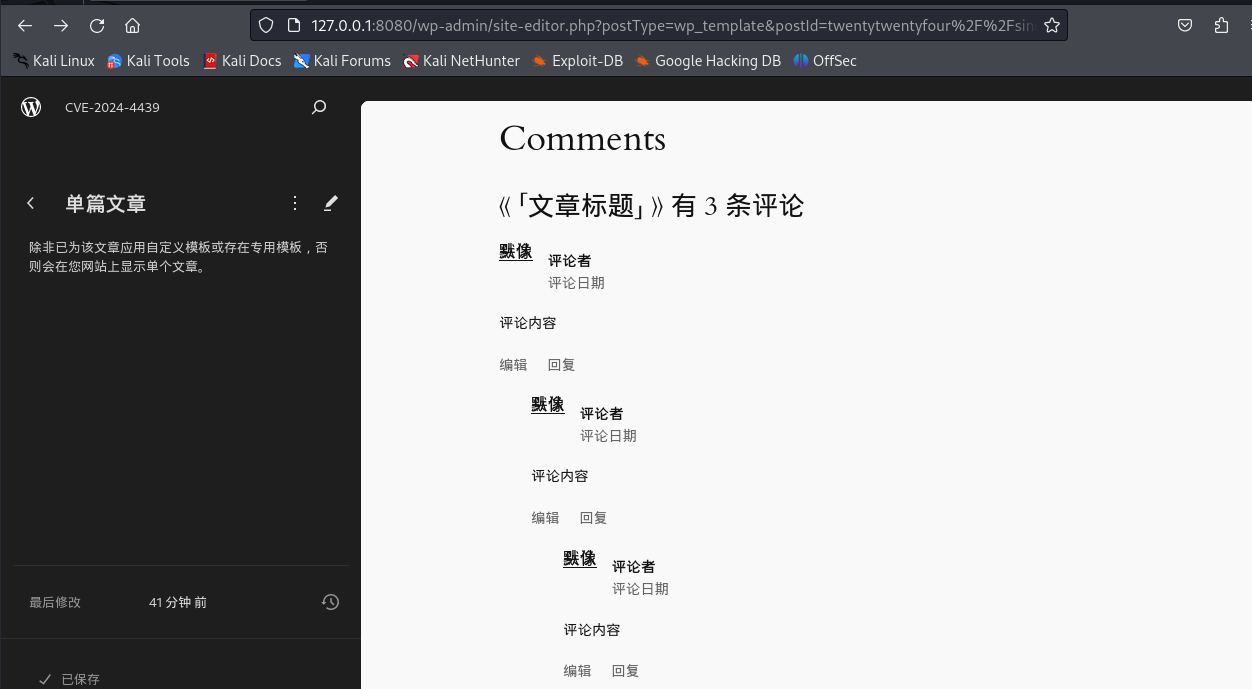
Gehe zu Design → Vorlagen → Einzelartikel image-20241121211213085
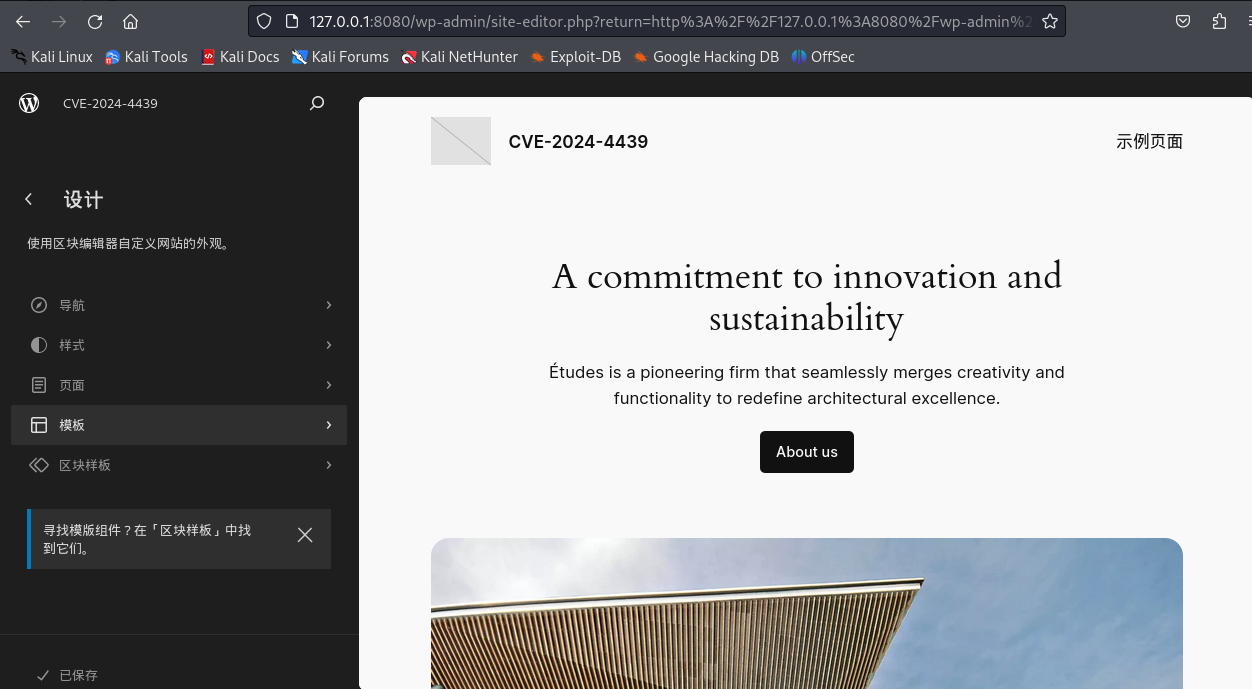
image-20241121211346727

Wähle rechts das Avatar-Symbol aus und gehe zum Theme-Editor image-20241121211641111
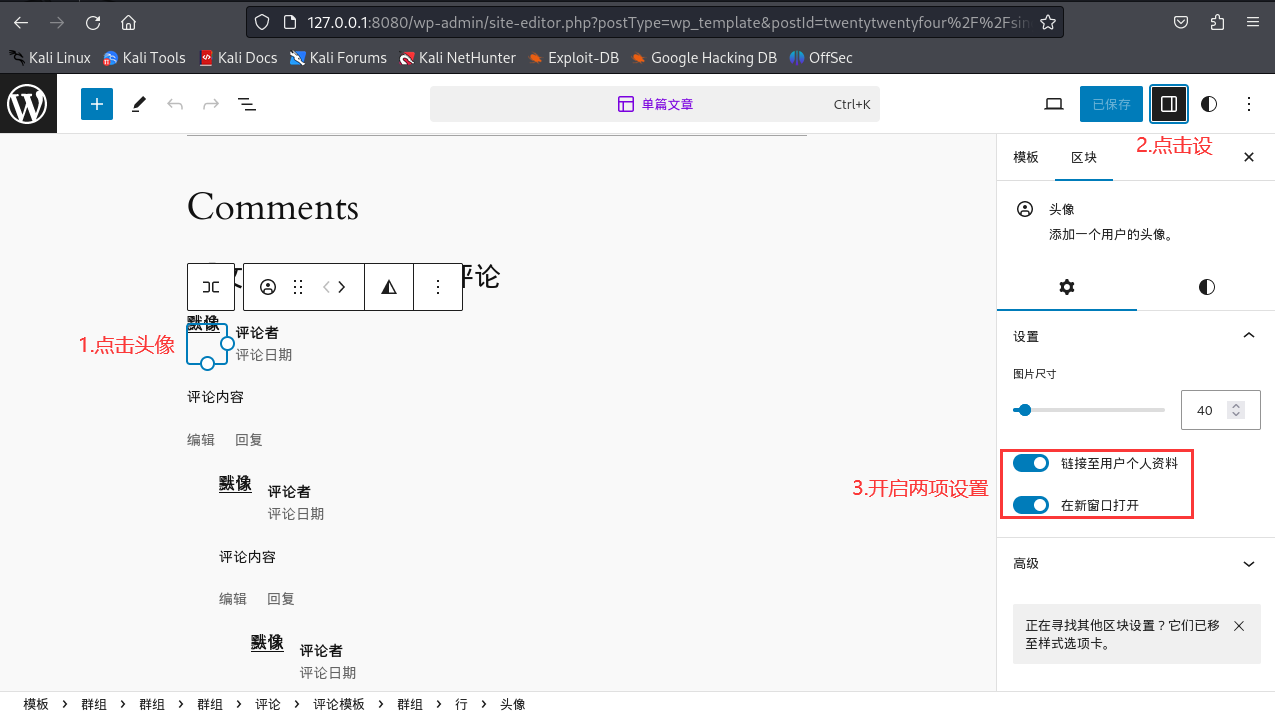
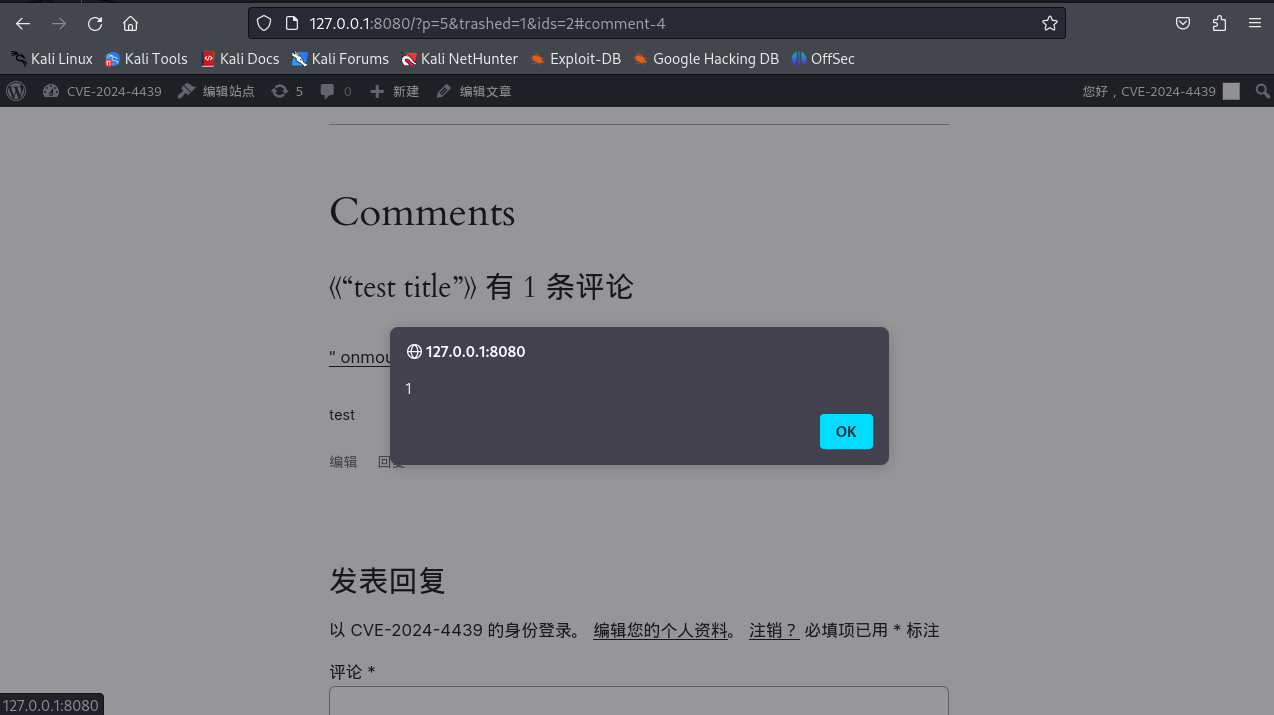
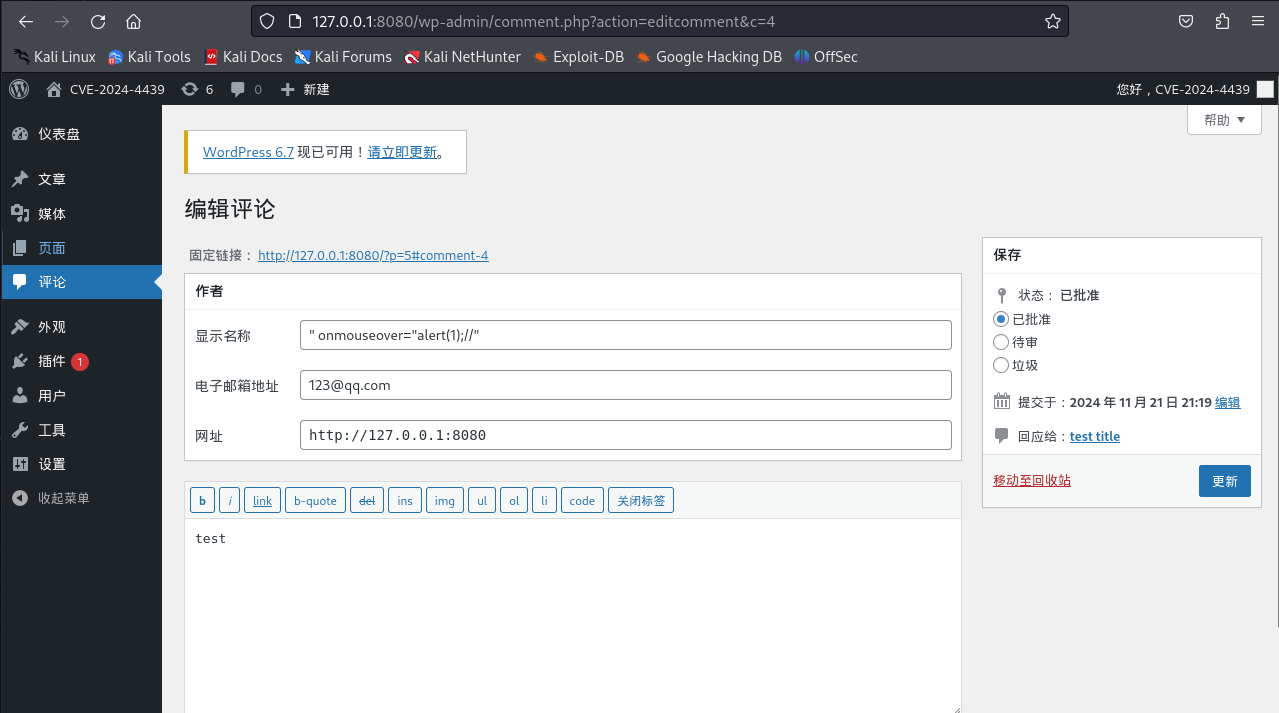
Klicke zunächst auf das Avatar-Symbol, dann oben rechts auf Einstellungen. Rechts gibt es zwei Eigenschaften: „Link zum Benutzerprofil“ und „Im neuen Fenster öffnen“. Aktiviere beide Kontrollkästchen. Nachdem ein beliebiger Artikel veröffentlicht wurde, kann ein Kommentar abgegeben werden. Im Kommentar ersetze den Namen des Autors durch eine schädliche XSS-Anweisung: " onmouseover="alert(1)" image-20241121212104697 image-20241121212522905
Referenz

CVE-2024-4439 WordPress XSS-Speicherlücke nachstellen – 先知社区 (aliyun.com)

Tool herunterladen