 veilvulp/rscscan-cve-2025-55182
RscScan: Professioneller plattformübergreifender Sicherheitsscanner für Next.js Server Actions (CVE-2025-55182). Erkennt kritische RCE-Schwachstellen mit Multithread-Scanning, Echtzeitanalyse und mehrsprachiger Unterstützung. Erstellt mit Electron & React.


Professioneller plattformübergreifender Schwachstellenscanner für Next.js Server Actions RCE
Funktionen • Installation • Verwendung • Vorschau • Screenshots
DIESES WERKZEUG IST NUR FÜR BILDUNGSZWECKE UND AUTORISIERTE SICHERHEITSTESTS BESTIMMT.
Unbefugter Zugriff auf Computersysteme ist illegal. Missbrauch kann strafrechtlich verfolgt werden.
Durch die Nutzung dieses Tools stimmen Sie zu, es verantwortungsvoll und legal zu verwenden.
RscScan ist ein professionelles Sicherheitstool zur Erkennung von CVE-2025-55182, einer kritischen Remote Code Execution (RCE) Schwachstelle in Next.js Server Actions. Die Schwachstelle resultiert aus einem Prototype Pollution Problem, das es Angreifern ermöglicht, beliebigen Code auf dem Server auszuführen.
| Eigenschaft | Wert |
|---|---|
| CVE ID | CVE-2025-55182 |
| CVSS Score | 9.8 (Kritisch) |
| Betroffen | Next.js Server Actions |
| Typ | Prototype Pollution (CVE-2025-55182) → Remote Code Execution |
| Vektor | HTTP POST Anfrage mit schädlichen Multipart Form Daten |
| Betriebssystem | Herunterladen |
|---|---|
| Windows |
  
|
| macOS |
 
|
| Linux |
  
|
git clone https://github.com/VeilVulp/Rscscan.git
cd Rscscan
npm install
Für UI-Entwicklung:
npm run dev
Die Anwendung öffnet sich unter http://localhost:5173.
npm run electron:dev
Siehe BUILD_GUIDE.md für detaillierte Anweisungen.
🎬 Video in hoher Qualität ansehen
Komplette Anleitung: Installation → Konfiguration → Mehrsprachigkeit → Scannen → Exportieren
🌙 Dunkelmodus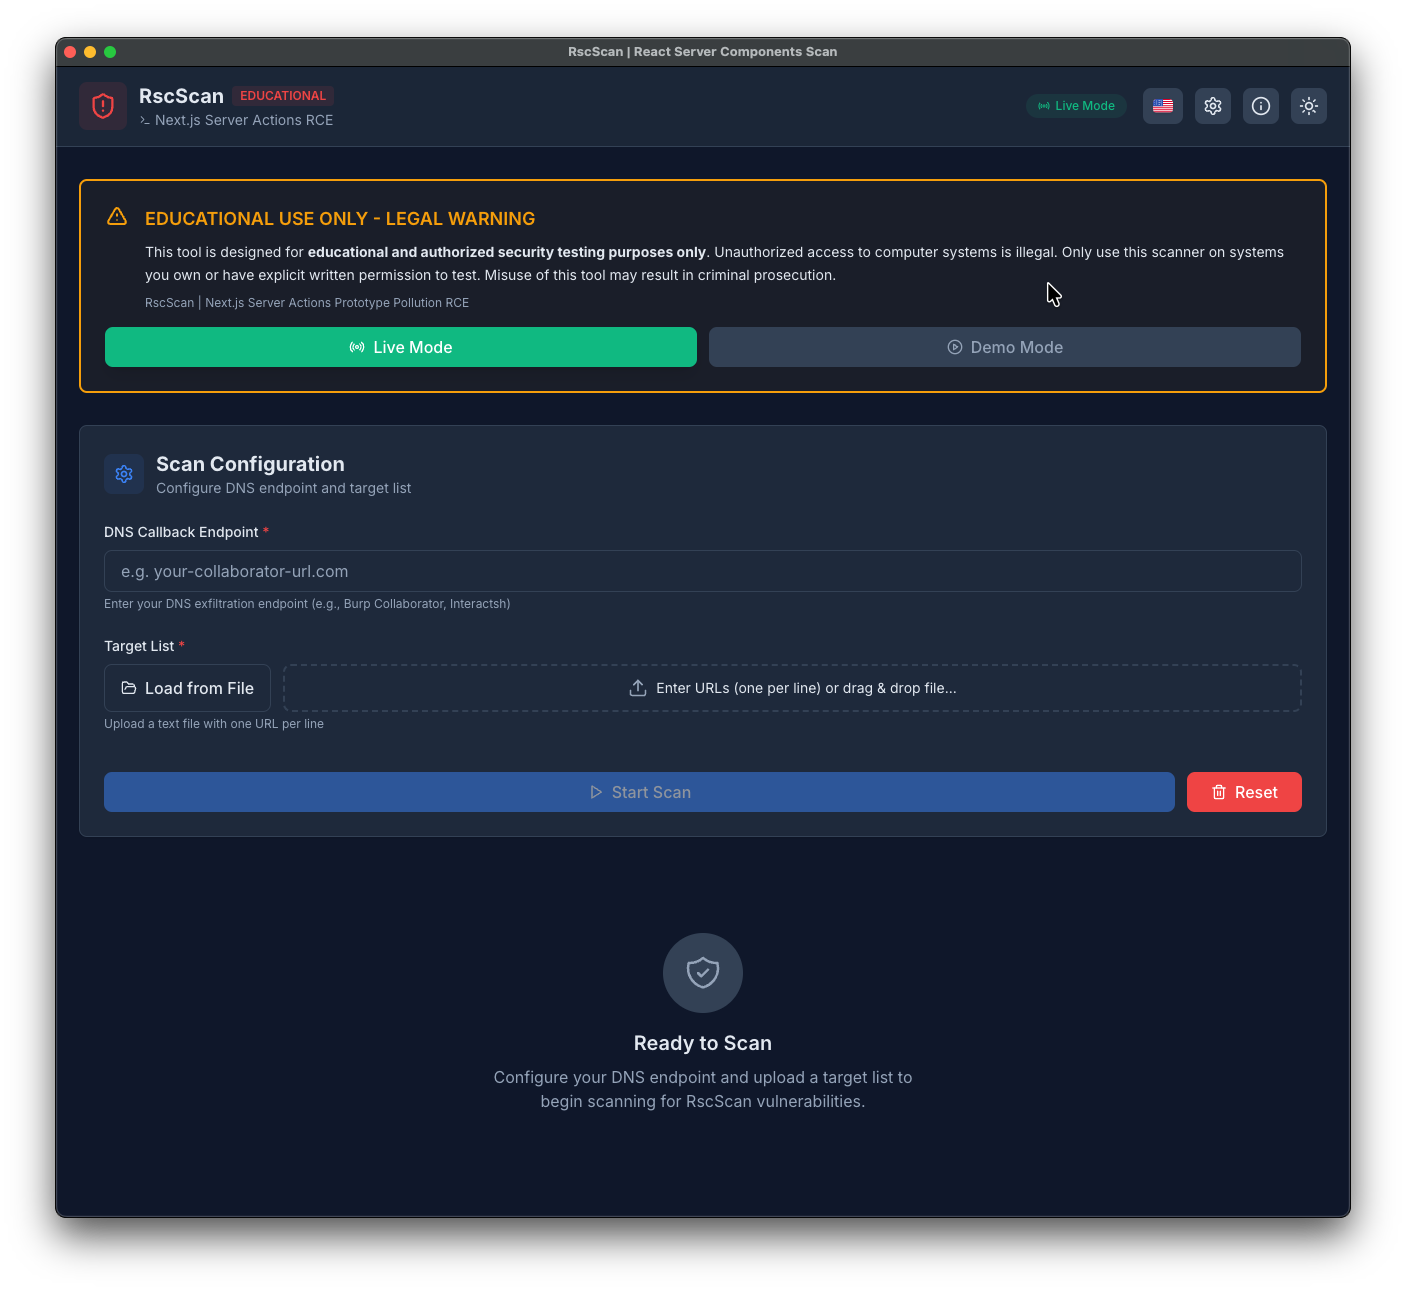
|
☀️ Hellmodus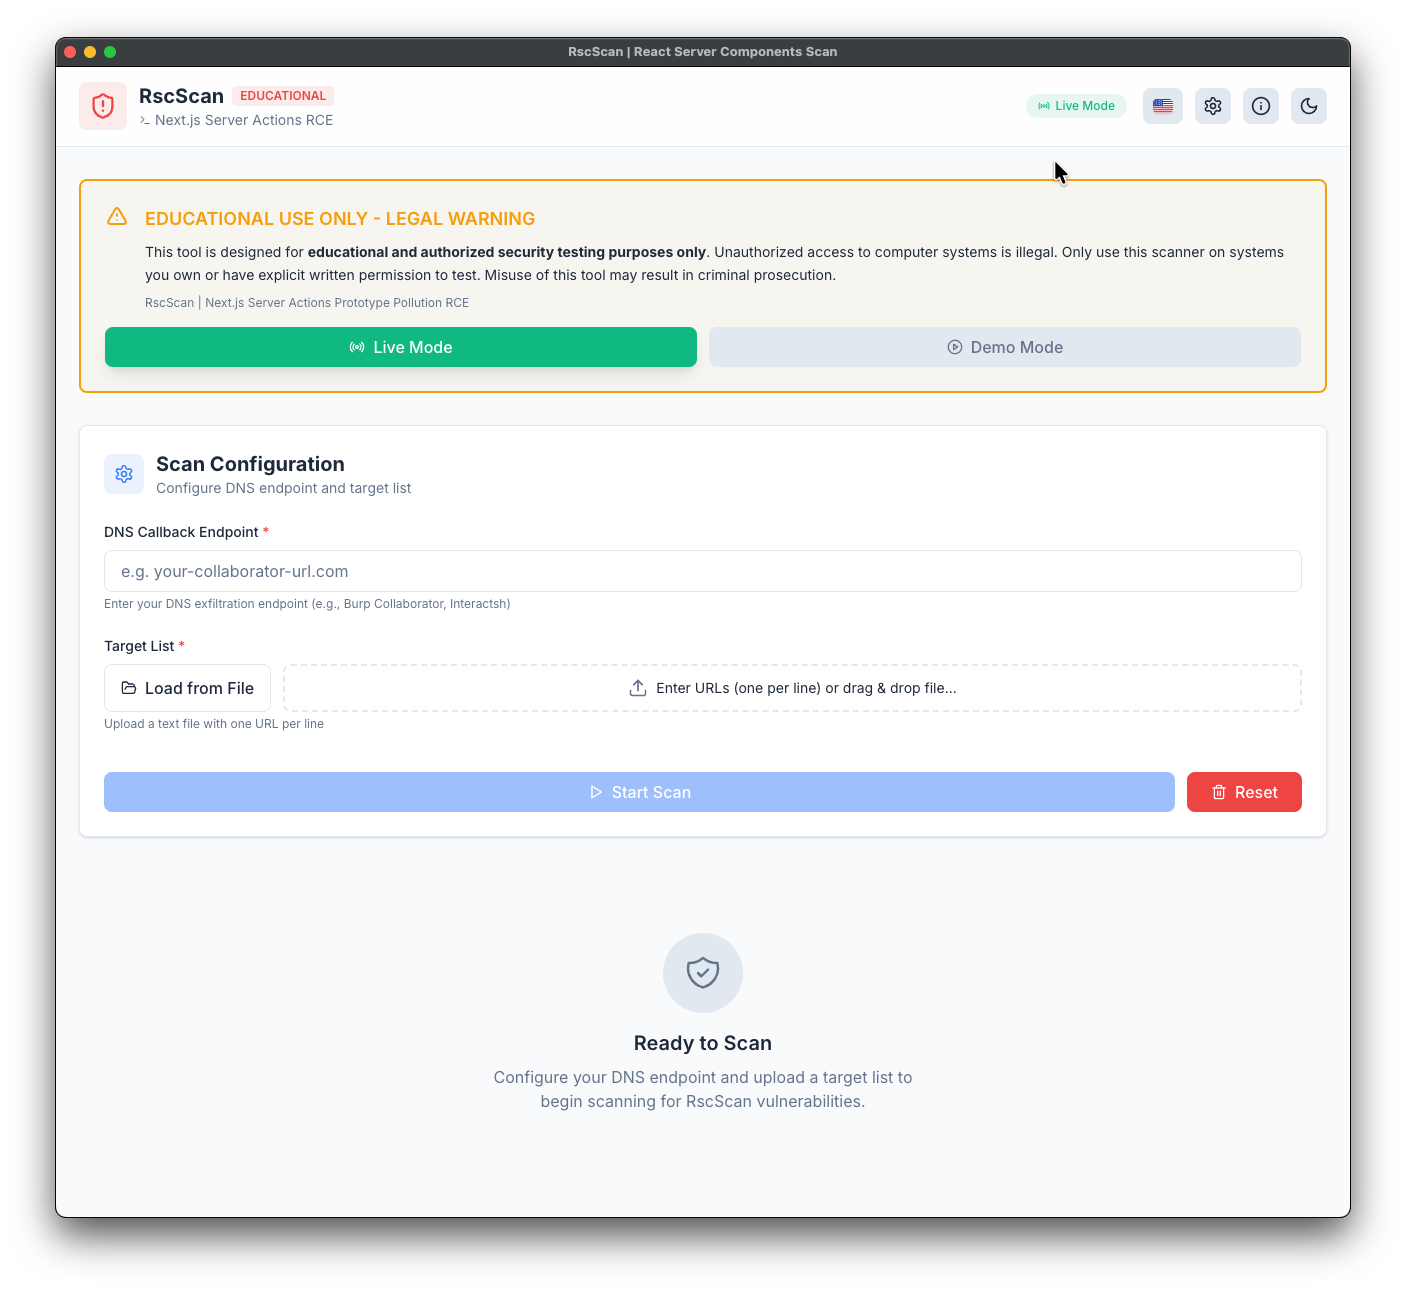
|

