 usbarmory/gotee
Go Trusted Execution Environment (TEE)

Das GoTEE-Framework ermöglicht die gleichzeitige Instanziierung von auf TamaGo basierenden Unikerneln im privilegierten und unprivilegierten Modus, die über den Monitor-Modus und benutzerdefinierte Systemaufrufe miteinander interagieren.
Mit diesen Fähigkeiten implementiert GoTEE eine TamaGo basierte Trusted Execution Environment (TEE) und bringt Go-Speichersicherheit, Komfort und Fähigkeiten in die Bare-Metal-Ausführung innerhalb der ARM TrustZone Secure World oder der RISC-V-Supervisor-Execution-Environments.
GoTEE kann freistehende Trusted Applets auf Basis von reinem Go, Rust oder C überwachen, die die GoTEE-API implementieren, sowie jedes Betriebssystem, das in der ARM TrustZone Normal World oder im RISC-V-S-Modus ausgeführt werden kann, wie z. B. Linux.
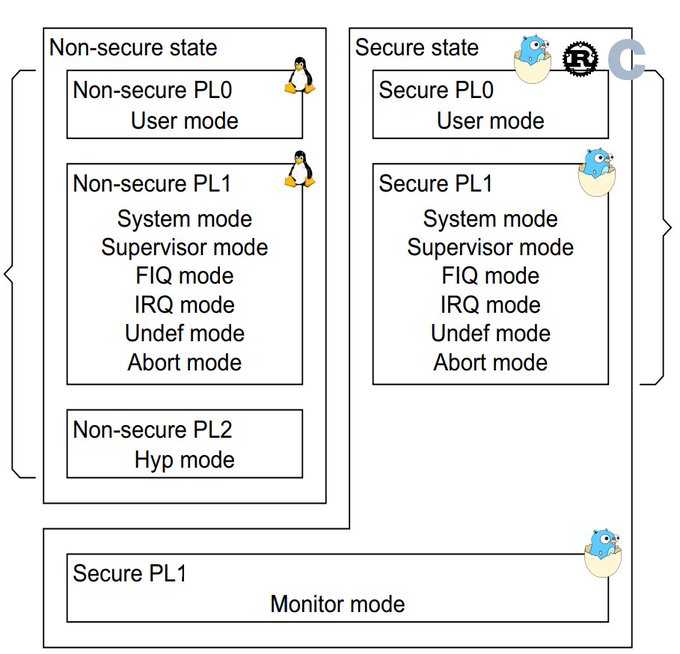
Isolierte Ausführungskontexte für den ARM User Mode, die TrustZone Normal World oder den RISC-V Supervisor Mode
API für die Trusted-OS-Implementierung (Syscall-, JSON-RPC- und Ausnahme-Handler)

Die Hauptdokumentation, die ein Tutorial enthält, finden Sie im Projekt-Wiki.
Die API-Dokumentation des Pakets finden Sie auf pkg.go.dev.
Die folgende Tabelle fasst die derzeit unterstützten SoCs und Boards zusammen.
| SoC | Board | SoC-Paket | Board-Paket |
|---|---|---|---|
| NXP i.MX6ULZ | USB armory Mk II | imx6ul | usbarmory/mk2 |
| NXP i.MX6ULL | MCIMX6ULL-EVK | imx6ul | mx6ullevk |
| SiFive FU540 | QEMU sifive_u | fu540 | qemu/sifive_u |
In der TEE-Nomenklatur wird der privilegierte Unikernel üblicherweise als Trusted OS bezeichnet, während der unprivilegierte ein Trusted Applet darstellt.
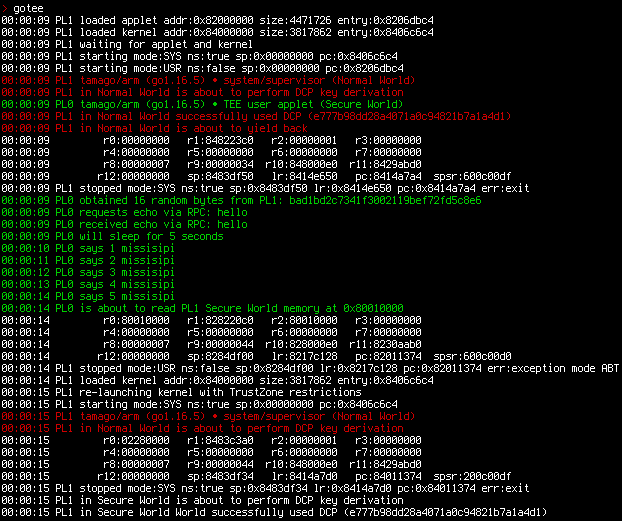
Das GoTEE-Beispiel demonstriert den gleichzeitigen Betrieb von Go-Unikerneln, die als Trusted OS, Trusted Applet und Main OS fungieren.
[!WARNING] Das Main OS kann ein beliebiges „Rich“-OS sein (z. B. Linux); TamaGo wird lediglich für ein in sich geschlossenes Beispiel verwendet. Gleiches gilt für das Trusted Applet, das jede Bare-Metal-Anwendung sein kann, die im User Mode ausgeführt werden kann und die GoTEE-API implementiert, wie z. B. freistehende C- oder Rust-Programme.
Ein Rust-Beispiel kann verwendet werden, indem beim Erstellen
trusted_applet_godurchtrusted_applet_rustersetzt wird.
Die Beispiel-Kombination aus Trusted OS und Applet führt grundlegende Tests der gleichzeitigen Ausführung von drei TamaGo Unikerneln auf verschiedenen Privilegstufen durch:
Das Main OS gibt mit einem Monitor-Aufruf die Kontrolle zurück.
Das Trusted Applet schläft 5 Sekunden lang, bevor es versucht, auf den Speicher des Trusted OS zuzugreifen. Dadurch wird eine Ausnahme ausgelöst, die vom Supervisor behandelt wird und das Trusted Applet beendet.
Die GoTEE-Syscall-Schnittstelle ist für die Kommunikation zwischen dem Trusted OS und dem Trusted Applet implementiert.
Wird die Anwendung auf der USB armory Mk II gestartet, ist die Beispielanwendung per SSH über Ethernet over USB (ECM-Protokoll, unter Linux- und macOS-Hosts unterstützt) erreichbar:
$ ssh [email protected]
tamago/arm • TEE security monitor (Secure World system/monitor)

allgptr                                          # memory forensics of applet goroutines
csl                                              # show config security levels (CSL)
csl             <periph> <slave> <hex csl>       # set config security level (CSL)
dbg                                              # show ARM debug permissions
exit, quit                                       # close session
gotee                                            # TrustZone example w/ TamaGo unikernels
help                                             # this help
linux           <uSD|eMMC>                       # boot NonSecure USB armory Debian base image
lockstep        <fault %>                        # tandem applet example w/ fault injection
peek            <hex offset> <size>              # memory display (use with caution)
poke            <hex offset> <hex value>         # memory write   (use with caution)
reboot                                           # reset device
sa                                               # show security access (SA)
sa              <id> <secure|nonsecure>          # set security access (SA)
stack                                            # stack trace of current goroutine
stackall                                         # stack trace of all goroutines

>
Das Beispiel kann mit dem Befehl gotee gestartet werden, der das Main OS
zweimal erzeugt, um das Verhalten vor und nach dem Inkrafttreten der
TrustZone-Beschränkungen mithilfe echter Hardware-Peripherie zu demonstrieren.
Zusätzlich kann der Befehl linux verwendet werden, um das
USB-armory-Debian-Basisabbild
als nicht-sicheres Main OS zu starten.
[!NOTE] Für den Nicht-Secure-Betrieb werden nur USB-armory-Debian-Basisabbild-Versionen >= 20211129 unterstützt.
