Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-102425 — GUI-Scanner und Exploit für CVE-2026-102425, eine unauthentifizierte RCE in Balbooa Forms (com_baforms) über PHP-Shortcode-Injection, mit Massenscanning und Shell-Upload. | Kitploit
Tools/GitHubGitHub/tonydelouvre/cve-2026-102425
SchwachstellenscannerSchwachstellenanalyseExploitationWebanwendungs-ExploitationPost-ExploitationWebsicherheitPenetrationstestsDienstprogramme & FrameworksPayload-EntwicklungRemote-Access-Trojaner
GitHub
5vor 2 TagenNoch nicht geprüft
tonydelouvre/cve-2026-102425

CVE-2026-102425

GUI-Scanner und Exploit für CVE-2026-102425, eine unauthentifizierte RCE in Balbooa Forms (com_baforms) über PHP-Shortcode-Injection, mit Massenscanning und Shell-Upload.

Repository anzeigen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

🖥️ BAForms-RCE — CVE-2026-102425 GUI

Dark-Neon-GUI-Scanner/Exploit für CVE-2026-102425 — Balbooa Forms (com_baforms) 1.0.0–2.4.3.3: Unauthenticated RCE via Field-Shortcode-Injection in der PHP-after-submission-Action (eval()).

Eigenständige GUI-Implementierung (standalone) — von Grund auf neu geschrieben basierend auf dem in der offiziellen Advisory veröffentlichten Mechanismus. Kein Wrapper für die CLI Dritter.

CVECVE-2026-102425 (PUBLISHED 2026-09-29, CNA: Joomla! Project)
NVDhttps://nvd.nist.gov/vuln/detail/CVE-2026-102425
Komponentecom_baforms (Balbooa Forms)
Betroffen1.0.0 – 2.4.3.3 (Fix ≥ 2.4.3.4)
CWECWE-94 (Code Injection)
CVSS 4.09.5 Critical — CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H

⚡ Funktionen

  • Single URL & Mass-Liste (Datei .txt, eine URL pro Zeile)
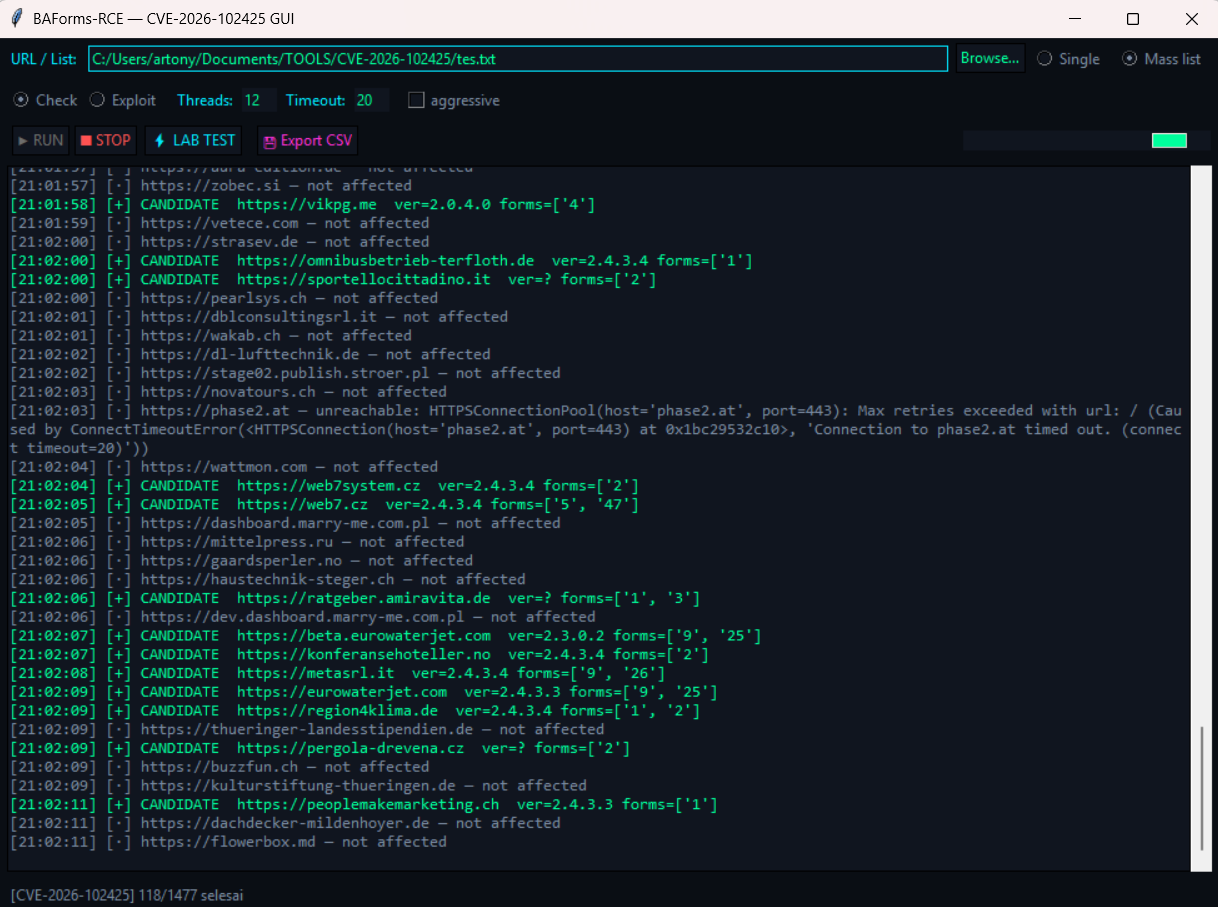
  • Check — Erkennung von com_baforms, Version aus dem Manifest, öffentliche Formulare (loadAjaxForm / Embed), exploitbare Kandidaten
  • Exploit — Field-Shortcode-Breakout (" ;echo MARKER;//), Marker-Verifikation, Option zum Ablegen eines Uploaders (up.php) + Verifikation der Web-Sichtbarkeit (shell_url)
  • LAB TEST — lokaler Mock-Server, der das eval()-Shortcode-Verhalten simuliert, 100 % sicher zum Testen von Payloads
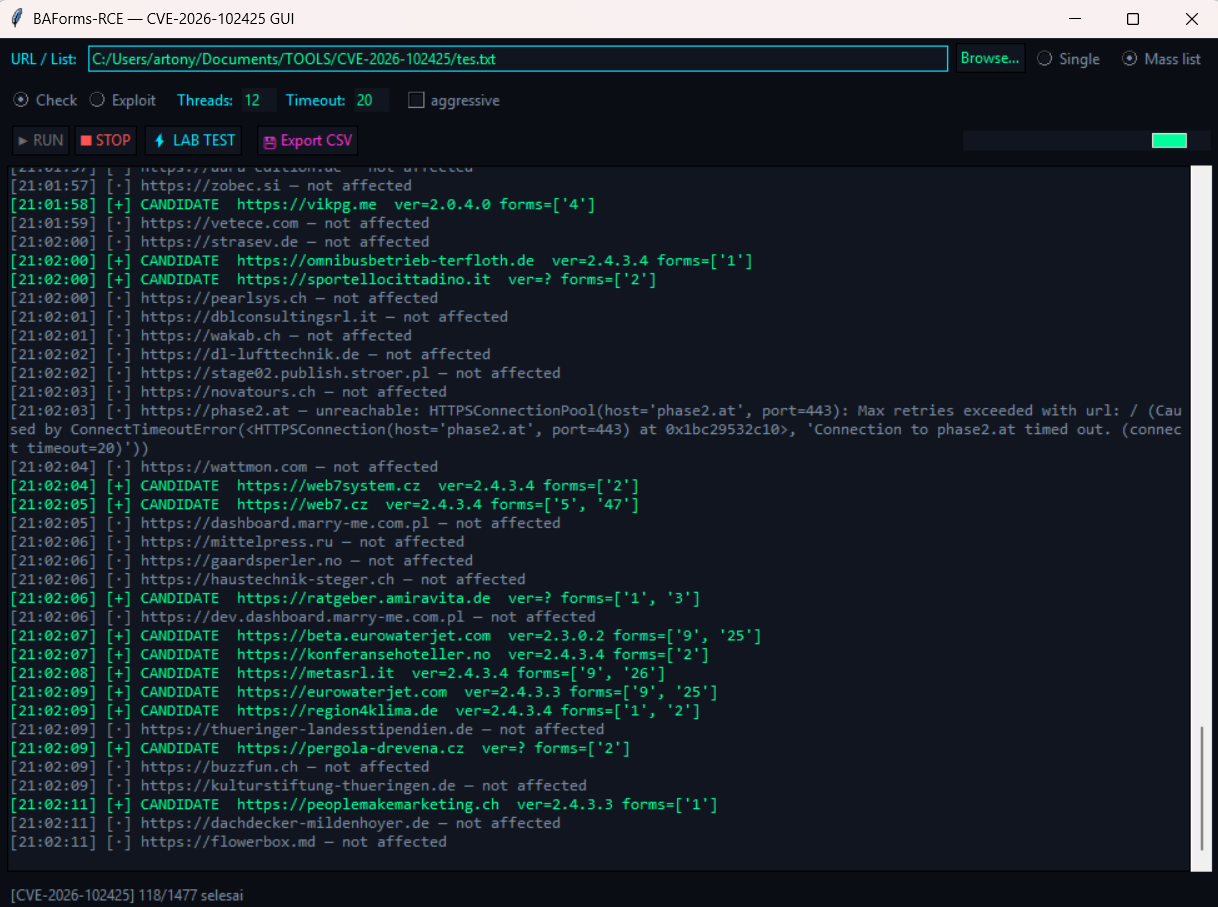
  • Browse… — Dateiauswahl für die Liste über einen Dialog
  • Export CSV — alle Ergebnisse (Check/Exploit/Lab) in eine CSV-Datei
  • hits.txt / exploited.txt — automatische Mass-Ausgabe
  • Multithread + Timeout + Fortschrittsbalken + farbiges Log
  • Dark-Neon-Theme 🟢

GUI

📦 Installation

git clone https://github.com/tonydelouvre/CVE-2026-102425
cd CVE-2026-102425
pip install -r requirements.txt
python main.py

Python 3.9+. Windows/Linux/macOS.

🚀 Verwendung

  1. python main.py ausführen
  2. Ziel-URL eingeben (Single) oder Browse… für eine Listendatei anklicken (Mass)
  3. Aktion wählen: Check (sicher, nur Erkennung) oder Exploit
  4. Noch unsicher, ob der Payload funktioniert? ⚡ LAB TEST anklicken — lokal testen, ohne einen echten Host zu berühren
  5. Nach Abschluss des Scans 💾 Export CSV anklicken oder hits.txt / exploited.txt entnehmen

⚠️ Nur autorisiertes Sicherheitstesting. Nur auf Systemen verwenden, die Ihnen gehören oder für die Sie eine schriftliche Genehmigung zum Testen haben. Missbrauch liegt in Ihrer eigenen rechtlichen Verantwortung.

🧪 Mechanismus (kurz)

Balbooa Forms erlaubt es Administratoren, PHP zu definieren, das nach dem Absenden des Formulars ausgeführt wird. Dieses PHP kann Field-Shortcodes enthalten, die vor eval() durch den rohen, vom Besucher übermittelten Wert ersetzt werden — ohne Escaping. Exploitbar, wenn:

  1. Version < 2.4.3.4
  2. Ein öffentliches Formular existiert, das die PHP-after-submission-Action verwendet
  3. Der Field-Shortcode sich innerhalb eines doppelt gequoteten PHP-Strings befindet → klassischer Breakout ";echo …;//

CVSS AT:P bedeutet, dass die verwundbare Konfiguration (Punkte 2–3) vorhanden sein muss — die bloße Installation der Komponente reicht nicht aus.

🩹 Behebung

  1. Balbooa Forms auf 2.4.3.4+ aktualisieren
  2. PHP-after-submission-Actions entfernen, die Field-/URL-Shortcodes verwenden, bis der Patch installiert ist
  3. reCAPTCHA für öffentliche Formulare aktivieren
  4. images/baforms/uploads/, Formulare und Admin-Konten prüfen

📚 Referenzen

  • PoCbit — CVE-2026-102425
  • mysites.guru — Balbooa Forms advisories

📄 License

MIT — siehe LICENSE.

Tool herunterladen