
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
pagesource — CLI zum Herunterladen der eigentlichen JS/CSS/Assets von Websites (nicht abgeflachtes HTML) | Kitploit
Tools/GitHubGitHub/timf34/pagesource
Allgemeine DienstprogrammeAufklärungInformationsbeschaffungWebsicherheitDienstprogramme & FrameworksCrawler
GitHubtimf34/pagesource

pagesource

CLI zum Herunterladen der eigentlichen JS/CSS/Assets von Websites (nicht abgeflachtes HTML)

Repository anzeigen
36031148vor 10 MonatenVon Kitploit geprüft
Webseite
Teilen

pagesource

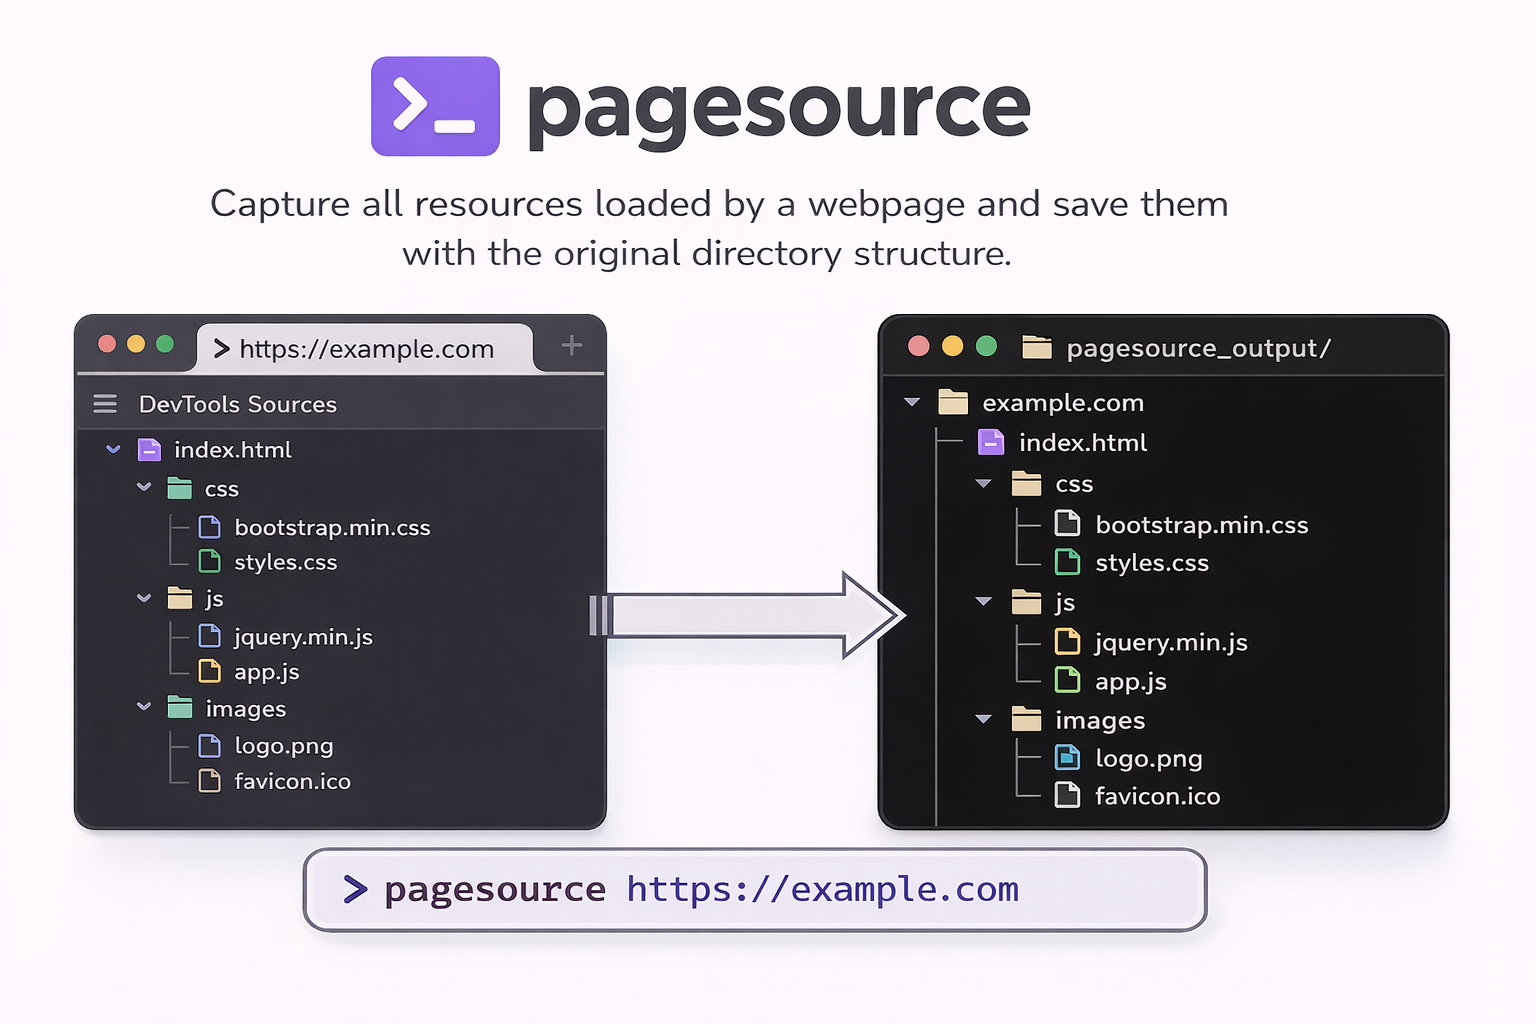
Ein Python-CLI-Tool, das alle von einer Webseite geladenen Ressourcen erfasst (wie der Reiter „Quellen“ in den DevTools des Browsers) und sie mit der ursprünglichen Verzeichnisstruktur speichert.
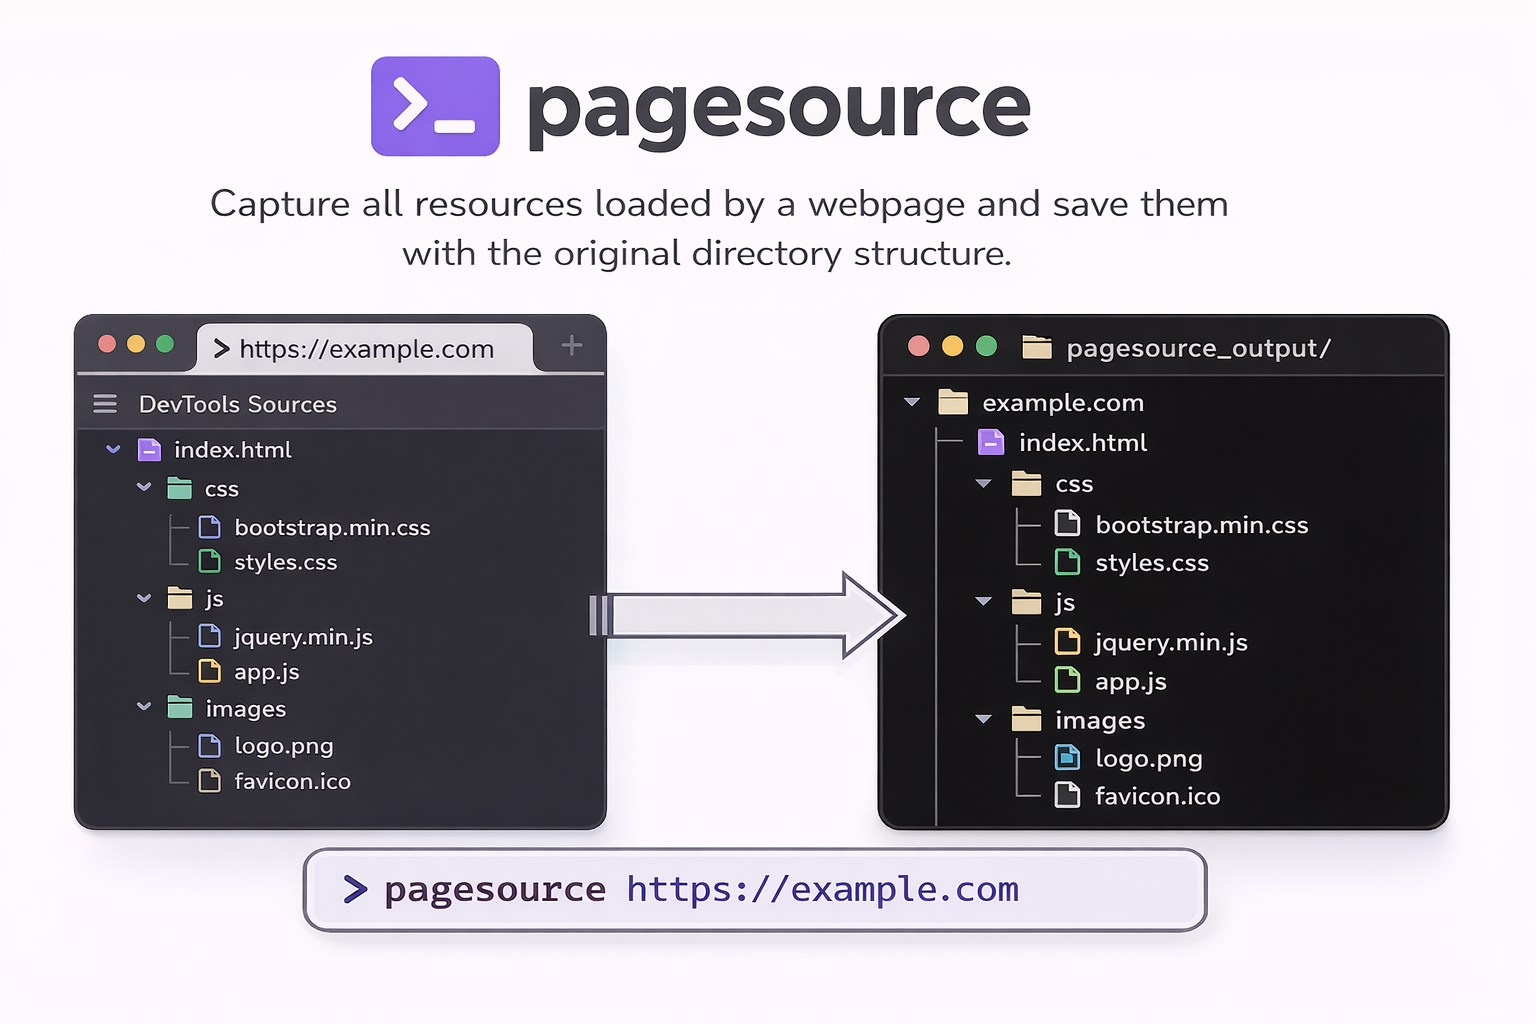
Erklärungsdiagramm

Installation

pip install pagesource

# IMPORTANT: Install Playwright browser after package installation
playwright install chromium

Verwendung

Grundlegende Verwendung

# Capture all resources from a webpage
pagesource https://example.com

Dies speichert alle Ressourcen unter ./pagesource_output/ unter Beibehaltung der Verzeichnisstruktur.

Optionen

# Specify custom output directory
pagesource https://example.com -o ./my-output

# Wait extra time for JavaScript content (useful for SPAs)
pagesource https://example.com --wait 5

# Include external resources (CDN assets, third-party scripts)
pagesource https://example.com --include-external

# Combine options
pagesource https://example.com -o ./output --wait 3 --include-external

CLI-Referenz

pagesource <url> [OPTIONS]

Arguments:
  url                     URL of the webpage to capture resources from

Options:
  -o, --output PATH       Output directory (default: ./pagesource_output)
  -w, --wait INTEGER      Additional seconds to wait after page load
  -e, --include-external  Include external resources (CDN, third-party)
  -v, --version           Show version and exit
  --help                  Show help message

Ausgabestruktur

Ressourcen werden unter Beibehaltung der URL-Pfadstruktur gespeichert:

pagesource_output/
└── example.com/
    ├── index.html
    ├── assets/
    │   ├── css/
    │   │   └── style.css
    │   └── js/
    │       └── app.js
    └── images/
        └── logo.png

Wenn --include-external verwendet wird, werden externe Ressourcen in ihren eigenen Host-Verzeichnissen gespeichert:

pagesource_output/
├── example.com/
│   └── ...
├── cdn.example.com/
│   └── libs/
│       └── library.js
└── fonts.googleapis.com/
    └── css/
        └── font.css

Funktionen

  • Erfasst alle von der Seite geladenen Netzwerkressourcen (HTML, CSS, JS, Bilder, Schriftarten usw.)
  • Behält die ursprüngliche Verzeichnisstruktur bei
  • Behandelt Abfragezeichenfolgen (entfernt sie aus Dateinamen)
  • Leitet Dateierweiterungen aus dem Content-Type ab, wenn diese fehlen
  • Behandelt doppelte Dateinamen
  • Bereinigt Pfade zur Dateisystemsicherheit
  • Optionale Wartezeit für JavaScript-lastige Seiten

Voraussetzungen

  • Python 3.10+
  • Playwright (mit Chromium-Browser)

Lizenz

MIT

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






