 tiliondev/fortress
Stealth Chromium Engine, die verhindert, dass Scraper und Browser-Agenten blockiert werden, mit nur einer Codezeile Änderung.


Stealth Chromium-Engine




Fortress ist eine Stealth-Chromium-Engine, die verhindert, dass Ihre Scraper und Browser-Agenten blockiert werden – mit nur einer Zeile Codeänderung. Bot-Erkennungen markieren Automatisierung durch das Auslesen des Browser-Fingerprints; Fortress korrigiert diesen Fingerprint im Chromium-C++, sodass der Browser wie eine normale Chrome-Installation erscheint. Scraper schließen ihre Läufe ab, Agenten erreichen die ihnen zugewiesenen Seiten, und CreepJS, Sannysoft, BrowserScan sowie Live-Cloudflare-Turnstile lesen es alle als menschlich. Richten Sie Ihren bestehenden Playwright oder Puppeteer über CDP auf Fortress aus, und sonst ändert sich nichts in Ihrem Code.
Blink · V8 · BoringSSL in-tree gepatcht · ANGLE / D3D11-unterstütztes WebGL · JA3/JA4-kohärentes TLS · monatliches Upstream-Rebase · reproduzierbare, gauntlet-geprüfte Versionen
34single-surfaceC++-Patches |
0%CreepJSheadless / stealth |
in jeder |
BSD-3offene Engine,selbst neu bauen |
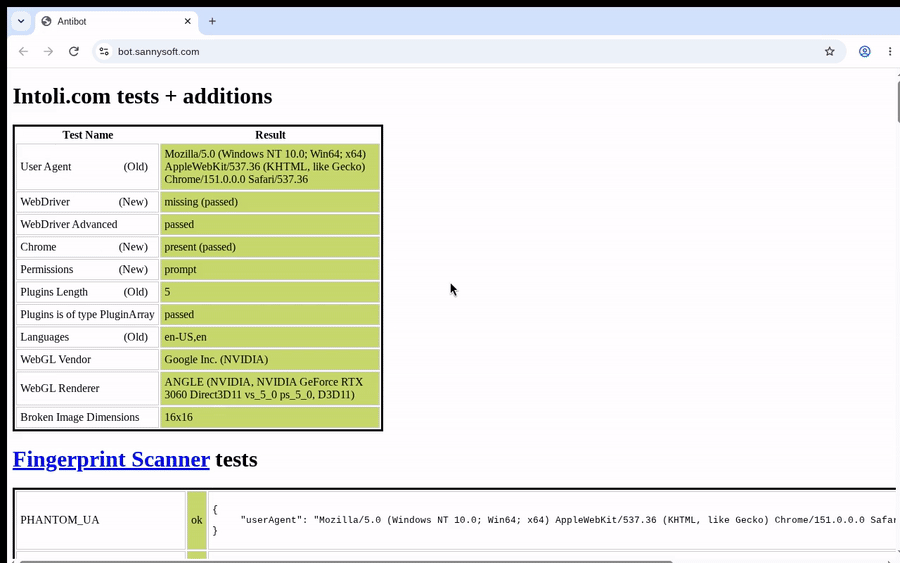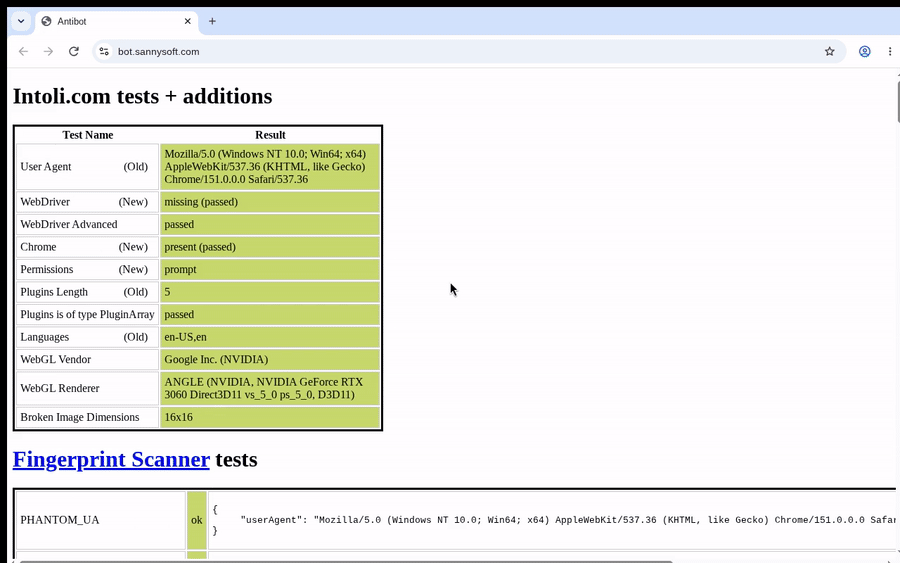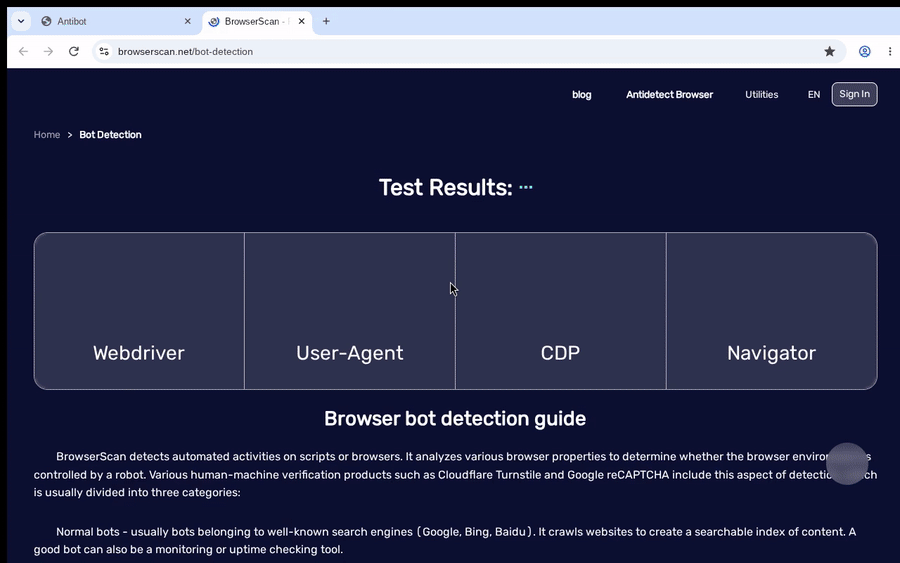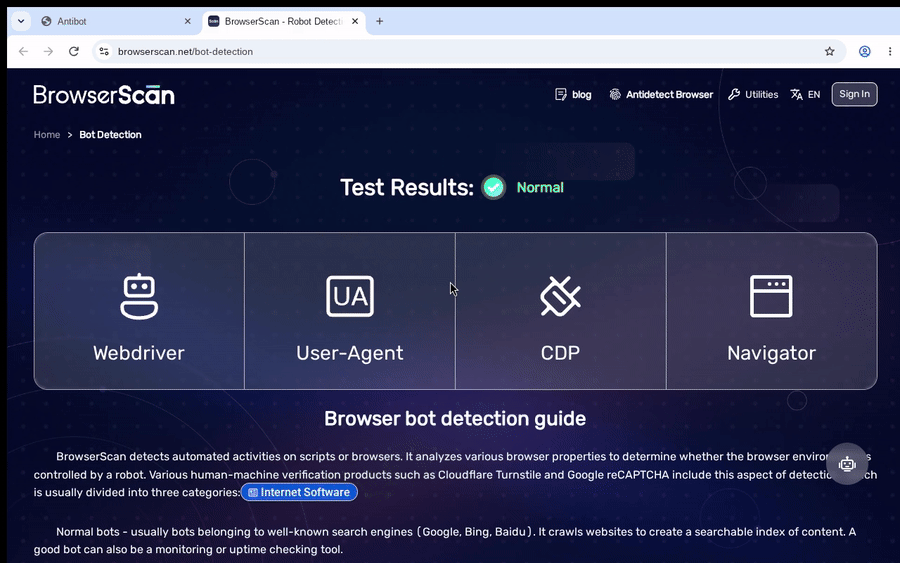
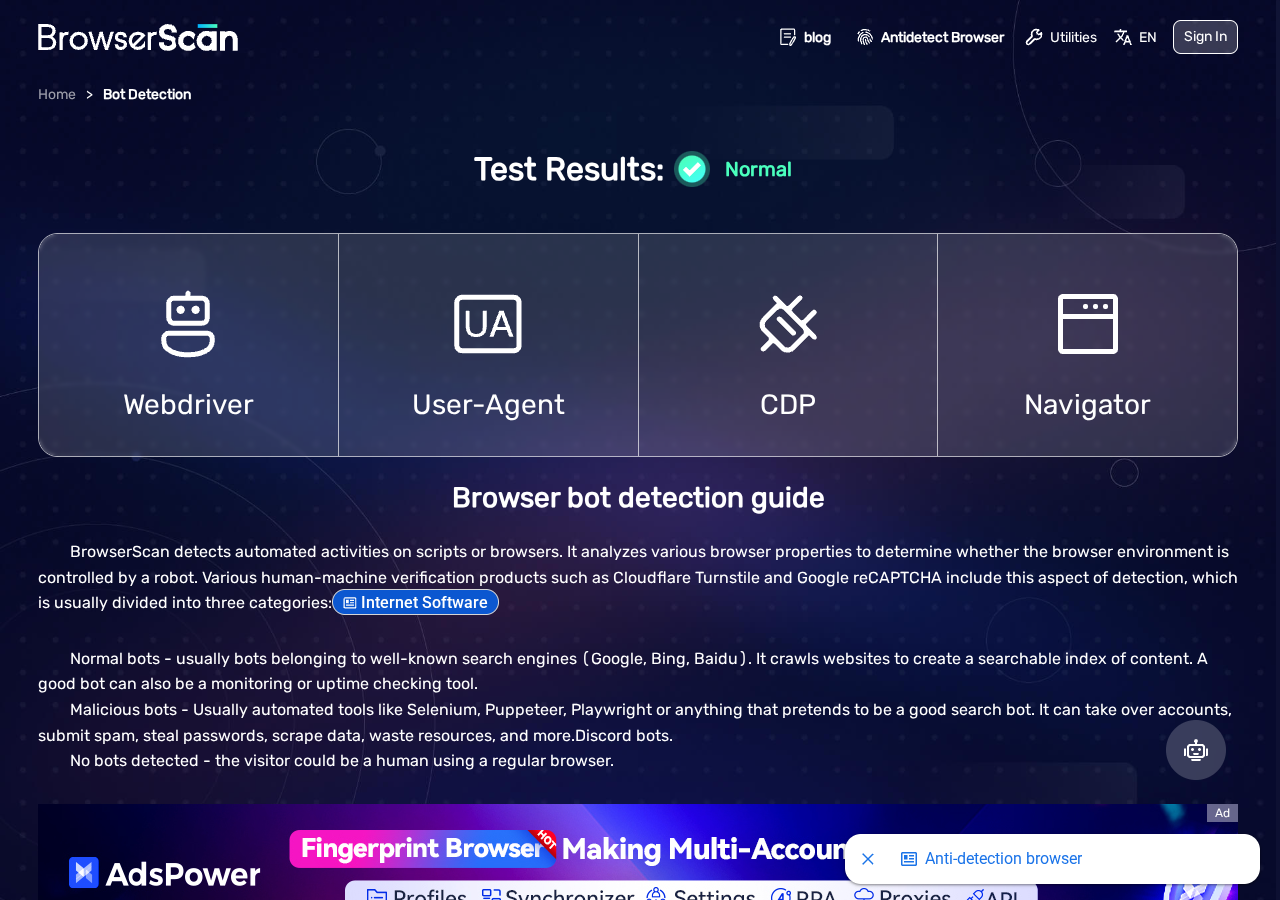
Unbearbeitete Aufnahme der Fortress-Binärdatei in einem echten Fenster: Sie meistert eine Live-Cloudflare-Challenge, färbt bot.sannysoft.com ganz grün und zeigt bei BrowserScan „Normal“ an. Reproduzierbar mit tools/gauntlet.py.
Native-Code-ParitätJeder gefälschte Getter ist ein C++-Getter: |
Drop-in-CDPnodriver-ähnliches Rohes CDP auf |
Besteht das Gauntlet0 % Headless auf CreepJS; Sannysoft, BrowserScan und Live-Cloudflare-Turnstile werden bestanden, alles wie eine normale Chrome-Installation. |
Prüfbare Patches34 kleine, auf einen Zweck ausgerichtete Diffs in |
Von Natur aus kohärentEchtes V8, Blink und BoringSSL halten Engine, User-Agent und JA3/JA4-TLS-Form in Übereinstimmung: eine Windows-Persona auf einem passenden Stack. |
Anpassbare PersonaEine Binärdatei, eine auf Kohärenz geprüfte Windows-Identität; |
Veröffentlicht. Pro-Start kohärente Personas, gehärtet.
toString() bleibt [native code]), realm-invariant (Haupt / Worker / Iframe) — Kohärenz in den Browser kompiliert, nicht in JavaScript gepatcht.```bash
pip install -U tilion-fortress # or: docker run --rm -p 9222:9222 tilion/fortress:latest**[→ vollständige Versionshinweise](https://github.com/tiliondev/fortress/releases/tag/v151.0.7908.0)**
## Inhaltsverzeichnis
| | |
|---|---|
| **[Was es ist](#what-it-is)** · **[Schnellstart](#quick-start)** | Was es ist, Installation, erstes Skript, KI-Agenten-Setup |
| **[Das Fortress MCP](#the-fortress-mcp--stealth-browsing-as-agent-tools)** | 29 Stealth-Browser-Tools für KI-Agenten (Beta) |
| **[Warum die Engine patchen, nicht die Seite](#why-patch-the-engine-not-the-page)** | Die These des selbstenthüllenden JavaScripts + die drei Erkennungsschichten |
| **[Wie Fortress im Vergleich abschneidet](#how-fortress-compares)** | vs. puppeteer-stealth · Camoufox · CloakBrowser · geschlossene Anbieter |
| **[Beweis: Live-Detector-Ergebnisse](#proof-live-detector-results)** | CreepJS / Sannysoft / BrowserScan / Cloudflare, mit Screenshots |
| **[Persona konfigurieren](#configure-the-persona)** | die `--uxr-*`-Fingerabdruckoberfläche |
| **[Funktioniert mit Ihrem Stack](#works-with-your-stack)** | browser-use · Crawl4AI · Stagehand · LangChain |
| **[Erstellen und verifizieren](#build--verify)** | Aus dem Quellcode reproduzieren, Herkunft verifizieren |
| **[Referenz](#reference)** | Fehlerbehebung · FAQ · Roadmap · Repo-Struktur |
---
## Was es ist
Fortress ist ein Chromium-Fork, der den Browser-Fingerabdruck von innerhalb der Engine fälscht. Die Oberflächen, die Bot-Erkennungswerkzeuge lesen (Canvas, WebGL, Audio, Schriftarten, Navigator und etwa dreißig weitere) werden in Chromiums **C++** korrigiert, ohne dass eine JavaScript-Patchschicht darüber liegt, die eine Seite abfangen könnte.
Es wird als gewöhnliches Browser-Binärpaket ausgeliefert, das einen CDP-Endpunkt bereitstellt. Richten Sie Playwright, Puppeteer oder einen beliebigen CDP-Client darauf und Ihre vorhandene Automatisierung läuft unverändert.