
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-50738-PoC — Gespeichertes Cross-Site-Scripting in "usememos" via SVG | Kitploit

Tools/GitHubGitHub/tiemio/cve-2025-50738-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubtiemio/cve-2025-50738-poc

CVE-2025-50738-PoC

Gespeichertes Cross-Site-Scripting in "usememos" via SVG

Repository anzeigen
23vor 9 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    407
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    270

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-50738

Es ist recht einfach: Ein gespeichertes XSS via SVG ist eine sehr verbreitete Methode, Cross‑Site‑Scripting in der Wildnis zu finden, daher war es eine der ersten Sachen, die ich gemacht habe.

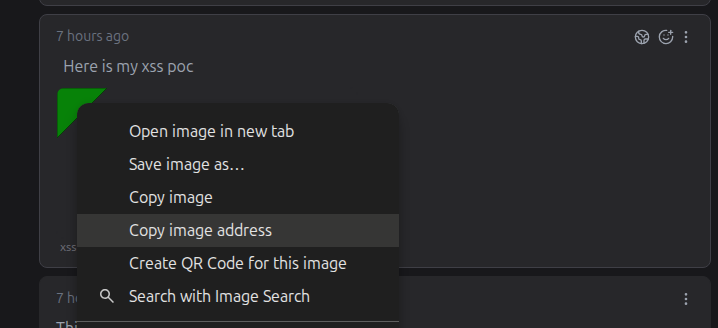
Ich habe das usememos via Pikapods bereitgestellt, dann auf die Startseite navigiert und ein Konto erstellt. Mit dem Konto habe ich einen 'Gedanken' erstellt:
Bild

Danach erstellte ich eine SVG‑Datei mit folgendem Payload:

<?xml version="1.0" standalone="no"?>
<!DOCTYPE svg PUBLIC "-//W3C//DTD SVG 1.1//EN" "http://www.w3.org/Graphics/SVG/1.1/DTD/svg11.dtd">

<svg version="1.1" baseProfile="full" xmlns="http://www.w3.org/2000/svg" onload="alert(document.domain)">
   <polygon id="triangle" points="0,0 0,50 50,0" fill="#009900" stroke="#004400"/>
</svg>

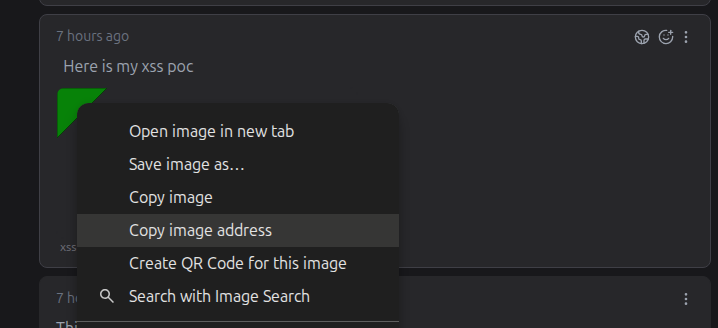
Dieser Payload führt JavaScript aus und gibt das document.domain aus (zeigt also nur *.pikapod.net an). Ich wählte die Datei aus (in diesem Fall hieß sie xss6.svg) und konnte dann die Bildadresse kopieren:
Bild

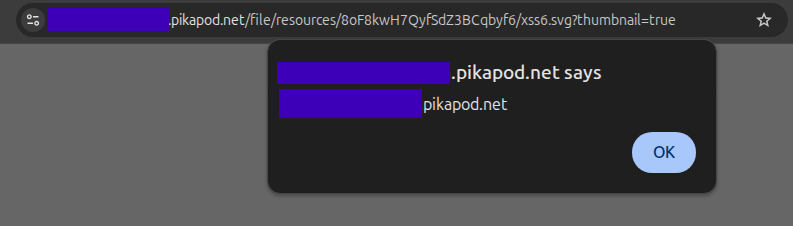
Wie Sie bemerken, wird das XSS leider nicht innerhalb der Hauptseite ausgeführt. Ich habe einige Manöver versucht, um es zum Funktionieren zu bringen, jedoch ohne Erfolg. Das Eingeben der kopierten URL führt zu einem XSS‑Popup – das die URL preisgibt:
Bild

Weitere Informationen zu dieser Schwachstelle finden Sie in meinem Blogbeitrag unter: https://tiem.io/cves/cve-2025-50738-stored-xss-via-svg/


Tool herunterladen



