 tibbersv6/cve-2026-21440-poc-exp
Proof-of-Concept-Exploit für CVE-2026-21440, das Datei-Upload und Remote-Befehlsausführung auf Windows-Webservern mit integrierten Voreinstellungen für sensible Pfade ermöglicht.

CVE-2026-21440 Vollständige Schwachstelleninformationen
📁 Kurze Schritte zur Verwendung des CVE-2026-21440-PoC-Skripts
Abhängigkeiten installieren python -m pip install --upgrade pip
Test ausführen python CVE-2026-21440-code.py -h
6 vordefinierte sensible Pfade integriert (-s direkt aufrufen, keine langen Pfade nötig)
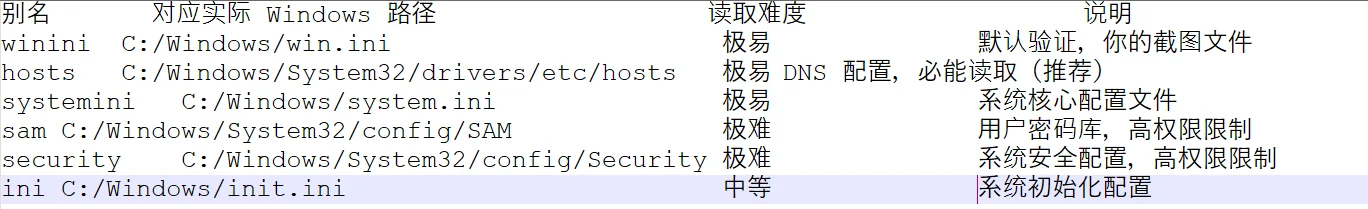
Schnellübersicht der wichtigsten Parameter (Tabellenversion, klar und verständlich)
| Parameter | Pflicht / Optional | Kernfunktion | Ihr Zielbeispiel |
|---|---|---|---|
| -u/--url | Pflicht | Ziel-Basis-URL (Ihr Screenshot-Ziel, fest und unverändert) | -u http://172.17.10.12:2324 |
| -s/--select | Optional | Vordefinierten sensiblen Pfad auswählen (6 Voreinstellungen, direkt Alias eingeben, kein vollständiger Pfad nötig) | -s hosts、-s systemini |
| -f/--file | Optional | Benutzerdefinierter Verifizierungsdateipfad (hat Priorität vor -s, vollständiger Windows-Pfad erforderlich) | -f C:/Windows/System32/drivers/etc/protocols |
| --exploit | Optional | Exploit-Modus aktivieren (Shell hochladen + Remote-Befehlsausführung, Kernschalter für Privilege Escalation) | --exploit |
| --shell | Bei Exploit Pflicht | Vollständiger Windows-Pfad für Shell-Write (muss Web-Root-Verzeichnis sein, sonst nicht erreichbar) | --shell C:/phpstudy/WWW/shell.php |
| --pass | Optional | Shell-Verbindungspasswort (benutzerdefiniert, Standard: cve2026) | --pass myhack123 |
| --type | Optional | Shell-Typ (für Windows-Web-Umgebung geeignet, Standard php, optional asp) | --type asp |
| --cmd | Optional | Zu testender Windows-Befehl (Standard whoami, optional ipconfig/dir usw.) | --cmd ipconfig |
Haftungsausschluss
Dieses CVE-2026-21440-Proof-of-Concept-Skript wird ausschließlich für Bildungs-, Forschungs- und autorisierte Sicherheitstestzwecke bereitgestellt.
❌ Sie dürfen es verwenden: • Auf Systemen, die Ihnen gehören • Auf Systemen, für die Sie eine ausdrückliche schriftliche Testgenehmigung erhalten haben
❌ Sie dürfen es nicht verwenden für: • Unautorisierten Zugriff auf beliebige Systeme • Jegliche Form illegaler Aktivitäten • Bösartige Zwecke
Autor und Verteiler übernehmen keine Verantwortung für: • Missbrauch dieses Tools • Systemschäden • Rechtliche Konsequenzen unbefugter Nutzung
Die unbefugte Verwendung dieses Skripts zum Angriff auf Systeme verstößt gegen die Gesetze der meisten Länder (z. B. CFAA in den USA, Computer Misuse Act im Vereinigten Königreich).
Mit der Nutzung dieses Tools stimmen Sie zu: • Die volle Verantwortung für Ihre Handlungen zu übernehmen • Alle geltenden Gesetze einzuhalten
Bleiben Sie ethisch. Testen Sie verantwortungsvoll. Melden Sie Schwachstellen an die Anbieter.






