

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Hunt-Weird-Syscalls — ETW-basiertes POC zur Identifizierung direkter und indirekter Syscalls | Kitploit

Tools/GitHubGitHub/theflink/hunt-weird-syscalls
DefensivwerkzeugeMalware-AnalyseEinbruchserkennungAnomalieerkennung
GitHubtheflink/hunt-weird-syscalls

Hunt-Weird-Syscalls

ETW-basiertes POC zur Identifizierung direkter und indirekter Syscalls

Repository anzeigen
1952435vor 3 JahrenVon Kitploit geprüft
Teilen

Hunt-Weird-Syscalls

Dies ist ein ETW-basierter POC zur Überwachung abnormaler Syscalls.

Derzeit werden die Syscalls NtOpenThread und NtSetContextThread überwacht, um IOCs zu identifizieren, die sowohl auf direkte als auch auf indirekte Syscalls hinweisen.

Beschreibung

Dieses Projekt nutzt ETW, genauer gesagt kernelbasierte ETW-Provider, um IOCs zu überwachen.
ETW-Provider im Kernel können effektiv genutzt werden, da die Calltraces der emittierten Ereignisse die Usermode-Adresse enthalten, von der aus der Syscall ausgeführt wurde.

Dies ermöglicht die Überwachung von IOCs, die auf direkte und indirekte Syscalls hinweisen – eine Technik, die häufig von Bedrohungsakteuren eingesetzt wird:

1: Ein Syscall wurde von einem nicht vertrauenswürdigen Modul ausgeführt (=direkter Syscall)
2: Der verwendete Syscall-Stub in ntdll entspricht nicht dem ausgeführten Syscall (=indirekter Syscall)

Dieses Projekt verwendet den Provider: Microsoft-Windows-Kernel-Audit-API-Calls, um OpenThread- und SetContextThread-Ereignisse zu überwachen, die jeweils durch die Syscalls NtSetContextThread bzw. NtOpenThread ausgelöst werden.
Calltraces werden mithilfe des Flags EVENT_ENABLE_PROPERTY_STACK_TRACE aktiviert.

Dies ist ein POC und überwacht nur zwei bestimmte Syscalls. Es ist natürlich möglich, andere kernelbasierte Provider zu verwenden, um die Telemetrie zu verbessern.

Tests

Dieses Projekt enthält zwei Beispielprogramme, die direkte und indirekte Syscalls verwenden und mit dem großartigen SysWhispers3 erstellt wurden. Sie wurden wie folgt generiert:

python3 syswhispers.py -a x64 -m jumper_randomized --functions NtSetContextThread
python3 syswhispers.py -a x64 -m embedded --functions NtSetContextThread

Bei der Ausführung sollten abnormale Syscalls identifiziert werden:
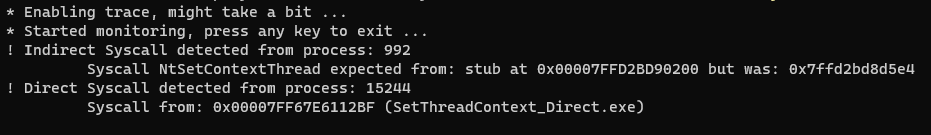
Identifizierung abnormaler Syscalls

Getestet auf 10.0.19044.

Danksagungen

  • KrabsETW
  • SysWhispers3
  • ETW-Provider-Dokumentation von repnz
  • @OutflankNL für IsElevated()
  • @trickster012 für Tests und Unterstützung <3
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






