 taviso/ctftool
Interaktives CTF-Erkundungstool

Möchten Sie nur den SYSTEM-Exploit testen? Klicken Sie hier.
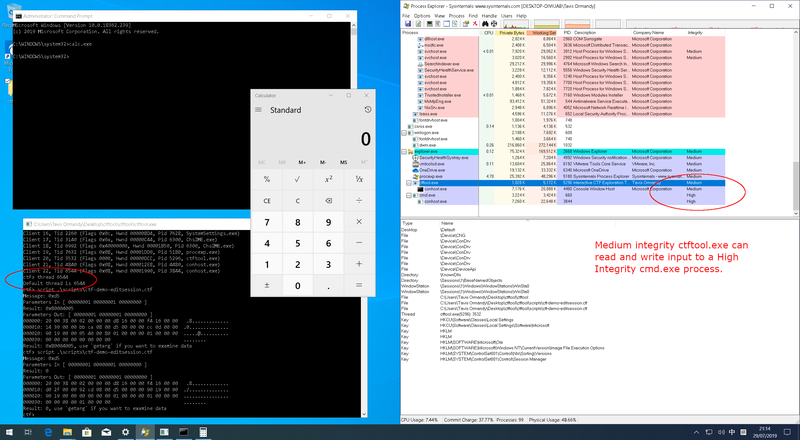
Dies ist ctftool, ein interaktives Befehlszeilentool zum Experimentieren mit CTF, einem wenig bekannten Protokoll, das unter Windows zur Implementierung von Textdiensten verwendet wird. Dies könnte nützlich sein für das Studium von Windows-Interna, das Debuggen komplexer Probleme mit Texteingabeprozessoren und die Analyse von Windows-Sicherheit.
Es ist möglich, einfache Skripte mit ctftool zu schreiben, um die Interaktion mit CTF-Clients oder -Servern zu automatisieren oder einfaches Fuzzing durchzuführen.
Es gibt einen Blogbeitrag, der die Veröffentlichung dieses Tools begleitet, verfügbar hier.
https://googleprojectzero.blogspot.com/2019/08/down-rabbit-hole.html
ctftool wurde unter Windows 7, Windows 8 und Windows 10 getestet. Sowohl 32-Bit- als auch x64-Versionen werden unterstützt, aber x64 wurde ausführlicher getestet.
Es gibt Online-Hilfe für die meisten Befehle. Geben Sie einfach help ein, um eine Liste der Befehle zu sehen, und help <Befehl>, um detaillierte Hilfe für einen bestimmten Befehl zu erhalten.
$ ./ctftool.exe
An interactive ctf exploration tool by @taviso.
Type "help" for available commands.
Most commands require a connection, see "help connect".
ctf> help
Type `help <command>` for help with a specific command.
Any line beginning with # is considered a comment.

help            - List available commands.
exit            - Exit the shell.
connect         - Connect to CTF ALPC Port.
info            - Query server informaiton.
scan            - Enumerate connected clients.
callstub        - Ask a client to invoke a function.
createstub      - Ask a client to instantiate CLSID.
hijack          - Attempt to hijack an ALPC server path.
sendinput       - Send keystrokes to thread.
setarg          - Marshal a parameter.
getarg          - Unmarshal a parameter.
wait            - Wait for a process and set it as the default thread.
thread          - Set the default thread.
sleep           - Sleep for specified milliseconds.
forget          - Forget all known stubs.
stack           - Print the last leaked stack ptr.
marshal         - Send command with marshalled parameters.
proxy           - Send command with proxy parameters.
call            - Send command without appended data.
window          - Create and register a message window.
patch           - Patch a marshalled parameter.
module          - Print the base address of a module.
module64        - Print the base address of a 64bit module.
editarg         - Change the type of a marshalled parameter.
symbol          - Lookup a symbol offset from ImageBase.
set             - Change or dump various ctftool parameters.
show            - Show the value of special variables you can use.
lock            - Lock the workstation, switch to Winlogon desktop.
repeat          - Repeat a command multiple times.
run             - Run a command.
script          - Source a script file.
print           - Print a string.
consent         - Invoke the UAC consent dialog.
reg             - Lookup a DWORD in the registry.
gadget          - Find the offset of a pattern in a file.
section         - Lookup property of PE section.
Most commands require a connection, see "help connect".
ctf>
Das erste, was Sie tun möchten, ist, eine Verbindung zu einer Sitzung herzustellen und zu sehen, welche Clients verbunden sind.
ctf> connect
The ctf server port is located at \BaseNamedObjects\msctf.serverDefault1
NtAlpcConnectPort("\BaseNamedObjects\msctf.serverDefault1") => 0
Connected to CTF server@\BaseNamedObjects\msctf.serverDefault1, Handle 00000264
ctf> scan
Client 0, Tid 3400 (Flags 0x08, Hwnd 00000D48, Pid 8696, explorer.exe)
Client 1, Tid 7692 (Flags 0x08, Hwnd 00001E0C, Pid 8696, explorer.exe)
Client 2, Tid 9424 (Flags 0x0c, Hwnd 000024D0, Pid 9344, SearchUI.exe)
Client 3, Tid 12068 (Flags 0x08, Hwnd 00002F24, Pid 12156, PROCEXP64.exe)
Client 4, Tid 9740 (Flags 0000, Hwnd 0000260C, Pid 3840, ctfmon.exe)
Sie können dann experimentieren, indem Sie Befehle an den Server oder einen der verbundenen Clients senden und empfangen.
Wenn Sie es nicht selbst erstellen möchten, schauen Sie sich den Releases-Tab an.
Ich habe GNU make und Visual Studio 2019 verwendet, um ctftool zu entwickeln. Es werden nur 32-Bit-Builds unterstützt, da dies dem Tool ermöglicht, unter x86- und x64-Windows zu laufen.
Wenn alle Abhängigkeiten installiert sind, sollte die Eingabe von make in einer Entwickler-Eingabeaufforderung ausreichen.
Ich verwende die Variante "Build Tools" von Visual Studio, und die einzigen Komponenten, die ich ausgewählt habe, sind MSVC, MSBuild, CMake und das SDK.
Dieses Projekt verwendet Submodule für einige der Abhängigkeiten. Stellen Sie sicher, dass Sie einen Befehl wie diesen verwenden, um den gesamten erforderlichen Code abzurufen.
git submodule update --init --recursive
Die Beispiele funktionieren nur unter Windows 10 x64. Alle Plattformen und Versionen seit Windows XP sind betroffen, aber es ist derzeit kein PoC implementiert.
Dieses Tool wurde verwendet, um viele kritische Sicherheitsprobleme mit dem CTF-Protokoll zu entdecken, die seit Jahrzehnten bestehen.
Wenn Sie nur einen Exploit unter Windows 10 x64 1903 testen möchten, führen Sie ctftool.exe aus oder doppelklicken Sie darauf und geben Sie diesen Befehl ein:
An interactive ctf exploration tool by @taviso.
Type "help" for available commands.
Most commands require a connection, see "help connect".
ctf> script .\scripts\ctf-consent-system.ctf
Dies wartet darauf, dass der UAC-Dialog erscheint, kompromittiert ihn und startet eine Shell.
Tatsächlich ist der Exploit-Code in zwei Phasen aufgeteilt, die Sie unabhängig voneinander verwenden können. Sie möchten beispielsweise einen Prozess eines Benutzers in einer anderen Sitzung kompromittieren, indem Sie die optionalen Parameter für connect verwenden.
Die meisten CTF-Clients können kompromittiert werden, da der Kernel Anwendungen, die Fenster zeichnen, dazu zwingt, die anfällige Bibliothek zu laden.
Stellen Sie einfach eine Verbindung zu einer Sitzung her, wählen Sie einen Client aus, den Sie kompromittieren möchten (verwenden Sie die Befehle scan und thread oder einfach wait), dann:
ctf> script .\scripts\ctf-exploit-common-win10.ctf
Der Aufbau einer CFG-Sprung-Kette, die bei der Mehrheit der CTF-Clients funktionierte, war recht anspruchsvoll. Es gibt zwei Hauptkomponenten des endgültigen Exploits: eine beliebige Schreibprimitive und dann das Einrichten unserer Register, um LoadLibrary() aufzurufen.
Sie können
dumpbin /headers /loadconfigverwenden, um die auf der Whitelist stehenden Sprungziele auszugeben.
Ich benötige ein beliebiges Schreib-Gadget, um Objekte an einem vorhersagbaren Ort zu erstellen. Das beste verwendbare Gadget, das ich finden konnte, war ein beliebiges Dword-Dekrement in msvcrt!_init_time.
Das bedeutet, dass wir nicht einfach die gewünschten Werte setzen können, sondern immer wieder dekrementieren müssen, bis das LSB den gewünschten Wert erreicht. Dies ist eine Menge Arbeit, aber wir müssen nie mehr als (2^8 - 1) * len Dekremente durchführen.