
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-28247-Pi-hole-Arbitrary-File-Read — Dieses Repository stellt einen Exploit für CVE-2024-28247 bereit und hebt eine Sicherheitslücke hervor, die es einem entfernten Angreifer ermöglicht, beliebige Dateien auf dem System zu lesen. | Kitploit
Tools/GitHubGitHub/t0x1cx/cve-2024-28247-pi-hole-arbitrary-file-read
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubt0x1cx/cve-2024-28247-pi-hole-arbitrary-file-read

CVE-2024-28247-Pi-hole-Arbitrary-File-Read

Dieses Repository stellt einen Exploit für CVE-2024-28247 bereit und hebt eine Sicherheitslücke hervor, die es einem entfernten Angreifer ermöglicht, beliebige Dateien auf dem System zu lesen.

Repository anzeigen
330vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    407
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    270

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-28247 Pi-hole – Beliebiger Dateizugriff

Beschreibung

Dieses Repository enthält einen Exploit für CVE-2024-28247, eine hohe Schwachstelle (CVSS 7.6), die in Pi-hole entdeckt wurde, einem DNS-Sinkhole, das häufig verwendet wird, um Werbung zu blockieren und Domains auf Netzwerkebene zu verfolgen.

Die Schwachstelle ergibt sich aus der fehlerhaften Behandlung von Dateipfaden bei Zugriff über den „file://“-Handler, wodurch ein entfernter Angreifer beliebige Dateien auf dem System lesen kann.

Durch Ausnutzung dieser Schwachstelle kann der Angreifer den Pfad der zu lesenden Dateien kontrollieren und somit beliebige Dateien auf dem System mit Root-Rechten lesen.

Ein solcher Sicherheitsfehler verletzt nicht nur die Vertraulichkeit der Systemdaten, sondern untergräbt auch deren Integrität, indem er unbefugten Zugriff auf vertrauliche Informationen ermöglicht.

Betroffene Versionen:

  • Bis Pi-hole Version 5.17.3, das Problem wurde in Version 5.18 behoben.

Installation

Stellen Sie sicher, dass Python auf Ihrem System installiert ist, um diesen Exploit zu nutzen. Klonen Sie das Repository und richten Sie die erforderliche Umgebung wie folgt ein:

git clone https://github.com/T0X1Cx/CVE-2024-28247-Pi-hole-Arbitrary-File-Read.git
cd CVE-2024-28247-Pi-hole-Arbitrary-File-Read
pip install -r requirements.txt

Verwendung

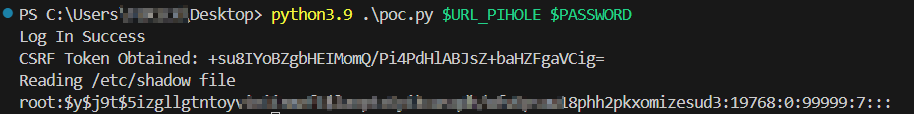
Führen Sie den Exploit mit dem folgenden Befehl aus:

python3 exploit.py [Pi-Hole URL] [Admin password]
Proof of Concept

POC

Haftungsausschluss

Dieser Exploit dient ausschließlich zu Bildungs- und ethischen Sicherheitstestzwecken. Die Verwendung dieses Exploits gegen Ziele ohne vorherige gegenseitige Zustimmung ist illegal, und der Entwickler lehnt jegliche Haftung für Missbrauch oder durch diesen Exploit verursachte Schäden ab.

Credits

Exploit entwickelt von Julio Ángel Ferrari (Aka. T0X1Cx)

Tool herunterladen




