🌐 Sprache / Dil
English
📋 Inhaltsverzeichnis
🎯 Übersicht
CVE-2025-8088 ist ein fiktives Schwachstellen-Demonstrationstool, das Pfad-Traversal-Angriffe in RAR-Archivdateien zeigt. Dieses Bildungswerkzeug demonstriert, wie bösartige Archive Verzeichnistraversierungstechniken ausnutzen können, um Dateien außerhalb des vorgesehenen Extraktionsverzeichnisses zu extrahieren.
- Erstellt speziell präparierte RAR-Archive
- Demonstriert Pfad-Traversal-Schwachstellen
- Nutzt Advanced Data Streams (ADS)-Techniken
- Implementiert Payload-Verschleierung mit AES-Verschlüsselung
- Ziel ist das Windows-Startverzeichnis für Persistenz
✨ Funktionen
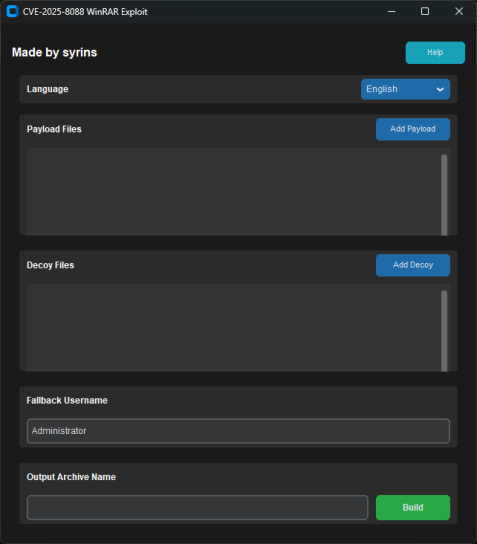
🖥️ Moderne GUI-Oberfläche
- Dark Mode Theme - Professionelles Erscheinungsbild
- Mehrsprachigkeit - Englisch und Türkisch
- Responsive Design - Passt sich verschiedenen Bildschirmgrößen an
- Echtzeit-Dateiverwaltung - Dateien mit visuellem Feedback hinzufügen/entfernen
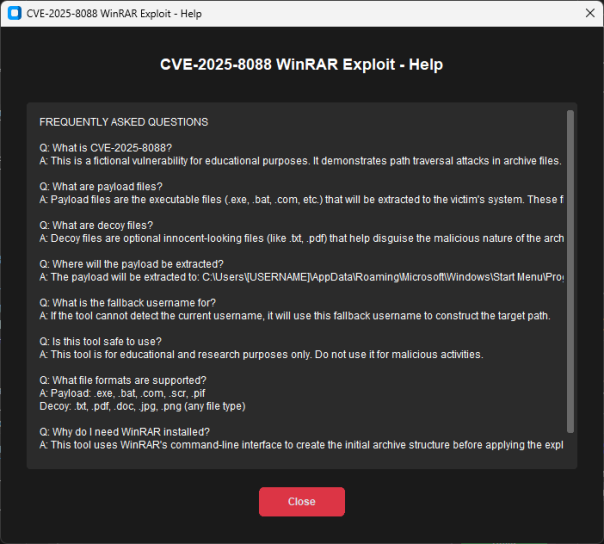
- Integriertes Hilfesystem - Umfassende FAQ und Bedienungsanleitung
🛠️ Erweiterte Fähigkeiten
- Mehrere Payloads - Verarbeitung mehrerer ausführbarer Dateien
- Köder-Datei-Integration - Bösartige Absicht mit harmlosen Dateien tarnen
- AES-Verschlüsselung - Sichere Payload-Verschleierung
- XOR-Kodierung - Zusätzliche Sicherheitsebene
- Pfad-Traversal-Erzeugung - Automatische Zielpfadkonstruktion
- CRC-Validierung - Stellt Archivintegrität sicher
🎨 Benutzererfahrung
- Drag & Drop-Unterstützung - Einfache Dateiauswahl
- Fortschrittsanzeigen - Visuelles Feedback während der Vorgänge
- Fehlerbehandlung - Umfassende Fehlerberichterstattung und Protokollierung
- Kontextmenüs - Rechtsklick-Dateiverwaltung
- Automatische Größenanpassung - Dynamische Oberflächenanpassung
📋 Anforderungen
Systemanforderungen
- Betriebssystem: Windows 10/11 (64-Bit)
- Python: 3.8 oder höher
- WinRAR: Muss für die Archiveerstellung installiert sein
- Speicher: Mindestens 4 GB RAM
- Speicherplatz: 100 MB freier Speicherplatz
Python-Abhängigkeiten
customtkinter==5.2.0
pycryptodome==3.23.0
🚀 Installation
Schritt 1: Repository klonen
git clone https://github.com/syrins/CVE-2025-8088-Winrar-Tool.git
cd CVE-2025-8088-Winrar-Tool
Schritt 2: Abhängigkeiten installieren
pip install -r requirements.txt
Schritt 3: WinRAR-Installation überprüfen
Stellen Sie sicher, dass WinRAR an einem der folgenden Orte installiert ist:
C:\Program Files\WinRAR\rar.exeC:\Program Files (x86)\WinRAR\rar.exe
Schritt 4: Anwendung starten
python gui.py
🎮 Verwendung
Kurzanleitung
-
Anwendung starten
python gui.py
-
Payload-Dateien hinzufügen
- Klicken Sie auf die Schaltfläche "Payload hinzufügen"
- Wählen Sie ausführbare Dateien (.exe, .bat, .com, usw.)
- Mehrere Dateien werden unterstützt
-
Köderdateien hinzufügen (optional)
- Klicken Sie auf die Schaltfläche "Köder hinzufügen"
- Wählen Sie harmlos aussehende Dateien (.txt, .pdf, .doc, usw.)
- Hilft, bösartige Absichten zu tarnen
-
Einstellungen konfigurieren
- Fallback-Benutzernamen festlegen (Standard: Administrator)
- Ausgabearchivnamen eingeben
- Sprachpräferenz auswählen
-
Archiv erstellen
- Klicken Sie auf die Schaltfläche "Erstellen"
- Archive werden im Verzeichnis
output/ erstellt
Dateiverwaltung
- Rechtsklick auf eine Datei, um sie zu entfernen
- Mit der Maus über Dateien fahren, um visuelles Feedback zu erhalten
- Zu lange Dateinamen werden automatisch umbenannt
🔧 Technische Details
Architekturübersicht
┌─────────────────┐    ┌──────────────────┐    ┌─────────────────┐
│   GUI Schicht   │───▶│  Exploit-Kern    │───▶│  WinRAR CLI     │
│  (gui.py)       │    │ (exploit_base.py)│    │                 │
└─────────────────┘    └──────────────────┘    └─────────────────┘
Exploit-Prozess
-
Payload-Vorbereitung
- AES-256-CBC-Verschlüsselung
- XOR-Kodierungsschicht
- Zufällige Auffüllung
-
Archiveerstellung
- Basis-RAR-Erstellung mit WinRAR CLI
- ADS (Alternate Data Stream)-Anhang
- Pfad-Traversal-String-Injektion
-
Header-Manipulation
- RAR5-Format-Parsing
- CRC32-Neuberechnung
- Platzhalterersetzung
-
Zielpfadkonstruktion
..\..\..\..\..\..\..\..\Users\[BENUTZERNAME]\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\
Verschlüsselungsschema
Original-Payload → AES-256-CBC → XOR-Kodierung → Zufällige Auffüllung → Finales Archiv
Unterstützte Dateitypen
- Payloads:
.exe, .bat, .com, .scr, .pif
- Köder:
.txt, .pdf, .doc, .jpg, .png, .*
📸 Screenshots
Hauptoberfläche
Hilfesystem
⚠️ Haftungsausschluss
WICHTIGER RECHTLICHER HINWEIS
Dieses Tool wurde NUR FÜR BILDUNGS- UND FORSCHUNGSZWECKE erstellt. Der Autor und die Mitwirkenden:
- ✅ FÖRDERN keine böswillige Nutzung
- ✅ SIND NICHT für Missbrauch verantwortlich
- ✅ STELLEN dies nur für Sicherheitsforschung zur Verfügung
- ✅ EMPFELEN die Verwendung nur in kontrollierten Umgebungen
Ethische Nutzungsrichtlinien
- Nur in autorisierten Testumgebungen verwenden
- Vor dem Testen entsprechende Genehmigungen einholen
- Sicherheitslücken verantwortungsvoll melden
- Geltende Gesetze und Vorschriften einhalten
🤝 Mitwirken
Beiträge sind willkommen! Bitte:
- Forken Sie das Repository
- Erstellen Sie einen Feature-Branch
- Nehmen Sie Ihre Änderungen vor
- Reichen Sie einen Pull-Request ein
Entwicklungsumgebung einrichten
git clone https://github.com/your-username/CVE-2025-8088-Winrar-Tool.git
cd CVE-2025-8088-Winrar-Tool
pip install -r requirements.txt
📞 Support
- Probleme: GitHub Issues
- Dokumentation: Diese README
- Autor: syrins
Türkçe
📋 İçindekiler
🎯 Genel Bakış
CVE-2025-8088, RAR arşiv dosyalarında yol geçiş saldırılarını gösteren kurgusal bir güvenlik açığı demonstrasyon aracıdır. Bu eğitim aracı, kötü niyetli arşivlerin dizin geçiş tekniklerini kullanarak dosyaları hedeflenen çıkarma dizini dışına nasıl çıkarabileceğini gösterir.
 syrins/cve-2025-8088-winrar-tool-gui


