 synlace/ferret
Die kollaborative Web-App-Pentest-Suite

Der kollaborative MITM-Proxy für Sicherheitstester.
HTTP-Traffic erfassen, Anfragen mit KI annotieren, Jagdsitzungen durchführen, Traffic wiedergeben und Ergebnisse aus einer Oberfläche verfolgen.




Schnellstart · Funktionen · Bildschirmfotos · Konfiguration · Sicherheit · Mitwirken
git clone https://github.com/synlace/ferret.git
cd ferret

cp .env.example .env   # optional
just up
Oder direkt Docker Compose verwenden:
docker compose up --build -d
| Dienst | URL |
|---|---|
| UI | http://localhost:3000 |
| API | http://localhost:8000 |
| Proxy | 127.0.0.1:1337 |
Öffnen:
http://localhost:3000
Der Einrichtungsassistent beim ersten Start fragt Sie nach einem Passwort und einem KI-Anbieter.
justFerret ist ein KI-gestützter HTTP-Interception-Proxy für Sicherheitstester.
Richten Sie Ihren Browser, Ihr CLI-Tool oder Ihren Test-Workflow auf Folgendes aus:
127.0.0.1:1337
Ferret erfasst Anfragen und Antworten, speichert sie lokal, annotiert den Traffic mit KI und bietet Werkzeuge zum Wiederholen, Modifizieren, Testen und Umwandeln interessanten Verhaltens in Ergebnisse.
Es ist für Workflows konzipiert, bei denen Sie mehr als einen passiven Proxy benötigen: etwas, das Ihnen hilft, während der Arbeit zu denken, zu testen und zu dokumentieren.
| Funktion | Beschreibung |
|---|---|
| Abfangproxy | HTTP- und HTTPS-Traffic über mitmproxy erfassen. |
| Anfrageverlauf | Erfassten Traffic durchsuchen, filtern, inspizieren und wiedergeben. |
| KI-Anmerkungen | Anfragen mit sicherheitsrelevantem Kontext anreichern. |
| Jagden | KI-gestützte Jagdsitzungen über erfassten Traffic ausführen. |
| Ergebnisse | Schwachstellen mit Schweregrad, Host, Typ, Beweis und Status verfolgen. |
| Snare | Anfragen oder Antworten während der Übertragung abfangen und modifizieren. |
| Gnaw | Repeater-ähnliche Tabs zum Bearbeiten und erneuten Senden von HTTP-Anfragen. |
| Arbeitsbereiche | Pro Sitzung scripts/, tests/ und notes/-Verzeichnisse. |
| Projekte | Getrennten Anfrageverlauf, Ergebnisse, Arbeitsbereiche und API-Schlüssel. |
| Authentifizierung | Passwort-Login, Sitzungs-Cookies, optionaler API-Schlüssel-Zugriff und TOTP-2FA. |
| Lokale Speicherung bevorzugt | SQLite-gestützte Daten in einem lokal eingehängten Verzeichnis. |
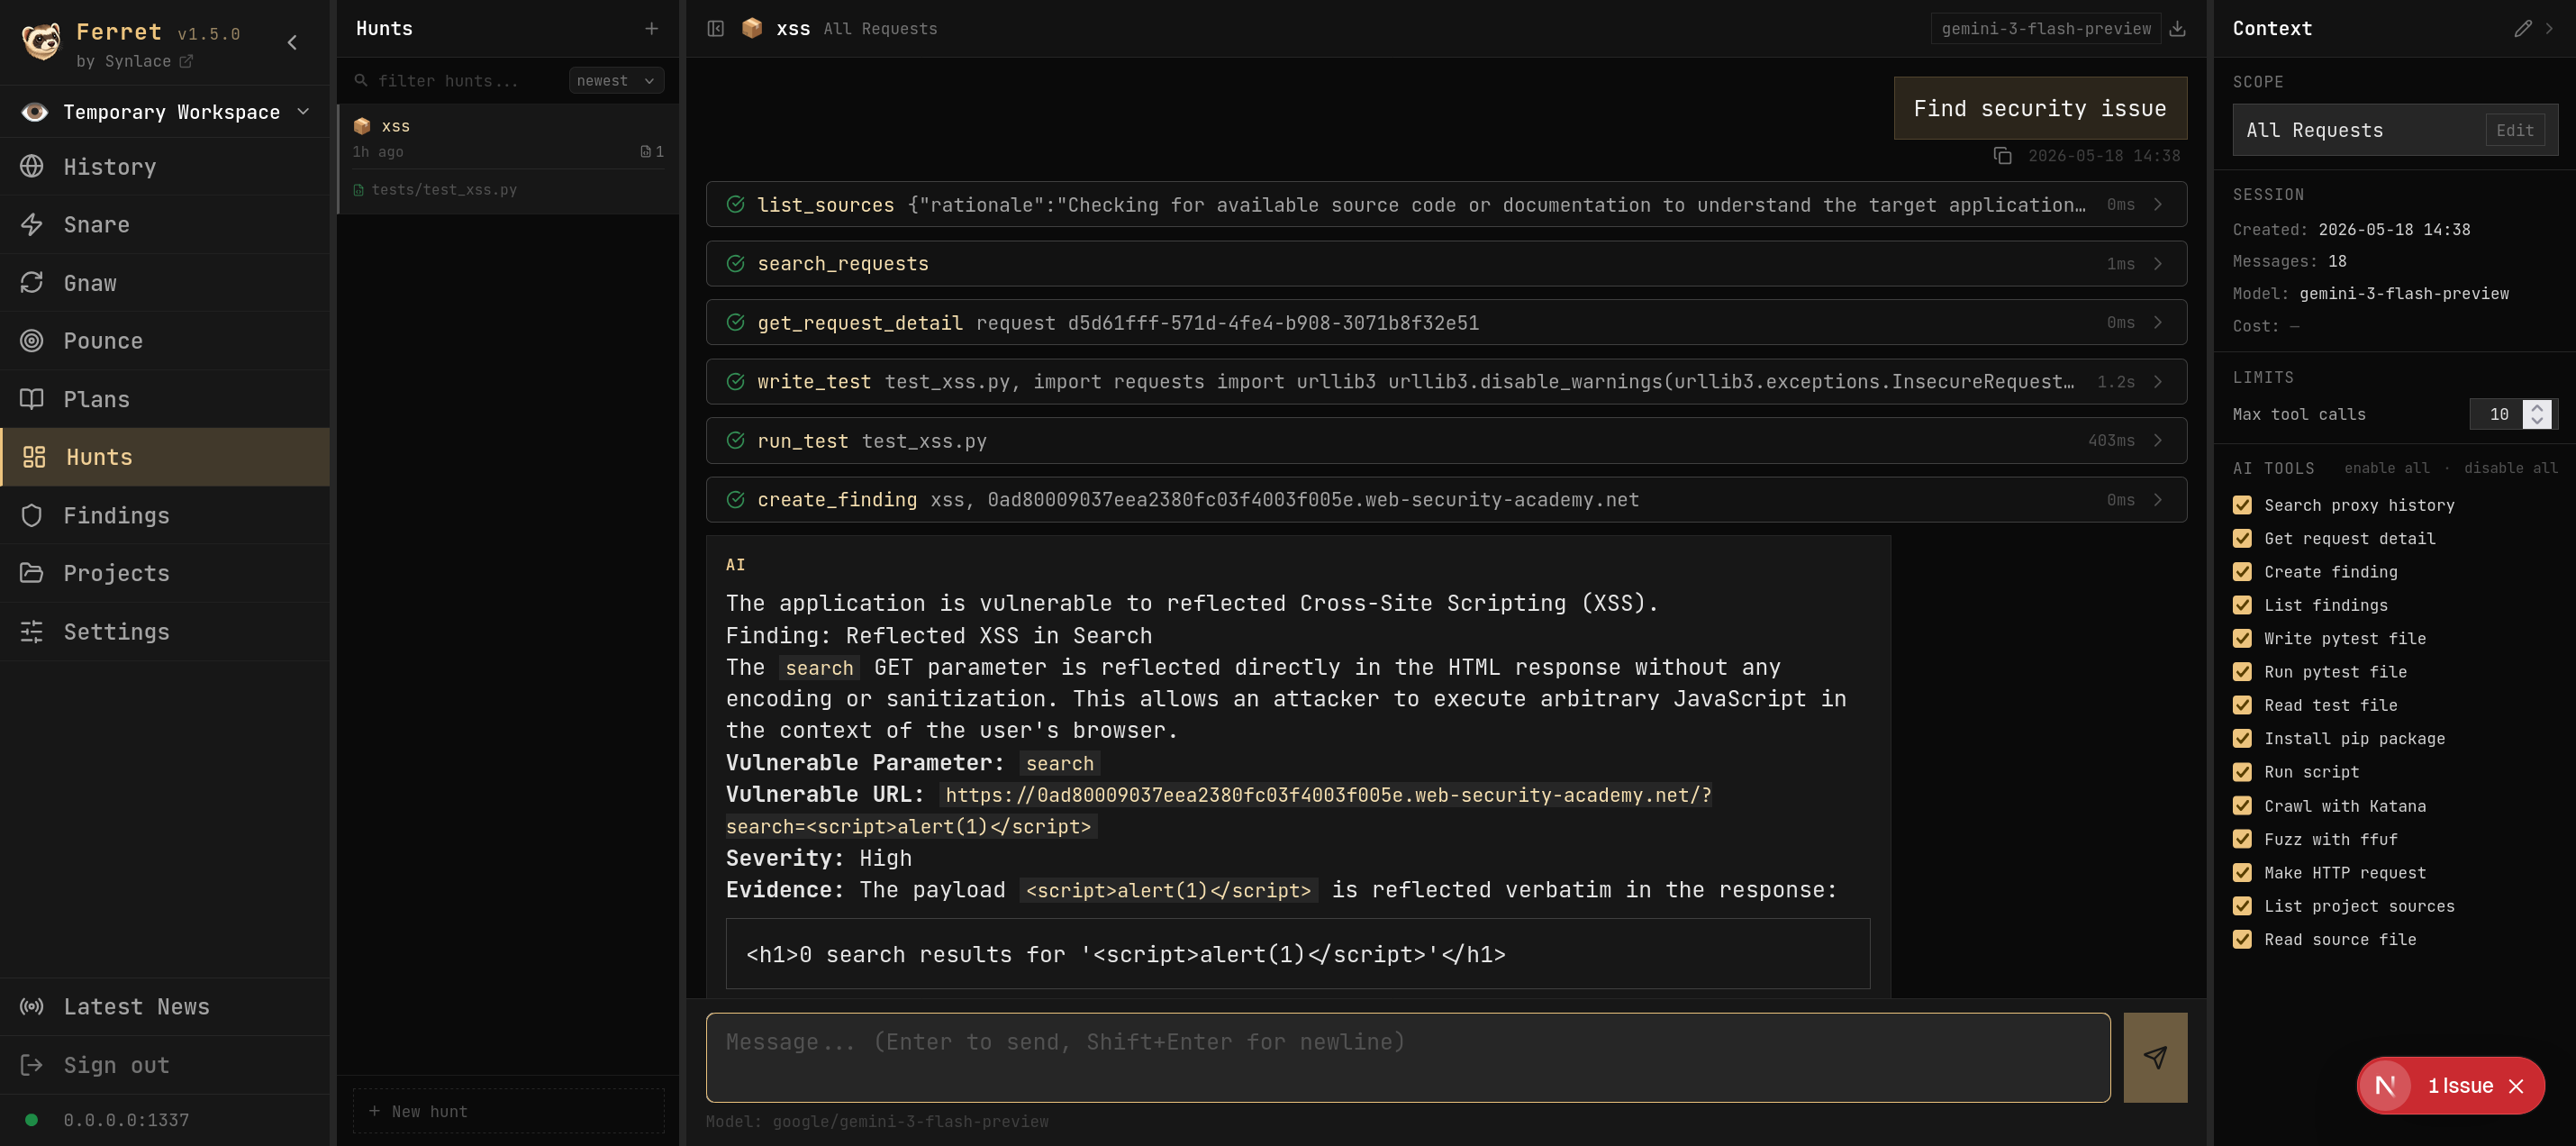
Jagden – KI-gestützte Jagdsitzungen, die den Anfrageverlauf durchsuchen, Tests schreiben und ausführen sowie Ergebnisse erstellen.
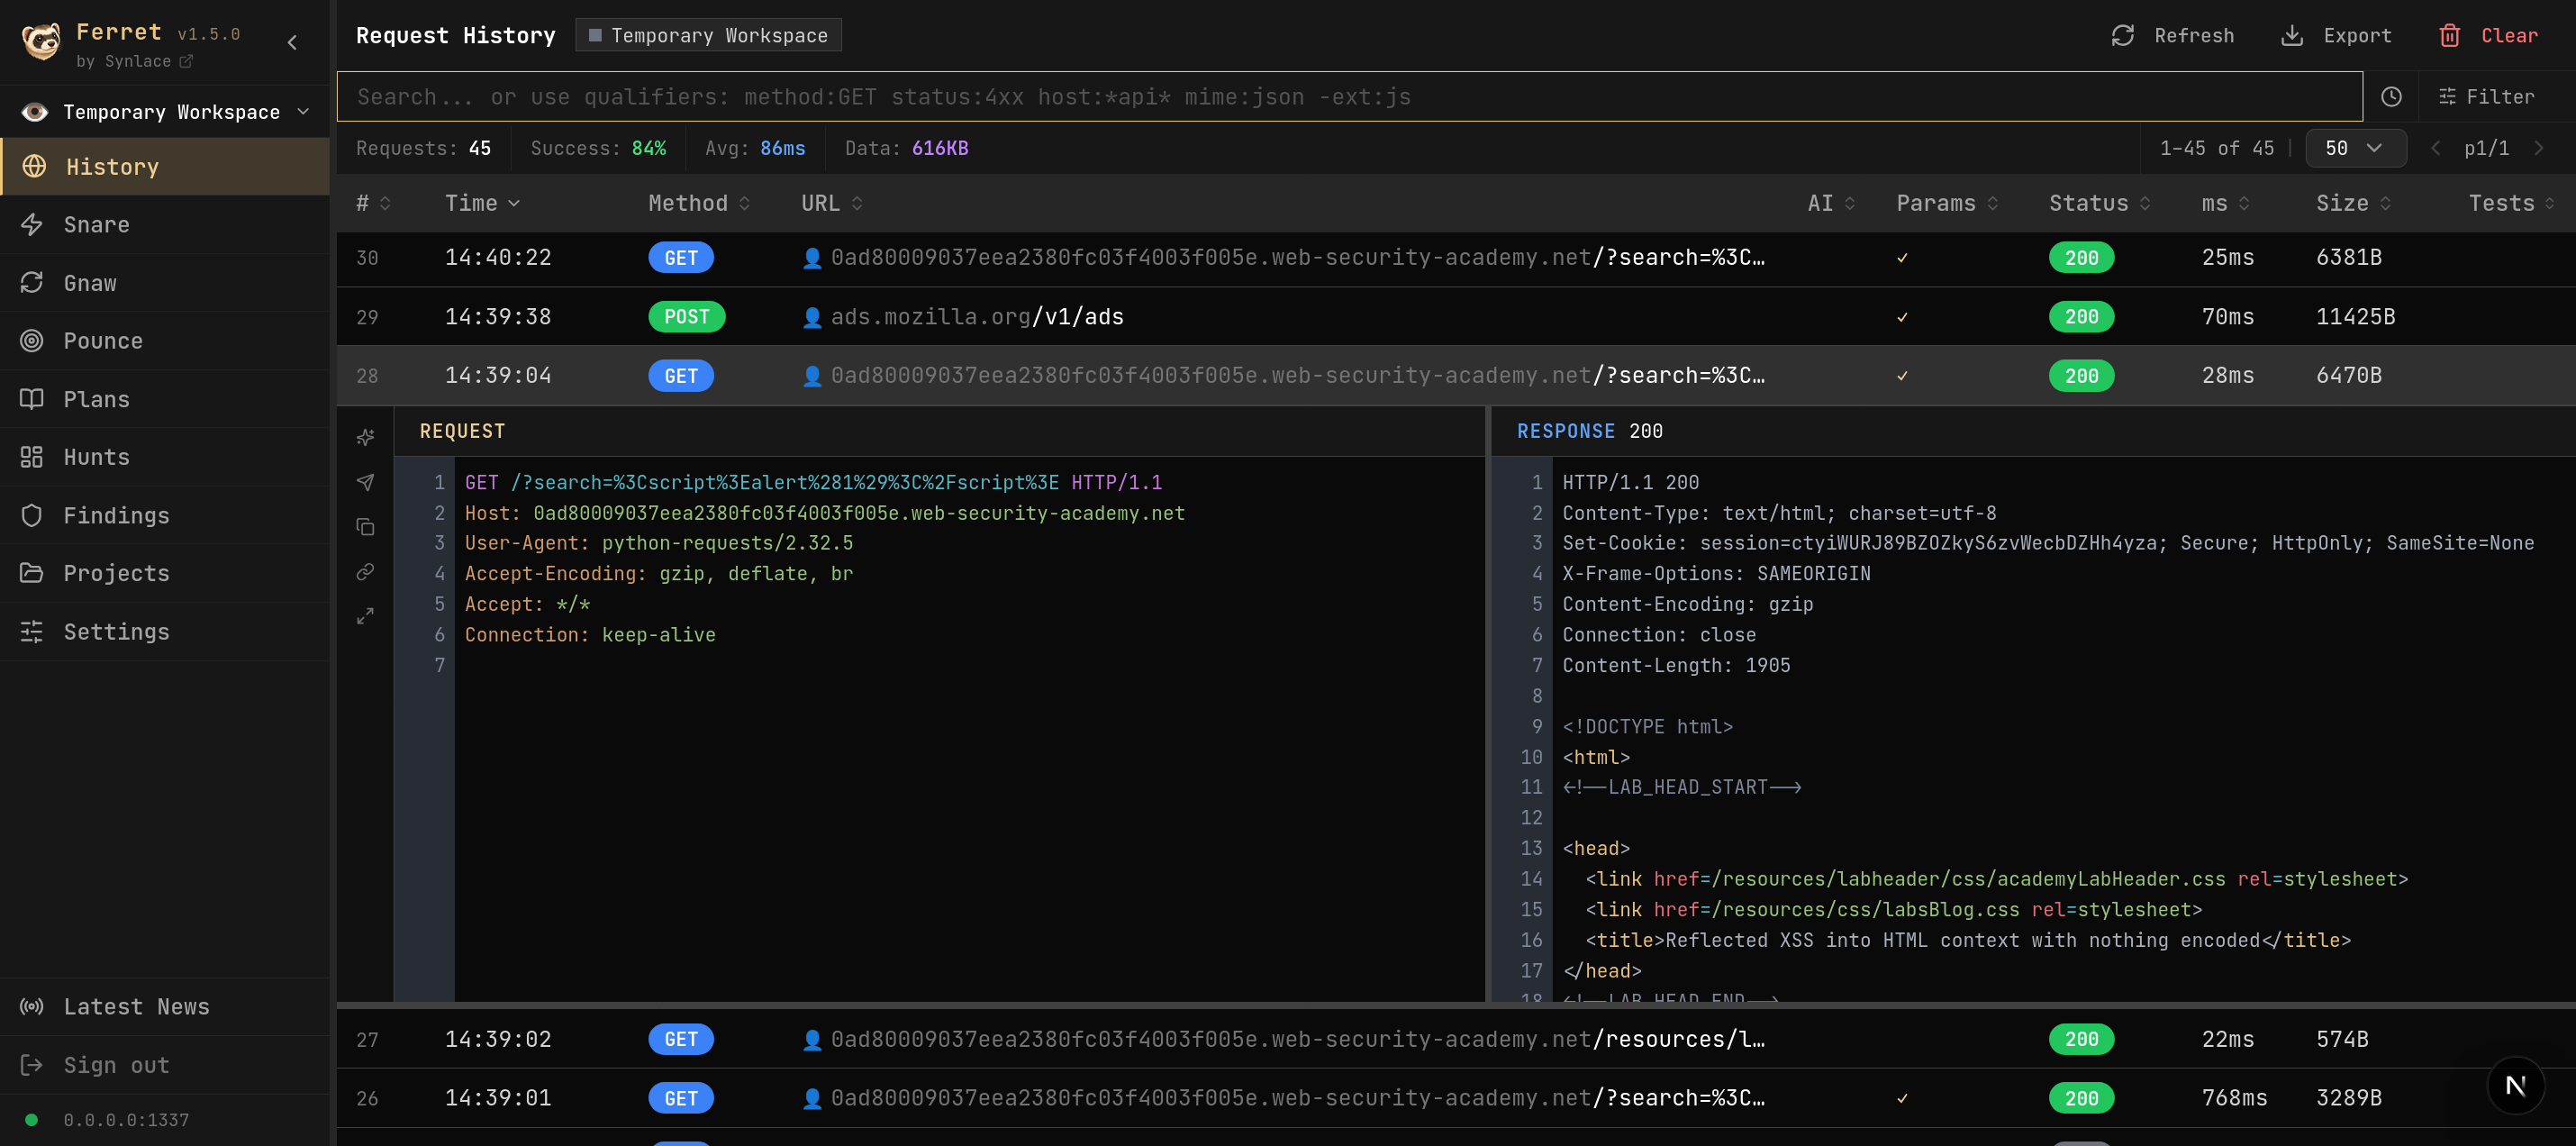
Verlauf – Ein vollständiges protokolliertes Proxy-Anfragenprotokoll mit KI-Anmerkungen, Zeitangaben, Statuscodes und integrierten Anfrage-/Antwort-Editoren.
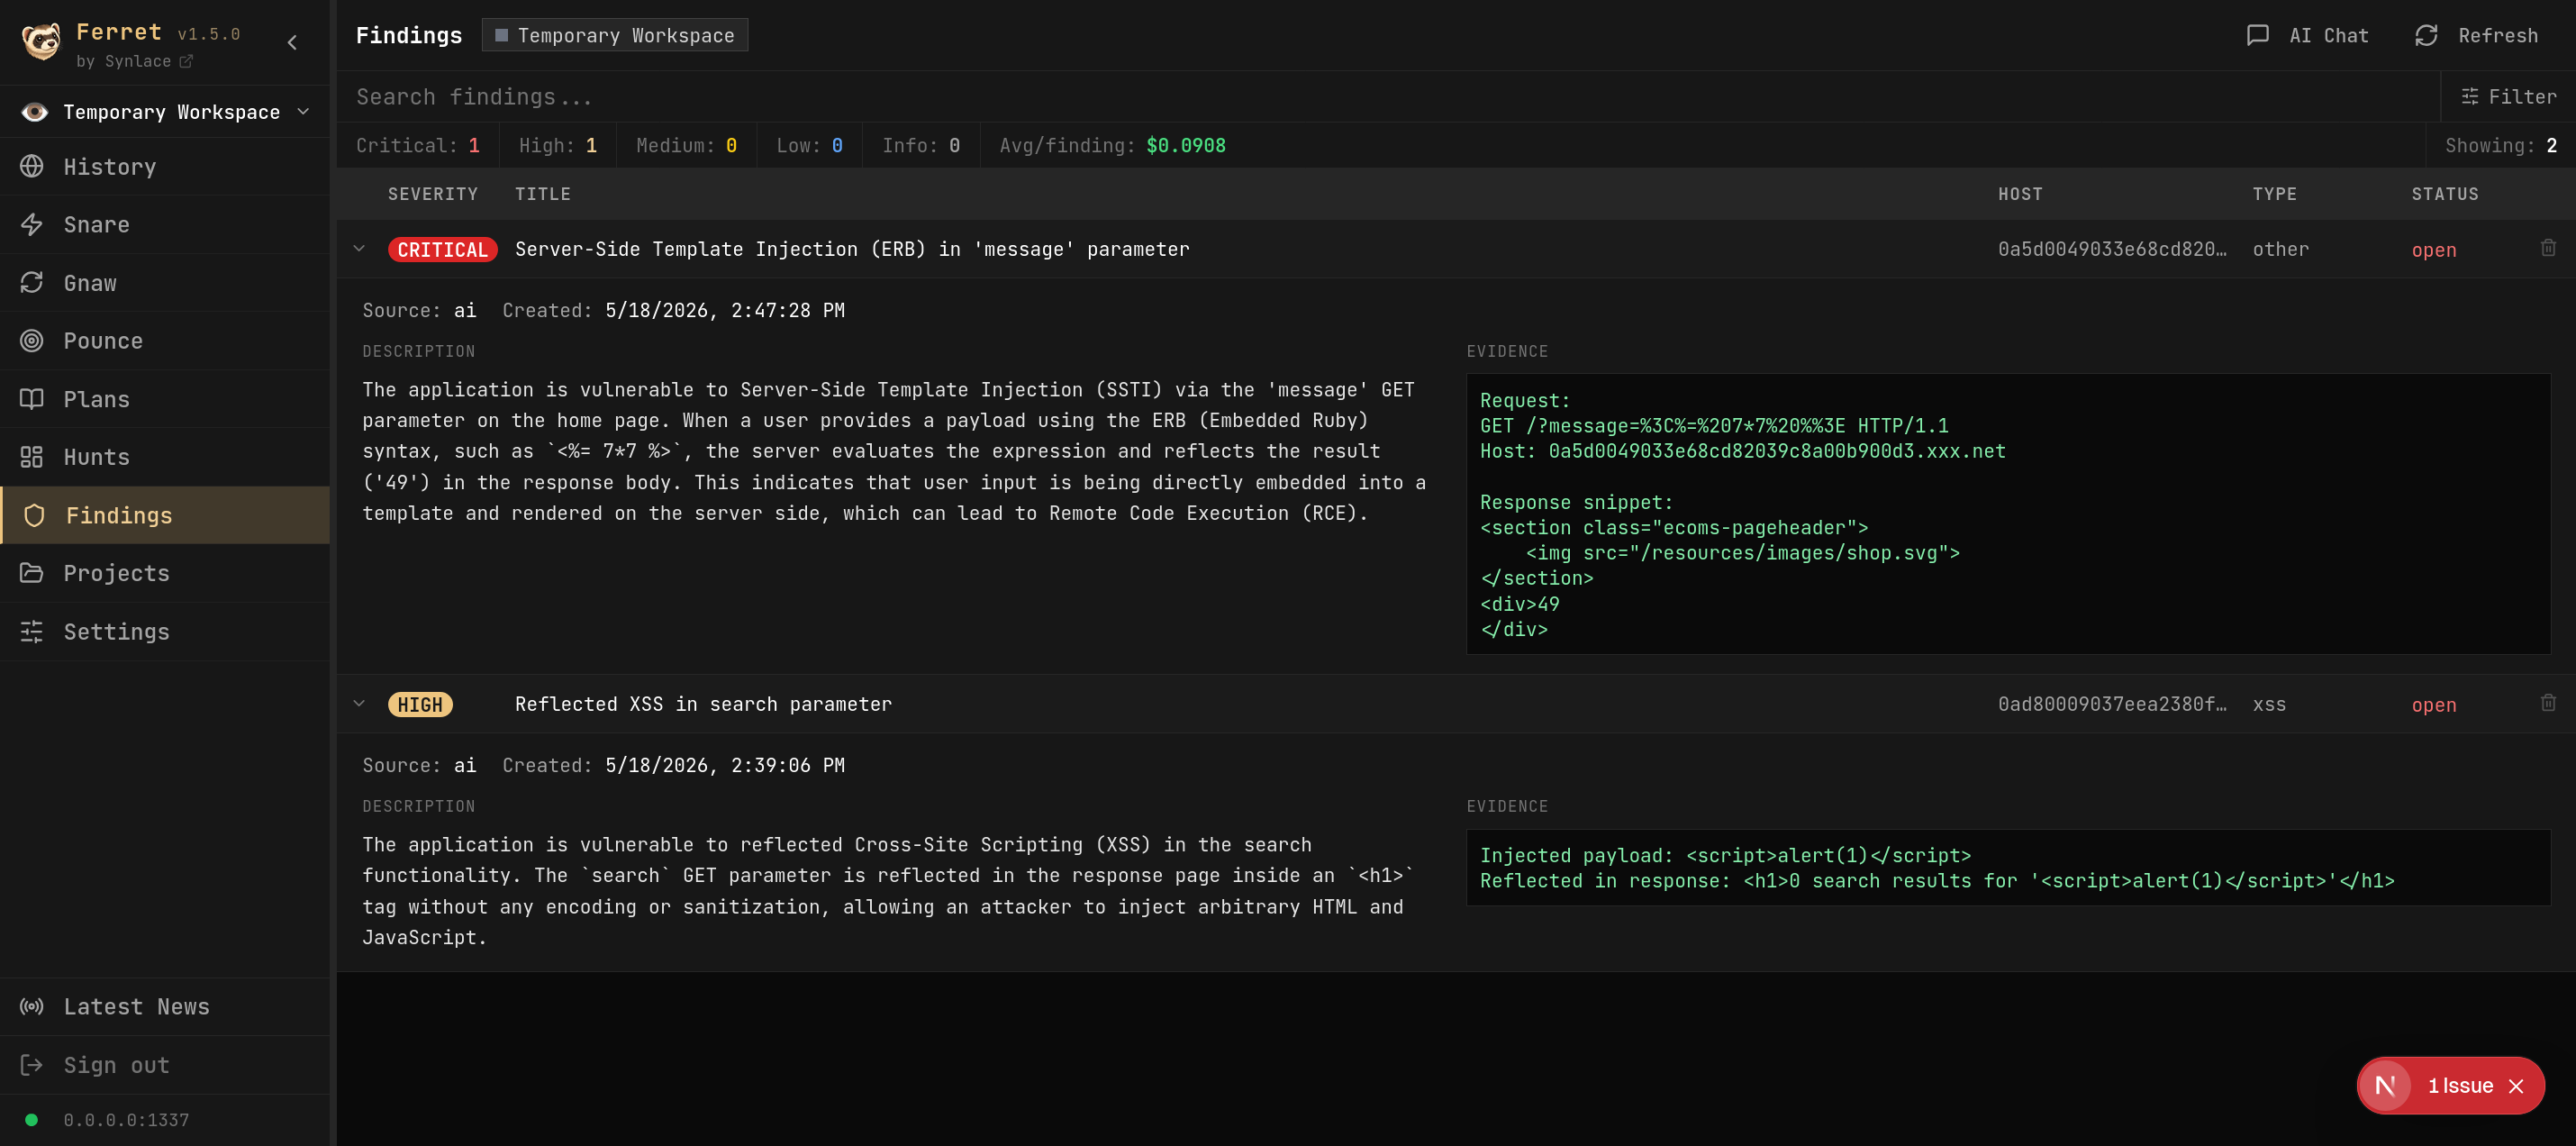
Ergebnisse – Ein Schwachstellen-Tracker mit Schweregrad, Host, Typ, KI-generierten Beschreibungen und Beweis-Schnipseln.
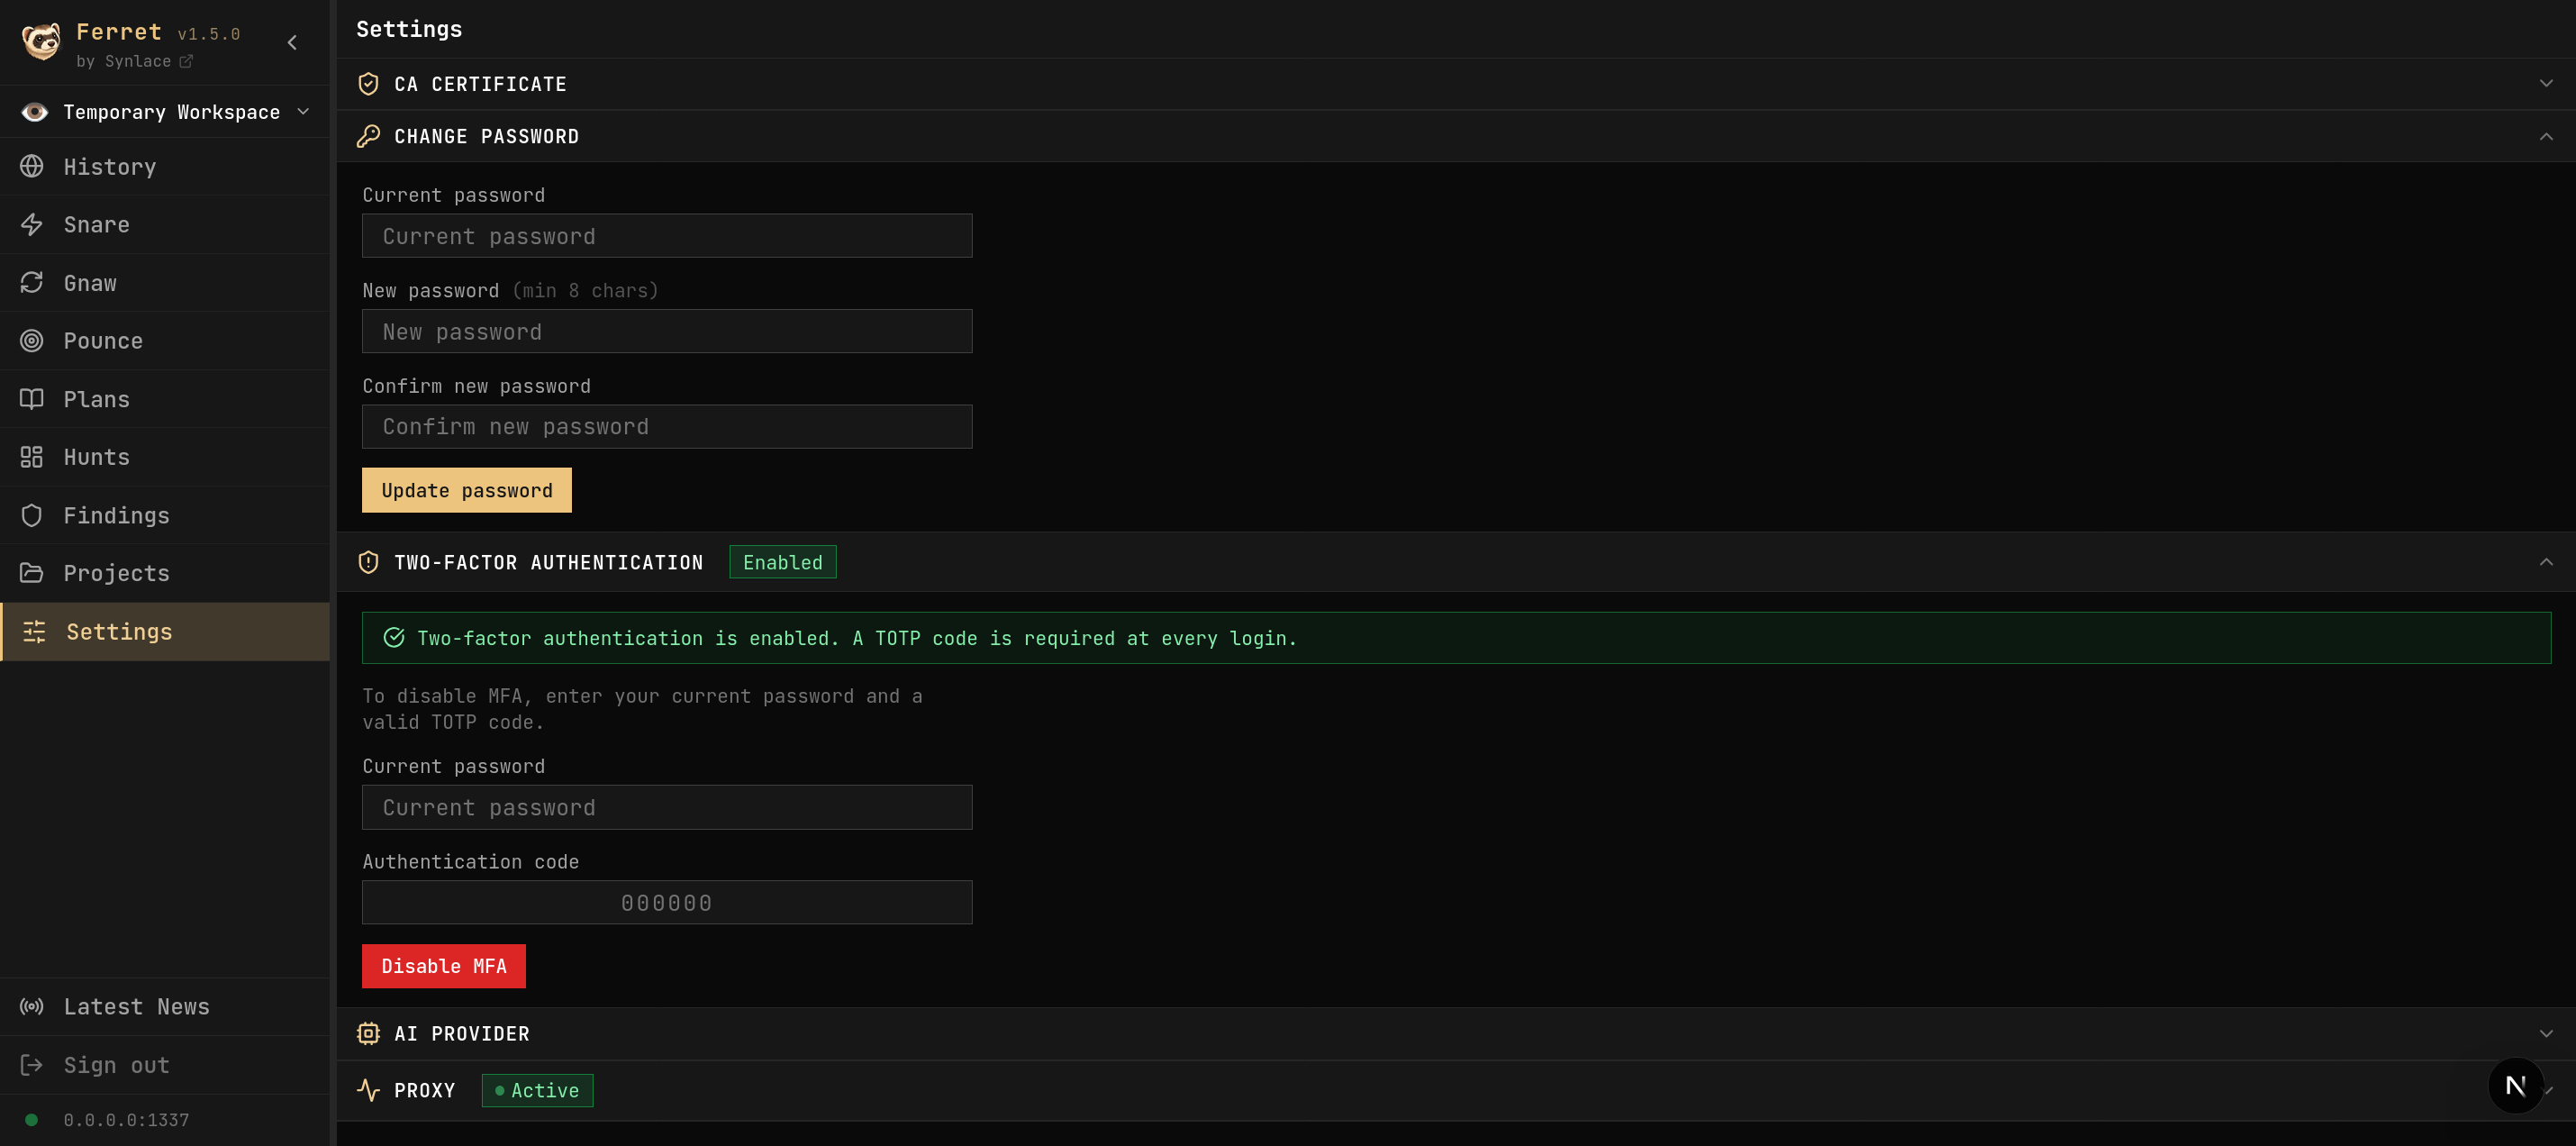
Einstellungen – CA-Zertifikat, Passwort, 2FA, KI-Anbieter, API-Schlüssel und Proxy-Status verwalten.
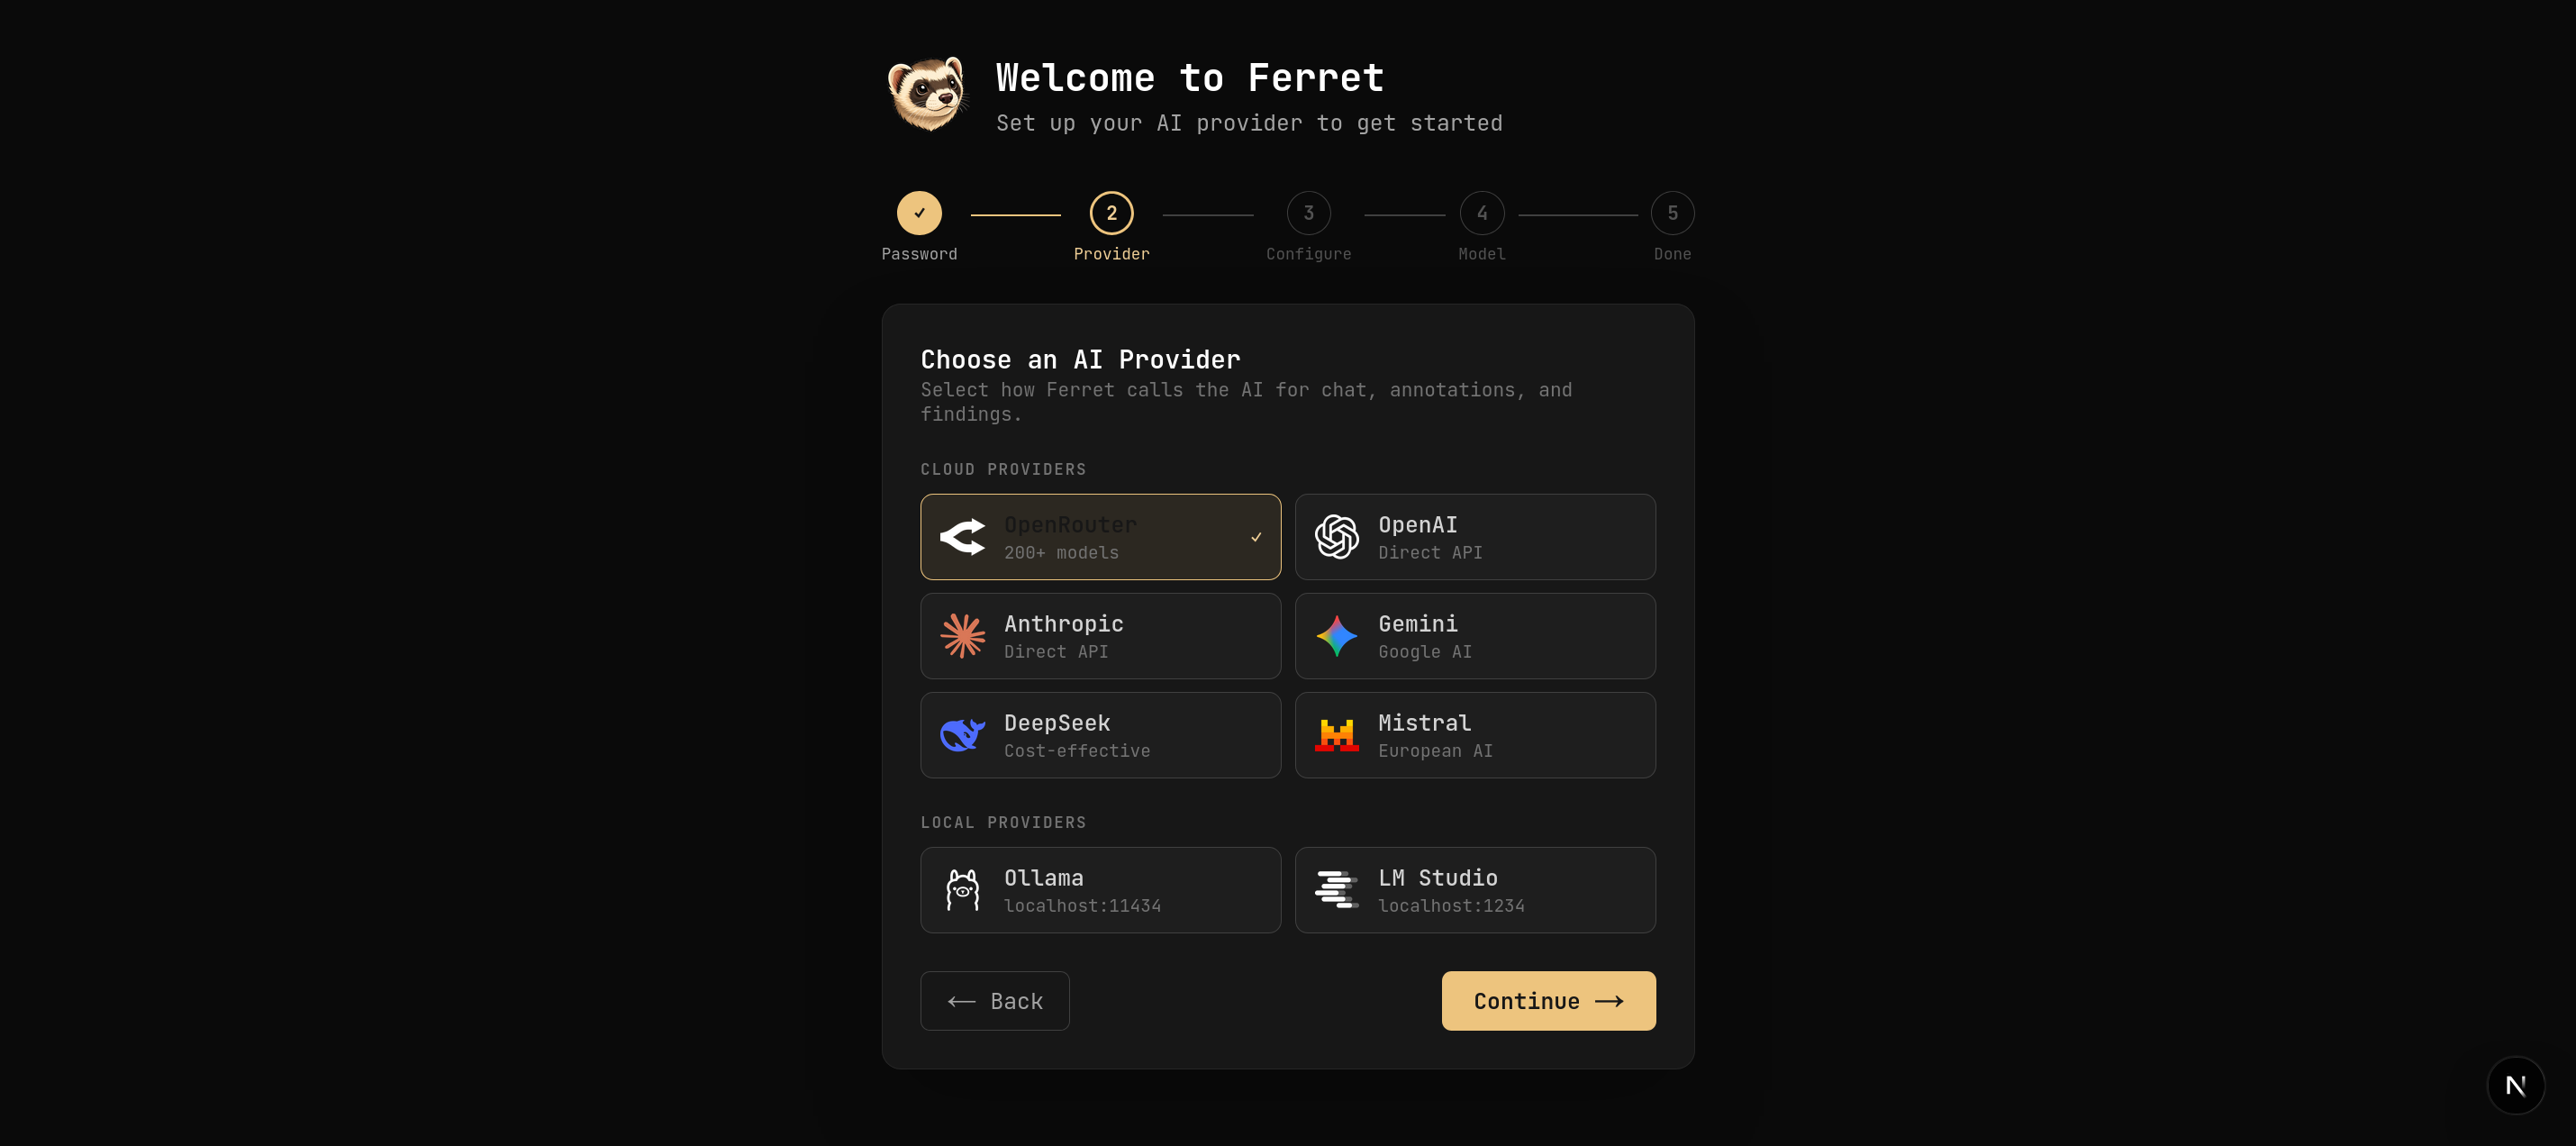
Einrichtungsassistent – Ersteinrichtung für Passworterstellung und KI-Anbieterkonfiguration.
Konfigurieren Sie Ihren Browser, Ihr CLI-Tool oder Ihren Test-Client wie folgt:
HTTP-Proxy:  127.0.0.1:1337
HTTPS-Proxy: 127.0.0.1:1337
Für HTTPS-Interception laden Sie das mitmproxy-CA-Zertifikat von der Seite Einstellungen herunter und installieren Sie es.
Ferret erfordert bei jeder Installation eine Authentifizierung.
/login an.HttpOnly-SameSite=Strict-Sitzungs-Cookie aus.TOTP-basierte 2FA kann auf der Seite Einstellungen aktiviert werden.
Nach der Aktivierung ist beim Login ein gültiger Authentifikator-Code erforderlich.
Legen Sie einen statischen API-Schlüssel in .env fest:
FERRET_API_KEY=your-random-secret
Verwenden Sie ihn dann als Bearer-Token:
curl -H "Authorization: Bearer your-random-secret" \
  http://localhost:8000/api/requests
Sitzungs-Cookies und Bearer-Tokens werden unabhängig voneinander geprüft.
Kopieren Sie .env.example nach .env, um Ferret vorzukonfigurieren.
Die meisten KI-Anbietereinstellungen können auch über den Einrichtungsassistenten konfiguriert werden.
