 strongcourage/uafuzz
Binärer gerichteter Fuzzer, spezialisiert auf die Erkennung von Use-After-Free-Schwachstellen mittels reihenfolgebewusster Eingabemetriken und statischer Analyse, was Fehlerreproduktion, Patch-Tests und Berichtsverifizierung ermöglicht.

Gerichtetes Greybox-Fuzzing (DGF) wie AFLGo zielt darauf ab, Stresstests an vorausgewählten potenziell verwundbaren Zielstellen durchzuführen, mit Anwendungen in verschiedenen Sicherheitskontexten: (1) Bug-Reproduktion, (2) Patch-Testing oder (3) Überprüfung von Static-Analysis-Berichten. In letzter Zeit gibt es weitere Forschungsarbeiten, die die Effektivität und Effizienz des gerichteten Fuzzings verbessert haben (siehe awesome-directed-fuzzing).
Wir schlagen UAFuzz vor, einen auf Use-After-Free (UAF)-Fehler auf Binärebene spezialisierten gerichteten Fuzzer, der die Schlüsselkomponenten des gerichteten Fuzzings sorgfältig an die spezifischen Merkmale dieser Fehlerklasse anpasst. UAF-Fehler treten auf, wenn ein Heap-Element nach seiner Freigabe noch verwendet wird. Die Erkennung von UAF-Fehlern ist schwierig: (1) Komplexität, da ein Proof-of-Concept (PoC)-Input eine Sequenz von drei Ereignissen – Allok, Free und Use – an derselben Speicherstelle auslösen muss, die sich über mehrere Funktionen des getesteten Programms erstreckt, und (2) Stille ohne Segmentation Fault.
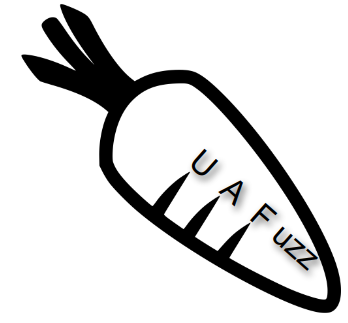
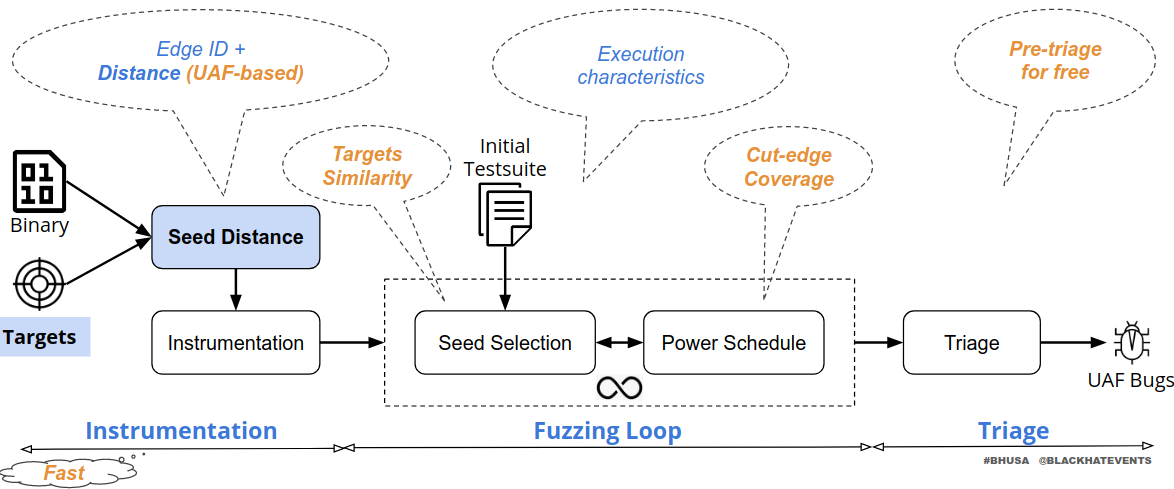
Insgesamt hat UAFuzz einen ähnlichen Workflow wie gerichtete Fuzzer, wobei unsere Modifikationen im gesamten Fuzzing-Prozess orange hervorgehoben sind, wie in der folgenden Abbildung dargestellt. Da wir uns auf (1) Bug-Reproduktion und (2) Patch-Testing-Anwendungen konzentrieren, ist es wahrscheinlicher, dass wir (meistens) vollständige Stack Traces aller speicherbezogenen UAF-Ereignisse haben. Im Gegensatz zu bestehenden allgemeinen gerichteten Ansätzen, bei denen Ziele unabhängig ausgewählt werden können, berücksichtigen wir die Beziehung zwischen den Zielen (z. B. die Reihenfolge, die für UAFs wesentlich ist), um die Gerichtetheit zu verbessern. Erstens ist die statische Vorausberechnung von UAFuzz schnell auf Binärebene. Zweitens führen wir neue reihenfolgebewusste Input-Metriken ein, um den Fuzzer zur Laufzeit auf die Ziele zu lenken. Schließlich sichten wir nur potenzielle Eingaben, die alle Ziele in der erwarteten Ablaufverfolgung abdecken, und filtern Eingaben vor, die weniger wahrscheinlich den Fehler auslösen.
Weitere Details in unserem Paper auf der RAID'20 und unserem Talk auf der Black Hat USA'20. Dank auch an Sébastien Bardin, Matthieu Lemerre, Prof. Roland Groz und insbesondere Richard Bonichon (@rbonichon) für seine Hilfe bei Ocaml.
Unsere getestete Umgebung ist Ubuntu 16.04 64-Bit.
# Install Ocaml and prerequisite packages for BINSEC via OPAM
sudo apt update
sudo apt update
sudo apt install ocaml ocaml-native-compilers camlp4-extra opam emacs llvm-6.0-dev pkg-config protobuf-compiler libgmp-dev libzmq3-dev cmake valgrind
opam init
opam switch 4.05.0
opam depext conf-m4.1
opam install merlin ocp-indent caml-mode tuareg menhir ocamlgraph ocamlfind piqi zmq.5.0.0 zarith llvm.6.0.0
eval `opam config env`

# Install Python's packages (Python 2 for IDA's scripts)
sudo python -m pip install networkx pydot
sudo apt install graphviz

# Install Graph Easy
wget https://cpan.metacpan.org/authors/id/S/SH/SHLOMIF/Graph-Easy-0.76.tar.gz
tar xzf Graph-Easy-0.76.tar.gz
cd Graph-Easy-0.76
perl Makefile.PL; make test; sudo make install
export GRAPH_EASY_PATH=/usr/local/bin/graph-easy

# Checkout source code
git clone https://github.com/strongcourage/uafuzz.git

# Environment variables
export IDA_PATH = /path/to/ida-6.9/idaq
export GRAPH_EASY_PATH=/path/to/graph-easy
cd uafuzz; export UAFUZZ_PATH=`pwd`

# Compile source code
./scripts/build.sh uafuzz

# Help for IDA/UAFuzz interface
./binsec/src/binsec -ida-help
./binsec/src/binsec -uafuzz-help
Unser Fuzzer basiert auf AFL v2.52b im QEMU-Modus für das Fuzzing und BINSEC für leichte statische Analysen (siehe uafuzz/README.md). Derzeit verwenden wir IDA Pro v6.9, um Kontrollflussgraphen (CFGs) und den Call-Graphen der getesteten Binärdatei zu extrahieren (siehe ida/README.md).
uafuzz
├── binsec/src
│   └── ida: a plugin to import and process IDA's CFGs and call graph
│   └── uafuzz: fuzzing code
│   │   └── afl-2.52b: core fuzzing built on top of AFL-QEMU
│   │   └── uafuzz_*.ml(i): a plugin to compute static information and communicate with AFL-QEMU
└── scripts: some scripts for building and bug triaging
Wir betrachten zunächst einen einfachen UAF-Fehler. Sowohl AFL-QEMU als auch der gerichtete Fuzzer AFLGo mit Zielen auf Quellcodeebene können diesen Fehler innerhalb von 6 Stunden nicht erkennen, während UAFuzz ihn mit Hilfe eines Valgrind-UAF-Berichts innerhalb von Minuten erkennen kann.
# Run AFL-QEMU
$UAFUZZ_PATH/tests/example.sh aflqemu 360
# Run AFLGo given targets at source-level
$UAFUZZ_PATH/tests/example.sh aflgo 360
# Run UAFuzz
$UAFUZZ_PATH/tests/example.sh uafuzz 360 $UAFUZZ_PATH/tests/example/example.valgrind
Für reale Programme verwenden wir das UAF Fuzzing Benchmark für unsere Bewertungen.
# Checkout the benchmark
git clone https://github.com/strongcourage/uafbench.git
cd uafbench; export UAFBENCH_PATH=`pwd`
