
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-44770_ZenarioCMS--Reflected-XSS---Organizer-Alias — Zenariocms 9.4.59197 ist von einer Cross-Site Scripting (XSS)-Sicherheitslücke betroffen, die es Angreifern ermöglicht, beliebigen Code über einen manipulierten Payload an den Spare-Alias vom Organizer auszuführen. | Kitploit
Tools/GitHubGitHub/sromanhu/cve-2023-44770_zenariocms--reflected-xss---organizer-alias
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubsromanhu/cve-2023-44770_zenariocms--reflected-xss---organizer-alias

CVE-2023-44770_ZenarioCMS--Reflected-XSS---Organizer-Alias

Zenariocms 9.4.59197 ist von einer Cross-Site Scripting (XSS)-Sicherheitslücke betroffen, die es Angreifern ermöglicht, beliebigen Code über einen manipulierten Payload an den Spare-Alias vom Organizer auszuführen.

Repository anzeigen
13vor 3 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

ZenarioCMS Reflektiertes XSS v.9.4.59197

Autor: (Sergio)

Beschreibung: Eine Cross Site Scripting-Schwachstelle in ZenarioCMS v.9.4.59197 ermöglicht es einem lokalen Angreifer, beliebigen Code über ein manipuliertes Skript im Organizer – Spare alias auszuführen.

Angriffsvektoren: Skripten einer Schwachstelle in der Bereinigung der Eingabe im Spare alias. Ermöglicht das Einschleusen von JavaScript-Code, der ausgeführt wird, wenn der Benutzer auf die Webseite zugreift.


POC:

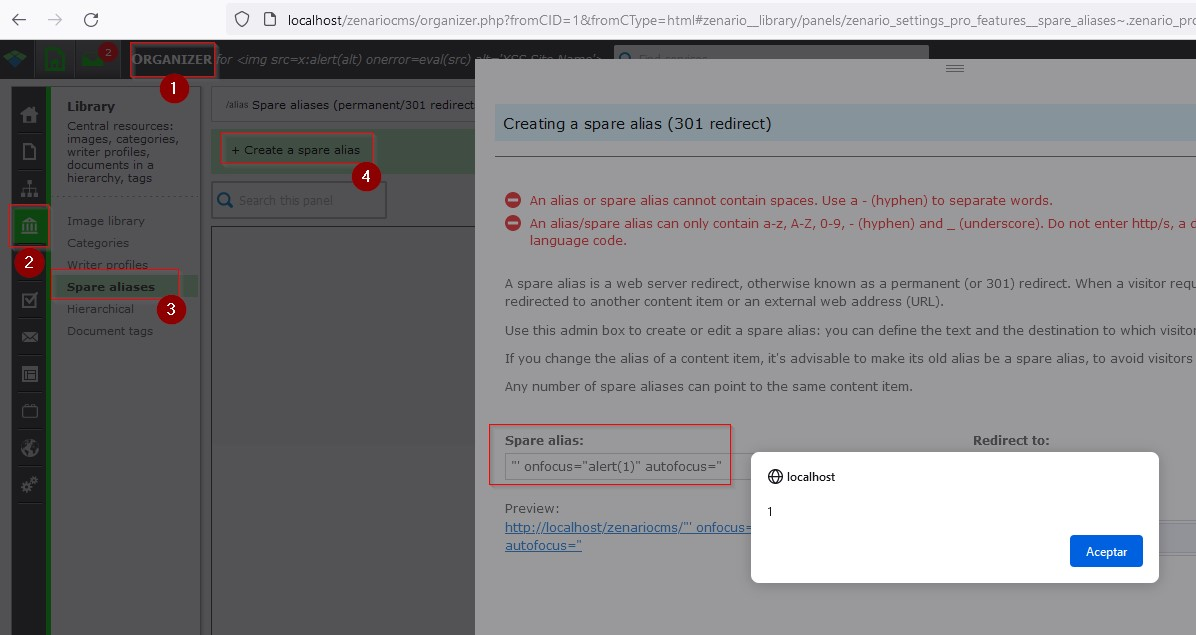
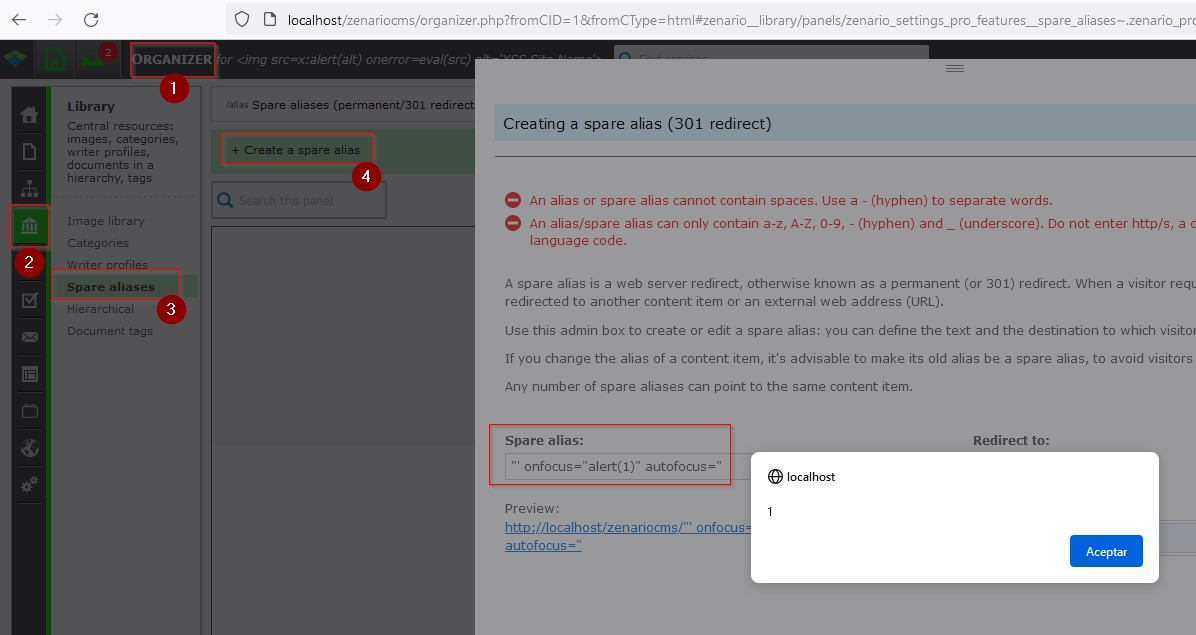
Wenn wir uns im Panel anmelden, gehen wir zum „Organizer – Spare alias“ aus dem Organizer-Menü.

Wir klicken auf „Create a spare alias“ und fügen das folgende Payload in das Feld „Spare alias“ ein:

XSS Payload:

"' onfocus="alert(1)" autofocus="

Im folgenden Bild sehen Sie das XSS-Popup, wenn das Payload ausgeführt wird:
image


Zusätzliche Informationen:

https://zenar.io/

https://owasp.org/Top10/es/A03_2021-Injection/

Tool herunterladen