
Offene Vulnerability-Intelligence-Plattform mit aggregierten Informationen in einem einzigen Dashboard, inklusive Korrelation und IOC-Abfragen, vollständig selbst gehostet. Alle Ressourcen sind offen und kostenlos. Die meisten authentifizierten Ressourcen bieten großzügige API-Limits für die kostenlose Stufe.
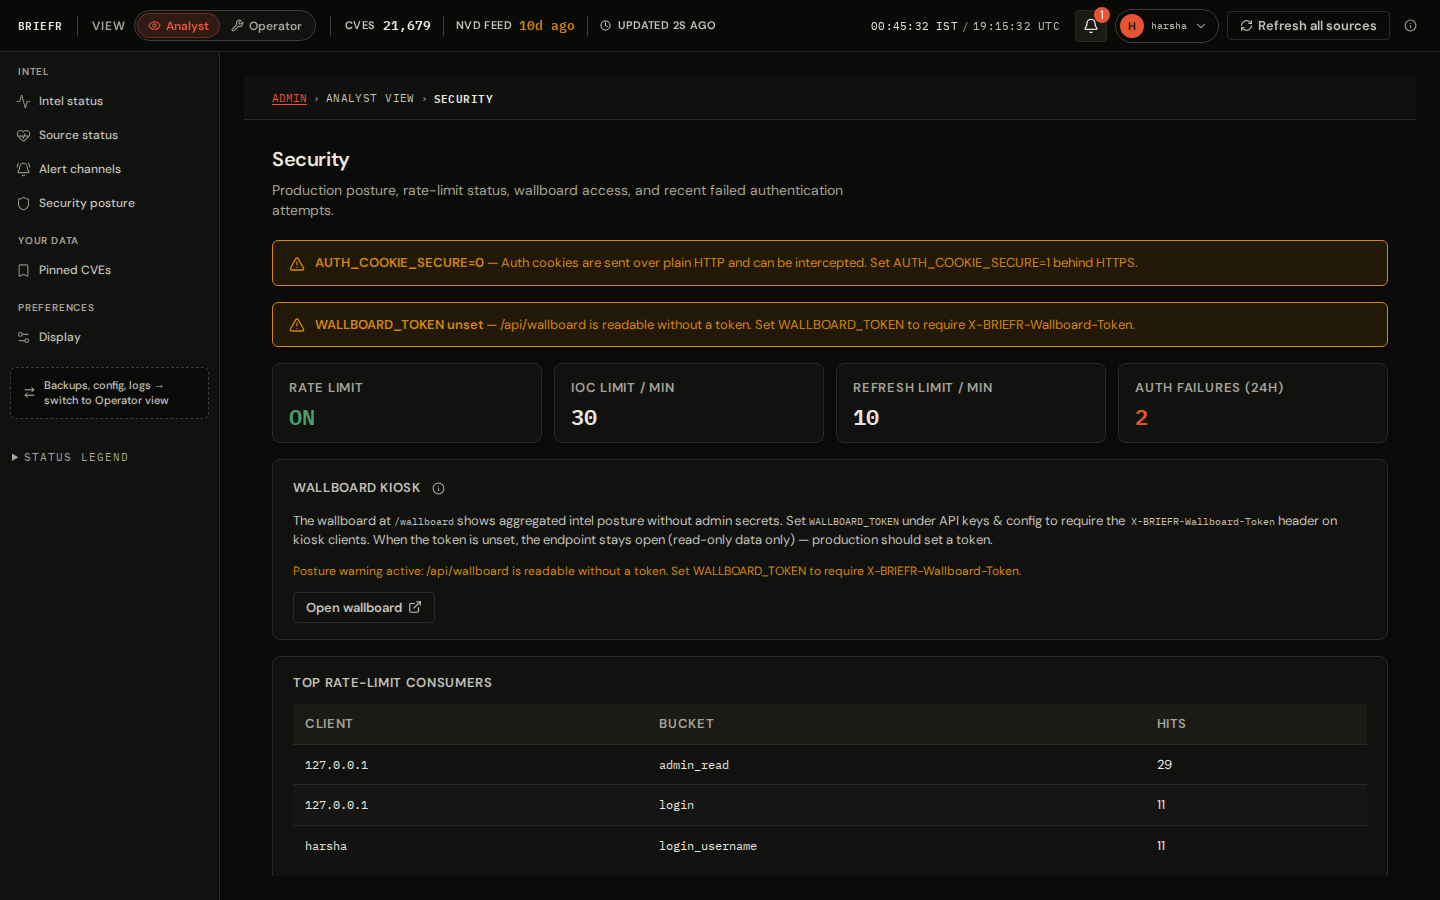
<p align="center"> <img src="https://assets.kitploit.com/production/public/readmes/50024/d74f8307be1b2551664bf591fe49fc5a7d001b2109119860710669db39cd97f2.png" alt="BRIEFR Morgenbrief — priorisierte CVE-Warteschlange und Heatmap" width="720"/> </p> <h1 align="center">BRIEFR</h1> <p align="center"><strong>Self-gehostete CVE-Intelligenz für Analysten, die Antworten brauchen – keinen weiteren Roh-Feed</strong></p> <p align="center"> <img alt="License: Apache-2.0" src="https://img.shields.io/badge/License-Apache--2.0-blue.svg"> <img alt="Python 3.11+" src="https://img.shields.io/badge/Python-3.11+-blue.svg"> <img alt="React 19" src="https://img.shields.io/badge/React-19.2-61DAFB.svg?logo=react&logoColor=white"> <img alt="PostgreSQL 16" src="https://img.shields.io/badge/PostgreSQL-16-336791.svg?logo=postgresql&logoColor=white"> <img alt="Self-hosted" src="https://img.shields.io/badge/Self--hosted-yes-success.svg"> </p> <p align="center"> <a href="https://briefrdemo.projectjupiter.in">Live-Demo</a> · <a href="https://docs.projectjupiter.in">Dokumentation</a> · <a href="#quick-start">Schnellstart</a> · <a href="#screenshots">Screenshots</a> </p> --- ## Was ist BRIEFR? BRIEFR ist ein **self-gehostetes CVE-Intelligence-Dashboard**. Es zieht öffentliche Schwachstellen- und Bedrohungs-Feeds in **Ihre** PostgreSQL-Datenbank und bietet Ihnen dann eine Dark-Mode-Oberfläche, um diese durchzuarbeiten: Morgenbrief, durchsuchbarer Feed, IOC-Abfrage, Untersuchungsgraph, Advisories und Detection-Tooling. Sie klicken sich nicht bei jedem Seitenaufruf durch NVD. Scheduler synchronisieren Upstream-Quellen nach Zeitplan; die UI liest, was bereits lokal gespeichert ist. --- ## Warum BRIEFR? - **Zeit bei der Triage sparen** — Operative Priorität (P1–P4), Bedrohungsscore und Stack-Relevanz heben hervor, was zuerst wichtig ist, statt einer flachen Schweregrad-Sortierung. - **Ein Ort zum Arbeiten** — Brief, Feed, Detail-Drawer, IOC-Anreicherung, gespeicherter Intel-Graph und Forge-Hunt-Packs teilen dieselbe Sitzung und Watchlist. - **Nachvollziehbare Bewertung** — Regelbasierte Priorisierung und Korrelation; optionale LLM-Erzählung an den Rändern, keine Black-Box-Risikozahl. - **Detection-Ausgabe** — Sigma, SIEM-Snippets und YARA aus einem lokalen SigmaHQ-Spiegel plus BRIEFR-Klassenvorlagen, die an CWE/ATT&CK-Kontext gebunden sind. - **Ihre Daten bleiben Ihre** — Self-gehostetes Postgres, Apache 2.0, keine Vendor-SaaS-Bindung. --- ## Für wen ist es gedacht? - **SOC- und Schwachstellenanalysten**, die eine tägliche Warteschlange und tiefen CVE-Kontext benötigen - **Detection-Engineers**, die CVEs auf ATT&CK abbilden und Hunt-Inhalte exportieren - **Kleine Sicherheitsteams**, die ein Tool statt fünf Browser-Tabs und Tabellenkalkulationen wollen - **Betreiber**, die Postgres-Backups, Scheduler-Health und API-Key-Verwaltung auf eigener Infrastruktur benötigen Kein Scanner- oder ASM-Produkt — BRIEFR priorisiert **bekannte CVEs** gegen Ihren Stack; es entdeckt keine Assets in Ihrem Netzwerk. --- ## Was Sie bekommen | Bereich | Was er tut | |------|----------------| | **BRIEF** | Morgen-Warteschlange — KEV bald fällig, EPSS-Bewegungen, Stack-Treffer | | **FEED** | Vollständige CVE-Liste, Filter, Hybridsuche, Export | | **IOC LOOKUP** | VirusTotal, AbuseIPDB, GreyNoise, OTX und mehr (mit Ihren API-Keys) | | **INVESTIGATE** | Gespeicherter Intel-Graph — CVE/IOC/Technik suchen, schwenken/zoomen, Hops erweitern | | **ADVISORIES & INTEL** | Schlagzeilen, CISA-Advisories, MITRE-ATLAS-Fallstudien | | **FORGE** | MITRE-ATT&CK-Abdeckungskarte und Hunt-Pack-Generierung | | **Admin** | Feeds, Backups, Webhooks, KI-Betrieb, Wallboard-Kiosk | **Ohne Installation ausprobieren:** [briefrdemo.projectjupiter.in](https://briefrdemo.projectjupiter.in) — dieselbe Analysten-Shell über Fixture-Daten. --- ## Wie Daten zu Ihnen gelangen 1. **Ingest** — Hintergrundjobs synchronisieren NVD, CISA KEV, EPSS, MITRE, OTX, RSS und andere Quellen in PostgreSQL (unter Beachtung der Rate-Limits jedes Anbieters). 2. **Speichern** — CVE-Zeilen, Anreicherungs-Spiegel, Korrelations-Artefakte und optionale pgvector-Embeddings leben in Ihrer Datenbank. 3. **Arbeiten** — Die React-UI liest aus Postgres. IOC-Abfragen und optionale LLM-Aufgaben rufen ausgehende APIs nur auf, wenn Sie es anfordern. 4. **Betreiben** — Admin-Oberflächen zeigen Feed-Frische, Scheduler-Jobs, Backups und API-Key-Health. Für Architektur-Tiefe siehe [So funktioniert es](https://github.com/soldier0x0/briefr/blob/main/docs/HOW_IT_WORKS.md) und [Systemdesign](https://github.com/soldier0x0/briefr/blob/main/docs/SYSTEM_DESIGN.md). --- ## Schnellstart **Lokaler Test** (SQLite-Fallback — gut für einen ersten Blick): ```bash git clone https://github.com/Soldier0x0/briefr.git && cd briefr cd backend && python3 -m venv .venv && source .venv/bin/activate pip install -r requirements-dev.txt && cp .env.example .env DATABASE_URL="" BRIEFR_REQUIRE_POSTGRES=0 uvicorn main:app --host 0.0.0.0 --port 8000 ``` ```bash cd ../frontend && npm install && npm run dev # http://localhost:5173 ``` Öffnen Sie die UI und schließen Sie die Ersteinrichtung als Admin ab. **Produktionspfad** — PostgreSQL 16 + **pgvector** (`pgvector/pgvector:pg16`), dann das Installationsskript: ```bash # Nachdem Postgres läuft — siehe docs/SELF_HOST.md §3 bash deploy/briefr-install.sh curl -s http://127.0.0.1:8000/api/health | python3 -m json.tool ``` | Anleitung | Verwenden, wenn | |-------|----------| | [SELF_HOST.md](https://github.com/soldier0x0/briefr/blob/main/docs/SELF_HOST.md) | Vollständige Installation — Dev-Postgres, Produktions-Debian/nginx, Docker-Hinweise | | [POSTGRES.md](https://github.com/soldier0x0/briefr/blob/main/docs/POSTGRES.md) | Backups, Wiederherstellung, pgvector-Upgrade | | [USE.md](https://github.com/soldier0x0/briefr/blob/main/docs/USE.md) | Analysten-Tabs und Workflows | | [TROUBLESHOOTING.md](https://github.com/soldier0x0/briefr/blob/main/docs/TROUBLESHOOTING.md) | Etwas ist kaputt | Online-Dokumentation: [docs.projectjupiter.in](https://docs.projectjupiter.in) --- ## Screenshots Aus einer self-gehosteten Bereitstellung (Dark-Theme, BRIEFR-Akzent `#e85533`). <table> <tr> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/d74f8307be1b2551664bf591fe49fc5a7d001b2109119860710669db39cd97f2.png" alt="BRIEF-Tab" width="360" /><br><sub>BRIEF</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/49de99aecd60c08fe50e023fbf7ff2069b641a52b99e1d034d35bea0fceaad12.png" alt="FEED-Tab" width="360" /><br><sub>FEED</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/ecb17a3ceaa150f8b62d0bd7b0e0395ddb4561e92999d73b5eb7c16d602e86e6.png" alt="CVE-Detail-Drawer" width="360" /><br><sub>CVE-Detail</sub></td> </tr> <tr> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/investigate.png" alt="INVESTIGATE-Graph" width="360" /><br><sub>INVESTIGATE</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/5f863e0bec74820a3452f2d9d768c5d691d80815f0b11d1cf83f087e719322d9.png" alt="IOC LOOKUP" width="360" /><br><sub>IOC LOOKUP</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/advisories-intel.png" alt="Advisories und Intel" width="360" /><br><sub>Advisories & Intel</sub></td> </tr> <tr> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/forge.png" alt="FORGE MITRE-Abdeckung und Hunt-Packs" width="360" /><br><sub>FORGE</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/admin-analyst.png" alt="Admin-Analystenansicht" width="360" /><br><sub>Admin · Analyst</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/admin-operator.png" alt="Admin-Betreiberansicht" width="360" /><br><sub>Admin · Betreiber</sub></td> </tr> </table> --- ## Dokumentation | Ich möchte… | Dokument | |------------|-----| | Installieren | [SELF_HOST.md](https://github.com/soldier0x0/briefr/blob/main/docs/SELF_HOST.md) | | Die UI nutzen | [USE.md](https://github.com/soldier0x0/briefr/blob/main/docs/USE.md) | | Ein Problem beheben | [TROUBLESHOOTING.md](https://github.com/soldier0x0/briefr/blob/main/docs/TROUBLESHOOTING.md) | | API-Vertrag | [API_REFERENCE.md](https://github.com/soldier0x0/briefr/blob/main/docs/API_REFERENCE.md) | | Was enthalten ist | [PRODUCT_STATUS.md](https://github.com/soldier0x0/briefr/blob/main/docs/PRODUCT_STATUS.md) | | Beitragen | [CONTRIBUTING.md](https://github.com/soldier0x0/briefr/blob/main/CONTRIBUTING.md) | --- ## Lizenz Apache License 2.0 — siehe [LICENSE](https://github.com/soldier0x0/briefr/blob/main/LICENSE). Sicherheitsmeldungen: [SECURITY.md](https://github.com/soldier0x0/briefr/blob/main/SECURITY.md). Copyright © 2026 Sai Harsha Vardhan.

