
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Obscura — Threat-Hunter- und Attack-Surface-Management-Plattform Ein einzelnes statisches Go-Binary für passive und halb-offensive Aufklärung, Korrelation, Risikobewertung und kontinuierliche Überwachung. | Kitploit
Tools/GitHubGitHub/security-life-org/obscura
DefensivwerkzeugeOSINT (Open-Source-Intelligence)AufklärungPort-ScanningSchwachstellenanalyseInformationsbeschaffungBedrohungsanalyseSubdomain-EnumerationDNS-Analyse
GitHubsecurity-life-org/obscura

Obscura

Threat-Hunter- und Attack-Surface-Management-Plattform Ein einzelnes statisches Go-Binary für passive und halb-offensive Aufklärung, Korrelation, Risikobewertung und kontinuierliche Überwachung.

1114vor 4 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Repository anzeigenWebseite
Teilen

Obscura Scan

Obscura Scan

Threat-Hunter- & Attack-Surface-Management-Plattform
Ein einzelnes statisches Go-Binary für passive & semi-offensive Reconnaissance, Korrelation, Risikobewertung und kontinuierliche Überwachung.

version go cgo modules license keys


Inhaltsverzeichnis

  • Was ist Obscura Scan?
  • Highlights
  • Schnellstart
  • Screenshots
  • Dokumentation
  • Architektur
  • Sicherheit & verantwortungsvolle Nutzung
  • Lizenz
  • Links

Was ist Obscura Scan?

Obscura Scan ist eine Attack-Surface-Management- und OSINT/Recon-Plattform, die du als ein einziges statisches Binary betreibst — kein Python, kein virtualenv, keine Systembibliotheken, kein Datenbankserver. Richte es auf eine Domain, URL oder IP und es führt Dutzende Recon-Module gleichzeitig aus, korreliert die Ergebnisse, bewertet das Risiko, reichert sie optional mit einem LLM an und stellt alles über eine saubere Web-UI + REST-API mit Live-Fortschritts-Streaming bereit.

Es ist die Go-Neuimplementierung der Plattform, die intern früher als AEGIS bekannt war, neu architekturiert für Geschwindigkeit, Sicherheit und Single-File-Deployment.

Der Großteil des Nutzens benötigt keine API-Schlüssel. 43 der 50 Module sind vollständig eigenständig — sie kommunizieren direkt mit dem Ziel sowie über die DNS/TLS/HTTP-Protokolle. Obscura Scan läuft mit null konfigurierten Schlüsseln; schlüsselgebundene Module werden einfach mit einer Begründung übersprungen.
Obscura

Highlights

  • 🧩 50 Recon-/Intel-/Analyse-Module — DNS, TLS, Zertifikate, Subdomains, Takeover-Erkennung, JS-Endpoint-/Secret-Extraktion, Source-Map-Erkennung, Typosquatting, JARM, Cipher-Auditing, Cloud-Bucket-Hunting, E-Mail-Auth-Posture und mehr.
  • 🔒 Von Grund auf SSRF-gehärtet — jede ausgehende Anfrage läuft über einen abgesicherten Dialer, der die aufgelöste IP zur Verbindungszeit erneut validiert (vereitelt DNS-Rebinding & Redirect-Bypass). Standardmäßig verweigert für private/Loopback-/Metadaten-Bereiche.
  • ⚡ Echte Parallel-Engine — begrenzter Worker-Pool, Abhängigkeits-DAG, Panic-Isolation pro Modul, Context-Cancellation, Ergebnis-Caching.
  • 📊 Risk-Scoring + ML — ein eigenständiger IsolationForest und ein transparenter, konfidenzgewichteter Scorer verwandeln Findings in einen Risikoscore von 0–100. Jedes Finding trägt eine Konfidenz (confirmed/firm/tentative); der Score wird durch das schlechteste bestätigte Finding verankert und nur durch die Menge leicht beeinflusst, sodass eine Flut von Heuristiken mit geringer Konfidenz die Anzeige nicht auf 100 festnageln kann. Modulübergreifende Deduplizierung und Ein-Klick-Unterdrückung von False Positives halten den Report signaldicht.
  • 🤖 KI-Copilot — Multi-Provider (Gemini → OpenAI → Anthropic) mit stets aktivem offline regelbasiertem Fallback. Schlägt niemals hart fehl.
  • 🗺️ Attack-Surface-Graph — interaktive Beziehungskarte Ziel → Subdomain → IP → ASN → Zertifikatsaussteller.
  • 🔁 Kontinuierliches Monitoring — plane ein Ziel, erhalte Alerts, wenn neue Findings auftauchen (Slack / Discord / Teams / Telegram).
  • 🚀 Kampagnen — scanne viele Ziele gleichzeitig und aggregiere sie in einem Dashboard.
  • 🎛️ Profile — Ein-Klick-Scan-Templates für Quick / Full / Bug Bounty / Compliance.
  • 📤 8 Exportformate — JSON, CSV, STIX 2.1, Splunk-CIM, QRadar-LEEF, Elastic-ECS, PDF, DOCX.
  • 🛡️ Enterprise-Kontrollen — optionale Bearer-Token-API-Auth, Rate-Limiting pro IP, Audit-Log.
  • 📈 Observability — Prometheus /metrics, strukturiertes Logging, Graceful Shutdown.

Schnellstart

# 1. Get it (see Installation for binaries / Docker)
git clone https://github.com/security-life-org/Obscura.git
cd Obscura
make build            # -> bin/obscura  (CGO_ENABLED=0, pure Go)

# 2. Run it (every config value is optional)
./bin/obscura

# 3. Open the UI
#    http://127.0.0.1:8080

Geben Sie dann ein Ziel ein (z. B. example.com), wählen Sie ein Profil und klicken Sie auf Start Scan. Die Ergebnisse werden als lesbarer Bericht dargestellt — Risikoanzeige, Befunde, Tabellen pro Modul — nicht als rohes JSON.

./bin/obscura --version          # build info
./bin/obscura --allow-internal   # permit private/loopback targets (authorized internal use)
Screenshots

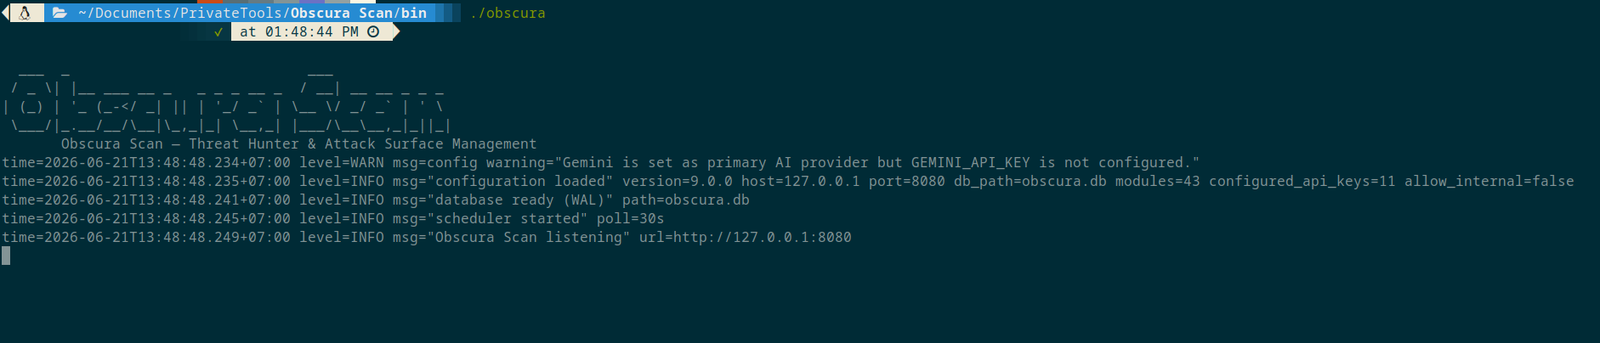
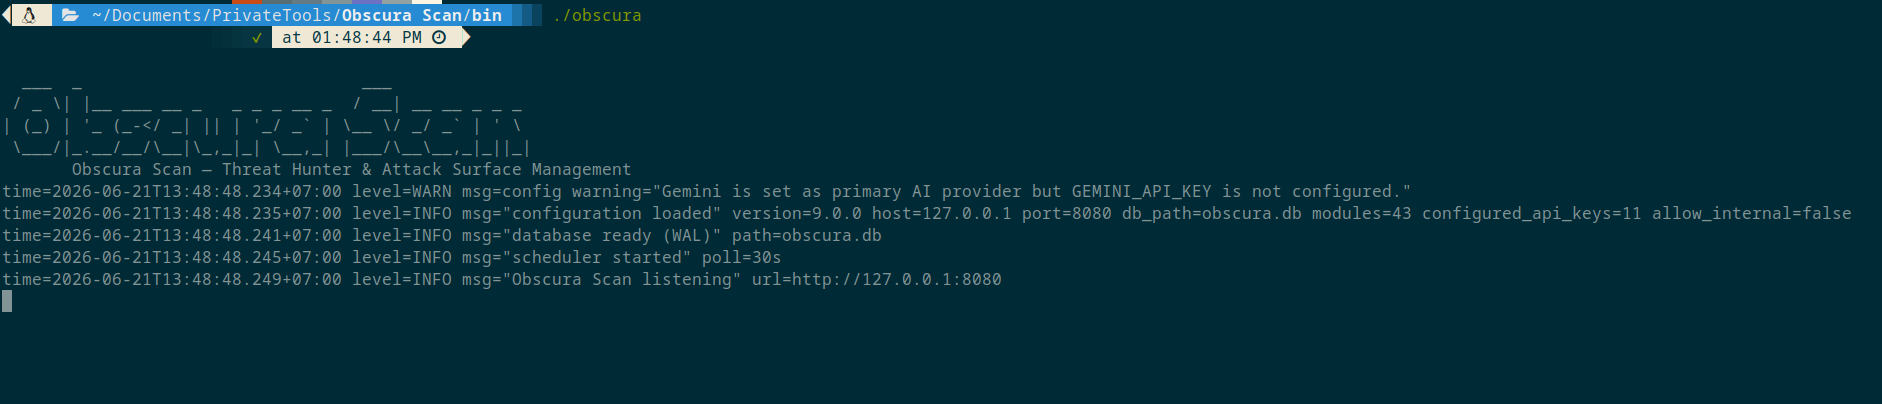
CLI-Start

CLI-Start — ASCII-Banner, Konfiguration geladen, Server lauscht

🖼️ Alle Screenshots anzeigen (Dashboard, Scan-Fortschritt, Geplant, Kampagnen, Module, Einstellungen, Health-API)

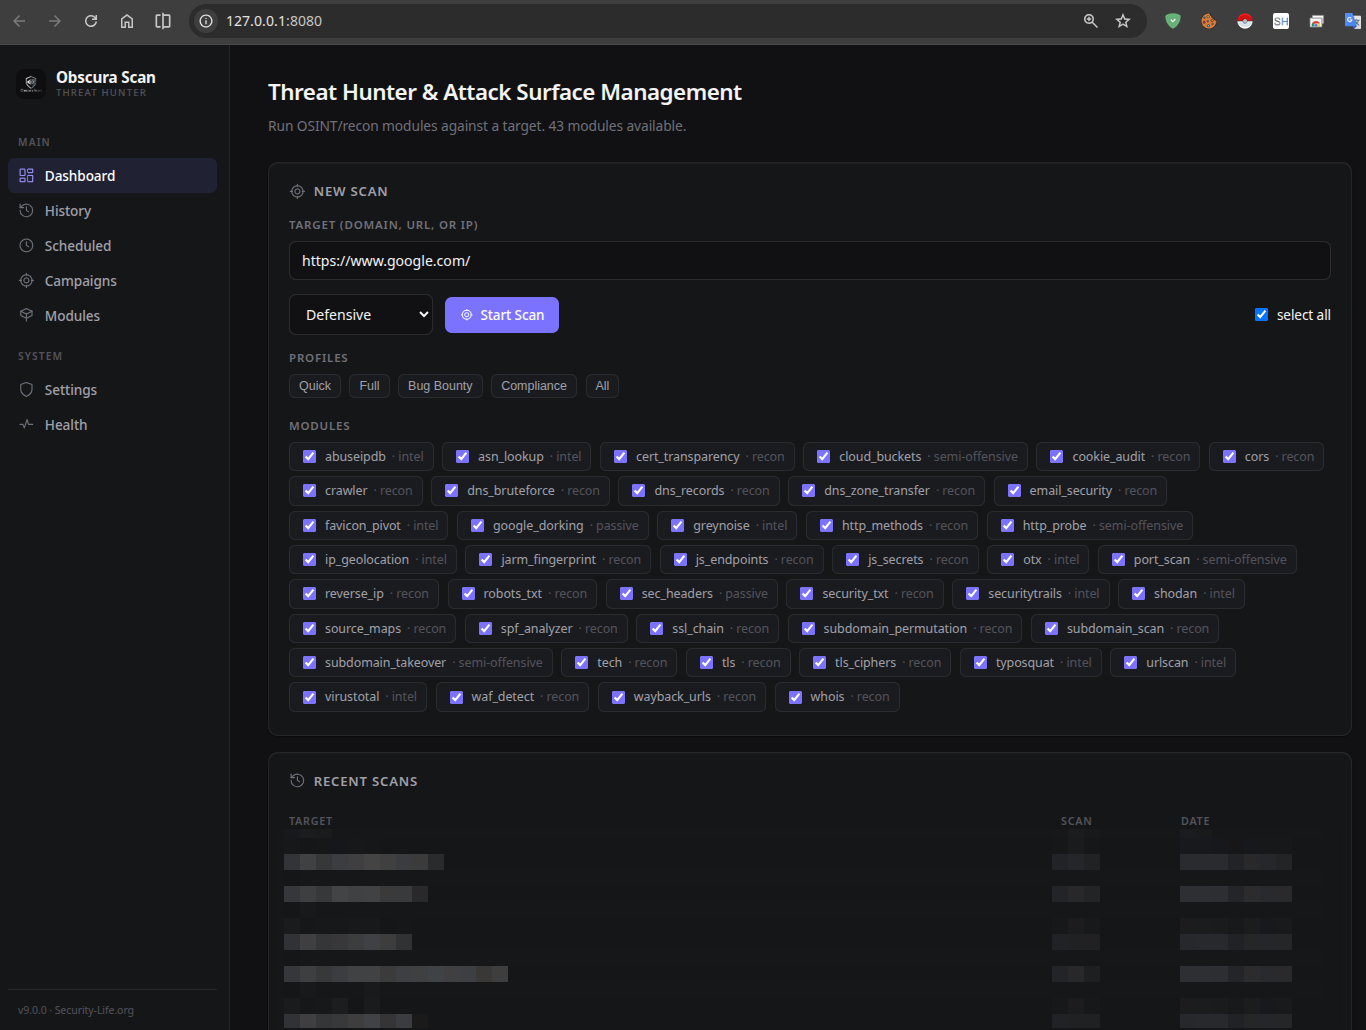
Dashboard — Neuer Scan

Dashboard — Zieleingabe, Profilauswahl, 43 Modul-Checkboxen, letzte Scans

Scan-Fortschritt (Live-SSE)

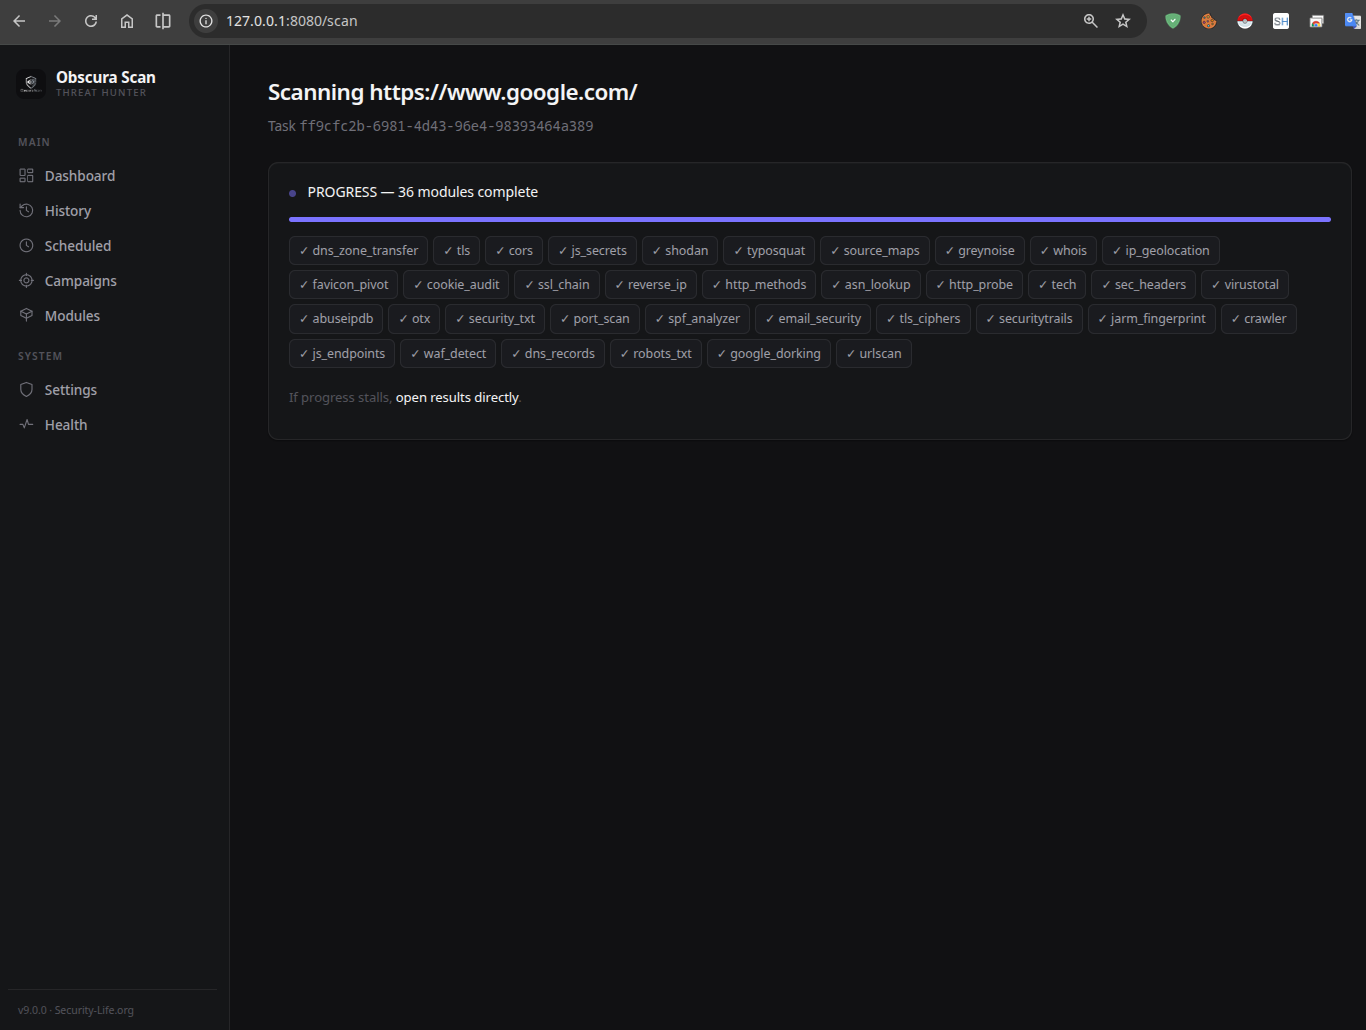
Live-Scan-Fortschritt — 36 Module abgeschlossen mit Echtzeit-Status-Badges

Geplante Scans

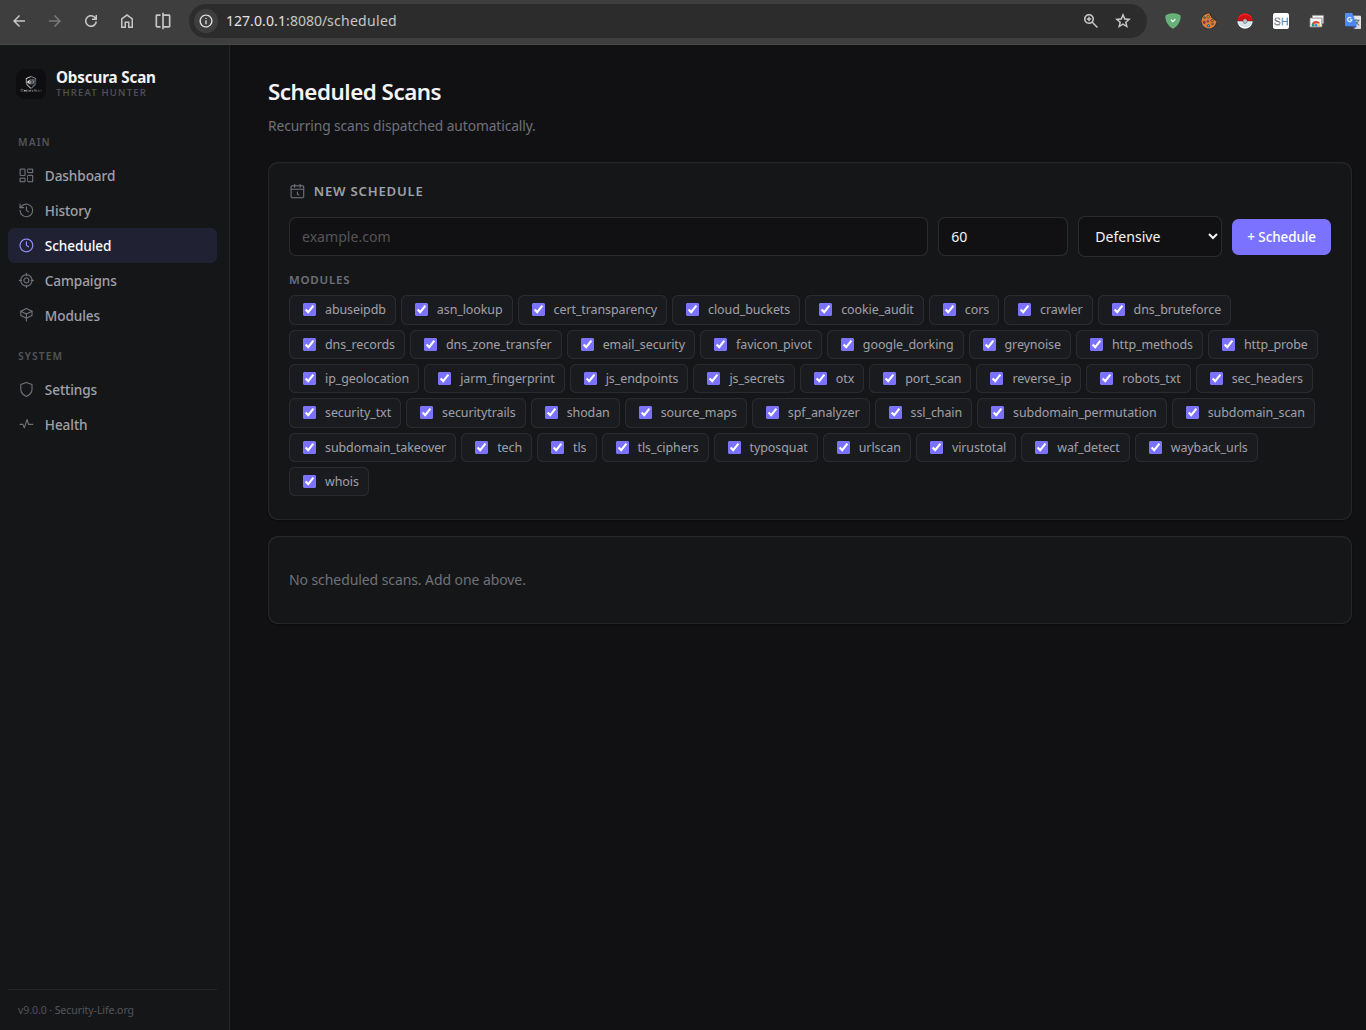
Geplante Scans — wiederkehrende Scan-Zeitpläne mit Modulauswahl erstellen

Kampagnen

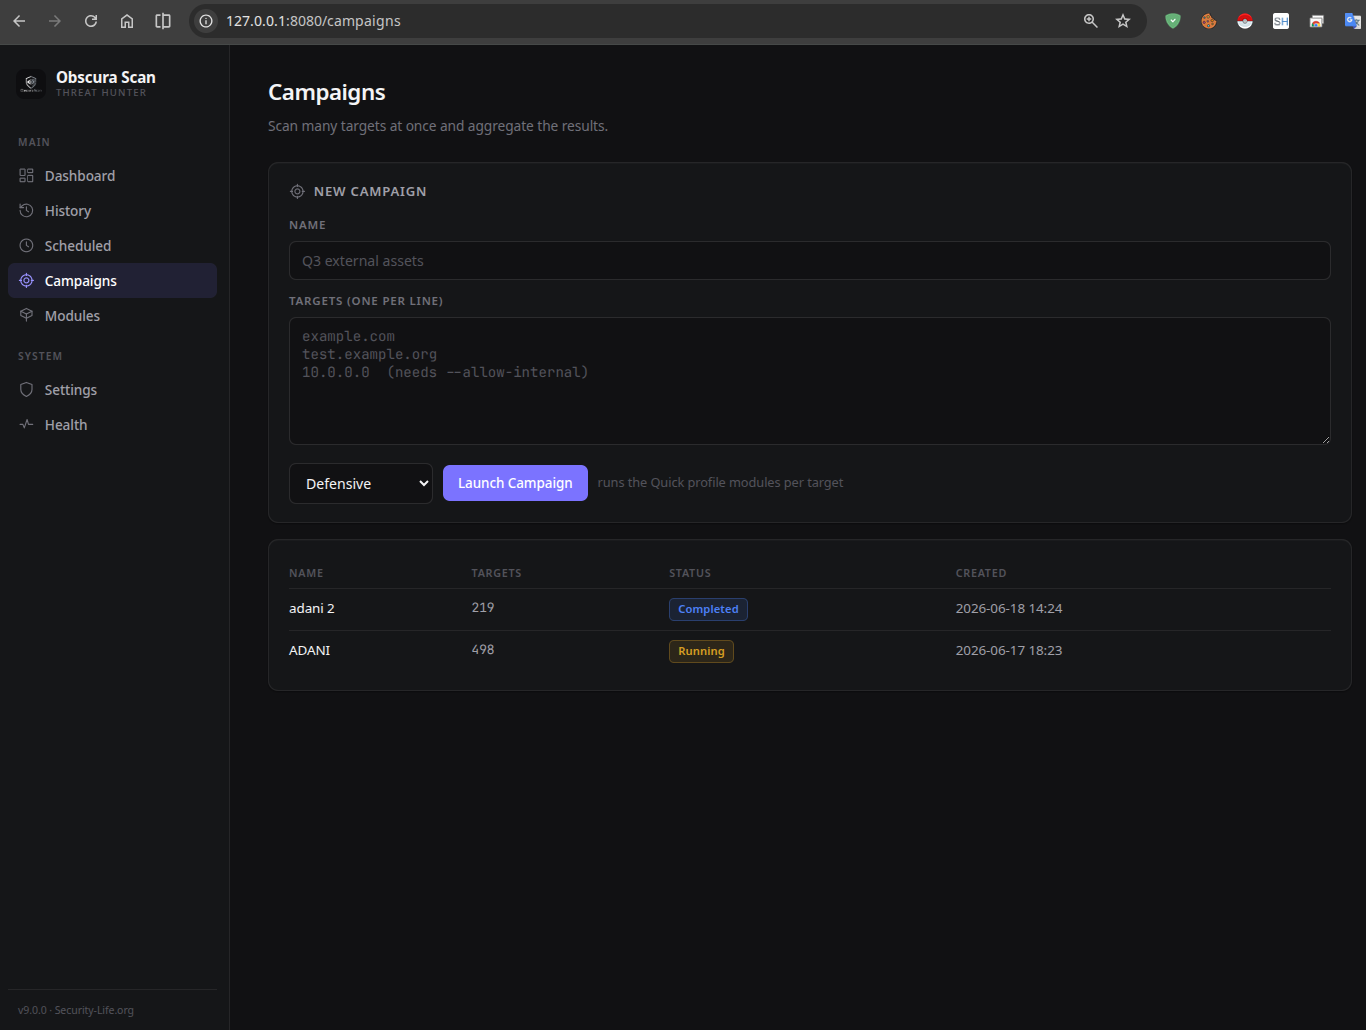
Kampagnen — Multi-Target-Scanning mit aggregierten Ergebnissen

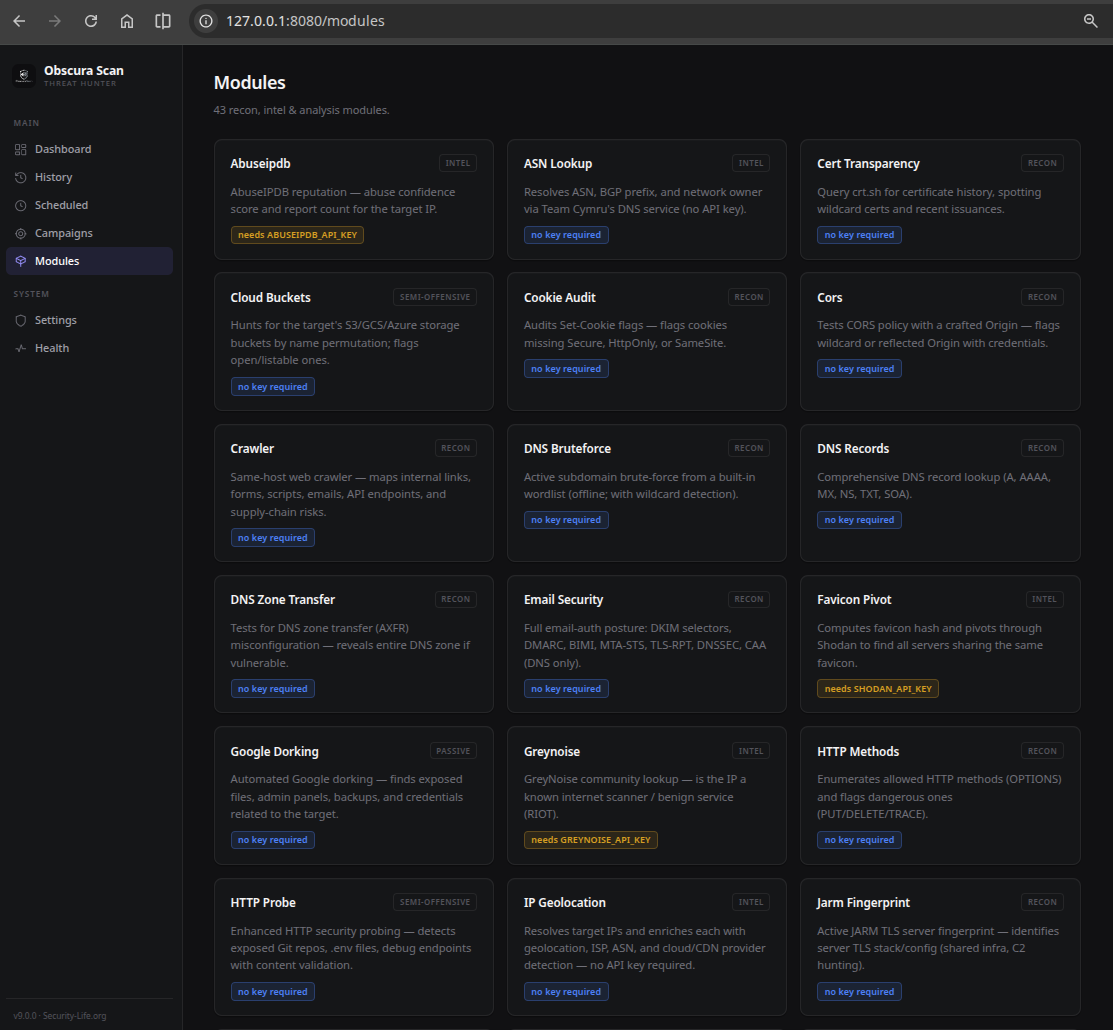
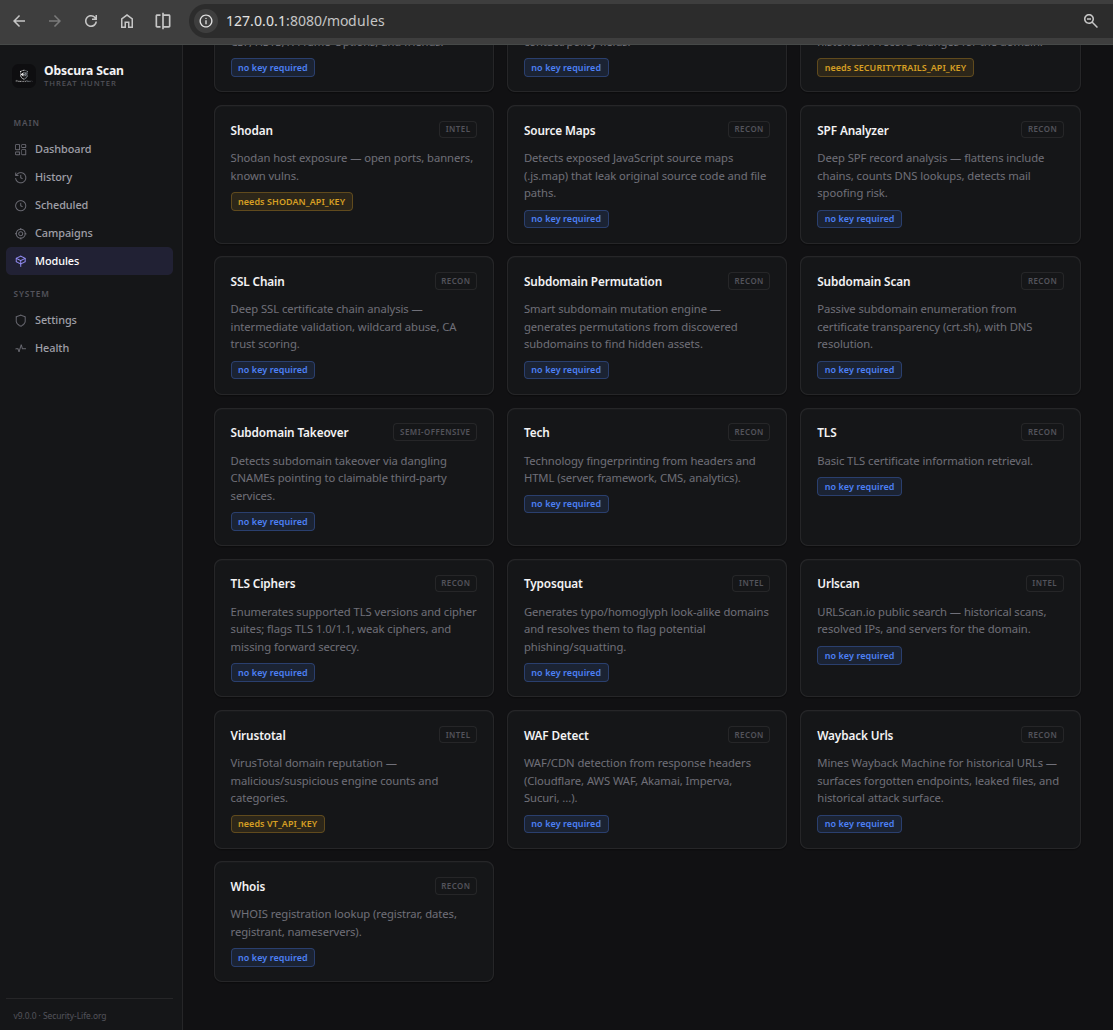
Modul-Katalog

Modul-Katalog — 50 Recon-, Intel- & Analyse-Module mit Beschreibungen und Schlüsselanforderungen (1/2)

Modul-Katalog fortgesetzt — verbleibende Module (2/2)

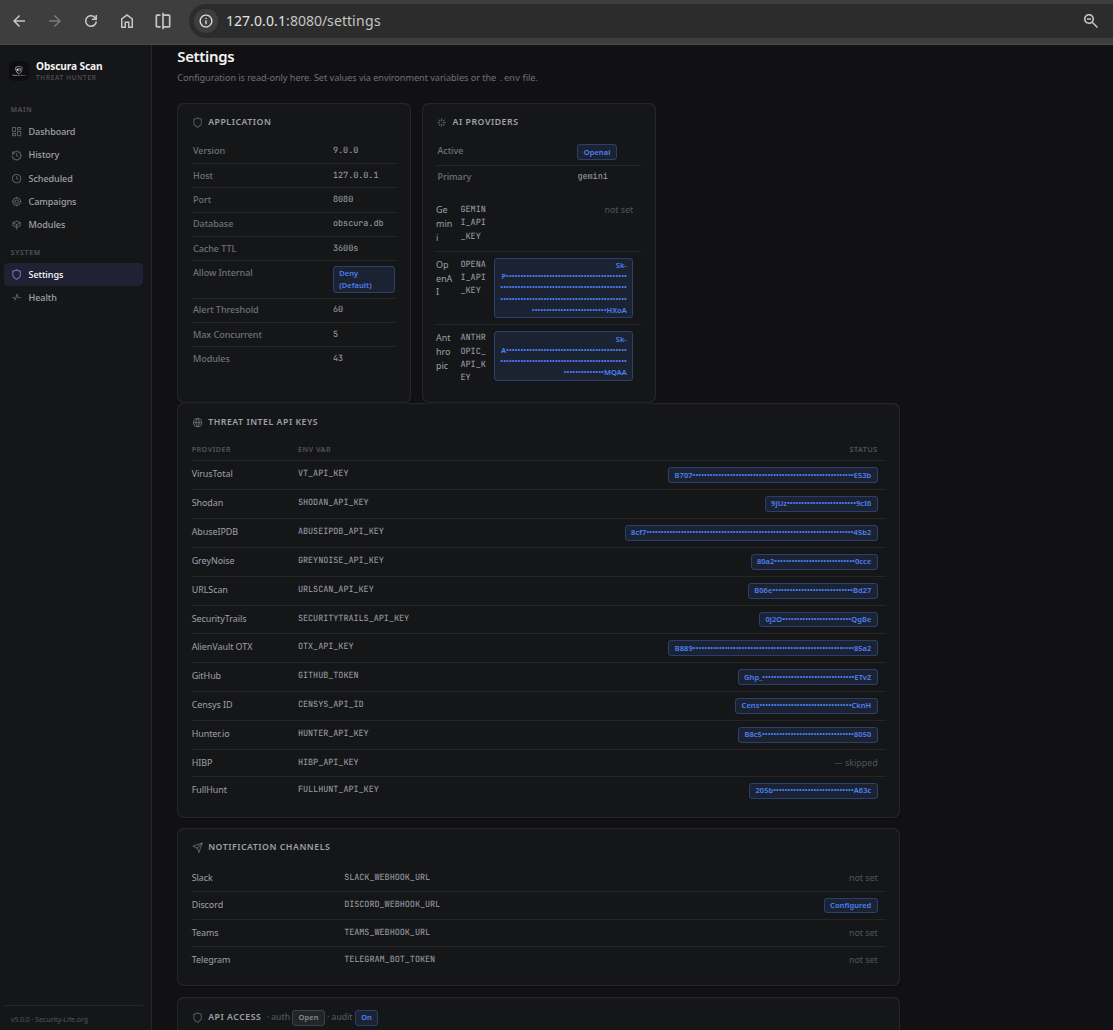
Einstellungen

Einstellungen — Anwendungskonfiguration, KI-Anbieter, Threat-Intel-API-Schlüssel, Benachrichtigungskanäle

Health-API

Tool herunterladen