
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
BloodSOCer — Aggregiert MITRE ATT&CK-, Sigma- und Atomic-Red-Team-Daten in BloodHound-Graphen, damit SOC-Analysten die Erkennungsabdeckung abbilden, Lücken identifizieren und Vorfälle mit Cypher-Abfragen untersuchen können. | Kitploit
Tools/GitHubGitHub/scoubi/bloodsocer
DefensivwerkzeugeBedrohungsfeeds & AggregatorenBedrohungsanalyseIncident Response
GitHubscoubi/bloodsocer

BloodSOCer

Aggregiert MITRE ATT&CK-, Sigma- und Atomic-Red-Team-Daten in BloodHound-Graphen, damit SOC-Analysten die Erkennungsabdeckung abbilden, Lücken identifizieren und Vorfälle mit Cypher-Abfragen untersuchen können.

Repository anzeigen
61722vor 9 MonatenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

BloodSOCer

BloodSOCer Logo

BloodSOCer ist ein Python-Automatisierungstool, das Threat-Intelligence-Daten aus mehreren Quellen (Mitre ATT&CK, Sigma-Regeln, Atomic Red Team) aggregiert und JSON-Dateien erzeugt, die im OpenGraph-Format in BloodHound importiert werden können. BloodSOCer kann die Dateien auch in BloodHound hochladen und die Symbole für die benutzerdefinierten Objekte festlegen, sofern in der Konfiguration API-Tokens definiert sind. Sicherheitsanalysten können die Daten dann aus jedem Blickwinkel visualisieren; einige Cypher-Abfragen werden mitgeliefert, um den Einstieg zu erleichtern.

Ziele

Die Idee hinter diesem Projekt ist es, dem SOC zu helfen, seine Abdeckung des Mitre-ATT&CK-Frameworks zu kartieren und bei der Incident Response schnell zu erkennen, wo es möglicherweise blinde Flecken gibt. Idealerweise würde das SOC seine eigenen Detections abbilden und nicht die „vorgefertigten" von Sigma. Versteht mich nicht falsch, Sigma ist eines meiner liebsten Open-Source-Projekte, aber die meisten Detections eignen sich besser für Kontext/Anreicherung oder erzeugen Threat-Hunting-Hinweise, als dass sie verwertbare Tickets erzeugen.

Als ich in einem SOC war, versuchten wir oft zu zeigen, wie unsere Detections auf das ATT&CK-Framework abbilden. Ich fand, dass ein Graph wie bei BloodHound dafür großartig wäre, also habe ich dieses Projekt gebaut, in der Hoffnung, dass es meinen Blue-Team-Kollegen hilft, ihre Abdeckung zu visualisieren und zu sehen, wie die verschiedenen Teile miteinander verknüpft sind.

Mit der Aufnahme von ART ist es auch möglich zu sehen, welche TTPs einfach zu testen sind und welche nicht ohne Weiteres getestet werden können.

Ich empfehle nachdrücklich, Sigma-Regeln und ART an das ursprüngliche Projekt zurückzugeben, wenn ihr Detections/Tests für eine TTP erstellt, für die es noch keine gibt.

Funktionen

  • SigmaHound: Sigma-Erkennungsregeln abrufen und verarbeiten
  • ARTHound: Atomic Red Team (ART)-Tests abrufen und verarbeiten
  • Icons definieren: BloodHound-Symbole für Bedrohungsakteure und Techniken anpassen
  • Gespeicherte Abfragen: Gebündelte Cypher-Abfragen über UL-Cyphers.py oder --setup in BloodHound importieren
  • Stapel-Upload: Erzeugte JSON-Graphen mit automatischer Ingest-Auslösung in BloodHound hochladen
  • Nur Hochladen: Wenn du die Dateien bereits hast, aber in eine neue BloodHound-Instanz importieren möchtest oder die Datenbank geleert wurde
  • Datenbank leeren: Eine BloodHound-Instanz per API zurücksetzen, bevor ein frischer Import erfolgt
  • Setup-Helfer: Ein Flag, um Icon-Updates und Import gespeicherter Abfragen gemeinsam auszuführen
  • Ein Playbook, verknüpft mit 2 TTPs: Dies dient nur zur Veranschaulichung, wie es aussehen würde, wenn du deine IR-Playbooks auf ATT&CK abbildest und die Daten importierst
  • CLI-Schnittstelle: Einfache Kommandozeilenargumente, um einzelne oder alle Komponenten auszuführen

Voraussetzungen

  • Python 3.8+
  • Laufender BloodHound-Server (Standard: http://127.0.0.1:8080)

Optional

  • BloodHound-API-Anmeldedaten (Token-ID und Token-Key)
    • Wenn du keine API-Keys angibst, kann BloodSOCer Folgendes nicht tun:
      • Die erzeugten Daten hochladen (du kannst sie aber manuell in der UI hochladen)
      • Die benutzerdefinierten Cypher-Abfragen für dieses Projekt erstellen (du kannst sie aber manuell in der UI hochladen)
      • Benutzerdefinierte Symbole festlegen

Installation

  1. Repository klonen:

    git clone https://github.com/yourusername/BloodSOCer.git
    cd BloodSOCer
    
  2. Abhängigkeiten installieren:

    pip3 install -r requirements.txt
    
  3. API-Anmeldedaten in BloodSOCer.py konfigurieren:

    apikey = "your-api-key-here"
    apiid = "your-api-id-here"
    

Verwendung

Einfach mal machen (YOLO)

python3 BloodSOCer.py

Hilfe anzeigen

python3 BloodSOCer.py -h

Einzelne Hounds ausführen

python3 BloodSOCer.py --mitre, -m
python3 BloodSOCer.py --sigma, -s
python3 BloodSOCer.py --art, -r

Icons definieren ausführen

python3 BloodSOCer.py --define-icons, -di

Setup ausführen (Icons + Cyphers)

python3 BloodSOCer.py --setup, -st

Nur Dateien hochladen

python3 BloodSOCer.py --upload-only, -ul

Alle Hounds ausführen und Daten hochladen

python3 BloodSOCer.py --all, -a

Mehrere Operationen kombinieren

python3 BloodSOCer.py --mitre --sigma --define-icons

Alle Daten in der Datenbank löschen

python3 BloodSOCer.py --clear-db

HINWEIS: Für --define-icons und --upload-only müssen ein API-Key und ein API-Secret in BloodSOCer.py definiert sein.

Konfiguration

Bearbeite BloodSOCer.py, um Folgendes anzupassen:

  • apikey: Dein BloodHound-API-Key
  • apiid: Deine BloodHound-API-ID
  • url: BloodHound-Server-URL (Standard: http://127.0.0.1:8080)

Dateistruktur

BloodSOCer/
├── BloodSOCer.py              # Main entry point
├── MitreHound.py              # MITRE ATT&CK data fetcher
├── ARTHound.py                # Atomic Red Team data fetcher
├── SigmaHound.py              # Sigma rules data fetcher
├── Define-Icons.py            # BloodHound icon customizer
├── UL-Cyphers.py              # Upload custom Cyphers to help query ingested data
├── Cyphers/                   # Saved queries (Cypher) JSONs
├── ressources/                # Images/diagrams (Arrows graph, logo)
├── README.md                  # This file
├── requirements.txt           # Python dependencies
└── output/                    # Generated *_graph.json files

Neue Knoten und Kanten

Knoten

Dieses Projekt fügt die folgenden Knotentypen hinzu

  • TA_Group
    • Bedrohungsakteurs-Gruppe
  • Tactic
    • Mitre-ATT&CK-Taktik wie „Command and Control“
  • Technique
    • Mitre-ATT&CK-Technik wie „OS Credential Dumping“
    • Mitre-ATT&CK-Sub-Technik wie „OS Credential Dumping: LSA Secrets“
  • Tool
    • Software, die zur Durchführung eines Angriffs verwendet wird, wie „UACMe“
  • Rule
    • Sigma-Regeln zur Erkennung einer Technik oder Sub-Technik
  • ART
    • Atomic Red Team – Tests, die eine bestimmte Technik oder Sub-Technik nutzen
  • Playbook
    • Incident-Response-Playbook, wie IRP, das verwendet werden kann, wenn eine Technik von einem Angreifer erfolgreich eingesetzt wurde
    • Hinweis: Da IRP keine Zuordnung zum Mitre-ATT&CK-Framework hat, sind diese derzeit nicht implementiert

Kanten

Dieses Projekt fügt die folgenden Kanten/Beziehungen hinzu

  • Exploits
    • Ein Tool Exploits eine (Sub-)Technik
  • Uses
    • Ein Bedrohungsakteur Uses ein Tool oder eine (Sub-)Technik
  • PartOf
    • Eine Technik ist PartOf einer Taktik
  • SubTechniqueOf
    • Eine Sub-Technik ist eine SubTechniqueOf einer Technik
  • DetectedBy
    • Eine (Sub-)Technik wird DetectedBy einer Regel
  • TestedBy
    • Eine (Sub-)Technik wird TestedBy einem ART
  • InvestigateWith
    • Eine (Sub-)Technik wird InvestigateWith einem Playbook untersucht

Konzeptgraph

BloodSOCer Arrows Graph

Um die json-Datei dieses Arrows.app-Graphen herunterzuladen, klicke hier

Beispielausgabe

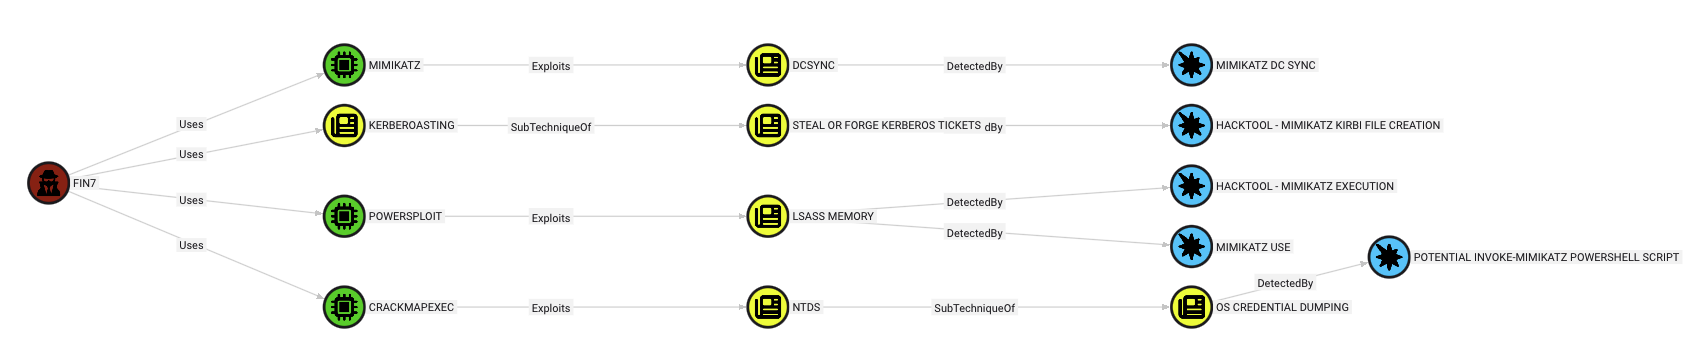
Detections für FIN7 mit Mimikatz FIN7 Mimikatz Detections

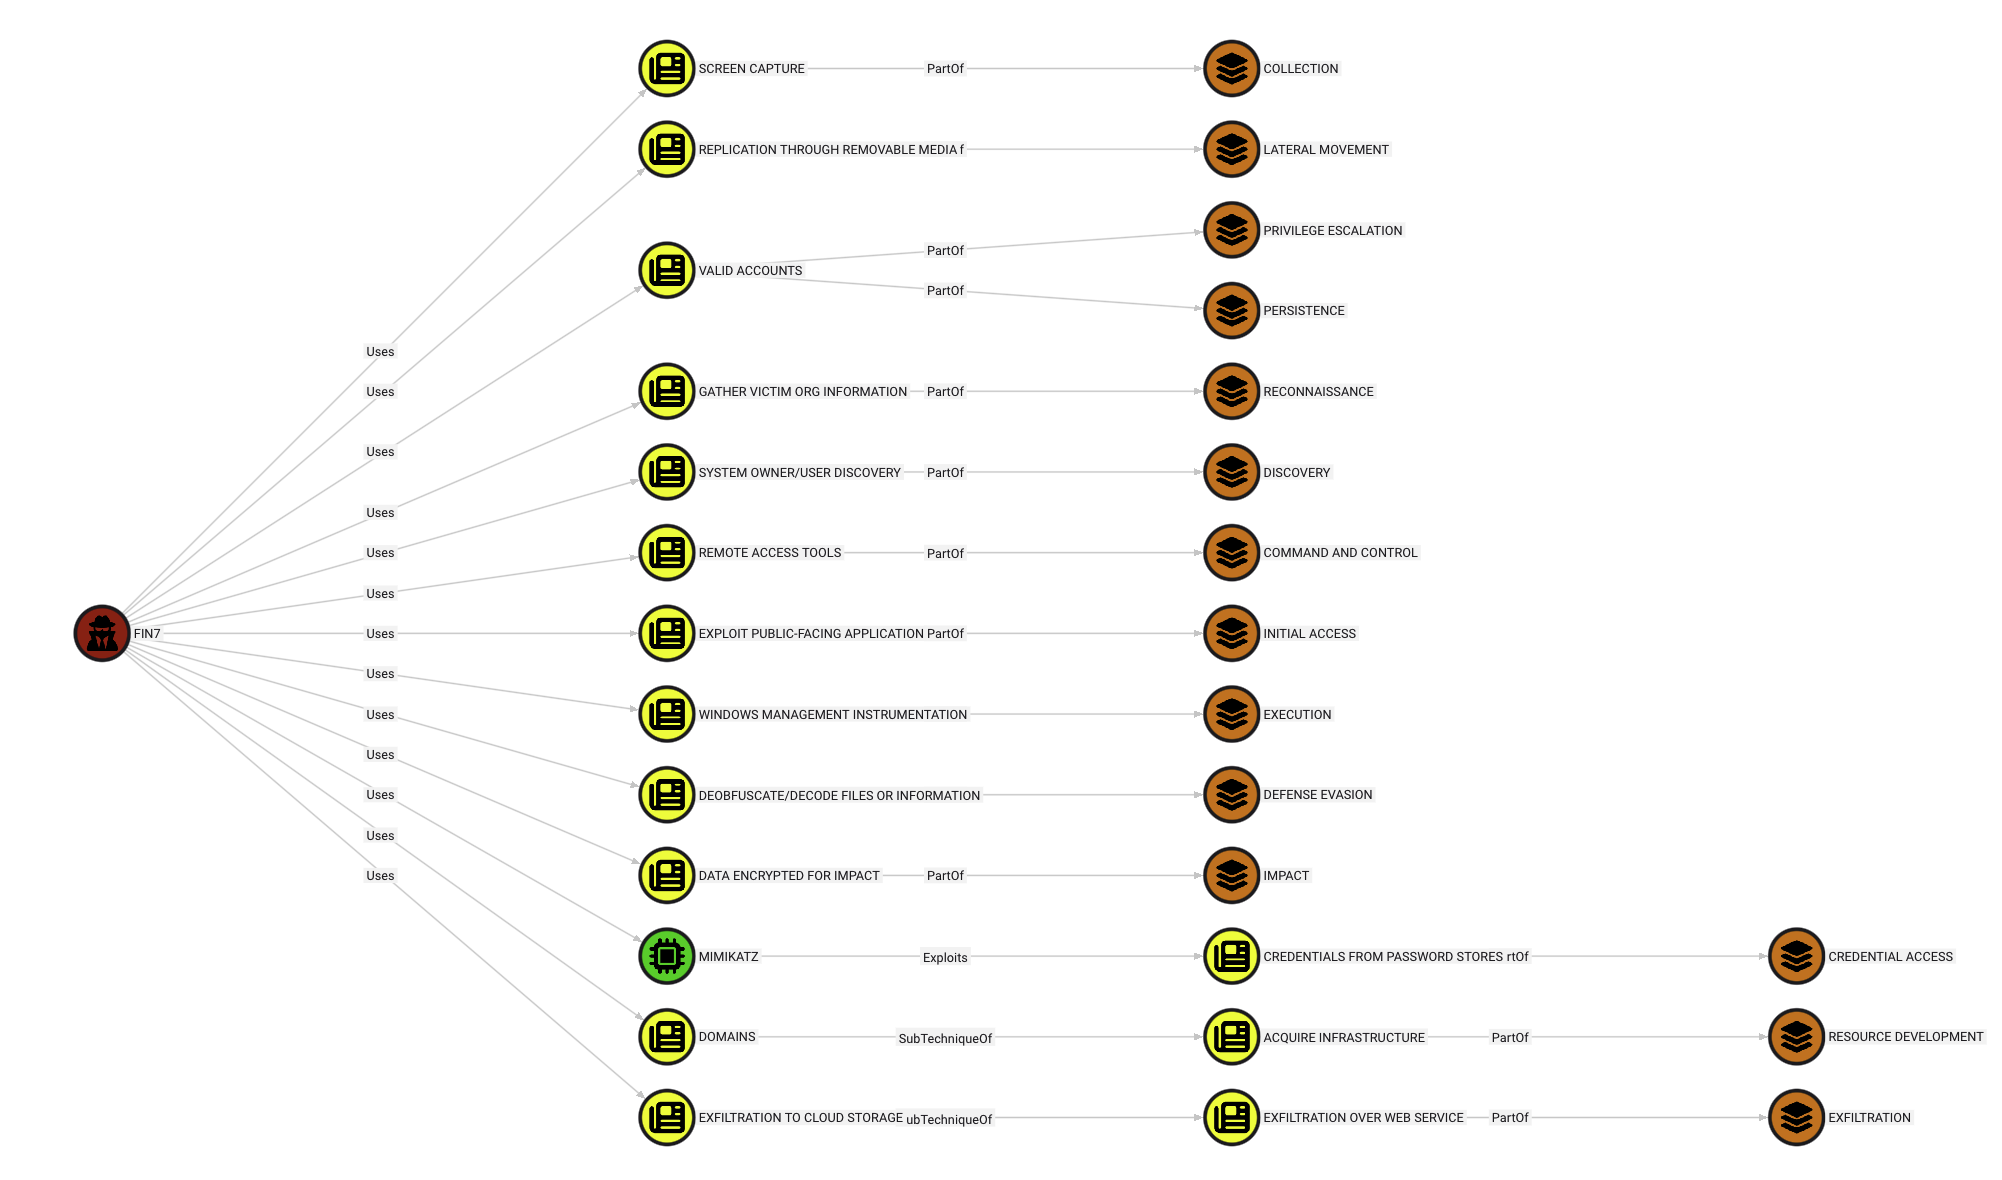
Von FIN7 verwendete Taktiken Playbooks Query

Tool herunterladen