
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
POC-of-CVE-2022-36271 — Dies ist ein funktionierender PoC für CVE-2022-36271. | Kitploit
Tools/GitHubGitHub/saumyajeetdas/poc-of-cve-2022-36271
Privilege EscalationPersistenzmechanismenSchwachstellenanalyseExploitationMalware-AnalyseBinary-Exploitation
GitHubsaumyajeetdas/poc-of-cve-2022-36271

POC-of-CVE-2022-36271

Dies ist ein funktionierender PoC für CVE-2022-36271.

Repository anzeigen
9411vor 4 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

POC-of-CVE-2022-36271

cve1

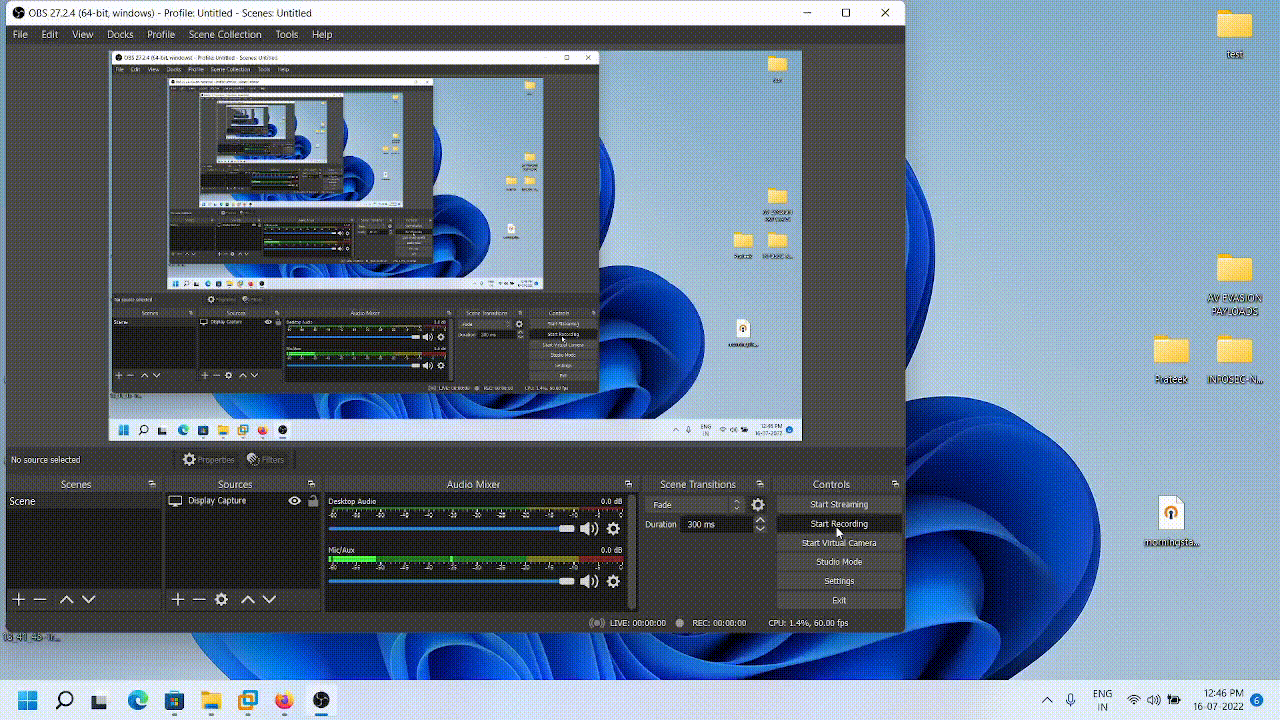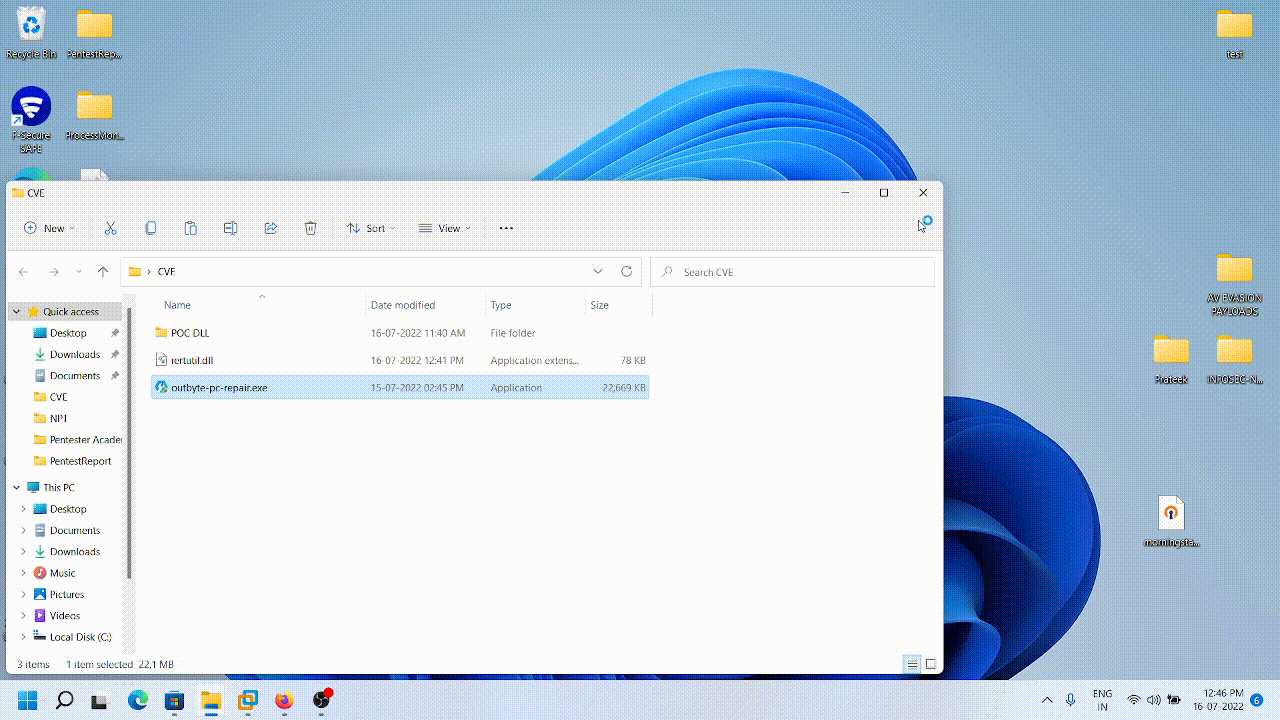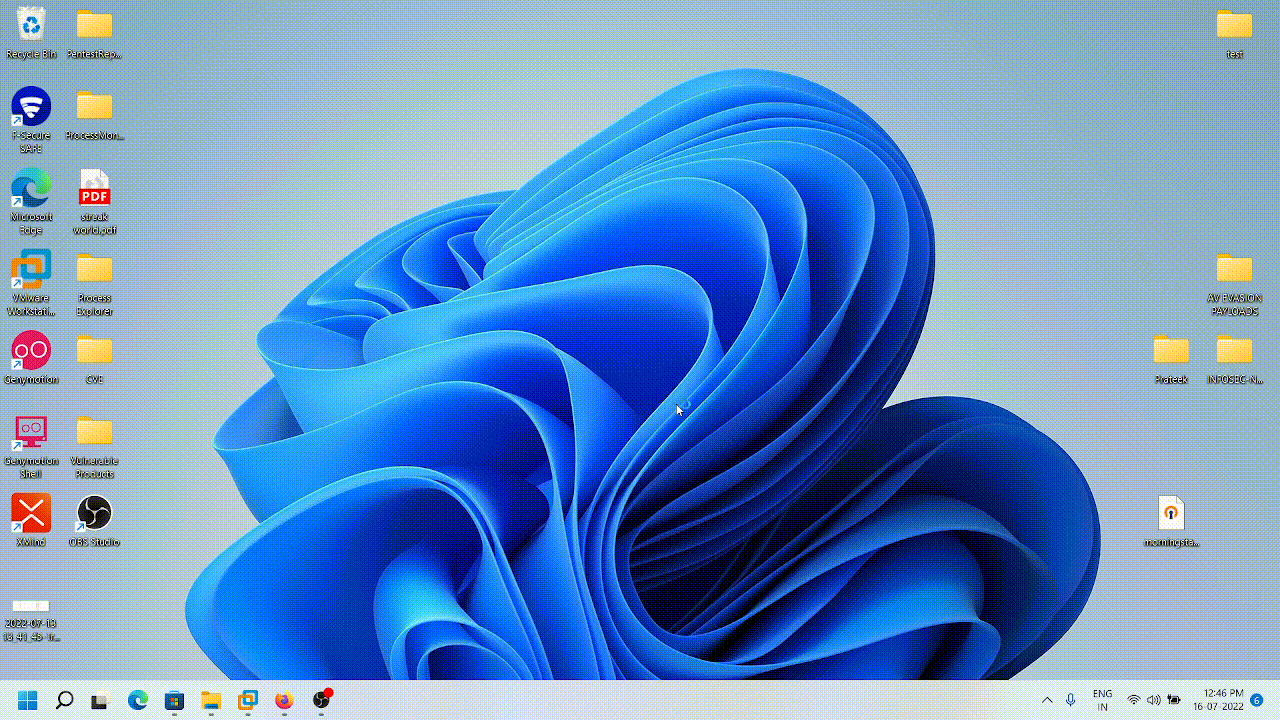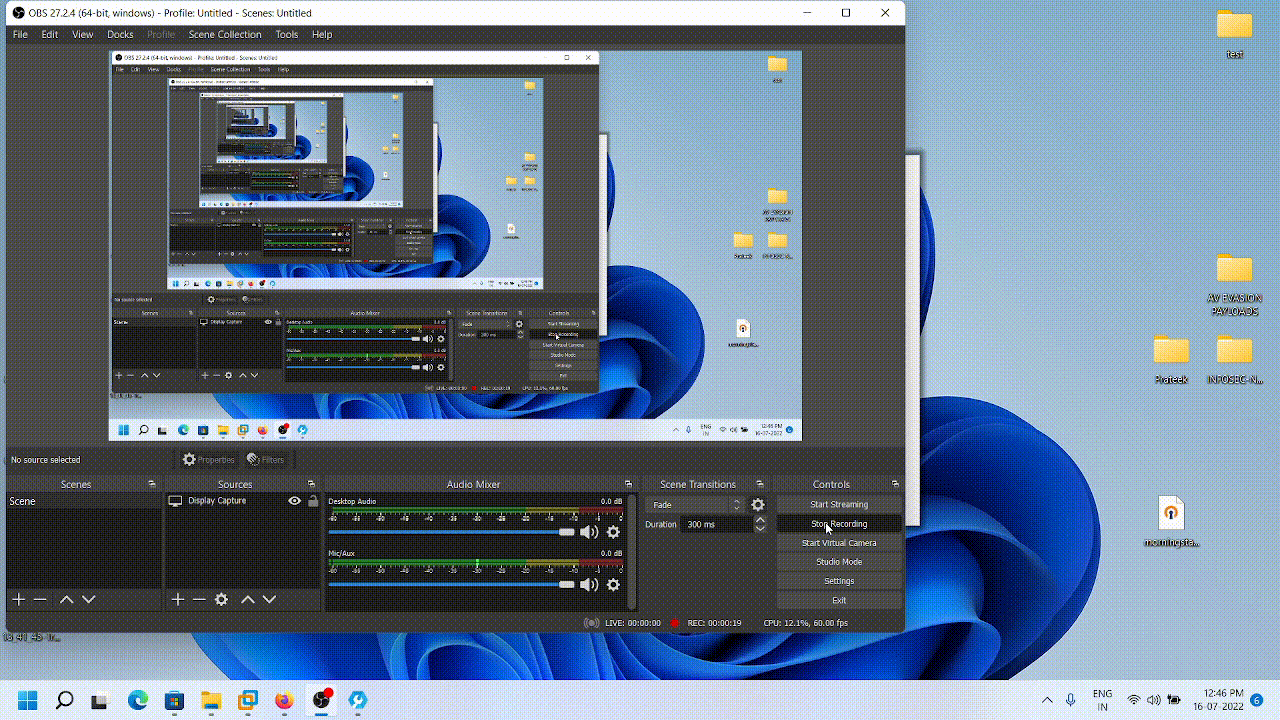
Name des betroffenen Produkts: Outbyte PC Repair Installation File

Betroffene Version: 1.7.112.7856

CVE-ID für den Eintrag: CVE-2022-36271

Beschreibung: iertutil.dll fehlt, sodass ein Angreifer eine bösartige DLL mit demselben Namen verwenden kann, um Administratorrechte zu erlangen und auch eine Persistenz auf dem Opfercomputer zu erreichen.

Schwachstellentyp: DLL-Hijacking

Dies ist ein funktionierender POC von CVE-2022-36271 CVE-2022-36271
Tool herunterladen